



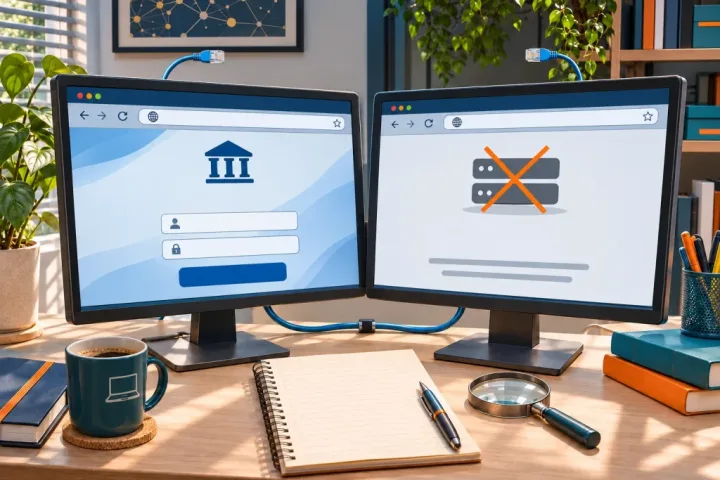
Más de 300 dominios bancarios falsos. Una pregunta fundamental: ¿quién autentica al banco?
Una campaña de suplantación bancaria plantea una pregunta desde el lado del cliente: ¿cómo establecer la legitimidad del servicio antes de responder?
Una campaña de suplantación bancaria plantea una pregunta desde el lado del cliente: ¿cómo establecer la legitimidad del servicio antes de responder?
Cuando unas credenciales robadas abren la puerta a información sensible, debemos plantear dos preguntas: ¿a quién dejamos entrar y qué le permitimos hacer una vez dentro?
Distingue la evidencia de identidad, la autenticación de una cuenta, los permisos y las decisiones humanas.
Define la autoridad del agente, las operaciones retenidas y las decisiones humanas sin confundir autenticación con permiso.
La autenticación verifica identidad; la autorización limita acciones. Eusebio Coterillo analiza ChoicePoint, Dinamarca, MGM y agentes de IA con fuentes primarias.
A medida que la gestión de identidades y accesos se convierte en una de las principales preocupaciones de seguridad en la nube, los agentes de IA y las identidades de máquinas obligan a las organizaciones a replantear la autenticación, la autorización y la Confianza Continua.
Inspirado por Steve Jobs, Eusebio Coterillo explora por qué la ciberseguridad debe centrarse en las personas y en una confianza digital práctica.
A medida que humanos, máquinas y agentes autónomos interactúan cada vez más en nuestro nombre, la autenticación ya no puede tratarse como un solo momento en el tiempo. La confianza debe establecerse, verificarse y evaluarse continuamente.

Los ataques del navegador pueden falsificar señales de confianza. Aprenda por qué la autenticación debe verificar el destino, así como el usuario.

Hemos pasado décadas mejorando cómo los usuarios demuestran quiénes son. Una nueva técnica de phishing plantea una pregunta mucho más incómoda: ¿Por qué el destino no tiene que probarse a sí mismo también?