
En este artículo, identidad verificable significa una afirmación de identidad que puede comprobarse con evidencia adecuada. Un nombre, logotipo o interfaz familiar es una afirmación; no constituye la evidencia. Una cuenta personal, un servicio empresarial y un agente de software pueden necesitar pruebas diferentes. Establecer una identidad tampoco determina qué puede hacer ese participante.
Una revisión útil conecta tres preguntas: qué identidad se afirma, qué evidencia la respalda y qué decisión ayuda a tomar esa evidencia.
Empieza por la decisión
| Revisión | Qué demuestra la evidencia |
|---|---|
| Evidencia |
Un documento oficial, una clave de un dispositivo inscrito y un certificado de servidor responden preguntas distintas. El primero puede participar en la comprobación de identidad; los otros pueden demostrar el control de una credencial o de un punto de conexión. No hay que intercambiar sus conclusiones sin justificación. |
| Permiso |
La guía de comprobación de identidad de NIST distingue ese proceso de la autenticación posterior de la cuenta. La autorización agrega otra decisión: ¿puede este participante autenticado realizar la operación? Una identidad real también puede solicitar algo fuera de sus facultades. |
Personas, servicios, dispositivos y agentes
La identidad legal de una persona es distinta de un identificador de cuenta o un seudónimo. Recopila evidencia de identidad legal únicamente cuando el servicio tenga una necesidad justificada. Un dominio también es distinto de la empresa que lo opera; una conexión cifrada no demuestra la confiabilidad de esa empresa.
Para un dispositivo, identifica la credencial inscrita, quién puede activarla y cómo se atienden su pérdida o reemplazo. Para un agente, identifica al responsable, la identidad de la carga de trabajo, las herramientas permitidas y la tarea actual. Pedirle preparar un informe no debe concederle todos los permisos de quien lo pidió.
Una credencial no resuelve toda la decisión
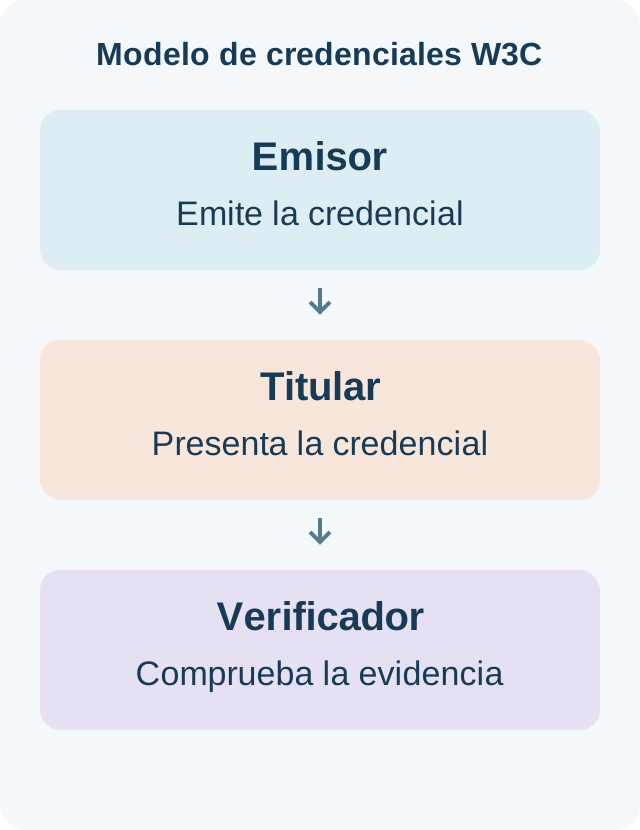
El modelo W3C Verifiable Credentials 2.0 define un ecosistema específico de emisor, titular y verificador. La expresión general de este artículo no implica que Identité implemente ese estándar, revise documentos oficiales o proporcione KYC.
La autenticación mutua es un modelo establecido en el que las partes se autentican entre sí. WebAuthn limita las credenciales a una parte confiante y valida el contexto de autenticación. Son propiedades importantes del protocolo, distintas de que una persona decida aprobar un pago.
Dónde encaja Identité
El flujo publicado de Full Duplex Authentication® describe una aplicación inscrita que comprueba su relación configurada con el servidor de autenticación. La integración conecta ese servidor con la aplicación solicitante; la persona revisa la solicitud esperada y las señales de comparación.
PasswordFree® lleva esa base al registro y regreso de clientes. NoPass™ la lleva al acceso laboral y a puntos de aprobación compatibles. Empieza por las personas, la aplicación y la recuperación que quieres mejorar; después evalúa la integración adecuada.
Evalúa un flujo concreto
-
Elige el regreso a una cuenta o una operación retenida. Nombra al participante, la evidencia, la referencia de confianza y la decisión que depende de cada elemento. Registra quién inscribe, recupera y revoca el autenticador, y qué aplicación controla permisos y ejecución.
-
Después prueba solicitudes inesperadas, rechazo, vencimiento, dispositivos no disponibles y cambios en la operación. En una acción sensible, demuestra cómo se correlaciona la aprobación con la operación retenida. Una pantalla tranquilizadora no prueba la firma criptográfica de todos sus campos.
Usa la lista de evaluación de acciones sensibles y la distinción de One AUTH Is Not Enough para separar la evidencia sobre identidad del permiso para actuar.
Preguntas que conviene hacer
¿Todo servicio debe conocer una identidad legal? No: elige evidencia proporcional a la decisión. ¿Una cuenta autenticada establece confianza para siempre? No: permisos, protección de sesión, recuperación y respuesta a incidentes siguen formando parte del sistema. ¿FDA demuestra identidad genérica de agentes o monitoreo continuo? No: requieren implementación y evidencia separadas.