


Ir al contenido
IdentitéTrust starts here
Español
EnglishEspañolPortuguês
Contacto

Integraciones

Incorpore confianza mutua donde sus sistemas interactúan con las personas.

Conecte una cuenta de cliente, un punto de acceso del personal o un punto de aprobación de operaciones sensibles. Conserve la lógica de negocio de su aplicación e incorpore la autenticación de Identité® donde se necesita.

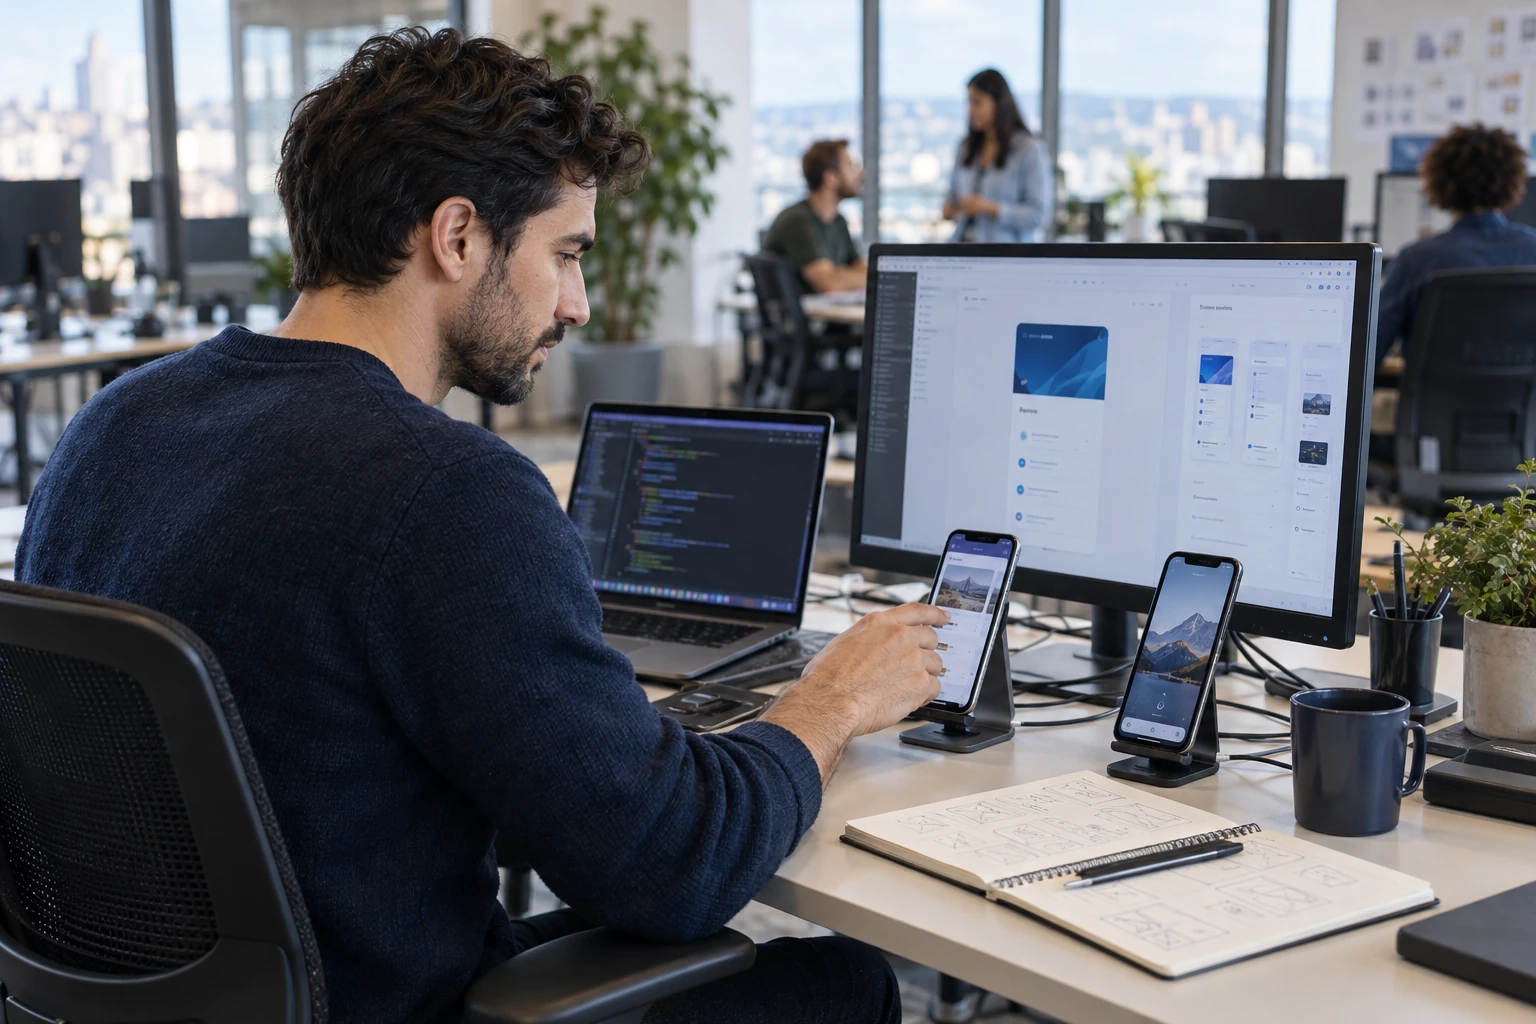
Un ingeniero que prueba una aplicación móvil en un equipo de desarrollo
Su aplicación. Una experiencia confiable.

Rastrear la petición a través del sistema.

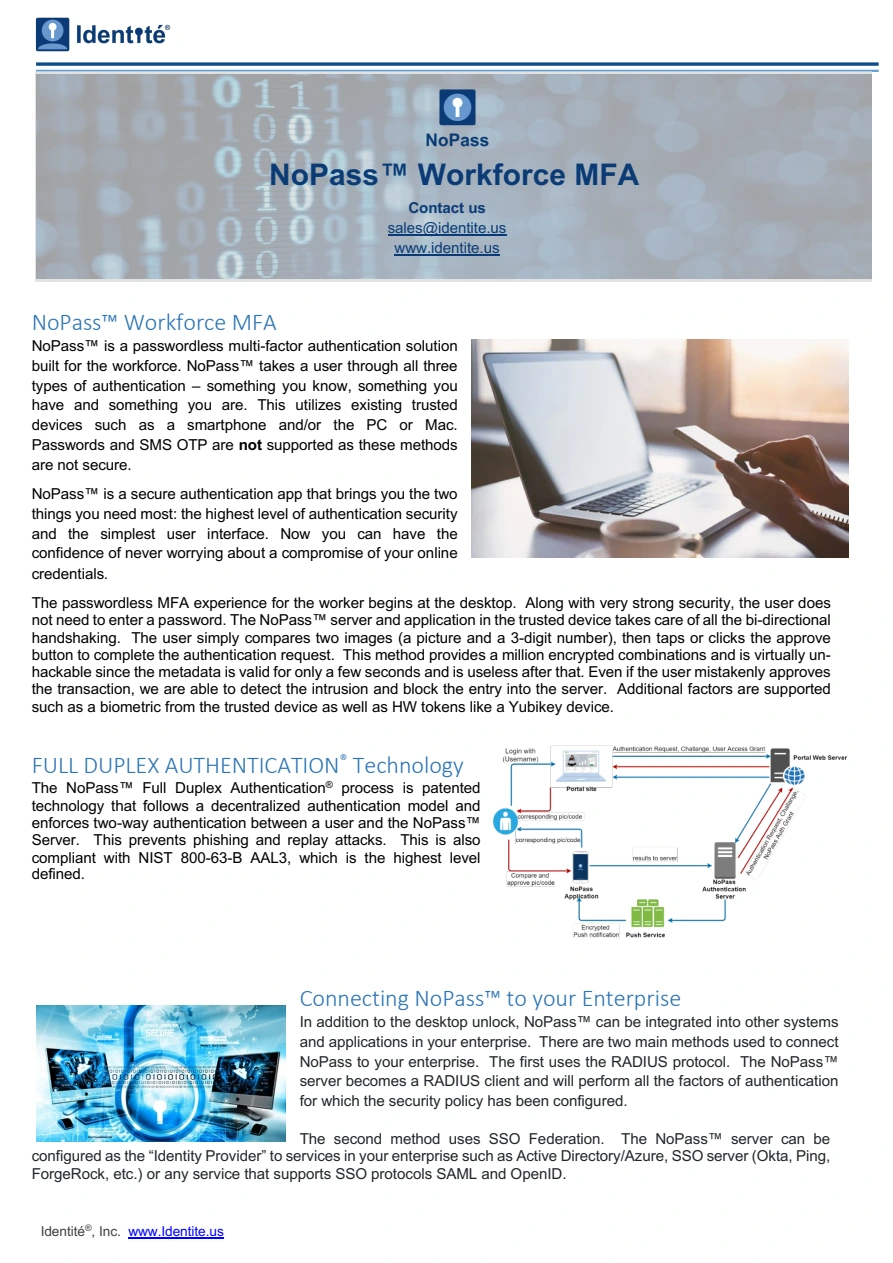
Full Duplex Authentication® es la base de la experiencia compatible que utiliza la aplicación. Identifique la aplicación, el servicio de autenticación configurado y el dispositivo registrado antes de decidir dónde confirmará la persona.

La decisión final de acceso corresponde a la aplicación.

  1. Aplicación o puerta de enlace

    Inicia la solicitud y controla la cuenta, la sesión y los permisos.

  2. Integración configurada

    Un complemento de comercio, SDK, proveedor de federación, adaptador RADIUS o componente Windows.

  3. Servicio de autenticación NoPass™

    Coordina el flujo de autenticación soportado con la aplicación registrada.

  4. Dispositivo registrado

    Verifica el servicio de autenticación y proporciona la confirmación de usuario configurada.
Una aplicación federada es un punto de partida concreto.

En una integración SAML u OpenID Connect configurada, NoPass actúa como proveedor de identidad. La aplicación solicita autenticación, NoPass gestiona el intercambio con el dispositivo registrado y la aplicación utiliza el resultado para aplicar su política de acceso.

La aplicación mantiene sus funciones y el control de los permisos de la cuenta. El origen de las cuentas y la correspondencia de usuarios conectan las identidades existentes con la configuración elegida.

Elija la interacción que necesita para conectarse.

Elija la interacción que necesita para conectarse.
InteracciónRuta o componenteResponsabilidadGuía o siguiente paso
Registro y regreso de clientesComplemento de plataforma soportadoMercante / desarrollador: configuración de plataforma y cuentas de clientes.Elija una plataforma de clientes
Inicio de sesión en una aplicación empresarialFederación SAML / OpenID Connect configuradaProveedor de identidad y proveedor de servicios: mapeo y autenticación; aplicación: política de acceso.Guía de la federación NoPass
Acceso remoto o a la redLa ruta RADIUS configurada de la pasarelaPropietario de la integración Gateway y RADIUS: configuración de destino.Documentación técnica de NoPass
Inicio de sesión y desbloqueo de WindowsNoPass Componentes de Windows y teléfono registradoIT / soporte: configuración de la estación de trabajo y ciclo de vida del dispositivo.Planificación y ejemplo de Desktop Unlock
Aplicación personalizadaRuta SDK / proxy compatibleEquipo de la aplicación: integración del cliente y manejo de resultados.Planificación de la integración del SDK
Operación sensibleAprobación NoPass iniciada por la aplicaciónPropietario de la aplicación: operación pendiente, permisos y política de ejecución.Planificación de la aprobación de la operación

Trabajando en un entorno Microsoft.

Para el acceso a la estación de trabajo de Windows, comience con Desktop Unlock. Para una aplicación comercial respaldada por directorios, conecte su asignación de cuentas y la configuración de federación aplicable. Estos son distintos puntos de acceso, con su propia guía de configuración.

El equipo de integración puede identificar la configuración compatible para su entorno de Windows, directorio o federación.

Los detalles que hacen que una integración funcione.

Para su ruta seleccionada, acepte el mapeo de cuentas, la inscripción y recuperación, el manejo de resultados y la propiedad operativa. Esas son las preguntas de implementación compartidas; cada guía de plataforma proporciona sus pasos específicos de configuración.

Empieza en un límite explícito de la federación.

La configuración documentada de la federación NoPass conecta un proveedor de identidad y un proveedor de servicios. Una integración de Keycloak suministrada utiliza un paso de autenticación NoPass antes de que Keycloak complete su flujo de protocolo configurado. La aplicación de destino todavía controla la sesión resultante.