




Durante años, la ciberseguridad hizo una pregunta relativamente simple:
¿Quién eres?
Entonces empezamos a hacer una mejor pregunta:
¿Puedes probarlo?
La inteligencia artificial nos está obligando a preguntar algo mucho más difícil:
¿Podemos continuar confiando en que ustedes son quienes, o qué, afirman ser a lo largo de la interacción?
Esa distinción puede definir la próxima generación de seguridad de la identidad.
Hace poco me recordaron esto mientras leía AIs anormales. Cada ataque tiene una identidad, una colección de perspectivas de los líderes de seguridad que examinan la IA, la suplantación, las amenazas internas, las identidades no humanas y la seguridad post-autenticación. Su premisa central es convincente: gran parte de la superficie de ataque de hoy se derrumba en última instancia en una cuestión de identidad.
Estoy de acuerdo.
Pero creo que las implicaciones van aún más lejos.
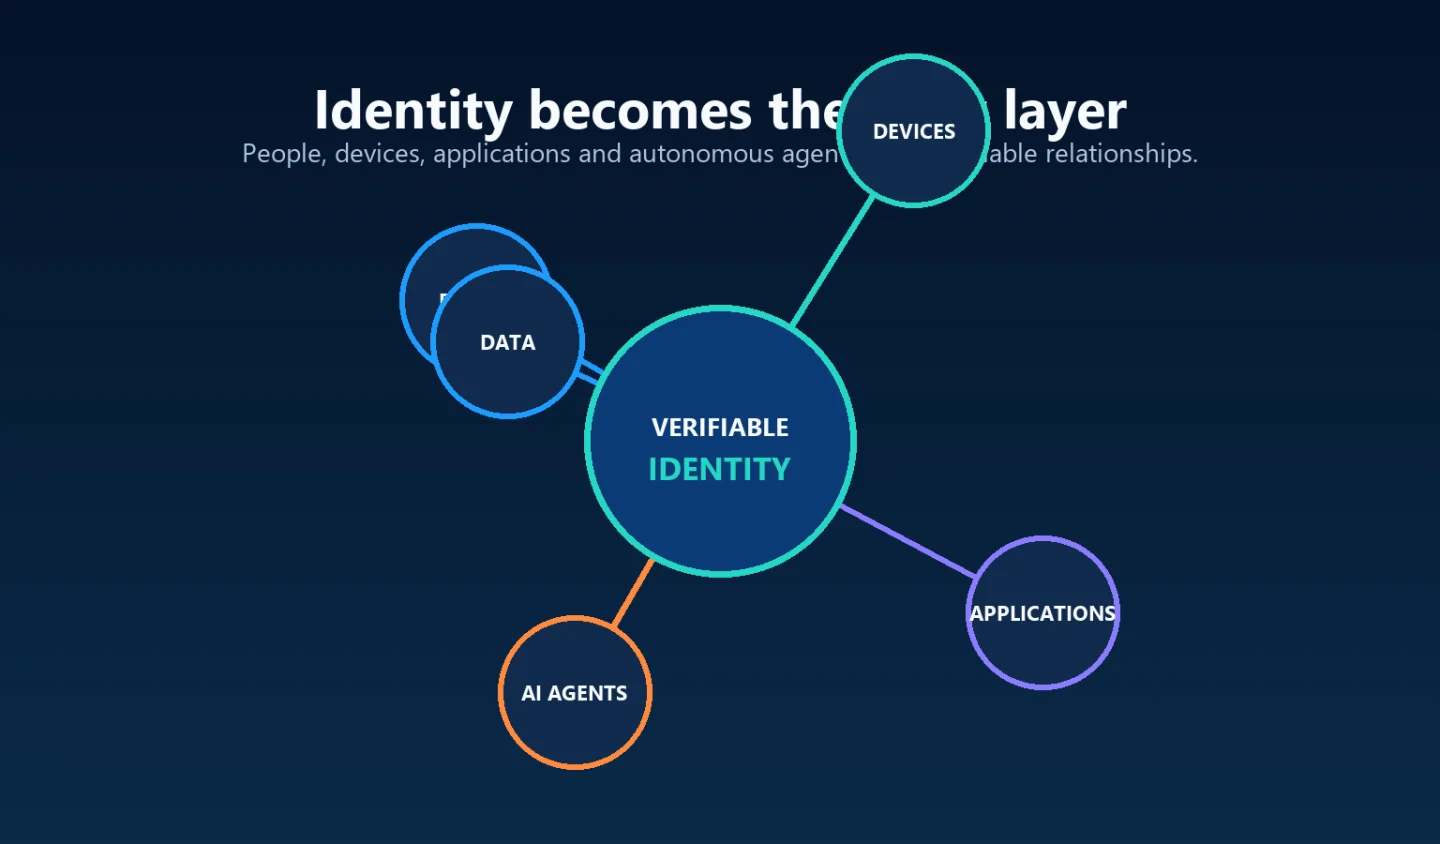
A medida que AI cambia quién y qué participa en las transacciones digitales, la identidad se está convirtiendo rápidamente en la capa de confianza que conecta a las personas, dispositivos, aplicaciones y agentes autónomos.
Y eso significa que quizás necesitemos repensar lo que queremos decir con autenticación misma.
La autenticación se está haciendo más fuerte.
La industria de la ciberseguridad ha invertido enormemente en la autenticación.
MFA, autenticación sin contraseña, biometría, passkeys, autenticación basada en riesgos y plataformas IAM cada vez más sofisticadas han hecho mucho más difícil simplemente caminar por la puerta delantera digital con una contraseña robada.
Ese progreso importa.
Pero los atacantes se adaptan.
Informe de investigación de violación de datos 2025 de Verizon encontró que las credenciales comprometidas fueron usadas como el vector de acceso inicial en 22% de las brechas que analizó. CrowdStrike informó de que 81% de intrusiones de manos a manos en el teclado observadas en su 2025 búsqueda de amenazas investigación eran libres de malware.
Piensa en lo que eso significa.
Cada vez más, el atacante no necesariamente necesita romper el sistema.
El atacante necesita se parecen lo suficiente a alguien en quien el sistema ya confía.
Eso puede significar robar credenciales. Puede significar ingeniería social un servicio de ayuda. Puede significar robar una sesión autenticada. Puede significar adquirir un símbolo OAuth. Cada vez más, también puede significar hacerse pasar por un humano lo suficientemente convincentemente como para que otro humano conceda acceso.
CrowdStrike documentó un 442% aumento de la actividad de phishing entre la primera y la segunda mitad de 2024 como adversarios cada vez más incorporados engaños habilitados para la IA en la ingeniería social.
La superficie de ataque está pasando de tecnología de ruptura a fideicomisario de falsificación.
Y eso es un problema de identidad.
Un acceso exitoso no es lo mismo que la confianza continua
Una de las observaciones más importantes en el informe de Anormal se refiere a lo que sucede después de la autenticación.
Las organizaciones se han vuelto bastante buenas en guardar la puerta principal. Pero una vez que alguien entra por esa puerta, muchas arquitecturas de seguridad continúan depositando considerable confianza en la sesión credencial, simbólica o autenticada que sigue.
Eso crea una distinción importante.
La autenticación nos dice que se presentaron pruebas suficientes en un momento determinado para conceder el acceso.
No nos dice necesariamente que todas las acciones que ocurran después deben seguir heredando esa confianza.
Considere un símbolo de sesión robado.
La credencial puede ser válida.
La sesión puede estar activa.
Cada cheque de permiso puede pasar.
Por lo tanto, el sistema de seguridad puede comportarse exactamente como está diseñado, mientras que la persona que utiliza la identidad ya no es la persona en la que la organización pretende confiar.
SpyCloud El informe de exposición de identidad 2026 ilustra la escala de esta superficie de ataque emergente. 8.6 mil millones de cookies robadas de sesión, junto con 18.1 millón de llaves API expuestas y credenciales de la máquina.
Esto debería llevarnos a reconsiderar una suposición fundamental.
Tal vez la autenticación no debería ser vista como un evento.
Tal vez debería ser visto como el comienzo de un Relaciones de confianza.
AI hace esa distinción mucho más importante
Ahora añade inteligencia artificial.
La adopción de la IA está avanzando mucho más rápido que las estructuras de gobernanza destinadas a gestionarla.
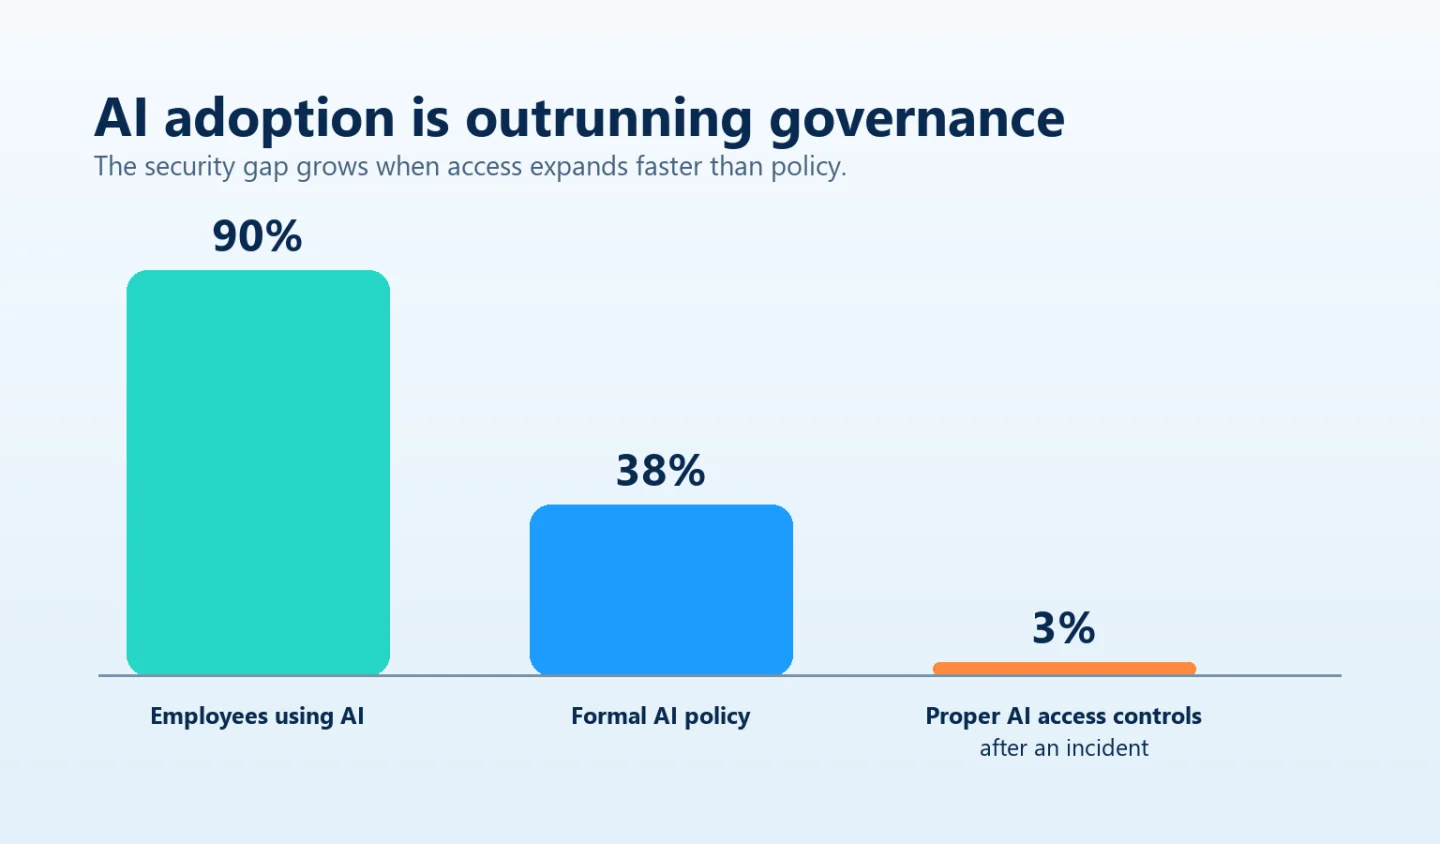
Encuesta de Pulso de AI 2026 de ISACA, dibujando respuestas de más de 3,400 profesionales de la confianza digital, encontró que 90% cree que los empleados están usando IA dentro de sus organizaciones, mientras que sólo 38% dice que sus organizaciones tienen una política de IA formal y completa.
IBM Entre las organizaciones que sufrieron un incidente de seguridad relacionado con la IA, 97% carecía de controles adecuados de acceso a IA. IBM también encontró que 63% de las organizaciones encuestadas carecía de políticas de gobernanza de IA, mientras que las organizaciones con IA en la sombra amplia experimentaron costos de incumplimiento aproximadamente $670,000 más alto que aquellos con poca o ninguna sombra de IA.
Los empleados ya están dando acceso a herramientas de IA a la información, aplicaciones y flujos de trabajo.
Pero esto es sólo el principio.
La siguiente fase no es simplemente empleados utilizando AI.
Es AI. actuando en su nombre.
Bienvenidos a la era de la identidad no humana
La arquitectura de identidad tradicional se diseñó en gran medida en torno a una simple suposición:
Hay una persona en algún lugar al final de una decisión de acceso.
Un empleado solicita acceso. Un gerente lo aprueba. Se emite una credencial. Se asignan permisos. Eventualmente, el empleado cambia de roles o se va y esos permisos son modificados o revocados.
Ese modelo se vuelve considerablemente más complicado cuando el actor es un agente de IA.
El informe anormal identifica este problema directamente. Las cuentas de servicio, las claves API y los agentes autónomos pueden poseer credenciales y permisos sin que un humano participe activamente en cada transacción.
Un agente de IA podría negociar algún día una compra.
Otro puede acceder a información financiera.
Otro podría iniciar un pago.
Otro podría interactuar con el agente de un cliente.
Otro podría acceder a la información sanitaria o participar en decisiones que impliquen datos altamente sensibles.
De repente, la cuestión de la identidad se hace mucho más grande.
¿Quién autorizó a este agente?
¿A quién representa?
¿Qué se permite hacer?
¿Por cuánto tiempo?
¿Cómo verifica otro sistema su autoridad?
¿Qué sucede cuando cambia su comportamiento?
¿Y cómo revocamos la confianza cuando esa confianza ya no está justificada?
Estas no son solo preguntas de IA.
Son preguntas de identidad.
De la autenticación a la verificación a la confianza continua
Creo que estamos pasando por tres etapas importantes de la identidad digital.
Autenticación pregunta:
¿Puede demostrar que tiene derecho a entrar?
Verificación pregunta:
¿Podemos establecer con suficiente confianza quién o qué está participando en esta interacción?
Confianza continua pregunta:
¿Las pruebas disponibles a lo largo de esta interacción continúan justificando la confianza que otorgamos originalmente?
Esas son preguntas muy diferentes.
Y cada vez más, la ciberseguridad tendrá que responder a los tres.
Esto no significa que la autenticación se vuelva menos importante.
Todo lo contrario.
La autenticación fuerte sigue siendo una de las bases sobre las que se establece la confianza digital. Las tecnologías sin contraseña pueden eliminar secretos compartidos vulnerables. La biometría puede fortalecer la relación entre credenciales e individuos. La autenticación multifactorial y resistente al phishing puede aumentar dramáticamente el costo de la suplantación.
Pero el objetivo ya no debe ser simplemente autenticar la entrada.
El objetivo debe ser establecer y mantener Identidad verificable.
Esa distinción se vuelve especialmente importante a medida que las identidades humanas y de máquinas comienzan a interactuar entre sí a una escala enorme.
IA necesitará identidad como los humanos.
Imagina una transacción digital dentro de varios años.
Un humano autoriza a un agente de inteligencia artificial.
Ese agente se comunica con el agente de inteligencia artificial de otra organización.
Un agente accede a una aplicación.
Otro invoca un API.
Un tercero valida la información.
Un cuarto ejecuta una transacción.
¿Dónde, exactamente, está el login tradicional?
Más importante aún:
¿Dónde se establece la confianza?
La respuesta no puede ser simplemente al principio.
La confianza tendrá que viajar con la transacción.
Los sistemas necesitarán maneras de establecer que una identidad, humana o no humana, es legítima; que posee la autoridad que reclama; que sus permisos siguen siendo apropiados; y que la evidencia que apoya esa confianza sigue siendo válida durante toda la interacción.
Es por eso que creo La identidad verificable se convertirá en la piedra angular de Digital Trust.
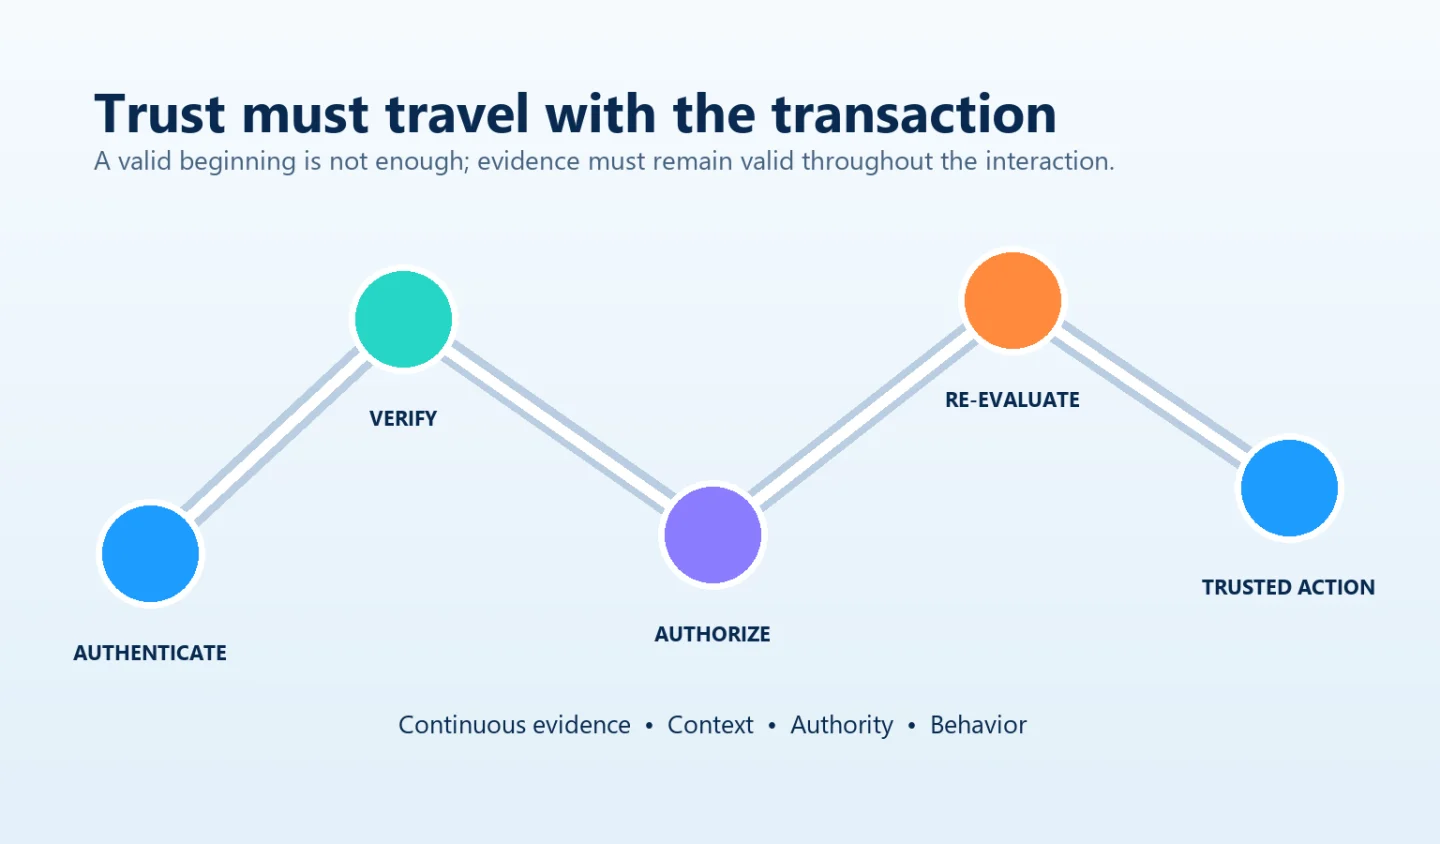
El futuro de la identidad no será simplemente probar que alguien conoce un secreto.
Se tratará cada vez más de establecer relaciones confiables entre humanos, máquinas y sistemas autónomos.
El lado humano de la confianza digital
Existe el peligro de discutir IA, identidades de máquinas, análisis de comportamiento y Zero Trust de que hagamos que la ciberseguridad suene cada vez más complicada.
El objetivo debe ser exactamente lo contrario.
La tecnología debe servir tranquilamente a la humanidad.
La gente no debería tener que convertirse en expertos en ciberseguridad simplemente para participar con seguridad en el mundo digital.
Los mejores sistemas de identificación deberían reducir la fricción para los usuarios legítimos y dificultar cada vez más la suplantación.
Dicho de otra manera:
La confianza debe ser sin esfuerzo para las personas honestas y extraordinariamente difícil de falsificar.
Ese principio se vuelve aún más importante a medida que la IA se incrusta en la vida cotidiana.
Delegaremos cada vez más actividades en sistemas inteligentes, que se comunican con otros sistemas, y las decisiones que una vez que se requiera la interacción humana directa pueden producirse de forma autónoma y a velocidad de la máquina.
Pero debajo de toda esa sofisticación sigue siendo una pregunta extraordinariamente simple:
¿En quién o qué estoy confiando?
Si no podemos responder a esa pregunta con confianza, todo control de seguridad que se ejerce a continuación se basa en un terreno incierto.
La IA puede estar cambiando la ciberseguridad más rápido que cualquier tecnología que hayamos encontrado en décadas.
Pero AI también está dejando algo más cada vez más claro:
La identidad ya no es simplemente la puerta de entrada al mundo digital.
La identidad se está convirtiendo en su capa de confianza.