
Por qué la conversación más importante en ciberseguridad no trata de tecnología, sino de las personas y las posibilidades que protege.
En 1997, Steve Jobs regresó a una Apple en dificultades y transmitió un mensaje que, sorprendentemente, tenía poco que ver con las computadoras.
No estaba ahí para explicar por qué los procesadores de Apple eran más rápidos, por qué su sistema operativo era mejor o por qué los clientes debían abandonar Windows.
Quería hablar de algo más fundamental.
¿Qué representaba Apple?
Jobs entendía que las personas no iban a desarrollar una conexión emocional con los megahercios, la velocidad de procesamiento o las especificaciones técnicas. Esas cosas importaban, desde luego. Pero no eran la razón por la que las personas creerían en Apple.
Puso a Nike como ejemplo. Nike vendía zapatos, pero su publicidad más memorable no hablaba de suelas de goma ni de tecnología de amortiguación. Celebraba a los atletas, la determinación y los logros humanos.
El producto era importante. Pero lo que las personas recordaban era el significado que había detrás.
Esa filosofía contribuyó a dar forma a la legendaria campaña Think Different de Apple.
Casi tres décadas después, creo que aquí hay una lección importante para la ciberseguridad.
Y es una lección que nuestra industria ha tardado notablemente en adoptar.
Nos hemos vuelto muy buenos para explicar la tecnología
Basta pasar un tiempo en una conferencia de ciberseguridad para escuchar un vocabulario impresionante.
Autenticación multifactor. Autenticación sin contraseñas. Passkeys. Biometría. Zero Trust. Gestión de identidades y accesos. Análisis del comportamiento. Autenticación continua.
Escuchará hablar de protocolos, arquitecturas, integraciones, cifrado, marcos de cumplimiento normativo e inteligencia artificial cada vez más sofisticada.
Estas tecnologías son importantes. Algunas son indispensables.
Pero me pregunto con qué frecuencia nos detenemos a formular una pregunta más fundamental.
¿Qué significa todo esto para la persona cuya vida o trabajo intentamos proteger?
Una enfermera de hospital no empieza su turno pensando en protocolos de autenticación.
Quiere acceder rápidamente al expediente de un paciente, administrar el medicamento correcto y volver a cuidar de las personas.
Una clienta de un banco no abre una aplicación móvil con la esperanza de experimentar una arquitectura elegante de gestión de identidades.
Quiere saber que su dinero está seguro y que transferir fondos no se convertirá en un ejercicio de frustración.
El dueño de un negocio no se despierta entusiasmado por implementar otro control de seguridad.
Quiere que sus empleados trabajen de forma productiva, que sus clientes hagan transacciones con confianza y que su negocio funcione sin interrupciones innecesarias.
Y una paciente de una comunidad rural, quizá sin documentos de identificación convencionales, no está preocupada por la sofisticación técnica del sistema que la reconoce.
Quiere acceso a la atención médica.
Estos son los resultados que importan.
Sin embargo, nuestra industria empieza con demasiada frecuencia la conversación por la tecnología, en lugar de por la necesidad humana.
La seguridad no es el destino
He dedicado gran parte de mi vida profesional a la ciberseguridad, la identidad, la autenticación y las tecnologías diseñadas para establecer confianza.
Y, con los años, me he convencido cada vez más de algo.
Las personas no quieren más procedimientos de seguridad. Quieren la confianza para vivir y trabajar sin preocuparse constantemente por la seguridad.
Hay una diferencia importante.
A veces hablamos de ciberseguridad como si el objetivo final fuera implementar más controles, agregar más pasos de verificación o crear defensas cada vez más elaboradas.
Pero la seguridad no es el destino.
Es lo que permite a las personas y a las organizaciones avanzar hacia sus destinos con confianza.
Pensemos en un profesional de la salud que debe interrumpir repetidamente la atención a sus pacientes para autenticarse en distintos sistemas.
Si podemos establecer de forma segura la identidad de ese profesional y, al mismo tiempo, reducir las interrupciones innecesarias, el beneficio no es simplemente un inicio de sesión más rápido.
Es más tiempo para los pacientes.
Pensemos en un cliente que abandona una transacción en línea porque el proceso de autenticación resulta confuso o engorroso.
Si podemos mantener una seguridad sólida y simplificar esa experiencia, el beneficio no es simplemente un proceso de autenticación más eficiente.
Es un cliente que puede completar una transacción legítima con confianza.
O pensemos en una organización que enfrenta intentos cada vez más sofisticados de suplantar a empleados, ejecutivos y socios de confianza.
El objetivo no es simplemente identificar más actividad sospechosa.
Es hacer que las interacciones legítimas sean confiables y que llevar a cabo las fraudulentas resulte extraordinariamente difícil.
La tecnología debe servir discretamente a la humanidad, no exigir continuamente su atención.
Esa es, para mí, la promesa más significativa de la identidad digital.
La era de la IA hace más urgente esta conversación
La inteligencia artificial está haciendo que esta distinción tenga mayores consecuencias.
Durante años, nuestra industria se concentró en gran medida en determinar si la persona que iniciaba sesión en un sistema era quien decía ser.
Eso sigue siendo esencial.
Pero la IA introduce una realidad más compleja.
Cada vez más, los agentes de software interactuarán con los sistemas empresariales, accederán a información, modificarán registros, iniciarán transacciones y harán recomendaciones en nombre de personas y organizaciones.
Algunos operarán con una autonomía considerable.
Imagine un agente de IA que trabaja dentro de una institución financiera.
El agente es legítimo. Su identidad ha sido establecida. La organización lo ha implementado correctamente.
Ahora imagine que intenta cambiar las instrucciones de pago de un cliente.
¿El hecho de que el agente sea legítimo significa que tiene autoridad para hacer ese cambio?
Por supuesto que no.
Y si una persona aprueba la acción, ¿cómo establecemos que quien la aprueba es auténtico, tiene la autoridad necesaria y entiende exactamente lo que está aprobando?
Estas no son preguntas meramente técnicas.
Son preguntas sobre rendición de cuentas, responsabilidad y confianza.
La identidad no es autoridad. La autenticación no es autorización. Y la autorización no es confianza permanente.
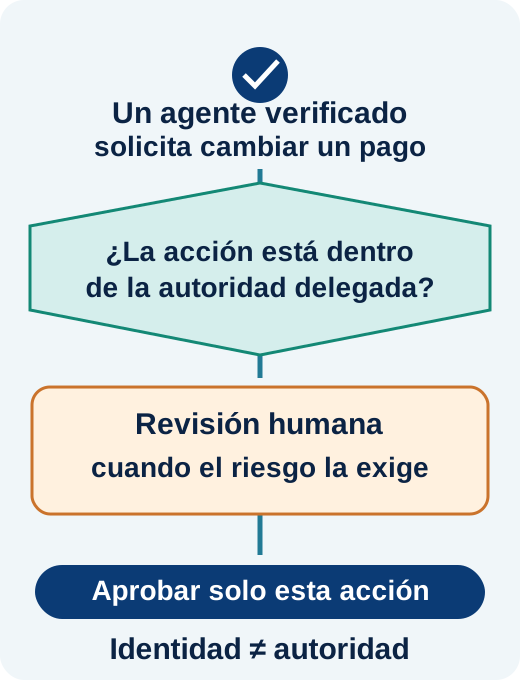
A medida que los agentes de IA asuman mayores responsabilidades, las organizaciones tendrán que establecer no solo quién o qué está actuando, sino si una acción específica está permitida, cuenta con la aprobación adecuada y es coherente con la autoridad otorgada.
Eso requiere un enfoque más amplio de la confianza digital.
Uno que tenga en cuenta la identidad, la intención, la autoridad, la verificación y la evaluación continua.
Y que nunca pierda de vista a las personas que, en última instancia, se ven afectadas por esas decisiones.
La mejor tecnología suele ser la que las personas apenas notan
Piense en algunas de las tecnologías más exitosas de la vida cotidiana.
No celebramos la electricidad porque entendamos la ingeniería de la red eléctrica.
Apreciamos lo que la electricidad hace posible.
No abordamos un avión porque nos fascine la aviónica.
Queremos llegar a alguien o a algún lugar que nos importa.
Y la mayoría de las personas no elige un servicio digital porque admire su arquitectura de autenticación.
Lo elige porque le ayuda a lograr algo importante.
Cuando la seguridad funciona bien, las personas deben experimentar confianza en lugar de complejidad.
Eso no significa eliminar las salvaguardas necesarias. Tampoco significa fingir que todas las decisiones de seguridad pueden volverse invisibles.
Algunas transacciones tienen consecuencias lo bastante importantes como para requerir una verificación y una aprobación humanas deliberadas.
Pero esos momentos deben tener un propósito, ser comprensibles y guardar proporción con el riesgo.
El objetivo nunca debe ser una seguridad sin fricción a cualquier costo.
Debe ser la menor fricción innecesaria compatible con la confianza que exige la situación.
Esto es particularmente importante a medida que introducimos la IA en flujos de trabajo cada vez más sensibles.
La persona que aprueba una transacción debe entender lo que está aprobando. La organización debe poder establecer quién la autorizó. Y el sistema debe hacer cumplir los límites de esa autorización.
Una buena seguridad no debe limitarse a pedir a las personas que hagan clic en otro botón.
Debe ayudarlas a tomar decisiones informadas en los momentos importantes.
De las funciones del producto al valor para el negocio
Hay otra lección en el mensaje de Steve Jobs que merece atención, en particular para las empresas de tecnología.
Los clientes no invierten simplemente porque un proveedor haya desarrollado una capacidad impresionante.
Invierten porque creen que esa capacidad resolverá un problema importante.
Para los líderes de ciberseguridad, eso significa cambiar la conversación.
En lugar de empezar por cuántos métodos de autenticación admite una plataforma, empiece por cuánto tiempo pierden los empleados al pasar por procedimientos innecesarios de inicio de sesión.
En lugar de empezar por la arquitectura técnica, comprenda la carga operativa de los restablecimientos de contraseñas, la recuperación de cuentas y las solicitudes de soporte relacionadas con el acceso.
En lugar de hacer afirmaciones generales sobre la eliminación del riesgo cibernético, identifique qué riesgos puede reducir razonablemente una solución y cómo podría evaluarse esa reducción.
Y, en lugar de presentar un cálculo impresionante pero genérico del retorno de inversión, trabaje con los clientes para comprender su propio entorno operativo, costos, supuestos y prioridades.
Hay una diferencia profunda entre decirle a un cliente cuál debería ser su retorno y ayudarlo a establecer cuál podría ser, de forma realista, el valor para su organización.
Lo primero es una afirmación de ventas.
Lo segundo es el comienzo de un caso de negocio.
Y cuando los clientes participan en el establecimiento de los hechos, cuentan con una base mucho más sólida para evaluar las conclusiones.
Por supuesto, no todos los beneficios pueden convertirse de manera sencilla en dinero.
Algunos ahorros son medibles. Algunas mejoras se apoyan en referencias comparativas creíbles. Otras dependen de supuestos específicos del cliente que deben validarse.
Y algunos de los beneficios más significativos, como la confianza de los pacientes o la tranquilidad, se resisten a una medición financiera sencilla.
Eso no los vuelve poco importantes.
Significa que debemos ser cuidadosos al explicar y fundamentar el valor.
Un caso de negocio convincente no es el que tiene la cifra más grande. Es el que resiste las preguntas más difíciles.
¿Qué queremos que las personas recuerden?
Steve Jobs entendía algo que se aplica hoy a la ciberseguridad tanto como se aplicaba a las computadoras personales en 1997.
La tecnología evoluciona.
Los productos cambian.
Las funciones que hoy parecen revolucionarias pueden volverse comunes mañana.
Pero las necesidades humanas de fondo siguen siendo notablemente constantes.
Las personas quieren sentirse seguras.
Quieren ser reconocidas.
Quieren realizar su trabajo sin obstáculos innecesarios.
Quieren tener la confianza de que las personas, las organizaciones y, cada vez más, los agentes de IA con los que interactúan son legítimos y actúan dentro de los límites adecuados.
Y quieren que la tecnología mejore sus vidas, no que las complique.
En Identité, nuestro trabajo en autenticación sin contraseñas, identidad verificable y Full Duplex Authentication® parte de la convicción de que la confianza digital debe ser sólida y práctica.
Pero la tecnología en sí no es la historia principal.
La historia principal es lo que hacen posibles las interacciones digitales confiables.
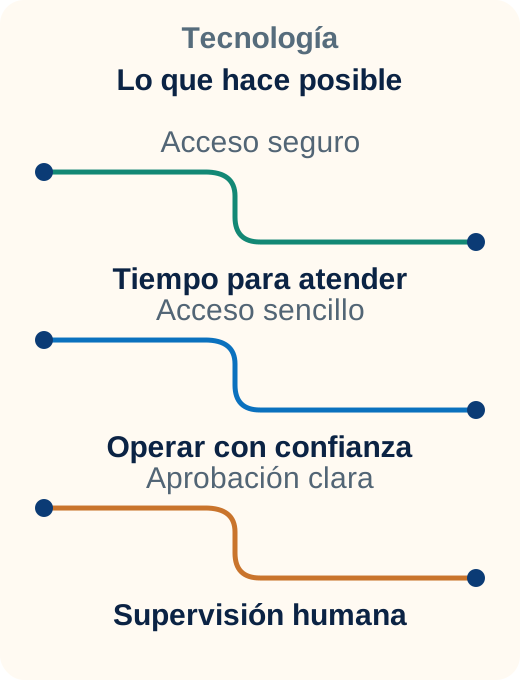
Una enfermera que dedica más tiempo a sus pacientes.
Un cliente que completa una transacción sin frustración innecesaria.
Una organización que protege información sensible sin comprometer la productividad.
Una persona que conserva una supervisión significativa a medida que las máquinas inteligentes asumen mayores responsabilidades.
Esos son los resultados que vale la pena perseguir.
El lado humano de la confianza digital
Quizá la pregunta más importante que deberían hacerse las empresas de ciberseguridad no sea:
¿Cómo explicamos nuestra tecnología de forma más eficaz?
Quizá sea:
¿Qué creemos que la tecnología debería hacer posible para las personas que dependen de ella?
Para mí, la respuesta comienza con un principio sencillo.
La tecnología debe servir discretamente a la humanidad.
La identidad digital debe ayudar a establecer confianza, no crear barreras innecesarias.
La seguridad debe proteger la actividad legítima y hacer más difíciles el engaño y el abuso.
Y, a medida que la inteligencia artificial adquiere mayores capacidades, la responsabilidad de establecer identidad, autoridad y rendición de cuentas se vuelve más importante, no menos.
Esto es lo que quiero decir con The Human Side of Digital Trust™.
Es reconocer que detrás de cada evento de autenticación, cada transacción, cada solicitud de acceso y cada decisión de seguridad hay, en última instancia, una consecuencia humana.
Steve Jobs no pidió a las personas que se enamoraran de las especificaciones de las computadoras.
Las invitó a creer en lo que las personas podían lograr.
Quizá haya llegado el momento de que la ciberseguridad empiece a contar su historia de la misma manera.
Porque el objetivo nunca fue simplemente eliminar las contraseñas.
El objetivo era eliminar la fricción innecesaria, preservar la confianza humana y hacer posibles experiencias digitales confiables.
Y esa es una historia que vale la pena contar.