



Tu banco te autentica. Pero ¿quién autentica a tu banco?
Imagina que recibes un mensaje que parece provenir de tu banco.
Quizá advierta que tu cuenta ha sido comprometida. Tal vez te pida verificar una actividad sospechosa, proteger tus fondos o evitar una transacción no autorizada.
El mensaje incluye un enlace. Haces clic.
El sitio web te resulta familiar. Aparece el nombre del banco. La identidad visual parece legítima. Incluso la dirección incluye palabras tranquilizadoras como secure, protect o cancel.
Ingresas tus credenciales, convencido de que estás protegiendo tu cuenta.
Pero no estás comunicándote con tu banco.
Estás comunicándote con alguien que se hace pasar por él.
Y esa diferencia está en el centro de la campaña de suplantación bancaria documentada por KELA. El mensaje inicial es un ejemplo imaginado; KELA no ha establecido cómo llegaban las víctimas a esos sitios.
Pero la historia de fondo no se limita al phishing.
Se trata de la peligrosa suposición de que algo que parece confiable necesariamente lo es.
Cientos de dominios falsos. Una campaña. Una debilidad conocida.
La investigación original de KELA describe la suplantación de instituciones financieras estadounidenses, con muchos sitios de imitación dirigidos a clientes de banca regional y comercial.
Al 25 de octubre de 2026, el análisis registraba 248 dominios activos y 189 instituciones financieras estadounidenses suplantadas; 183 instituciones todavía tenían sitios de imitación activos. La cifra de más de 300 corresponde a los dominios identificados desde mayo, incluidos los que ya habían dejado de operar.
Los atacantes construyeron direcciones web convincentes combinando nombres de bancos con términos relacionados con la seguridad.
Palabras como secure, disable, protect y cancel no se eligieron por casualidad.
Buscaban crear una impresión de legitimidad, urgencia y autoridad.
El objetivo era sencillo: convencer a los clientes de entregar sus credenciales bancarias, lo que podría facilitar transacciones fraudulentas, incluidas transferencias electrónicas y pagos por la red Automated Clearing House (ACH).
Se desconoce cuántas personas fueron víctimas.
Estas cifras describen la suplantación de marcas, no intrusiones en los sistemas bancarios. El número de víctimas sigue siendo desconocido.
Esa distinción importa.
Porque los atacantes no necesariamente necesitaban penetrar la infraestructura de un banco para aprovechar la confianza que sus clientes ya habían depositado en él.
Podían simplemente hacerse pasar por el banco.
Los atacantes manipulaban algo más que a los clientes
Uno de los aspectos más reveladores de esta campaña fue una técnica diseñada para obstaculizar a los investigadores.
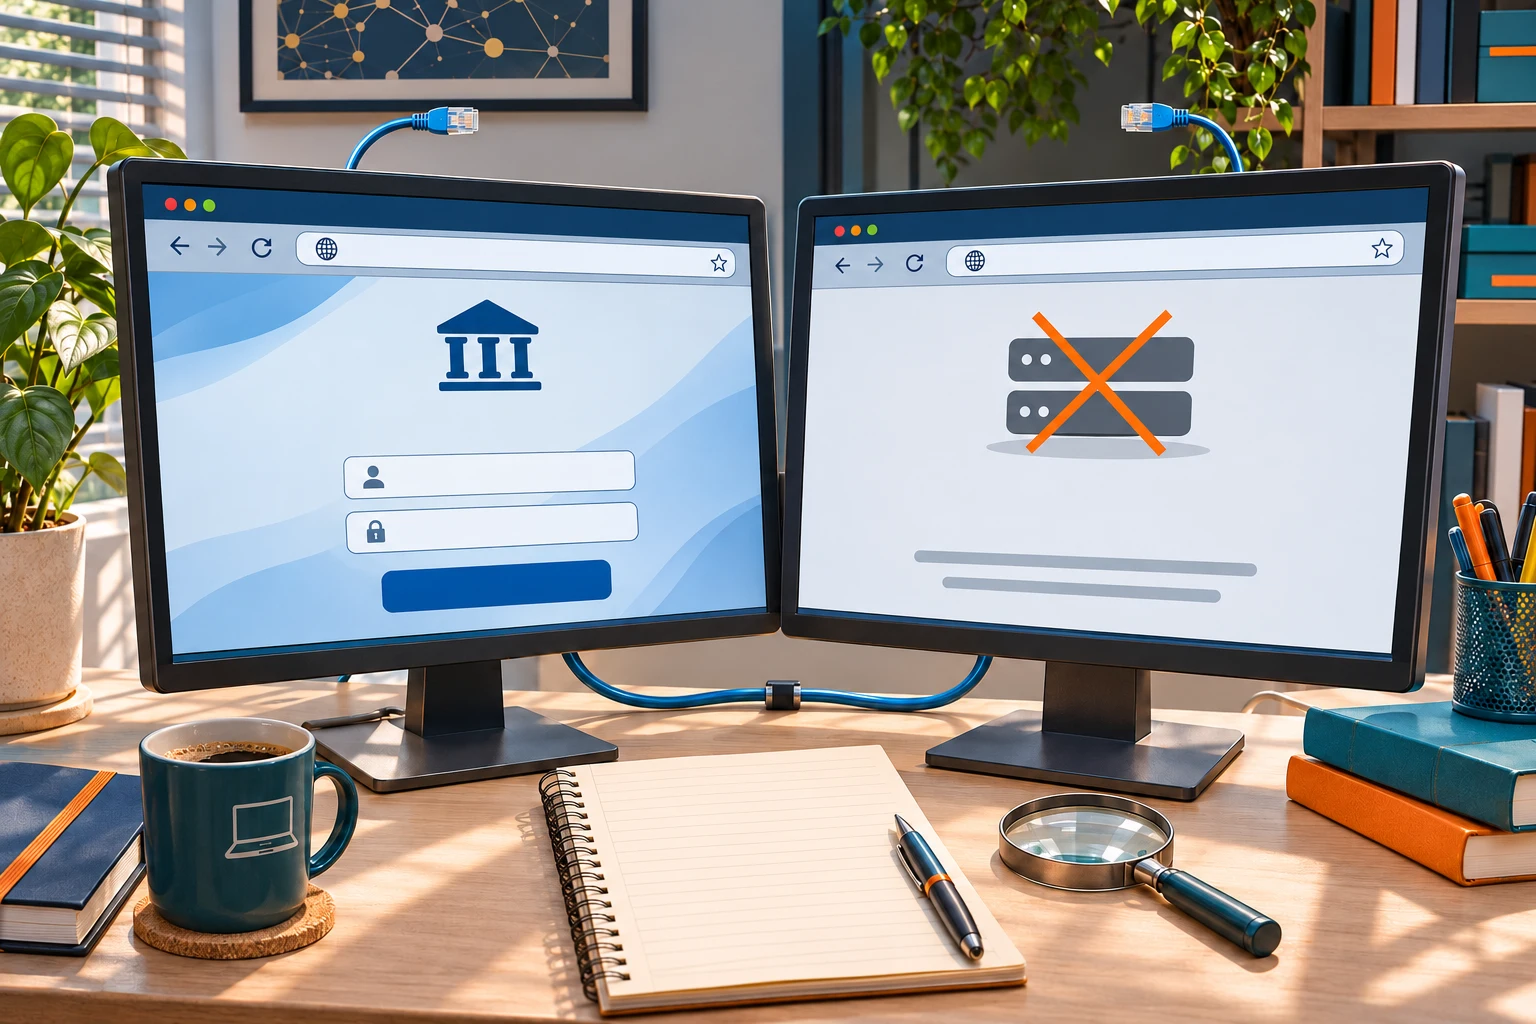
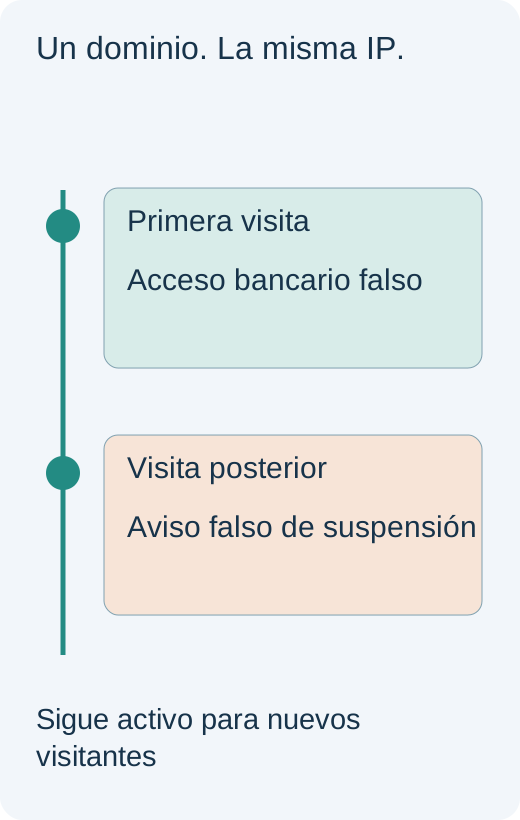
Según Kela, cuando alguien visitaba ciertas páginas de phishing por segunda vez desde la misma dirección IP, el sitio podía mostrar un resultado completamente distinto.
En lugar de la página bancaria fraudulenta, el visitante podía encontrarse con un aviso falso de suspensión de cuenta, una página bloqueada o incluso una redirección a Google.
¿Por qué?
Porque los investigadores, los escáneres automatizados y los equipos que retiran sitios fraudulentos suelen volver a visitar las páginas sospechosas para confirmar la actividad maliciosa.
Al cambiar lo que veían quienes regresaban, los atacantes podían hacer que una operación de phishing activa pareciera inactiva.
Piensa en lo que eso significa.
Un cliente podía encontrarse con una imitación convincente del sitio legítimo de un banco.
Un investigador que revisara ese mismo dominio más tarde podía ver algo completamente distinto.
Ambos estarían formando su juicio a partir de lo que aparecía ante ellos.
Y el atacante intentaba controlar esas apariencias.
No era solamente un intento de robar credenciales. Era un intento de manipular la evidencia en la que las personas basan sus decisiones de confianza.
Eso hace que esta campaña sea especialmente instructiva.
Cuando la apariencia sustituye a la identidad
Durante años, las instituciones financieras han invertido grandes recursos en verificar la identidad de sus clientes.
Contraseñas. Preguntas de seguridad. Códigos de un solo uso. Autenticación multifactor. Reconocimiento de dispositivos. Análisis del comportamiento.
Todos buscan, de distintas maneras, responder una pregunta esencial:
¿Es realmente la persona autorizada para acceder a la cuenta?
Es una pregunta legítima y necesaria.
Pero hay otra que merece la misma atención.
¿El cliente realmente está interactuando con la institución financiera con la que cree estar interactuando?
Son dos decisiones de confianza diferentes.
Y confundirlas abre oportunidades para los atacantes.
Un sitio web convincente no demuestra identidad.
Un logotipo conocido no demuestra identidad.
Un nombre de dominio tranquilizador no demuestra identidad.
Incluso un mensaje que parece provenir de una organización confiable no puede establecer, por su apariencia, que esa organización realmente esté detrás de él.
Sin embargo, esas son precisamente las señales que aprovechan los atacantes.
Saben que las personas toman decisiones de confianza con rapidez, a menudo basándose en la familiaridad, el contexto y la autoridad percibida.
Y diseñan sus ataques en consecuencia.
La autenticación no debería ser una conversación de un solo lado
Considera una interacción típica de banca digital.
Se espera que el cliente demuestre que está autorizado para acceder a una cuenta.
Pero ¿qué garantía tiene de que quien solicita esas credenciales realmente sea el banco?
En un sistema de autenticación bien protegido, la respuesta debería implicar algo más que reconocimiento visual o un mensaje tranquilizador.
Debería incluir mecanismos que establezcan la legitimidad del propio servicio.
Esa es una de las razones por las que las tecnologías de autenticación resistentes al phishing son tan importantes.
Por ejemplo, una implementación correcta de FIDO2/WebAuthn limita una credencial a un identificador de parte que confía, o relying party ID, mientras que el navegador y esa parte validan el origen aplicable. Un dominio de imitación no puede simplemente solicitar la credencial del banco.
Es un avance significativo en seguridad.
Pero la resistencia al phishing no termina la conversación sobre confianza.
Las organizaciones también deben considerar cómo se establece la identidad del servicio, cómo se inicia la autenticación, cómo se protegen las sesiones, cómo se recuperan las cuentas y cómo se autorizan las transacciones sensibles.
Una relación digital segura requiere algo más que verificar a un participante en un solo momento.
Requiere confianza en la identidad y legitimidad de las partes que participan en la interacción.
Ese es el principio más amplio detrás de la autenticación mutua.
Y es un principio que, desde hace tiempo, creo que merece más atención en nuestra industria.
¿Qué pasa cuando tratamos las credenciales como prueba de confianza?
Hay otra suposición que vale la pena cuestionar.
Si alguien posee credenciales válidas, ¿eso significa necesariamente que la interacción es legítima?
Por supuesto que no.
Las credenciales pueden ser robadas. Las sesiones pueden ser comprometidas. Las personas pueden ser engañadas para aprobar acciones maliciosas.
Y ni siquiera una autenticación sólida establece automáticamente que una transacción financiera concreta esté autorizada o libre de manipulación.
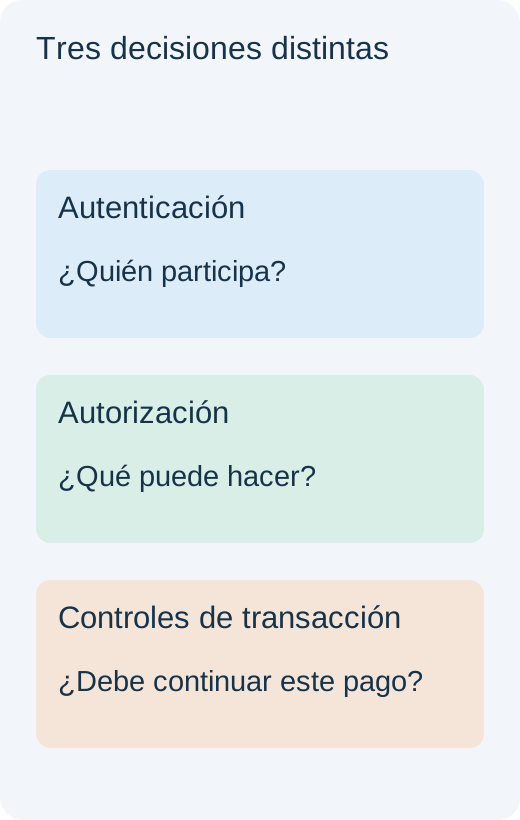
La autenticación establece un nivel de garantía relacionado con la identidad.
La autorización determina qué puede hacer una identidad autenticada.
La verificación de transacciones y los controles antifraude ayudan a determinar si una acción concreta debe continuar.
Estas funciones están relacionadas, pero no son intercambiables.
Cuando desdibujamos esas diferencias, corremos el riesgo de pedirle a la autenticación que resuelva problemas que exigen una arquitectura de seguridad más amplia.
La campaña descubierta por Kela recuerda que los atacantes no necesariamente atacan directamente el control técnico más fuerte.
A menudo buscan las suposiciones que lo rodean.
Si se puede convencer a los clientes de que un sitio fraudulento es legítimo, los atacantes pueden obtener información, inducir acciones o iniciar nuevos intentos de ingeniería social sin llegar a derrotar la infraestructura de la institución.
Por eso la confianza debe evaluarse durante toda la interacción digital, en lugar de darse por sentada porque la pantalla inicial resulta familiar.
La industria financiera tiene una responsabilidad especial
Pocas industrias dependen tanto de la confianza como la banca.
Los clientes confían sus ahorros a las instituciones financieras, las empresas dependen de ellas para mover capital y las organizaciones recurren a ellas para proteger información financiera sensible.
Una relación de banca empresarial comprometida puede tener consecuencias que van mucho más allá de una cuenta individual.
Las transferencias electrónicas no autorizadas, los pagos ACH fraudulentos, las interrupciones operativas y las pérdidas económicas pueden afectar a empleados, clientes, proveedores y empresas enteras.
Lo que está en juego es importante.
Y los atacantes lo saben.
No necesitan que cada destinatario caiga en un mensaje de phishing.
Necesitan que suficientes personas confundan una interacción fraudulenta con una legítima.
Por eso las instituciones financieras deberían evaluar continuamente no solo cómo autentican a sus clientes, sino también cómo los ayudan a tener confianza en los servicios a los que acceden.
Eso incluye autenticación resistente al phishing, monitoreo eficaz de dominios y marcas, recuperación segura de cuentas, protecciones para cada transacción, educación del cliente y mecanismos adecuados para verificar la legitimidad del servicio.
Ninguna tecnología elimina todas las amenazas.
Pero una estrategia que trata la confianza como algo que debe establecerse, en lugar de suponerse, está mejor preparada para abordar el problema de fondo.
La pregunta que debimos hacernos desde el principio
Los hallazgos de KELA revelan una operación activa que suplanta instituciones financieras mediante una red de dominios falsos y técnicas destinadas a ocultar la actividad maliciosa.
Pero debajo de esos detalles técnicos hay una pregunta sorprendentemente sencilla.
¿Por qué dedicamos tanta atención a demostrar que los clientes son quienes dicen ser, mientras permitimos que se basen en apariencias para decidir si están tratando con la organización en la que confían?
Ese desequilibrio merece ser examinado.
No porque los bancos hayan ignorado la seguridad. No lo han hecho.
No porque la autenticación moderna resistente al phishing sea ineficaz. Bien implementada, puede ofrecer una protección considerable contra el phishing de credenciales.
Y mucho menos porque la autenticación mutua, por sí sola, eliminaría todas las formas de fraude financiero.
No lo haría.
El problema es que la confianza digital tiene varias dimensiones y los atacantes aprovechan la que resulte más débil.
A veces es una contraseña robada.
A veces es una sesión comprometida.
A veces es una transacción fraudulenta.
Y a veces es un sitio que se parece lo suficiente al de tu banco como para convencerte de entregar las llaves.
El denominador común es una suposición de legitimidad que el atacante no merece.
La confianza debe funcionar en ambas direcciones
En Identité®, hemos construido nuestro enfoque de autenticación alrededor de una convicción que ha guiado nuestra manera de pensar durante años:
La confianza no debería ser una relación de un solo lado.
Nuestra tecnología patentada Full Duplex Authentication® refleja esa filosofía al poner el énfasis en la autenticación mutua y en la importancia de establecer confianza entre las partes de una interacción digital.
Pero el principio va más allá de cualquier producto o tecnología.
Cuestiona cómo pensamos sobre identidad, acceso y relaciones digitales.
Nos pide reconocer que una apariencia conocida no necesariamente corresponde a una identidad auténtica.
Que las credenciales válidas no establecen automáticamente una intención legítima.
Y que la autenticación, la autorización y la integridad de las transacciones deben trabajar juntas, en vez de tratarse como protecciones intercambiables.
Los atacantes detrás de esta campaña bancaria entendían algo fundamental del comportamiento humano.
Las personas tienden a confiar en lo que les resulta familiar.
Construyeron una operación para aprovechar esa tendencia.
Nuestra responsabilidad como industria es crear sistemas que no exijan a los clientes tomar decisiones críticas de seguridad basándose únicamente en las apariencias.
Porque la pregunta más importante en la banca digital no es simplemente:
¿Puedes demostrar quién eres?
También es:
¿Puede demostrar quién es la parte que te pide probar tu identidad?
Hasta que abordemos de forma consistente ambos lados de esa relación, los atacantes seguirán encontrando oportunidades en el espacio entre la confianza percibida y la identidad verificada.
Trust Starts Here™.
Y la confianza debe funcionar en ambas direcciones.
Fuentes y lecturas adicionales
DataBreachToday: Phishing Campaign Actively Targets Customers of 300 US Banks
https://www.databreachtoday.com/phishing-campaign-actively-targets-customers-300-us-banks-a-33282
Kela: Bank Phishing Campaign: Fake Takedown
https://www.kelacyber.com/blog/bank-phishing-campaign-fake-takedown/
Kela: Bank Phishing Check
https://www.kelacyber.com/resources/free-tools/bank-phishing-check/