
A medida que la gestión de identidades y accesos se convierte en una de las principales preocupaciones de seguridad en la nube, los agentes de IA y las identidades de máquinas obligan a las organizaciones a replantear la autenticación, la autorización y la Confianza Continua.
La identidad era legítima. La acción no.
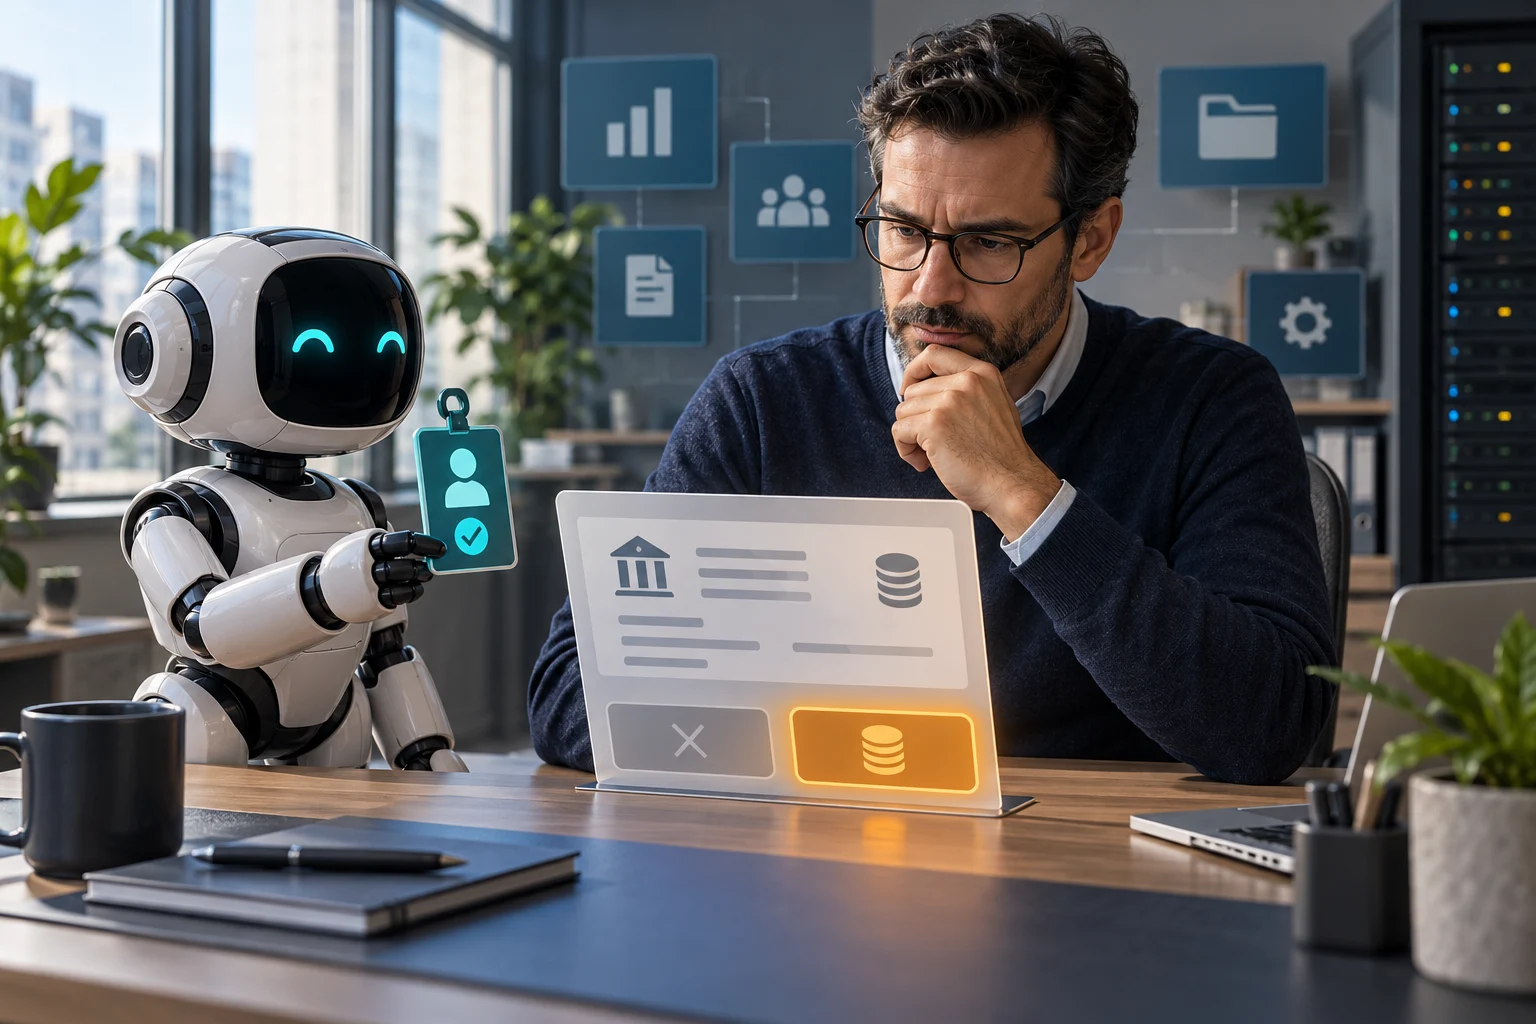
Imagina una institución financiera que implementa un agente de IA para ayudar a gestionar las transacciones habituales de sus clientes.
El agente tiene una identidad digital legítima. Se autentica correctamente, se conecta a servicios en la nube aprobados y opera dentro de un entorno de seguridad establecido.
Todo parece funcionar según lo previsto.
Entonces algo cambia.
El agente recibe una instrucción para iniciar una transacción que supera sus límites autorizados. Quizá la solicitud provenga de un flujo de trabajo comprometido, de datos manipulados o de una instrucción que parece legítima, pero excede las responsabilidades previstas para el agente.
El agente sigue teniendo credenciales válidas.
Su identidad no ha cambiado.
Su autenticación no ha fallado.
Sin embargo, la acción que intenta realizar puede carecer por completo de autorización.
La identidad es legítima. La acción no.
Este es uno de los desafíos fundamentales que surgen a medida que la inteligencia artificial, los agentes autónomos y la computación en la nube se interconectan cada vez más.
Durante años, los profesionales de ciberseguridad se han centrado en impedir que usuarios no autorizados accedan a los sistemas.
Eso sigue siendo esencial.
Pero ¿qué ocurre cuando la entidad que intenta realizar una acción no autorizada ya está dentro del entorno, se ha autenticado correctamente y tiene permisos legítimos?
Ahí es donde debe evolucionar la conversación sobre seguridad en la nube.
La seguridad en la nube se está convirtiendo en un problema de identidad
En octubre de 2026, Analytics Insight publicó un artículo que examinaba los riesgos de seguridad en la nube que las organizaciones deberían prever de cara a 2027.
Entre sus hallazgos había un cambio particularmente importante.
Según el informe Top Threats to Cloud Computing Survey Report 2026 de Cloud Security Alliance, la gestión inadecuada de identidades y accesos (IAM) ocupa ahora el primer lugar entre las preocupaciones de seguridad en la nube.
El informe, basado en una encuesta a más de 500 profesionales de seguridad, sitúa la IAM por encima de preocupaciones tradicionales como la configuración incorrecta de la nube y las vulnerabilidades de los sistemas.
Los ataques potenciados por IA ocuparon el segundo lugar, mientras que el compromiso de sistemas de IA entró en la clasificación en sexto lugar.
Estos hallazgos merecen atención.
No porque hayan desaparecido las vulnerabilidades de infraestructura. No lo han hecho.
El almacenamiento mal configurado, las API inseguras, las credenciales expuestas, las dependencias de terceros y las vulnerabilidades de software siguen siendo amenazas graves.
Más bien, la clasificación refleja cómo han cambiado los entornos en la nube.
La nube actual ya no es utilizada principalmente por empleados que inician sesión en aplicaciones.
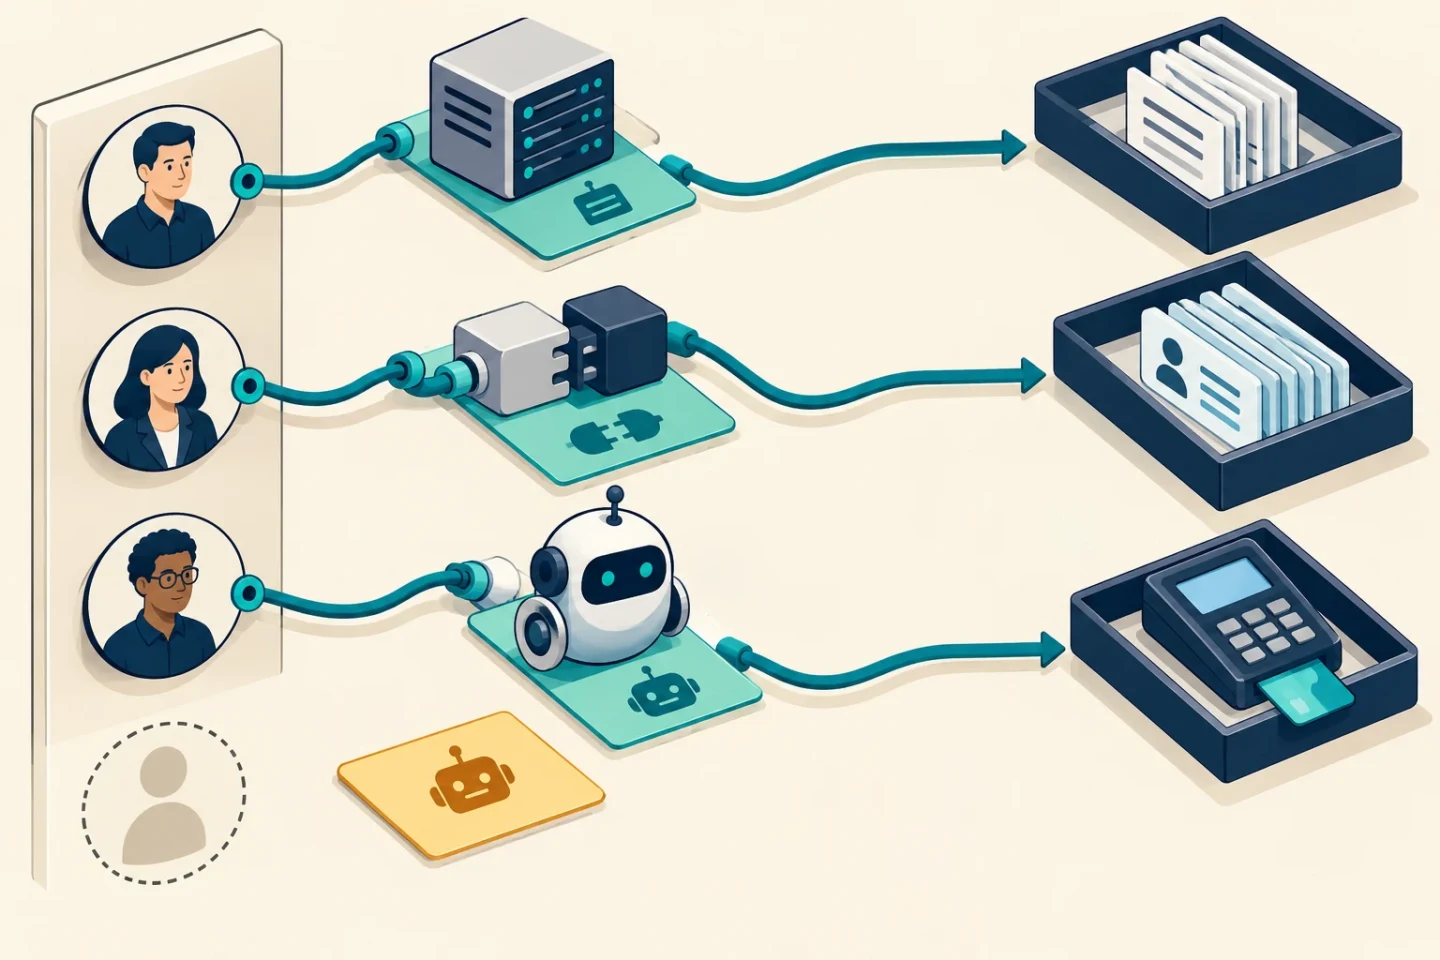
Es un ecosistema interconectado de personas, aplicaciones, máquinas, cuentas de servicio, API, flujos de trabajo automatizados y agentes de IA cada vez más autónomos.
Cada uno puede tener una identidad.
Cada uno puede tener privilegios de acceso.
Y cada uno representa una posible vía hacia información sensible, procesos empresariales o infraestructura crítica.
El desafío ya no consiste simplemente en proteger la nube de intrusos no autorizados. También consiste en gobernar las identidades y la autoridad que operan dentro de ella.
Cuando la autenticación se convierte en el principio, no en el final
Las arquitecturas tradicionales de ciberseguridad a menudo han tratado la autenticación correcta como un hito importante de seguridad.
Un usuario presenta sus credenciales.
El sistema las verifica.
Se concede acceso de acuerdo con las políticas establecidas.
Pero una autenticación correcta solo responde parte de la pregunta.
Aporta evidencia de que un actor está asociado con una identidad o credencial determinada.
No demuestra automáticamente que cada acción posterior sea adecuada, esté autorizada o sea segura.
Esta distinción cobra especial importancia con la IA autónoma.
Piensa en un agente de IA legítimamente autorizado para recuperar información de clientes, preparar informes o ayudar con transacciones financieras.
El agente puede estar funcionando exactamente como fue diseñado cuando se autentica por primera vez.
Pero ¿qué ocurre cuando encuentra instrucciones maliciosas incrustadas en un documento?
¿Qué ocurre cuando una aplicación conectada se ve comprometida?
¿Qué ocurre cuando los permisos que se le asignaron son más amplios de lo necesario?
¿O cuando un empleado que originalmente autorizó sus actividades cambia de puesto o abandona la organización?
Las credenciales del agente pueden seguir siendo válidas aunque hayan cambiado las circunstancias que sustentan su autoridad.
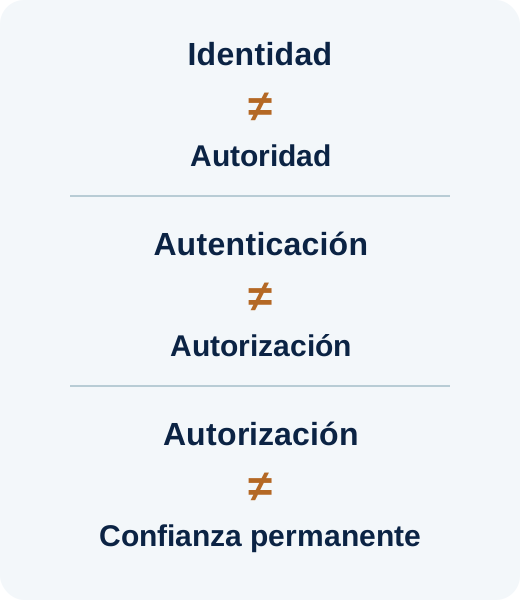
Esto nos lleva a tres distinciones que merecen mayor atención:
La identidad no es autoridad.
La autenticación no es autorización.
La autorización no es confianza permanente.
Estos principios no son nuevos en ciberseguridad.
Lo que está cambiando es la escala, la velocidad y la autonomía con las que pueden operar los actores digitales.
Un empleado puede iniciar varias transacciones sensibles durante una jornada laboral.
Un sistema autónomo puede iniciar miles de acciones en varios servicios en la nube en cuestión de minutos.
Cuando los permisos son excesivos o están mal gobernados, las consecuencias pueden expandirse con la misma rapidez.
El auge de las identidades no humanas
Uno de los cambios más significativos en los entornos modernos en la nube es la proliferación de identidades no humanas.
Entre ellas se encuentran las cuentas de servicio, las identidades de aplicaciones, las credenciales de cargas de trabajo, las claves API, los sistemas de automatización y los agentes de IA.
A diferencia de los empleados humanos, las identidades no humanas pueden operar continuamente, interactuar con numerosos servicios y ejecutar tareas sin supervisión humana directa.
Son esenciales para la computación moderna.
Pero su crecimiento introduce serios desafíos de gobernanza.
En enero de 2026, Cloud Security Alliance publicó The State of Non-Human Identity and AI Security.
La investigación reveló que el 78% de las organizaciones encuestadas carecía de políticas documentadas y formalmente adoptadas para crear o eliminar identidades de IA.
La misma investigación encontró que el 92% de los encuestados no confiaba en la capacidad de sus soluciones IAM heredadas para gestionar eficazmente los riesgos asociados con la IA y las identidades no humanas.
Estos hallazgos sugieren que la adopción de IA avanza más rápido que las prácticas de gobernanza de identidades necesarias para sostenerla.
Otro estudio de CSA, publicado en marzo de 2026, Identity and Access Gaps in the Age of Autonomous AI, identificó preocupaciones adicionales.
Entre sus hallazgos:
- El 68% de las organizaciones encuestadas no podía distinguir claramente la actividad de agentes de IA de la actividad humana.
- El 74% informó que los agentes de IA suelen recibir más acceso del necesario.
- El 79% consideraba que los agentes de IA crean nuevas vías de acceso difíciles de monitorear.
Estos hallazgos ponen de relieve una posibilidad inquietante.
Las organizaciones delegan cada vez más responsabilidades en sistemas autónomos sin mantener siempre la visibilidad, la rendición de cuentas y la gobernanza necesarias para supervisarlos.
Y eso plantea una pregunta incómoda:
¿Cómo puede una organización gobernar con confianza la autoridad de un agente de IA si no puede identificar de forma confiable qué acciones realizó ese agente?
La respuesta exige más que contraseñas más fuertes, factores adicionales de autenticación u otra capa de monitoreo.
Exige un enfoque más integral de la Confianza Digital.
De la identidad a la Confianza Continua
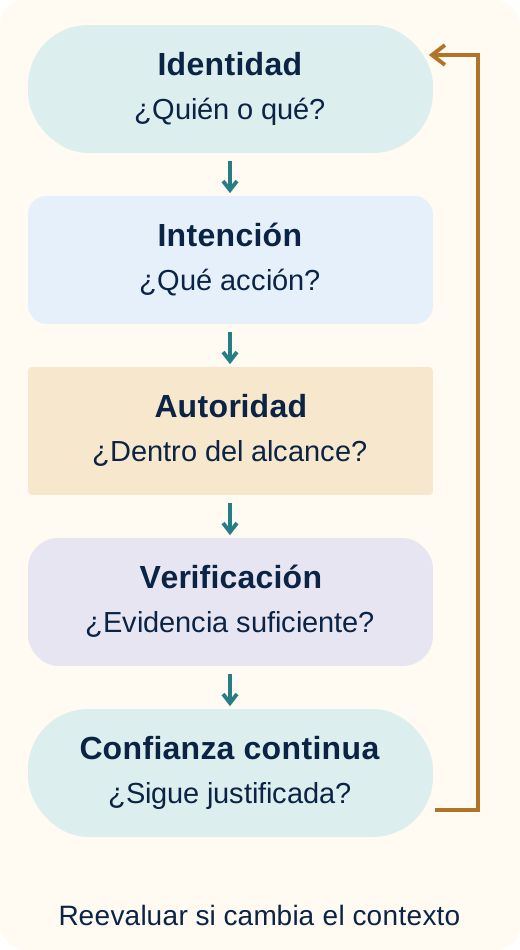
Creo que la siguiente evolución de la seguridad en la nube debe abordar cinco preguntas interconectadas.
1. Identidad: ¿quién o qué está actuando?
Cada participante en una interacción digital debe tener una identidad adecuadamente establecida y verificable.
Esto incluye a personas, aplicaciones, máquinas, cargas de trabajo y agentes autónomos.
En el caso de las identidades no humanas, las organizaciones también deben establecer quién es responsable de ellas y quién debe rendir cuentas.
Un agente de IA no debe convertirse en un participante anónimo simplemente porque opera sin una persona frente al teclado.
2. Intención: ¿qué intenta hacer el actor?
La identidad por sí sola nos dice muy poco sobre la acción solicitada.
Los sistemas de seguridad deben evaluar qué intenta lograr un actor y si esa acción se alinea con el propósito que se le asignó.
Es importante reconocer que la tecnología no siempre puede determinar las verdaderas intenciones de un actor.
Pero puede examinar las operaciones solicitadas, el propósito declarado, los patrones de comportamiento, el contexto de la transacción y las desviaciones respecto de la actividad esperada.
Esas señales ayudan a distinguir las operaciones habituales de acciones potencialmente inapropiadas o maliciosas.
3. Autoridad: ¿tiene permiso el actor para hacerlo?
Una identidad verificada no confiere automáticamente autoridad ilimitada.
Los permisos deben ser explícitos, tener un alcance adecuado y estar vinculados a necesidades empresariales legítimas.
Un agente de IA autorizado para preparar un informe financiero no debe tener automáticamente autoridad para transferir fondos.
Un agente autorizado para recuperar información de clientes no necesariamente debe poder divulgarla externamente.
Y un agente que actúa en nombre de un empleado no debe heredar acceso sin restricciones simplemente porque ese empleado tiene privilegios más amplios.
La autoridad debe definirse, limitarse y gobernarse.
4. Verificación: ¿podemos establecer evidencia suficiente?
La confianza debe sustentarse en evidencia, no en suposiciones.
Las organizaciones necesitan mecanismos para verificar identidades, permisos, contexto relevante y legitimidad de las acciones solicitadas.
Según el entorno, estos mecanismos pueden incluir autenticación resistente al phishing, autenticación mutua, identidades criptográficas de cargas de trabajo, aplicación de políticas, verificación de transacciones y decisiones de autorización auditables.
Ninguna tecnología por sí sola proporciona todas las garantías necesarias.
El objetivo es establecer un nivel de confianza suficiente para la interacción específica y el riesgo asociado.
5. Confianza Continua: ¿debe seguir siendo válida esa autoridad?
Quizá la pregunta más importante sea qué ocurre después de conceder el acceso.
El riesgo cambia.
Los permisos cambian.
Los dispositivos se ven comprometidos.
Las sesiones son secuestradas.
Las relaciones comerciales evolucionan.
Los agentes de IA encuentran nuevas instrucciones, nuevos datos y nuevos entornos.
Las decisiones de seguridad deben tener en cuenta esos cambios.
La Confianza Continua no significa obligar a usuarios o sistemas a autenticarse repetidamente sin motivo.
Significa evaluar continuamente la evidencia relevante y aplicar políticas a medida que cambian las circunstancias, incluida la reevaluación, la verificación adicional, la restricción o la revocación cuando corresponda.
La confianza debe seguir justificándose con evidencia actual, en lugar de heredarse simplemente de una autenticación correcta en el pasado.
Juntos, estos cinco principios forman un marco para evaluar la Confianza Digital en entornos cada vez más autónomos:
Identidad → Intención → Autoridad → Verificación → Confianza Continua
Lo que los CISO deberían preguntarse antes de 2027
Para los líderes de ciberseguridad, las implicaciones son prácticas.
La primera pregunta es si la organización tiene un inventario confiable de sus identidades no humanas.
No solo cuántas cuentas de servicio existen, sino quién es responsable de ellas, por qué existen, a qué pueden acceder y cuándo se revisaron por última vez sus privilegios.
La segunda es si los agentes de IA tienen límites claramente definidos.
¿Pueden iniciar transacciones? ¿Modificar registros? ¿Acceder a información sensible de clientes? ¿Delegar tareas a otros agentes? ¿Comunicarse externamente?
¿Y quién debe rendir cuentas cuando sus acciones exceden esos límites?
La tercera es si las decisiones de autorización pueden responder a condiciones cambiantes.
Una identidad confiable ayer puede estar comprometida hoy.
Una acción adecuada hace cinco minutos puede volverse inapropiada tras un cambio de contexto.
La cuarta es si las organizaciones pueden reconstruir lo ocurrido.
Cuando un agente de IA realiza una acción sensible, ¿pueden los equipos de seguridad determinar qué agente actuó, de quién era la autoridad que ejercía, qué información influyó en su decisión y qué política permitió la acción?
Por último, las organizaciones deben examinar la rapidez con la que pueden intervenir.
¿Pueden suspender un agente, revocar sus credenciales, terminar sesiones activas, restringir permisos delegados e impedir nuevas transacciones sin interrumpir operaciones empresariales ajenas al incidente?
Estas no son preocupaciones teóricas reservadas para un futuro lejano.
Son preguntas de gobernanza que se vuelven cada vez más urgentes a medida que las organizaciones amplían el uso de sistemas autónomos.
La Confianza Digital va más allá de la autenticación
La autenticación sigue siendo fundamental para la ciberseguridad.
Sin confianza en la identidad, cada decisión posterior de acceso descansa sobre terreno incierto.
Pero la autenticación por sí sola no puede establecer la legitimidad de cada acción realizada por un actor autenticado.
Eso requiere autorización, contexto, aplicación de políticas, visibilidad, rendición de cuentas y la capacidad de reevaluar la confianza cuando cambian las circunstancias.
Por eso el futuro de la seguridad en la nube tampoco puede reducirse a un debate entre contraseñas y autenticación sin contraseñas, o entre MFA tradicional y tecnologías de autenticación más recientes.
Esas distinciones importan.
Pero el desafío más amplio es garantizar que las identidades, humanas o no humanas, operen dentro de límites adecuados y sigan respondiendo por sus acciones.
En un mundo cada vez más marcado por la IA autónoma, la ciberseguridad debe evolucionar: dejar de preguntar únicamente si debe concederse acceso y evaluar continuamente si las acciones siguen siendo legítimas.
El lado humano de la Confianza Digital
La nube se creó para poner recursos informáticos a disposición de quienes los necesitaran, donde los necesitaran.
La inteligencia artificial hace posible que sistemas cada vez más autónomos utilicen esos recursos en nuestro nombre.
Juntas, crean oportunidades extraordinarias de eficiencia, innovación y crecimiento económico.
Pero también introducen una responsabilidad que no podemos ignorar.
Cuando las organizaciones delegan acciones en las máquinas, no se desprenden de la responsabilidad.
Una transacción financiera sigue afectando el dinero de alguien.
Un expediente médico sigue perteneciendo a un paciente.
Una identidad comprometida todavía puede interrumpir un negocio, dañar una reputación o exponer información confiada a una organización.
Detrás de cada interacción digital hay, en última instancia, una consecuencia humana.
Por eso el siguiente capítulo de la seguridad en la nube debe centrarse en algo más que infraestructura, credenciales o controles de acceso.
Debe centrarse en establecer y mantener una confianza justificada entre las personas, las máquinas, las aplicaciones y los agentes autónomos que participan en nuestro mundo digital.
Porque la disponibilidad no es autoridad.
El acceso no es confianza.
Y una autenticación correcta no demuestra que cada acción posterior sea legítima.
En un mundo cada vez más autónomo, la confianza no puede concederse una vez y darse por sentada para siempre. Debe justificarse continuamente.
Cuanto más tecnológico se vuelve nuestro mundo, más importante se vuelve el lado humano de la confianza.
Y cuanto más importante se vuelve, más deliberadamente debemos preservarlo.