
Un agente que prepara un informe y uno que envía dinero no deben recibir la misma autoridad solo por usar una cuenta autenticada. Un punto de aprobación humana resulta útil cuando la acción excede las facultades delegadas o cuando sus consecuencias requieren la decisión de una persona responsable según la política de la organización.
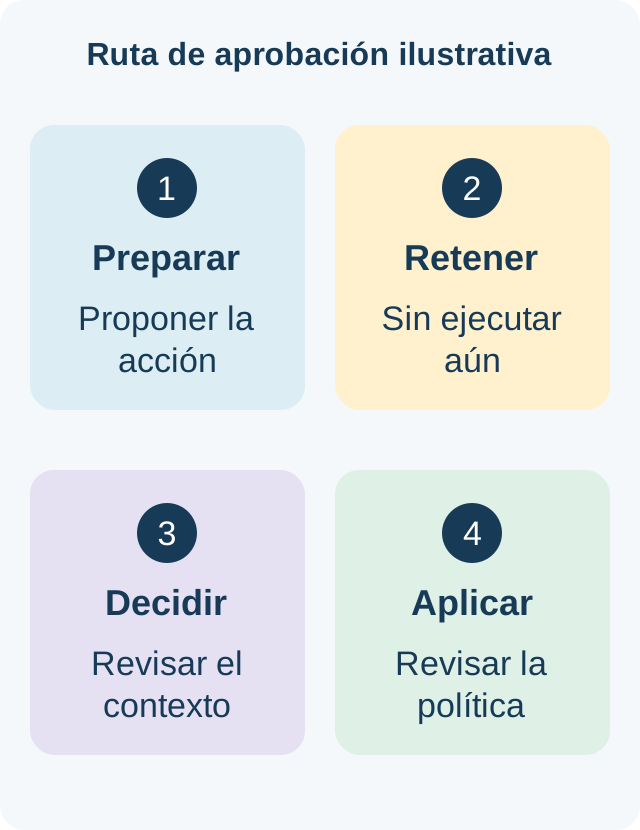
Un punto de control útil deja clara la acción propuesta y mantiene el control de la ejecución en la aplicación. El siguiente flujo ilustrativo muestra cómo pueden trabajar juntas preparación, permiso y decisión humana.
Separa al actor de su autoridad
La guía de OWASP sobre agencia excesiva distingue capacidades, permisos y autonomía excesivos. El responsable, la identidad de la carga de trabajo, las herramientas, el acceso a datos y los límites de la tarea deben definirse antes de agregar una solicitud de aprobación.
Haz que la decisión se entienda
| Decisión | Muestra la consecuencia |
|---|---|
| Contexto |
Muestra destinatario, importe, cuenta de destino, motivo y sistema solicitante cuando importen para decidir. Para cambiar privilegios en producción, muestra sistema, permiso, duración y responsable. Elige contexto y umbral de aprobación según las consecuencias. |
| Atención |
El revisor debe poder explicar qué ocurrirá después de aprobar. Una solicitud genérica para confirmar identidad no basta si la decisión real afecta una divulgación, un pago o un privilegio. Las solicitudes excesivas también desgastan la atención; elige los puntos de control según sus consecuencias. |
Retén la operación hasta cumplir la política
Correlaciona el resultado con la solicitud pendiente y comprueba que el revisor tenga autoridad. Rechaza resultados vencidos, obsoletos o inválidos. La entrega de una notificación no es consentimiento. El silencio, una falla del dispositivo o un reintento no deben convertirse silenciosamente en aprobación.
Dónde encaja un punto NoPass compatible
El flujo publicado de acciones sensibles describe una aplicación que retiene una operación mientras NoPass™ solicita una decisión en el teléfono inscrito. La persona compara imagen y número y acepta o rechaza. La aplicación procesa el resultado con sus propias reglas de permisos y ejecución.
La arquitectura FDA y One AUTH Is Not Enough distinguen autenticación de autoridad posterior. Permiten evaluar una integración concreta, no afirmar que FDA proporcione identidad genérica de agentes, firma universal de transacciones o aplicación continua de políticas.
Prueba las excepciones
-
Prueba un revisor incorrecto, un dispositivo revocado, detalles alterados, respuestas duplicadas, resultados tardíos y un teléfono no disponible. Demuestra que la aplicación conserva o rechaza la operación. Prueba recuperación sin conceder una vía de acceso sin revisión.
-
Registra referencia de solicitud, revisor responsable, contexto revisado, decisión, vencimiento y resultado de ejecución con una retención adecuada. No envíes secretos ni datos personales innecesarios a analítica. Los registros ayudan a investigar; no prueban concluyentemente identidad legal o intención.
Mide si el punto de control ayuda
Cuenta decisiones completas junto con rechazos, vencimientos y recuperaciones. Observa si los revisores pueden explicar la acción y reconocer una solicitud inesperada. Una tasa alta de aceptación no demuestra por sí sola seguridad ni supervisión útil.
Las credenciales del agente, aislamiento de herramientas, privilegio mínimo, monitoreo de anomalías y respuesta a incidentes siguen siendo controles separados. Un punto humano puede contribuir a una arquitectura más amplia si el límite de la aplicación es real y está probado.