



Imagina despertar una mañana y descubrir que tu nombre, domicilio y número nacional de identificación podrían estar en manos de delincuentes.
No hiciste clic en un enlace sospechoso. No compartiste tu contraseña. No cometiste un error.
Otra persona tenía acceso a un sistema con tus datos personales y abusó de ese acceso.
Ahora imagina enterarte de que una cuenta comprometida fue solo el comienzo del fallo.
En un incidente, la universidad documentó posteriormente vulnerabilidades y elevación de privilegios en su sistema de gestión de identidades.
Dos incidentes daneses divulgados en octubre de 2026 muestran por qué autenticación, autorización y monitoreo deben trabajar juntos.
Aunque la escala resulta alarmante, la lección de seguridad subyacente no es nueva.
Hace más de veinte años, una empresa estadounidense llamada ChoicePoint sufrió un fallo notablemente similar. En 2023, el ciberataque a MGM Resorts volvió a recordar las consecuencias de debilitar las protecciones de identidad y acceso.
Distintas organizaciones. Distintas tecnologías. Distintas circunstancias.
Pero surge una pregunta común:
¿Qué ocurre cuando nuestros sistemas se centran en dejar entrar a alguien sin controlar suficientemente lo que puede hacer una vez dentro?
Durante años, la industria de ciberseguridad ha dedicado enormes recursos a responder una pregunta esencial:
¿Quién eres?
Es una pregunta importante.
Pero representa solo la mitad de la conversación.
La otra mitad puede tener consecuencias aún mayores:
¿Qué estás autorizado a hacer?
Porque una sola AUTH no basta.
La autenticación establece el control de una cuenta o autenticador registrados. La autorización determina los recursos y las acciones permitidos. Ni un inicio de sesión exitoso ni una aprobación humana sustituyen los permisos de la aplicación, el mínimo privilegio o el monitoreo.
La filtración que no requirió forzar la entrada
ChoicePoint, un importante intermediario de datos estadounidense, mantenía extensas colecciones de información personal, incluidos números de Seguro Social, fechas de nacimiento y registros relacionados con el crédito.
Miles de empresas utilizaban ChoicePoint para verificar información de clientes y otras personas.
Los delincuentes descubrieron que no necesariamente tenían que irrumpir en sus sistemas informáticos para obtener esa información.
En su lugar, se hicieron pasar por empresas legítimas y solicitaron cuentas de cliente.
ChoicePoint aprobó solicitudes fraudulentas y concedió acceso a registros personales mediante sus procesos comerciales habituales.
Según la Comisión Federal de Comercio, el incidente expuso información de al menos 163,000 personas.
La empresa tenía mecanismos para proporcionar información a clientes autorizados.
Pero sus procedimientos de verificación no distinguieron adecuadamente entre empresas legítimas y solicitantes fraudulentos.
El resultado fue devastadoramente simple.
Los delincuentes obtuvieron acceso convenciendo a la organización de que lo merecían.
Una vez concedido, la información sensible quedó a su alcance.
ChoicePoint nos recuerda que los fallos de seguridad no siempre comienzan con ataques sofisticados.
A veces comienzan con confianza mal depositada.
Dinamarca: veinte años después, un problema conocido
DTU divulgó públicamente su ataque el 2 de octubre de 2026. Su cronología posterior describe cuentas comprometidas, vulnerabilidades explotadas y privilegios elevados en DTUBasen.
DTU detectó cambios inesperados el 20 de septiembre. No pudo determinar el alcance completo de la filtración.
Por eso trató los datos de aproximadamente 200,000 usuarios activos e inactivos como potencialmente expuestos.
La administración del registro conoció un incidente distinto relacionado con CPR el 2 de octubre; el ministerio lo describió públicamente el 5 de octubre.
El registro CPR incluye residentes vivos, personas que emigraron y personas fallecidas.
El ministerio indicó que se había abusado del acceso legítimo de consulta de una empresa privada danesa para obtener información de aproximadamente 8.8 millones de personas registradas.
El ministerio indicó que suspendió el acceso de la empresa y remitió el incidente a las autoridades competentes.
Considera lo que eso significa.
El acceso legítimo de consulta se había convertido en una vía hacia información personal a una escala extraordinaria.
La declaración oficial no establece el mecanismo exacto de compromiso de credenciales ni de detección.
La cuenta tenía un propósito empresarial legítimo.
Pero la actividad realizada a través de ella fue mucho más allá de ese propósito.
El incidente muestra que reconocer una cuenta no basta para establecer que cada uso de su acceso sea apropiado.
Las fuentes públicas no demuestran que una autenticación más fuerte hubiera evitado por sí sola ninguno de los incidentes, ni qué controles de autorización y monitoreo estaban implementados exactamente en el caso CPR.
La lección de diseño es limitar las consultas sensibles por propósito, alcance y volumen, y detectar el uso indebido. Es una inferencia arquitectónica, no un hallazgo sobre cada control ausente en ambos sistemas.
Esto nos lleva a la distinción central de este artículo.
Una sola AUTH no basta
Autenticación y autorización suelen discutirse juntas, pero cumplen funciones fundamentalmente distintas.
La autenticación pregunta: ¿quién eres?
La autorización pregunta: ¿qué tienes permitido hacer?
La autenticación ayuda a establecer si una persona, dispositivo, aplicación o máquina es quien o lo que afirma ser.
La autorización determina a qué recursos puede acceder esa identidad y qué acciones puede realizar.
Ninguna basta por sí sola.
Un empleado podría estar autorizado a consultar un registro específico de un cliente.
Eso no significa que deba poder descargar toda la base de clientes.
Un médico puede necesitar el historial de un paciente.
Eso no justifica acceso irrestricto a los registros de todos los pacientes.
Un empleado financiero puede tener autoridad para iniciar un pago.
Eso no necesariamente significa que pueda aprobar una transferencia ilimitada sin controles adicionales.
Y una empresa con permiso para verificar registros individuales no debería adquirir automáticamente la capacidad de recuperar millones de identidades.
Obtener acceso no equivale a merecer acceso ilimitado.
Incluso una autenticación fuerte no puede determinar de manera independiente si cada acción posterior es apropiada.
Eso requiere autorización efectiva.
Y la autorización debe hacerse cumplir, no solo quedar documentada en una política.

En registros sensibles, el acceso limitado al propósito, los límites de consulta, el monitoreo y la contención son controles de diseño complementarios. Su eficacia depende de la implementación y del modelo de amenazas.
Son medidas distintas de la autenticación, pero deben trabajar junto a ella.
El objetivo no es dificultar cada acción legítima.
Es asegurar que el acceso legítimo siga siendo coherente con la autoridad legítima.
La autenticación abre la puerta. La autorización protege el reino.
Hace años, al desarrollar una presentación educativa sobre el rey Arturo y la seguridad de su reino, usamos una analogía sencilla para explicar una distinción que incluso ejecutivos experimentados a veces pasan por alto.
La autenticación abre la puerta. La autorización protege el reino.
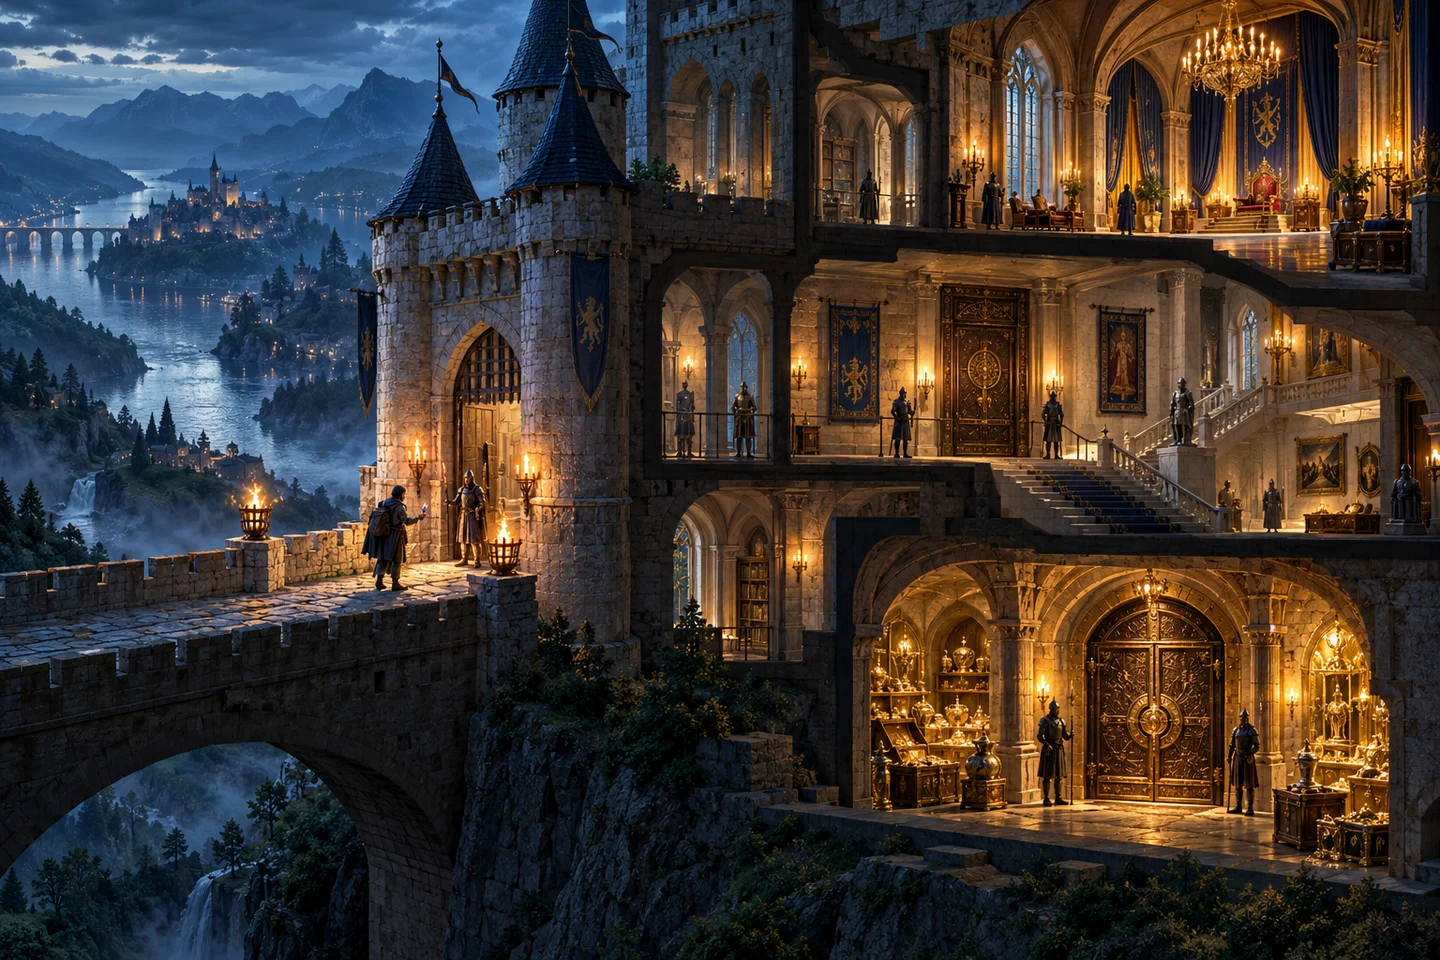
Imagina un castillo medieval.
En la entrada, un guardia verifica la identidad de quien solicita pasar.
Reconoce a la persona y le permite atravesar la puerta.
¿Pero qué ocurre después?
¿Entrar al castillo concede automáticamente permiso para acceder al tesoro real?
¿A los aposentos privados del rey?
¿A la armería?
¿A la sala con los planes militares más sensibles del reino?
Por supuesto que no.
El guardia ha establecido quién es el visitante.
No ha establecido qué tiene derecho a hacer.
El reino aún necesita reglas que determinen a qué habitaciones puede entrar, qué recursos puede consultar y qué acciones requieren aprobación adicional.
Esas reglas deben seguir siendo aplicables después de que el visitante entre.
La analogía puede tener siglos, pero la lección de seguridad es plenamente actual.
Un usuario autenticado correctamente no debería heredar automáticamente autoridad irrestricta en todo el entorno digital de una organización.
Sin embargo, algunas arquitecturas enfatizan enormemente la puerta de entrada y prestan atención insuficiente a lo que ocurre detrás.
Celebramos la autenticación exitosa.
Medimos la seguridad del inicio de sesión.
Implementamos tecnologías de identidad cada vez más sofisticadas.
Todas son inversiones importantes.
Pero si los permisos son excesivos, las transacciones sensibles carecen de aprobación apropiada o la actividad sospechosa continúa sin control, el reino sigue vulnerable.
Una puerta más fuerte no compensa un tesoro desprotegido.
El castillo necesita ambas cosas.
La empresa moderna también.
MGM Resorts: cuando los procesos de identidad se vuelven el eslabón débil
El ciberataque a MGM Resorts de 2023 mostró otra dimensión del problema.
La divulgación de MGM confirma un incidente de ciberseguridad y una interrupción de operaciones. Por sí sola no establece toda la cadena de acceso inicial.
Debemos distinguir ese registro confirmado de los informes que atribuyen el acceso inicial a ingeniería social.
Las consecuencias fueron considerables: interrupciones en hoteles y casinos e impactos financieros y operativos importantes.
El incidente destaca por qué la verificación de identidad y la recuperación de cuentas deben tratarse como controles críticos de seguridad.
Pero también plantea una pregunta arquitectónica igualmente importante.
Una vez comprometida una cuenta o un proceso de identidad, ¿cuánto daño puede causar el atacante?
¿A qué sistemas puede llegar esa identidad?
¿Qué privilegios puede ejercer?
¿Pueden restringirse esos privilegios?
¿Puede detectarse y contenerse la actividad sospechosa antes de que sus consecuencias se propaguen?
Sería inexacto concluir de la información pública que MGM simplemente no tenía controles de autorización. El incidente involucró múltiples factores de seguridad y operación.
Aun así, la lección general es clara.
La verificación sólida de identidad ayuda a prevenir entradas no autorizadas. La autorización efectiva y el mínimo privilegio ayudan a limitar lo que ocurre si se produce una entrada.
El monitoreo continuo ayuda a reconocer cuándo una actividad deja de merecer confianza.
Autenticación, autorización y evaluación continua no son enfoques rivales.
Son defensas complementarias.
Si eliminas cualquiera de ellas, toda la arquitectura pierde confiabilidad.
Cuando conocer tu número de identificación se confunde con ser tú
Los incidentes daneses también exponen otra debilidad persistente de la identidad digital.
El Registro Central de Personas de Dinamarca asigna un número CPR de diez dígitos, utilizado en servicios públicos, salud, banca y otras actividades esenciales.
Esos identificadores tienen valor administrativo.
Pero un identificador no debe confundirse con un autenticador.
Un nombre identifica a alguien.
Una dirección ayuda a distinguir a una persona de otra.
Un número nacional de identificación puede ayudar a localizar un registro concreto.
Ninguno de esos datos, solo o en conjunto, demuestra necesariamente que quien los presenta sea el titular legítimo de la identidad.
Sin embargo, algunas organizaciones se apoyan precisamente en esa información para confiar en quien llama, compra o presenta una solicitud.
Cuando los datos personales circulan ampliamente, los delincuentes pueden usarlos para hacer más convincentes sus intentos de suplantación.
Alguien que conoce tu nombre, dirección, fecha de nacimiento y número de identificación puede parecer legítimo por teléfono.
Pero conocer información personal no es prueba de identidad.
Una identidad convincente no es necesariamente una identidad verificada.
Por fortuna, sistemas de identidad digital más sólidos pueden ayudar a reducir ese riesgo.
La exposición de CPR no demuestra por sí misma que se haya comprometido un servicio de autenticación independiente como MitID.
La lección general, sin embargo, es mundial.
Las organizaciones deben dejar de tratar los datos sobre una persona como evidencia suficiente de que está presente o ha autorizado una acción.
La distinción cobra aún más importancia cuando la inteligencia artificial hace la suplantación cada vez más convincente.
La inteligencia artificial hace más importantes ambas AUTH
Considera ahora qué sucede al incorporar agentes autónomos de IA.
Un agente puede tener una identidad digital válida.
Puede autenticarse correctamente.
Puede operar en un entorno empresarial con credenciales legítimas.
Ninguno de esos hechos establece automáticamente que toda acción que intente sea apropiada.
Supón que puede recuperar información de clientes para responder consultas de servicio.
¿Significa que debería poder exportar toda la base de clientes?
Supón que puede preparar una transacción financiera.
¿Debería también estar autorizado a aprobarla y ejecutarla sin controles adecuados?
Supón que obtiene acceso a varias aplicaciones empresariales.
¿Qué ocurre si manipulan sus instrucciones, comprometen sus credenciales o intenta actuar más allá de sus responsabilidades previstas?
No son simplemente problemas de autenticación.
Son problemas de autorización, gobernanza y confianza continua.
La IA añade otro desafío: la escala.
Un atacante humano puede necesitar horas para recuperar y procesar grandes volúmenes de información.
Un sistema automatizado podría ejecutar enormes cantidades de acciones en una fracción de ese tiempo.
Con autoridad excesiva, la automatización puede amplificar las consecuencias de una confianza mal depositada.
Por eso el futuro de la seguridad de identidades debe ir más allá de un inicio de sesión exitoso.
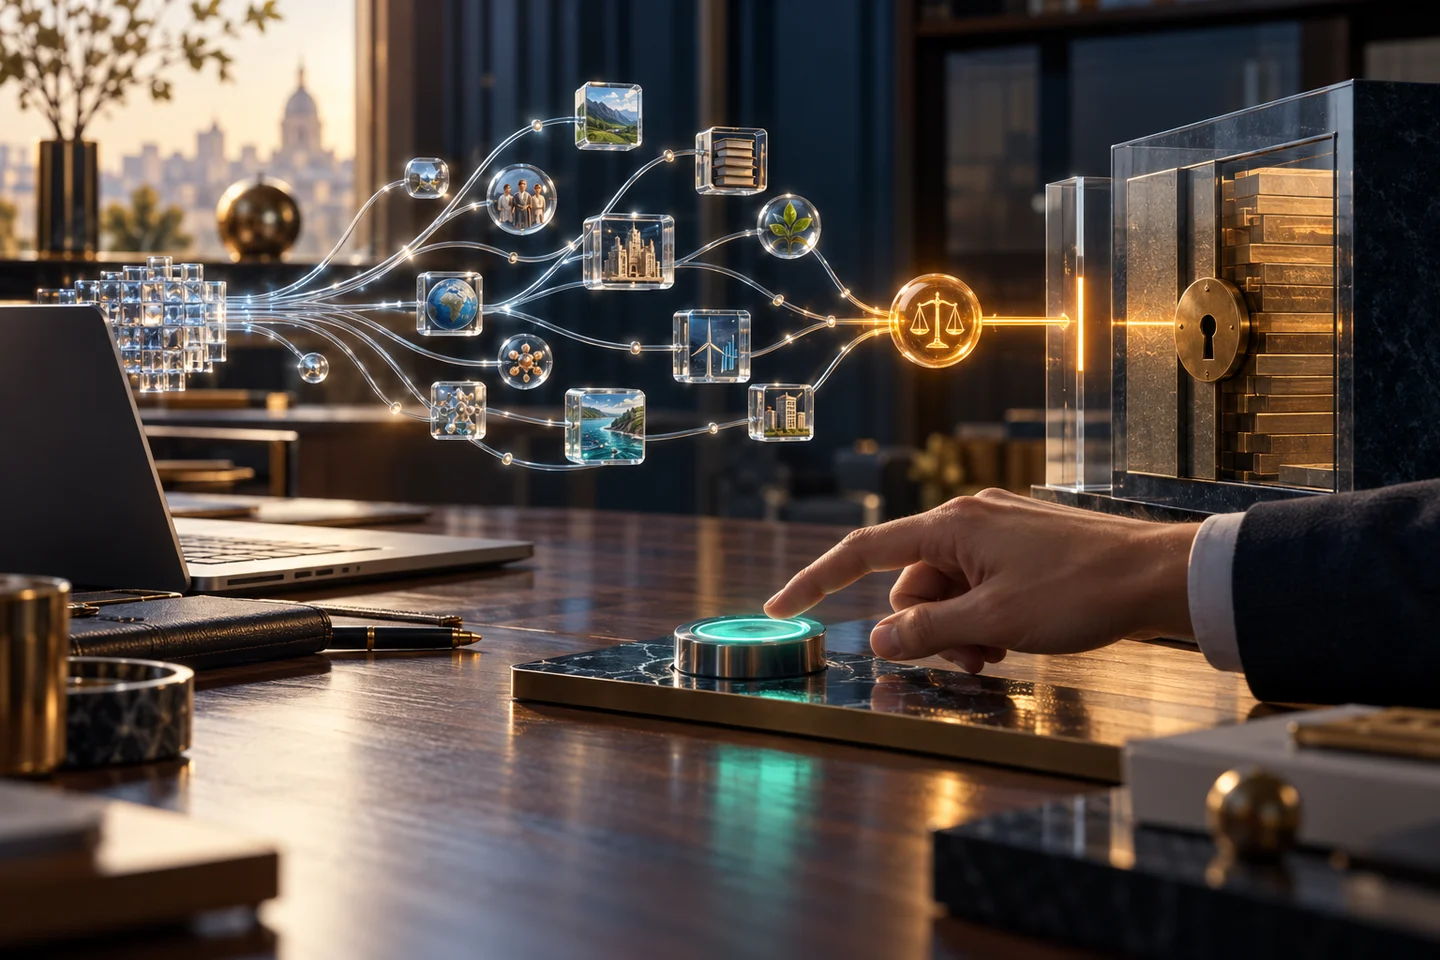
Creo que las organizaciones necesitan evaluar cada vez más cinco elementos interconectados:
- Identidad. ¿Quién o qué intenta actuar?
- Intención. ¿Qué se solicita y con qué propósito?
- Autoridad. ¿Tiene esa identidad permiso para realizar esa acción específica?
- Verificación. ¿Pueden establecerse de forma independiente la identidad pertinente y, cuando corresponda, la aprobación específica?
- Confianza continua. ¿Sigue siendo coherente la actividad con los permisos, el propósito y los límites de riesgo establecidos para la interacción?
No se trata de complicar todas las interacciones digitales.
Se trata de hacer la seguridad más inteligente.
El nivel apropiado de verificación y autorización debe reflejar la sensibilidad y las consecuencias de la acción.
Una solicitud rutinaria de bajo riesgo no debería requerir las mismas salvaguardas que transferir millones de dólares o exportar registros sensibles de pacientes.
Pero tampoco debería permitirse esto último solo porque alguien se autenticó correctamente antes ese día.
La confianza debe corresponder a la acción, no heredarse simplemente del inicio de sesión.
Una autenticación más fuerte es esencial. Pero no es toda la respuesta.
En Identité, nuestro trabajo con autenticación sin contraseña, identidad verificable y Full Duplex Authentication® patentada refleja el compromiso de fortalecer la verificación de identidad y la autenticación mutua, reduciendo fricción innecesaria.
Creemos que establecer la identidad con confianza es fundamental para la confianza digital.
Pero sería un error sugerir que incluso la tecnología de autenticación más fuerte puede resolver por sí sola todos los problemas de seguridad.
La autenticación no aplica por sí misma el mínimo privilegio.
No determina automáticamente si un usuario autenticado debería poder exportar información sensible.
No establece por sí sola si un agente de IA tiene autoridad para iniciar una transacción concreta.
Tampoco sustituye el monitoreo del comportamiento, los controles de acceso a datos ni la gobernanza efectiva.
Esas capacidades requieren sistemas y políticas complementarios que trabajen juntos.
La distinción importa.
El objetivo nunca debería ser exagerar lo que una tecnología puede lograr.
El objetivo es construir arquitecturas donde las protecciones necesarias se refuercen entre sí.
La autenticación establece identidad. La autorización establece límites. La evaluación continua ayuda a determinar si debe mantenerse la confianza.

Cuando estas capacidades trabajan juntas, las organizaciones están mejor posicionadas para proteger sus sistemas y a las personas que dependen de ellos.
El costo humano de equivocarse
Al hablar de filtraciones, los profesionales de ciberseguridad naturalmente nos concentramos en detalles técnicos.
Credenciales comprometidas.
Permisos de acceso.
Exfiltración de datos.
Gestión de identidades.
Respuesta a incidentes.
Pero considera la experiencia humana detrás de esos términos.
Un estudiante descubre que podrían haberse expuesto los datos personales que confió a una institución educativa.
Una persona jubilada recibe una llamada sospechosa de alguien que conoce su dirección y número de identificación.
Un cliente bancario empieza a cuestionar si una comunicación aparentemente legítima es auténtica.
Una familia se preocupa por posibles intentos de uso indebido de sus datos personales.
La autoridad danesa de protección de datos publicó recomendaciones para personas preocupadas por el posible uso indebido de su información tras el incidente CPR.
La exposición no demuestra que todas las personas afectadas hayan sufrido robo de identidad.
La preocupación por el uso indebido ya es motivo para que las instituciones brinden apoyo claro y práctico.
Las consecuencias no se limitan a servidores, bases de datos o estados financieros.
Acompañan a las personas en su vida cotidiana.
Una llamada inesperada se vuelve sospechosa.
Una operación financiera rutinaria provoca inquietud.
Una solicitud ordinaria de información genera incertidumbre.
El costo no se mide solo por la información sustraída. También se mide por la confianza que las personas pierden.
Reconstruir esa confianza suele ser mucho más difícil que restablecer una contraseña.
El futuro de la confianza digital requiere ambas
El escándalo de ChoicePoint mostró qué ocurre cuando una organización no verifica adecuadamente quién merece acceso a información sensible.
Los incidentes daneses muestran por qué deben examinarse juntos el acceso a cuentas, las vulnerabilidades de aplicaciones y los límites del uso de datos.
MGM Resorts recuerda que un incidente importante puede tener graves consecuencias operativas, aun sin conocerse públicamente toda su cadena técnica.
Los agentes autónomos de IA introducen una nueva generación de preguntas sobre identidad, autoridad y rendición de cuentas.
Estos incidentes no son idénticos.
Sus causas, tecnologías y circunstancias difieren.
Pero juntos refuerzan una lección que la industria de ciberseguridad ya no puede permitirse ignorar.
La autenticación es esencial. La autorización es igualmente esencial.
Ninguna debe tratarse como una decisión única que elimina la necesidad de evaluar después.
El futuro dependerá de verificar identidades, hacer cumplir la autoridad adecuada, evaluar acciones con consecuencias y reconocer continuamente cuándo limitar o retirar la confianza.
Todo ello sin poner obstáculos innecesarios a usuarios legítimos.
Porque las personas no quieren más procedimientos de seguridad.
Quieren confianza.
Quieren saber que su información está protegida, que sus transacciones son legítimas y que las instituciones de las que dependen merecen su confianza.
Ese es el resultado humano al que debe servir nuestra tecnología.
Y nos devuelve a una lección del reino del rey Arturo, hoy más vigente que nunca:
La autenticación abre la puerta. La autorización protege el reino.
Necesitamos ambas.
Porque una sola AUTH no basta.
Cuando olvidamos esa distinción, no solo arriesgamos otro incidente de seguridad.
Arriesgamos la confianza de las personas a las que nuestros sistemas debían proteger.
La identidad verificable es la piedra angular de la confianza digital. La autorización asegura que esa confianza se ejerza dentro de límites apropiados.
La tecnología debe servir silenciosamente a la humanidad.
Continúa la evaluación
Explora el acceso de clientes con PasswordFree®, el acceso laboral con NoPass™ y la aprobación de acciones sensibles. Elige un flujo real y establece qué sistema controla registro, autoridad, recuperación y ejecución.