



Una sola AUTH no basta
La autenticación verifica identidad; la autorización limita acciones. Eusebio Coterillo analiza ChoicePoint, Dinamarca, MGM y agentes de IA con fuentes primarias.
La autenticación verifica identidad; la autorización limita acciones. Eusebio Coterillo analiza ChoicePoint, Dinamarca, MGM y agentes de IA con fuentes primarias.
Inspirado por Steve Jobs, Eusebio Coterillo explora por qué la ciberseguridad debe centrarse en las personas y en una confianza digital práctica.
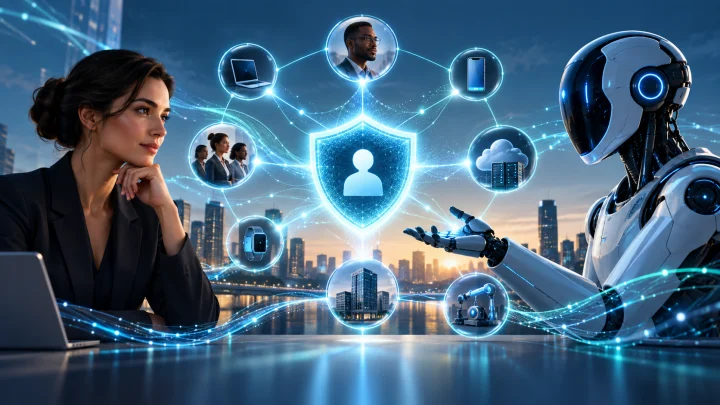
A medida que humanos, máquinas y agentes autónomos interactúan cada vez más en nuestro nombre, la autenticación ya no puede tratarse como un solo momento en el tiempo. La confianza debe establecerse, verificarse y evaluarse continuamente.

Los ataques del navegador pueden falsificar señales de confianza. Aprenda por qué la autenticación debe verificar el destino, así como el usuario.

Hemos pasado décadas mejorando cómo los usuarios demuestran quiénes son. Una nueva técnica de phishing plantea una pregunta mucho más incómoda: ¿Por qué el destino no tiene que probarse a sí mismo también?

Una nueva investigación sobre los ataques de passkey revela por qué la autenticación resistente al phishing es un avance importante, pero no puede ser el final de la conversación identidad-seguridad.

AI está creando una nueva clase de identidad, autoridad y riesgo

Para la mayor parte de la historia de la ciberseguridad, hemos medido el éxito por lo que no pasó. La brecha que se previno. La cuenta que no se vio comprometida. Los datos que no fueron robados. El problema regulatorio que nunca...

¿MFA ralentizará su inicio de sesión de trabajo? Comparar la fricción tradicional MFA con una autenticación sin contraseña más rápida de PasswordFree® y NoPass™.

¿Cuánto tiempo toma la implementación de MFA? Compare las líneas de tiempo típicas y conozca cómo PasswordFree® y NoPass™ aceleran la implementación segura sin contraseña.