



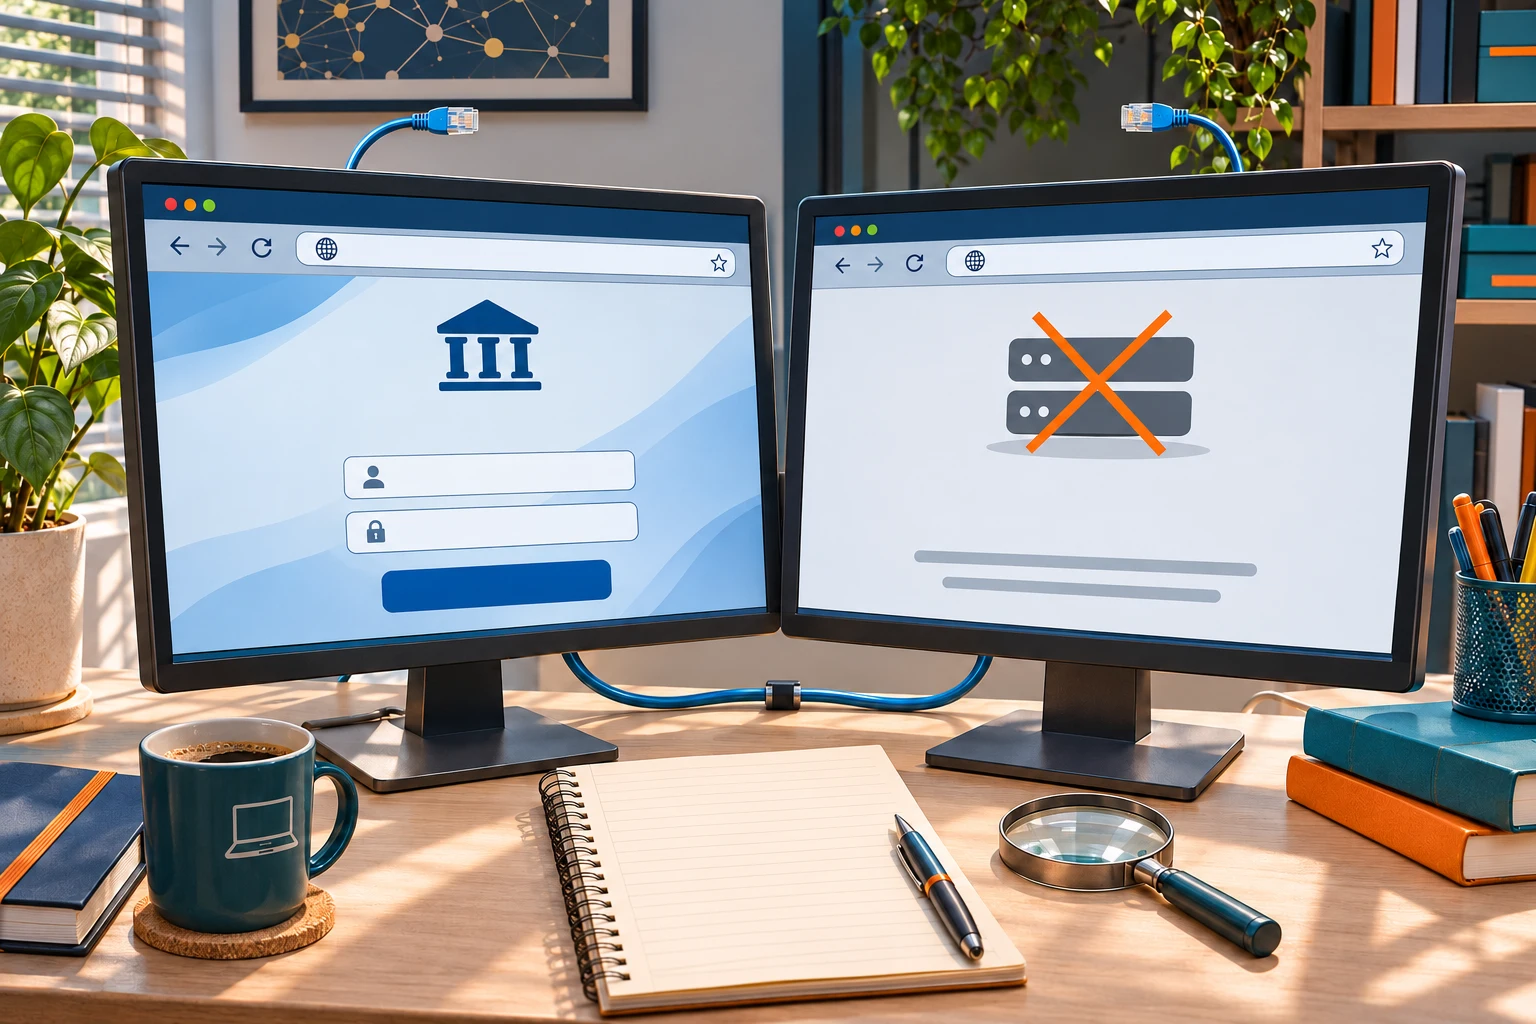
Seu banco autentica você. Mas quem autentica seu banco?
Imagine receber uma mensagem que parece vir do seu banco.
Talvez ela avise que sua conta foi comprometida. Pode pedir que você verifique uma atividade suspeita, proteja seus recursos ou impeça uma transação não autorizada.
A mensagem inclui um link. Você clica.
O site parece familiar. O nome do banco está ali. A identidade visual parece legítima. Até o endereço contém palavras tranquilizadoras como secure, protect ou cancel.
Você informa suas credenciais, acreditando que está protegendo sua conta.
Só que não está se comunicando com seu banco.
Está se comunicando com alguém que finge ser seu banco.
E essa diferença está no centro da campanha de falsificação de identidade bancária documentada pela KELA. A mensagem inicial é um exemplo imaginado; a KELA não determinou como as vítimas eram direcionadas a esses sites.
Mas a história mais ampla não trata apenas de phishing.
Trata da suposição perigosa de que algo que parece confiável necessariamente é confiável.
Centenas de domínios falsos. Uma campanha. Uma fragilidade conhecida.
A pesquisa original da KELA descreve a falsificação da identidade de instituições financeiras dos EUA, com muitos sites de imitação voltados a clientes de bancos regionais e comerciais.
Em 25 de outubro de 2026, o levantamento registrava 248 domínios ativos e 189 instituições financeiras dos EUA representadas por falsificações; 183 instituições ainda tinham imitações ativas. A cifra de mais de 300 corresponde aos domínios identificados desde maio, inclusive os que já haviam saído do ar.
Os atacantes criaram endereços convincentes combinando nomes de bancos e termos relacionados à segurança.
Palavras como secure, disable, protect e cancel não foram escolhidas por acaso.
Foram pensadas para criar uma impressão de legitimidade, urgência e autoridade.
O objetivo era simples: convencer clientes a entregar suas credenciais bancárias, o que poderia permitir transações financeiras fraudulentas, incluindo transferências eletrônicas e pagamentos pela rede Automated Clearing House (ACH).
O número real de vítimas continua desconhecido.
Essas cifras descrevem a falsificação de marcas, não invasões dos sistemas bancários. O número de vítimas permanece desconhecido.
Essa distinção importa.
Porque os atacantes não precisavam necessariamente penetrar a infraestrutura de um banco para explorar a confiança que seus clientes já haviam estabelecido.
Bastava fingir ser o banco.
Os atacantes manipulavam mais do que os clientes
Um dos aspectos mais reveladores dessa campanha foi uma técnica criada para dificultar o trabalho dos investigadores.
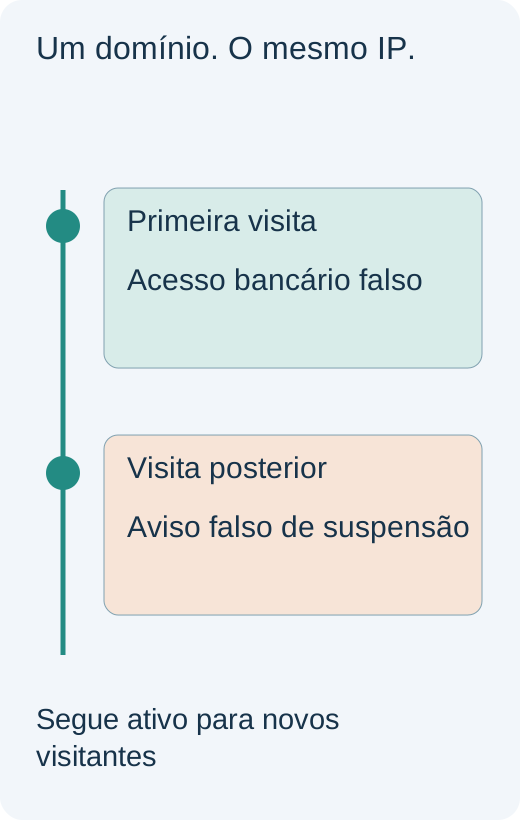
Segundo a Kela, quando alguém visitava certas páginas de phishing uma segunda vez a partir do mesmo endereço IP, o site podia apresentar um resultado completamente diferente.
Em vez da página bancária fraudulenta, o visitante podia encontrar um aviso falso de suspensão de conta, uma página bloqueada ou até um redirecionamento para o Google.
Por quê?
Porque investigadores, scanners automatizados e equipes de remoção frequentemente voltam a sites suspeitos para confirmar a atividade maliciosa.
Ao mudar o que visitantes recorrentes viam, os atacantes podiam fazer uma operação de phishing ativa parecer inativa.
Pense no que isso significa.
Um cliente podia encontrar uma imitação convincente do site legítimo de um banco.
Um investigador que examinasse o mesmo domínio mais tarde podia ver algo totalmente diferente.
Os dois formariam seu julgamento com base no que aparecia diante deles.
E o atacante estava tentando controlar essas aparências.
Não era apenas uma tentativa de roubar credenciais. Era uma tentativa de manipular as evidências em que as pessoas baseiam suas decisões de confiança.
É isso que torna essa campanha particularmente instrutiva.
Quando a aparência substitui a identidade
Há anos, instituições financeiras investem intensamente na verificação da identidade de seus clientes.
Senhas. Perguntas de segurança. Códigos de uso único. Autenticação multifator. Reconhecimento de dispositivos. Análise comportamental.
Todos procuram, de formas diferentes, responder a uma pergunta essencial:
Esta é realmente a pessoa autorizada a acessar a conta?
É uma pergunta legítima e necessária.
Mas existe outra que merece a mesma atenção.
O cliente está realmente interagindo com a instituição financeira com a qual acredita estar interagindo?
São duas decisões de confiança distintas.
E confundi-las cria oportunidades para os atacantes.
Um site convincente não comprova identidade.
Um logotipo familiar não comprova identidade.
Um nome de domínio tranquilizador não comprova identidade.
Até uma mensagem que parece vir de uma organização confiável não estabelece, apenas pela aparência, que essa organização esteja realmente por trás dela.
Mesmo assim, são exatamente esses sinais que os atacantes exploram.
Eles entendem que as pessoas tomam decisões de confiança rapidamente, muitas vezes com base em familiaridade, contexto e autoridade percebida.
E projetam seus ataques dessa forma.
A autenticação não deveria ser uma conversa de mão única
Considere uma interação típica de banco digital.
Espera-se que o cliente demonstre estar autorizado a acessar uma conta.
Mas que garantia ele tem de que quem pede essas credenciais é realmente o banco?
Em um sistema de autenticação devidamente protegido, a resposta deveria envolver mais do que reconhecimento visual ou uma mensagem tranquilizadora.
Deveria envolver mecanismos que estabeleçam a legitimidade do próprio serviço.
Essa é uma das razões pelas quais as tecnologias de autenticação resistentes a phishing são tão importantes.
Por exemplo, uma implementação correta de FIDO2/WebAuthn restringe uma credencial a um identificador da parte confiável, ou relying party ID, enquanto o navegador e essa parte validam a origem aplicável. Um domínio de imitação não pode simplesmente solicitar a credencial do banco.
É um avanço significativo em segurança.
Mas a resistência a phishing não encerra a conversa sobre confiança.
As organizações também precisam considerar como a identidade do serviço é estabelecida, como a autenticação é iniciada, como as sessões são protegidas, como as contas são recuperadas e como as transações sensíveis são autorizadas.
Uma relação digital segura envolve mais do que verificar um participante em um único momento.
Exige confiança na identidade e na legitimidade das partes envolvidas na interação.
Esse é o princípio mais amplo por trás da autenticação mútua.
E é um princípio que, há muito tempo, acredito merecer mais atenção em nosso setor.
O que acontece quando tratamos credenciais como prova de confiança?
Existe outra suposição que vale a pena questionar.
Se alguém possui credenciais válidas, isso significa necessariamente que a interação é legítima?
É claro que não.
Credenciais podem ser roubadas. Sessões podem ser comprometidas. Pessoas podem ser enganadas para aprovar ações maliciosas.
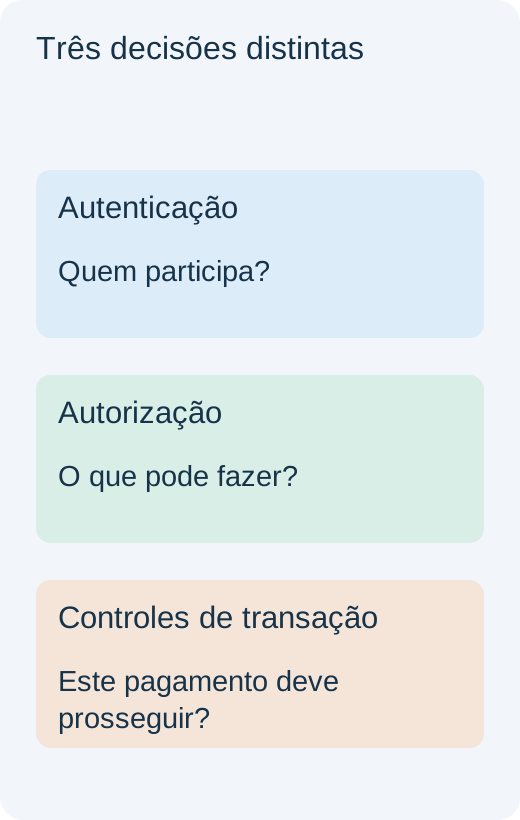
E nem mesmo uma autenticação forte estabelece automaticamente que uma transação financeira específica esteja autorizada ou livre de manipulação.
A autenticação estabelece um nível de garantia relacionado à identidade.
A autorização determina o que uma identidade autenticada pode fazer.
A verificação de transações e os controles antifraude ajudam a determinar se uma ação específica deve prosseguir.
Essas funções são relacionadas, mas não são intercambiáveis.
Quando apagamos essas diferenças, corremos o risco de pedir à autenticação que resolva problemas que exigem uma arquitetura de segurança mais ampla.
A campanha descoberta pela Kela lembra que os atacantes não necessariamente atacam diretamente o controle técnico mais forte.
Frequentemente procuram as suposições ao redor dele.
Se os clientes podem ser convencidos de que um site fraudulento é legítimo, os atacantes podem obter informações, induzir ações ou iniciar novas tentativas de engenharia social sem jamais derrotar a infraestrutura da instituição.
Por isso a confiança deve ser avaliada durante toda a interação digital, em vez de presumida porque a tela inicial parece familiar.
O setor financeiro tem uma responsabilidade especial
Poucos setores dependem tanto de confiança quanto o bancário.
Clientes confiam suas economias às instituições financeiras, empresas dependem delas para movimentar capital e organizações contam com elas para proteger informações financeiras sensíveis.
Uma relação de banco empresarial comprometida pode ter consequências que vão muito além de uma conta individual.
Transferências eletrônicas não autorizadas, pagamentos ACH fraudulentos, interrupções operacionais e perdas financeiras podem afetar funcionários, clientes, fornecedores e empresas inteiras.
O que está em jogo é significativo.
E os atacantes entendem isso.
Eles não precisam que todos os destinatários caiam em uma mensagem de phishing.
Precisam que pessoas suficientes confundam uma interação fraudulenta com uma legítima.
Por isso as instituições financeiras deveriam avaliar continuamente não apenas como autenticam clientes, mas também como os ajudam a estabelecer confiança nos serviços que acessam.
Isso inclui autenticação resistente a phishing, monitoramento eficaz de domínios e marcas, recuperação segura de contas, proteções por transação, educação de clientes e mecanismos adequados para verificar a legitimidade do serviço.
Nenhuma tecnologia elimina todas as ameaças.
Mas uma estratégia que trata a confiança como algo a ser estabelecido, e não presumido, está mais preparada para enfrentar o problema de fundo.
A pergunta que deveríamos ter feito desde o início
Os achados da KELA revelam uma operação ativa que falsifica a identidade de instituições financeiras por meio de uma rede de domínios falsos e técnicas destinadas a ocultar a atividade maliciosa.
Mas, por trás desses detalhes técnicos, existe uma pergunta surpreendentemente simples.
Por que dedicamos tanta atenção a provar que clientes são quem dizem ser, enquanto permitimos que se apoiem em aparências para decidir se estão lidando com a organização em que confiam?
Esse desequilíbrio merece ser examinado.
Não porque os bancos tenham ignorado a segurança. Não ignoraram.
Não porque a autenticação moderna resistente a phishing seja ineficaz. Quando bem implementada, pode oferecer proteção significativa contra phishing de credenciais.
E certamente não porque a autenticação mútua, sozinha, eliminaria todas as formas de fraude financeira.
Não eliminaria.
O problema é que a confiança digital tem várias dimensões e os atacantes exploram a mais frágil.
Às vezes é uma senha roubada.
Às vezes é uma sessão comprometida.
Às vezes é uma transação fraudulenta.
E às vezes é um site parecido o suficiente com o do seu banco para convencer você a entregar as chaves.
O denominador comum é uma suposição de legitimidade que o atacante não merece.
A confiança precisa funcionar nas duas direções
Na Identité®, construímos nossa abordagem de autenticação em torno de uma convicção que orienta nosso pensamento há anos:
A confiança não deveria ser uma relação de mão única.
Nossa tecnologia patenteada Full Duplex Authentication® reflete essa filosofia ao enfatizar a autenticação mútua e a importância de estabelecer confiança entre as partes de uma interação digital.
Mas o princípio vai além de qualquer produto ou tecnologia específica.
Ele questiona como pensamos sobre identidade, acesso e relações digitais.
Pede que reconheçamos que uma aparência familiar não corresponde necessariamente a uma identidade autêntica.
Que credenciais válidas não estabelecem automaticamente uma intenção legítima.
E que autenticação, autorização e integridade das transações precisam trabalhar juntas, em vez de serem tratadas como proteções intercambiáveis.
Os atacantes por trás dessa campanha bancária entendiam algo fundamental sobre o comportamento humano.
As pessoas tendem a confiar no que parece familiar.
Eles construíram uma operação para explorar essa tendência.
Nossa responsabilidade como setor é criar sistemas que não exijam dos clientes decisões críticas de segurança baseadas apenas em aparências.
Porque a pergunta mais importante no banco digital não é simplesmente:
Você pode provar quem é?
É também:
A parte que pede para você provar sua identidade pode estabelecer quem ela é?
Enquanto não tratarmos de forma consistente os dois lados dessa relação, os atacantes continuarão encontrando oportunidades no espaço entre a confiança percebida e a identidade verificada.
Trust Starts Here™.
E a confiança precisa funcionar nas duas direções.
Fontes e leituras adicionais
DataBreachToday: Phishing Campaign Actively Targets Customers of 300 US Banks
https://www.databreachtoday.com/phishing-campaign-actively-targets-customers-300-us-banks-a-33282
Kela: Bank Phishing Campaign: Fake Takedown
https://www.kelacyber.com/blog/bank-phishing-campaign-fake-takedown/
Kela: Bank Phishing Check
https://www.kelacyber.com/resources/free-tools/bank-phishing-check/