




Imagine fazer algo que você provavelmente já fez centenas de vezes.
Você precisa verificar sua conta bancária.
Em vez de digitar o endereço do banco, você procura por ele.
O nome familiar aparece perto do topo dos resultados. Você clica.
O site parece certo.
Logotipo. Cores. Tela de login. Tudo o que você espera que seja.
O site pede que você autentique.
E tu também.
Só há um problema.
Você é real. O site não é.
Esse cenário está no centro de algumas novas pesquisas fascinantes da equipe de Especialistas em Inteligência e Pesquisa (FIRE) da Fortra. No Q2 2026, seus pesquisadores observaram um mais do que 40% aumento Os atacantes manipulam os resultados de pesquisa para que sites financeiros fraudulentos possam aparecer com destaque quando as pessoas pesquisam coisas como o portal do cliente do seu banco ou login com cartão de crédito. E:Fortra)
Isso é preocupante o suficiente.
Mas a parte inteligente é o que acontece a seguir.
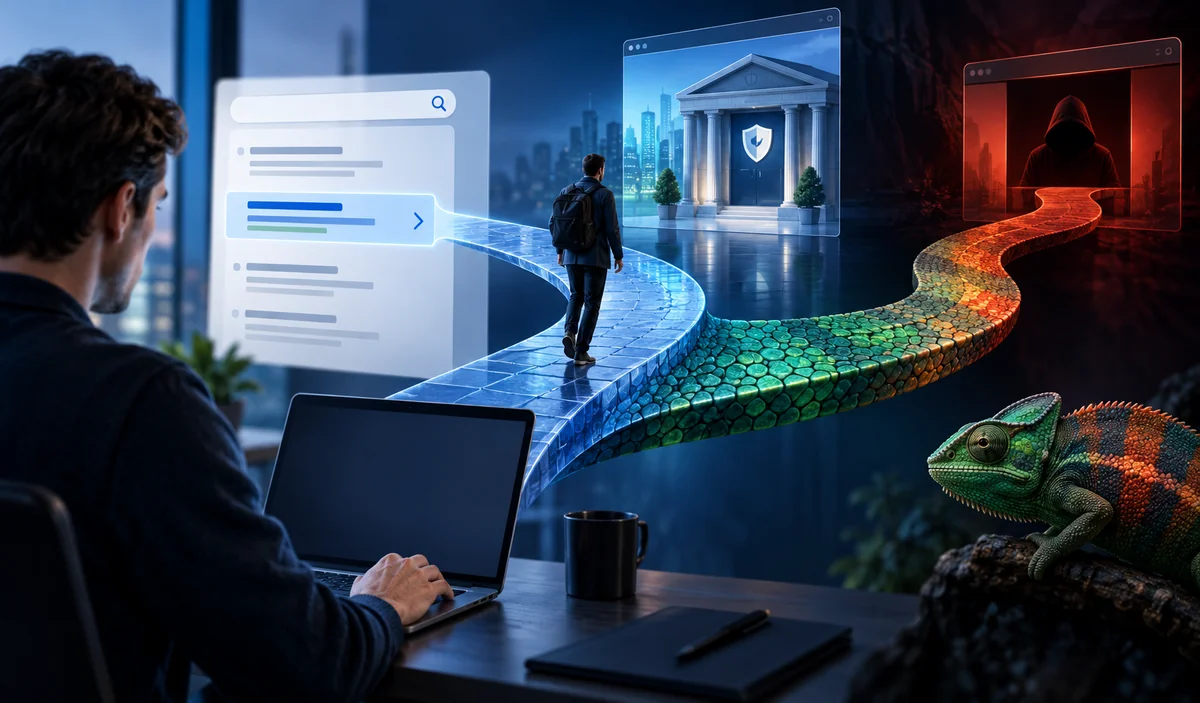
O site fraudulento pode efetivamente mudar sua aparência, dependendo de quem está visitando.
Se um scanner de segurança ou analista visita o domínio diretamente, ele pode ver uma página inativa ou 404 falso.
Mas quando um cliente comum atinge exatamente o mesmo domínio a partir de um resultado de pesquisa envenenado, o site reconhece como eles chegaram e serve a página de phishing. Fortra diz que esses sites podem permanecer ativos por dias ou semanas porque a digitalização convencional pode nunca ver o que a vítima vê. E:Fortra)
É inteligente.
É perturbador.
E eu acho que isso expõe um problema muito maior com a maneira como tradicionalmente pensamos sobre autenticação.
Continuamos a fazer ao usuário a mesma pergunta
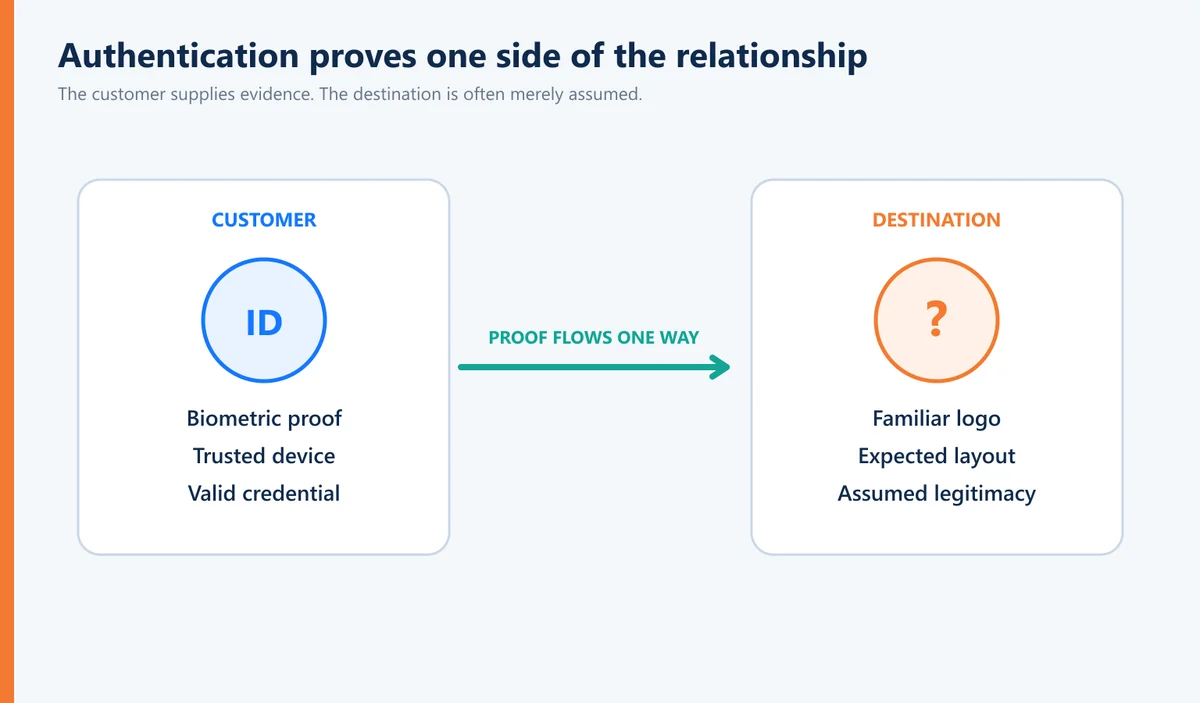
Durante décadas, a autenticação tem girado em torno de alguma versão de:
“Prove quem você é.”
Começamos com senhas.
Depois acrescentamos questões de segurança.
Códigos únicos.
MFA.
Aplicações autenticadoras.
Notificações push.
Biometria.
Credenciais criptográficas.
Passkeys.
Investimos enormes quantias de dinheiro e talentos de engenharia para determinar se a pessoa que tenta acessar uma conta é legítima.
E devemos.
Mas olhe para o ataque Chameleon da perspectiva do cliente.
Procuram o seu banco.
Eles clicam no que parece ser o banco.
O site parece o banco.
Em seguida, o site pergunta:
“Prove quem você é.”
E aqui está a parte que eu não consigo passar:
Por que o cliente não faz a mesma pergunta?
O destino errado ainda pode fazer as perguntas de segurança certas
Isso é o que torna o phishing tão interessante do ponto de vista da identidade.
O atacante não precisa necessariamente derrotar a autenticação.
⁇ s vezes, o atacante simplesmente precisa ficar entre o usuário legítimo e o destino legítimo.
Então algo estranho acontece.
O destino errado pede à pessoa certa para autenticar.
O cliente pode inserir um nome de usuário perfeitamente válido.
Uma senha perfeitamente válida.
Talvez até mesmo um segundo fator perfeitamente válido.
Do ponto de vista do cliente, eles estão seguindo as regras.
O problema não é necessariamente que a pessoa tenha falhado na autenticação.
O problema é que ninguém autentica adequadamente o outro lado do relacionamento com a pessoa.
Esse é um problema de segurança muito diferente.
Fizemos da verificação de destino uma responsabilidade humana
Durante anos, tentamos resolver isso por meio da educação.
Verifique a URL.
Não clique em links suspeitos.
Procure por erros ortográficos.
Use marcadores.
Não confie em mensagens inesperadas.
Certifique-se de estar no site legítimo.
Todos bons conselhos.
A Fortra faz uma recomendação prática semelhante em resposta a este ataque: os clientes de serviços financeiros devem evitar o uso de mecanismos de busca para alcançar portais bancários e, em vez disso, confiar em aplicativos móveis oficiais ou URLs marcados manualmente. E:Fortra)
Isso é sensato.
Eu mesmo vou seguir esse conselho.
Mas eu também acho que precisamos fazer uma pergunta mais difícil:
Por que determinar se o banco é realmente o banco ainda é em grande parte responsabilidade do cliente?
Pense em quem estamos pedindo para executar essa função de segurança.
Os nossos pais.
Nossos filhos.
Um aposentado que verifica uma conta.
Um pequeno empresário movimentando dinheiro entre contas.
Um funcionário correndo entre as reuniões.
Alguém sentado num aeroporto.
Alguém distraído.
Alguém cansado.
Alguém que simplesmente quer pagar uma conta.
Estamos pedindo às pessoas comuns que façam julgamentos de segurança cibernética cada vez mais sofisticados antes de realizar transações digitais comuns.
Enquanto isso, as pessoas que tentam enganá-los estão obtendo melhores ferramentas.
Isso não parece uma arquitetura durável.
AI vai tornar “parece legítimo” ainda menos útil
Durante anos, treinamos pessoas para reconhecer fraudes procurando imperfeições.
Gramática ruim.
Formatação ímpar.
Um logotipo estranho.
Um e-mail estranho.
Um site mal construído.
Algo que simplesmente não parece certo.
Essas pistas não estão desaparecendo completamente.
Mas a inteligência artificial está constantemente reduzindo sua utilidade.
A IA pode produzir escrita profissional.
Mensagens personalizadas.
Convencer imagens.
Vozes clonadas.
Vídeo sintético.
cada vez mais sofisticada personificação.
Os atacantes não precisam criar uma falsificação perfeita.
Eles só precisam criar um que seja bom o suficiente para alguém confiar por alguns minutos.
Então estamos entrando em um mundo onde:
Parece legítimo
e
É legítimo
estão se tornando coisas muito diferentes.
É por isso que eu acredito que a verificação tem que ir além da aparência.
Autenticação pode ter sido muito unilateral
Essa pergunta me incomoda há muito tempo:
Por que a autenticação tradicionalmente me obriga a provar quem eu sou sem exigir que o destino se prove para mim?
Há razões históricas.
A autenticação cresceu em ambientes onde o destino era em grande parte assumido ser conhecido.
Você estava sentado em um terminal da empresa.
Conectado a uma rede da empresa.
Acesso a um sistema da empresa.
A incerteza era a pessoa no teclado.
Então o computador perguntou:
Quem és tu?
Isso fazia sentido.
Então tudo mudou.
Bancos se mudaram online.
O comércio moveu-se online.
Cuidados de saúde movidos online.
O trabalho mudou-se para a nuvem.
Começamos a realizar transações conseq ⁇ entes com organizações através de uma rede global cheia de pessoas tentando se passar por elas.
No entanto, a relação básica de autenticação permaneceu notavelmente semelhante.
⁇ Usuário: Prove a si mesmo.
Acho que a próxima geração precisa se parecer mais com:
Usuário Verificado ⁇ Destino Verificado
Isso não é simplesmente autenticação mais forte.
É uma maneira diferente de pensar em confiança.
A confiança deve funcionar dos dois modos
Esta é uma das perguntas que eventualmente nos levou a Identité® para desenvolver a nossa patente Full Duplex Authentication®.
A ideia não começou com:
“Como podemos adicionar outro fator de autenticação?”
Começou com algo muito mais simples:
Por que apenas um lado está se provando?
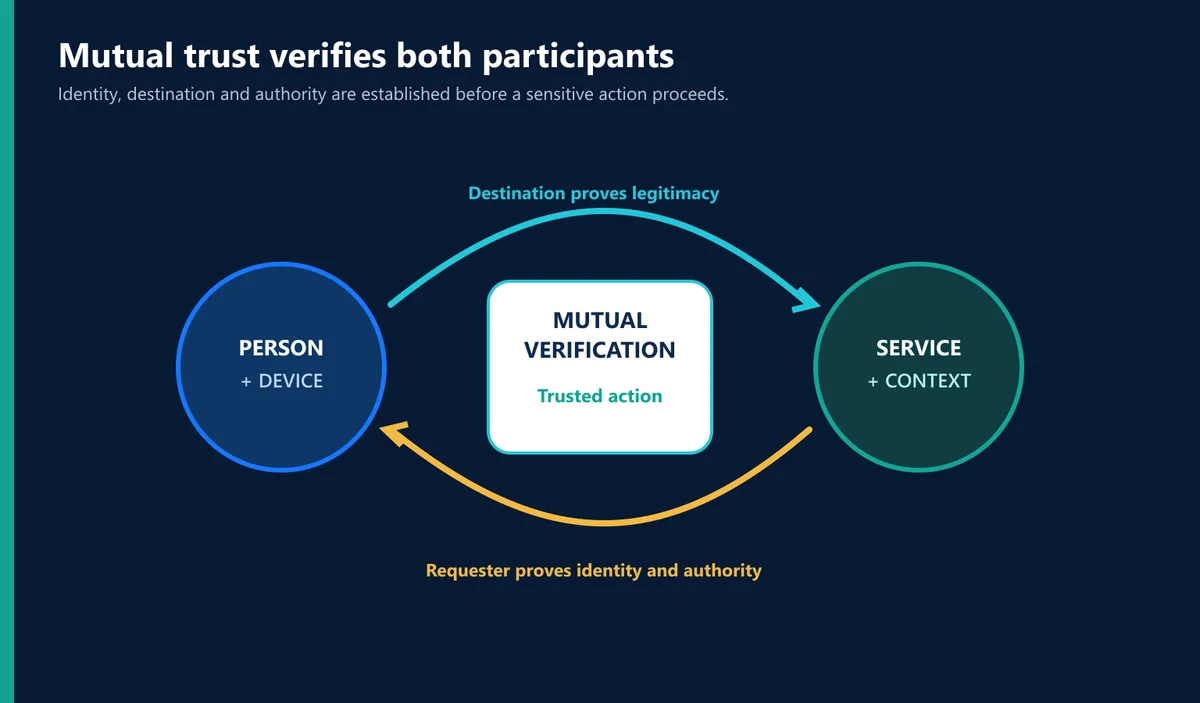
Full Duplex Authentication foi construído em torno do princípio de que a autenticação pode estabelecer confiança em ambas as direções.
A organização verifica o usuário legítimo.
Mas o usuário também recebe evidências de que está interagindo com a organização legítima.
Usuário ⁇ Destino legítimo
Menciono o FDA aqui porque a pesquisa do Fortra ilustra exatamente por que a ideia subjacente importa.
Não porque qualquer tecnologia de autenticação única elimina o phishing.
Não é.
E não porque a autenticação mútua substitua as medidas de detecção, monitoramento, remoção e proteção da marca que a Fortra recomenda.
Estes permanecem importantes. A Fortra argumenta especificamente que as equipes de segurança precisam de uma digitalização consciente do contexto que reproduz a jornada de pesquisa real da vítima porque as varreduras estáticas podem perder esses sites camuflados. E:Fortra)
O ponto é maior.
A autenticação não deve exigir confiança de um participante, assumindo-a do outro.
Confiança mútua é diferente de mais MFA
Essa distinção importa.
Quando um novo ataque de autenticação aparece, o instinto é muitas vezes:
Adicione outro fator.
⁇ s vezes isso é apropriado.
Mas suponha que eu me faça passar por seu banco.
Se eu puder fazer você interagir comigo acreditando que eu sou seu banco, adicionando mais provas de que você é realmente você Não necessariamente aborda a razão pela qual você entrou na interação em primeiro lugar.
Podemos estar fortalecendo o lado errado da conversa.
É por isso que eu não acho que o futuro é simplesmente sobre adicionar fatores.
Trata-se de estabelecer relações em que os participantes legítimos possam verificar uns aos outros.
confiança mútua.
O banco deve saber que sou eu.
Eu deveria saber que é realmente o banco.
Isso soa quase óbvio quando você diz isso em voz alta.
O que torna interessante que o mundo digital tenha operado de forma diferente por tanto tempo.
Confiança zero também deve ser aplicada ao destino
Nós passamos anos falando sobre Zero Trust.
Não confie implicitamente em um usuário porque ele está dentro da rede.
Não confie automaticamente em um dispositivo.
Não confie permanentemente em uma sessão.
Verificar.
Avaliar o contexto.
Aplique o mínimo de privilégio.
Assumir que as condições podem mudar.
Todos os princípios sensatos.
Mas talvez haja outra extensão lógica:
Também não confie implicitamente no destino.
Por que um site deve se tornar confiável apenas porque parece familiar?
Por que um resultado de pesquisa deve herdar a confiança porque um algoritmo o classificou primeiro?
Por que um logotipo deve estabelecer identidade?
Por que se espera que o usuário faça essa determinação sozinho?
Se estamos falando sério sobre Zero Trust, o ceticismo não deve fluir em apenas uma direção.
O ataque de camaleão é realmente sobre a confiança emprestada
Há outra razão pela qual eu acho a pesquisa de Fortra tão interessante.
O atacante está pegando emprestado a confiança de vários lugares simultaneamente.
Nós confiamos no motor de busca o suficiente para assumir que os primeiros resultados são provavelmente legítimos.
Reconhecemos o nome da instituição.
Reconhecemos o logotipo.
Reconhecemos a experiência de login.
Talvez o navegador não mostre nada obviamente alarmante.
Cada peça contribui com um pouco de confiança.
Na verdade, nenhum deles estabelece que o destino é a organização que pretendemos alcançar.
Isso se conecta a uma mudança mais ampla sobre a qual tenho escrito:
Cada vez mais, o objetivo do atacante não é quebrar a confiança. É herdá-lo.
Camaleão SEO Envenenamento é um belo exemplo.
O atacante não precisa quebrar o sistema de autenticação do banco.
Eles herdam a confiança do resultado da pesquisa.
Depois da marca.
Depois, da interface familiar.
E, finalmente, se tudo funciona como pretendido, o cliente legítimo fornece ao atacante algo ainda mais valioso: prova de sua própria identidade.
O atacante virou o nosso modelo de autenticação contra nós.
Melhor segurança deve pedir mais da arquitetura, não o cliente
Há uma tendência na segurança cibernética para responder a cada nova ameaça, dando aos usuários outra responsabilidade.
Não clique nisso.
Verifica isso.
Reconheça isso.
Verifique isso.
Use esta ferramenta.
Cuidado com esse aviso.
Em algum momento, precisamos reconhecer que os atacantes se especializam em engano.
Os clientes não.
Então, em vez de pedir continuamente às pessoas para se tornarem melhores investigadores de fraude, prefiro tornar a arquitetura melhor no estabelecimento de legitimidade.
Essa é uma filosofia à qual voltamos repetidamente:
Uma autenticação melhor não deve significar pedir aos usuários legítimos que façam mais. Isso significa pedir à arquitetura para fazer mais.
Verificar identidade.
Verifique o destino.
Use evidências criptográficas quando apropriado.
Entenda o contexto.
Considere a intenção.
Aplique a autorização de forma inteligente.
Continue avaliando se as condições que estabeleceram a confiança ainda existem.
E introduza fricção quando algo não faz sentido.
O objetivo não é mais teatro de segurança.
É melhor evidência.
Isso se torna ainda mais importante quando as máquinas começam a agir por nós
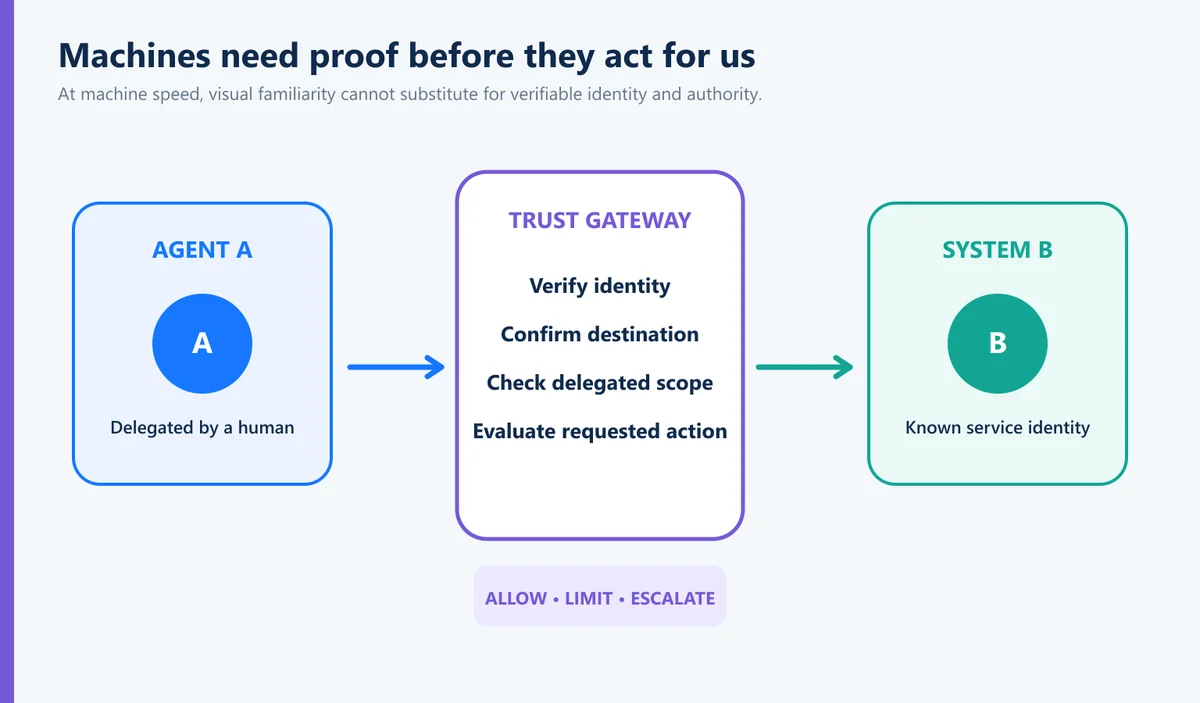
Há outra razão pela qual a confiança mútua importa além dos ataques de phishing de hoje.
Os agentes de IA estão começando a agir em nome de seres humanos e organizações.
Eventualmente, um agente pode iniciar transações, acessar aplicativos, mover informações ou se comunicar com outro sistema autônomo sem que uma pessoa examine visualmente cada destino primeiro.
Então a pergunta torna-se:
Como o Agente A sabe que o Sistema B é realmente o Sistema B?
E igualmente:
Como o Sistema B sabe que o Agente A é legítimo e devidamente autorizado?
A capacidade humana de olhar para uma tela e pensar: “Algo não parece certo”, torna-se muito menos relevante quando as interações acontecem à velocidade da máquina.
Isso significa que a confiança precisa ser cada vez mais verificável em vez de presumido.
O ataque de Camaleão pode estar tendo como alvo os humanos hoje.
A lição de arquitetura é muito maior.
Autenticação bem-sucedida não é o mesmo que uma transação confiável
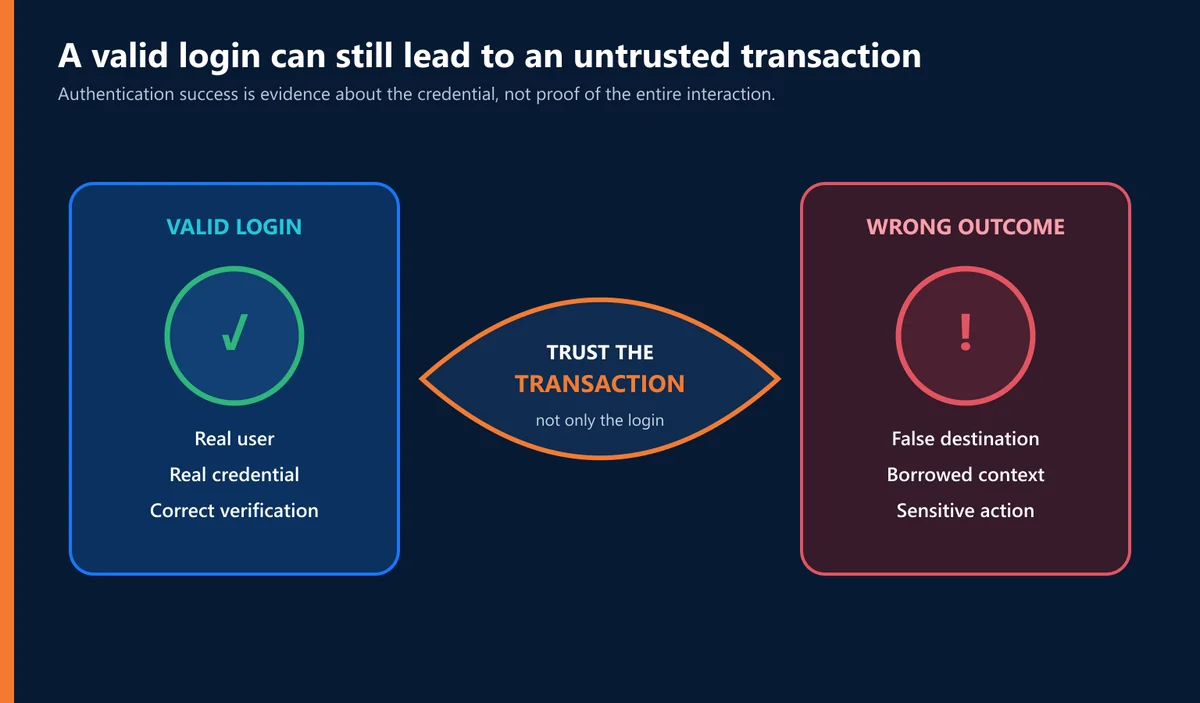
Esta pode ser a distinção que mais importa.
Um usuário pode autenticar com sucesso durante uma interação fraudulenta.
Isso é desconfortável porque tendemos a pensar no sucesso da autenticação como um sucesso de segurança.
Mas eles não são necessariamente a mesma coisa.
O mecanismo de autenticação pode ter determinado corretamente:
Sim, aqui é Eusebio.
Enquanto estiver completamente ausente:
Eusebio acredita que está interagindo com seu banco, mas não está.
A identidade foi verificada.
A transação ainda não era confiável.
É por isso que me tornei cada vez mais convencido de que a autenticação deve ser considerada dentro de uma arquitetura de confiança maior.
Quem participa?
Quem está do outro lado?
O que está sendo autorizado?
O que o usuário pretende fazer?
O contexto faz sentido?
E as condições que estabeleceram a confiança ainda existem?
A autenticação deve estabelecer confiança. Não deve criar confiança ilimitada.
E certamente não deve estabelecer confiança em apenas uma direção.
Talvez o usuário devesse dizer “você primeiro”
Os pesquisadores da Fortra identificaram uma evolução inteligente e importante no phishing. Suas recomendações para detectar esses ataques camuflados merecem atenção de instituições financeiras, equipes de SOC, provedores de hospedagem e consumidores. E:Fortra)
Mas acho que a pesquisa deles também nos dá a oportunidade de questionar algo muito mais antigo do que o envenenamento por SEO.
Durante décadas, as organizações têm perguntado:
“Como sabemos que este é realmente o nosso cliente?”
Nós construímos uma indústria de autenticação inteira em torno de responder a essa pergunta.
Agora talvez precisemos dar peso igual a outro:
“Como o cliente sabe que realmente somos nós?”
Isso não é uma rejeição ao MFA.
Ou biometria.
Ou passkeys.
Credenciais resistentes a phishing.
Precisamos de todas essas tecnologias para continuar melhorando.
É um reconhecimento de que A identidade existe em ambos os lados de uma relação digital.
E, portanto, a confiança também deve.
O site errado não deve ser capaz de pedir à pessoa certa para provar quem eles são, oferecendo pouca prova significativa de sua própria legitimidade.
Podemos construir algo melhor do que isso.
O futuro da autenticação não é simplesmente:
Prove quem você é.
É:
Vamos estabelecer quem somos nós dois.
Essa é a diferença entre autenticação unidirecional e Confiança Mútua.
E é por isso que nossa visão no Identité pode ser expressa em três palavras muito simples: