




Os sites de impostores são uma das ameaças de crescimento mais rápido da segurança cibernética – e por que a autenticação mútua os impede
Imagine receber um e-mail do seu banco pedindo que você verifique sua conta.
O logotipo está correto.
As cores combinam.
O site parece idêntico à coisa real.
A URL parece legítima à primeira vista.
Sem pensar duas vezes, você insere seu nome de usuário, senha e código de autenticação.
Só mais tarde você descobre que nunca entrou no seu banco.
Você entregou suas credenciais diretamente a um cibercriminoso.
Não é mais um ataque isolado.
É uma das ameaças que mais cresce e enfrenta empresas e consumidores hoje.
Os cibercriminosos estão criando sites impostor, domínios parecidose, sites de personificação da marca especificamente projetado para enganar os usuários a acreditar que eles estão interagindo com uma organização confiável. Esses sites muitas vezes diferem do domínio legítimo por apenas um único caractere, um domínio de nível superior diferente (.net em vez de .com), um hífen ou um caractere Unicode visualmente semelhante. Seu sucesso depende da exploração da confiança humana – não de explorações técnicas sofisticadas. Cisco Blogs
A realidade é que mesmo a autenticação multifator tradicional (MFA) pode não proteger os usuários se eles estiverem autenticando para o site errado.
O futuro da autenticação não é simplesmente verificar o usuário.
É verificar tanto o usuário quanto o site.
O que é Full Duplex Authentication® (FDA)?
Full Duplex Authentication® (FDA) é a tecnologia de autenticação patenteada PasswordFree®, a plataforma de autenticação Software-as-a-Service (SaaS) da Identité, e NoPass™, sua solução de Plataforma como Serviço (PaaS).
Ao contrário da autenticação tradicional, que se concentra quase exclusivamente em provar a identidade do usuário, Full Duplex Authentication® realiza autenticação mútua. O usuário se autentica no site o site deve se autenticar para o usuário antes do acesso ser concedido.
A autenticação por FDA também foi projetada para a continuidade dos negócios através de Autenticação de PIN de emergência e Backup e restauração seguros, permitindo aos usuários recuperar perfis de autenticação em minutos, mantendo uma forte segurança.
Essa capacidade de autenticação mútua muda fundamentalmente o modelo de segurança.
Em vez de perguntar apenas:
"Este é o usuário correto?"
FDA também pergunta:
"Este é o site legítimo?"
O crescente problema dos sites de impostores
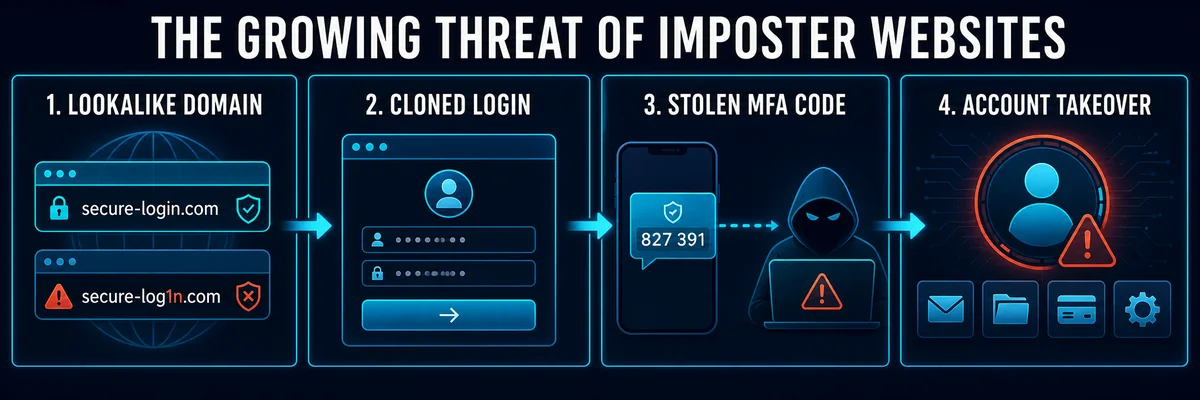
Os cibercriminosos descobriram algo importante.
Muitas vezes é mais fácil enganar as pessoas do que hackear sistemas.
Em vez de atacar a infraestrutura corporativa bem defendida, os atacantes simplesmente constroem cópias convincentes de sites legítimos.
Esses sites fraudulentos podem usar:
Nomes de domínio semelhantes
Domínios Typosquated
Páginas de login clonado
Logotipos de empresa roubados
Marca Copiada
Certificados SSL falsos
Interfaces de usuário quase idênticas
Seu objetivo é simples:
Convença os usuários a entregar voluntariamente:
Nomes de usuário
Senhas
Códigos MFA
Informações bancárias
Informações pessoais
Credenciais corporativas
Campanhas de personificação de marca usando domínios parecidos tornaram-se cada vez mais sofisticadas, contando com variações sutis de domínio e convencendo sites clonados que são difíceis para os usuários distinguirem de sites legítimos. As organizações agora monitoram domínios tipo-a-quat e sites falsos porque esses ataques continuam a crescer em escala e eficácia. Bolster AI
Por que esses ataques funcionam
A maioria dos usuários não inspeciona cuidadosamente cada URL.
Os atacantes sabem disso.
Eles registram domínios como:
paypaI.com (capital "I" em vez de minúscula "l")
micr0soft-login.com
amaz0n-support.net
www-login.com
Em um celular...
Sob pressão de tempo...
Ou depois de clicar em um link de e-mail...
As diferenças são quase impossíveis de notar.
O ataque não explora o software.
explora a confiança.
Pesquisas em domínios semelhantes mostram que esses ataques são eficazes porque as pessoas naturalmente reconhecem padrões visuais familiares e muitas vezes ignoram diferenças sutis nos nomes de domínio, especialmente quando agem rapidamente. Infoblox
Por que o MFA tradicional não é suficiente
Muitas organizações acreditam:
"Nós temos MFA, então o phishing não pode nos machucar."
Infelizmente, isso nem sempre é verdade.
Considere o que acontece durante um ataque típico de phishing.
O usuário:
Visite o site falso.
Introduz um nome de usuário.
Introduz uma senha.
Recebe um prompt MFA.
Insere o código único.
O atacante encaminha imediatamente essa informação para o site legítimo.
O site legítimo autentica o atacante.
O usuário acredita que fez login com sucesso.
O MFA tradicional verificou o usuário.
Nunca verificou o site.
Essa é a fraqueza que os atacantes exploram.
The Missing Piece: Autenticação Mútua
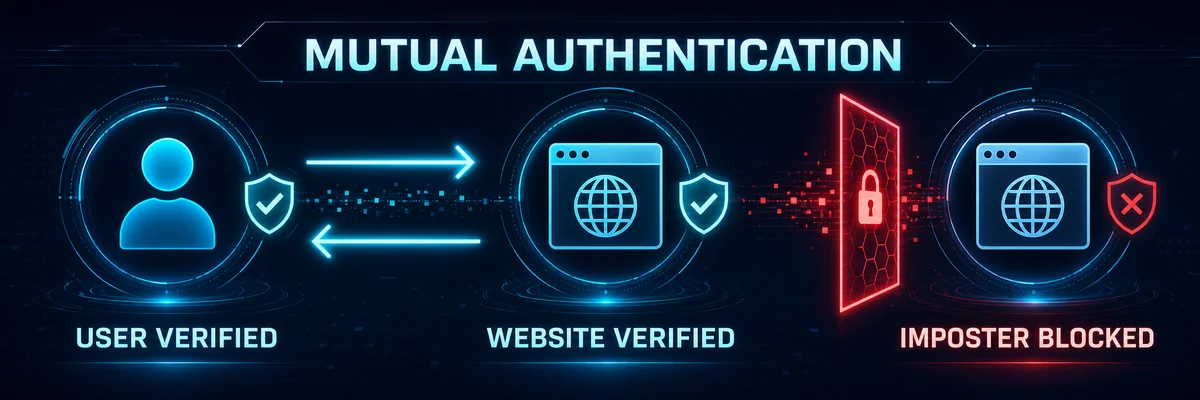
É aqui que a autenticação alimentada por Full Duplex Authentication® Muda a equação.
A autenticação tradicional faz uma pergunta:
"O usuário pode provar quem eles são?"
FDA pergunta a dois:
O usuário pode provar quem eles são?
O site pode provar que é o destino legítimo?
Autenticação só é bem-sucedida quando ambas as partes se autenticam com sucesso umas às outras.
Isso é conhecido como Auten autenticação mútua, e é uma das maneiras mais eficazes de derrotar sites impostores.
Por que sites impostores falham contra Full Duplex Authentication®
Aqui está o que acontece quando um invasor clona um site legítimo.
Eles podem copiar com sucesso:
Os gráficos
O HTML
A marca
A página de login
A experiência do usuário
Mas eles não pode concluir com sucesso o seu lado do processo de autenticação mútua.
Porque o site fraudulento não pode criptograficamente autenticar-se como o serviço legítimo, Full Duplex Authentication® se recusa a estabelecer confiança.
O site do impostor falha.
O login nunca termina.
Nenhuma credencial foi entregue.
Nenhuma sessão de autenticação é estabelecida.
Em outras palavras:
O site falso pode imitar sua aparência.
Não pode imitar sua identidade.
Essa é uma vantagem fundamental sobre a autenticação tradicional baseada em senha e OTP.
Além da resistência à phishing: continuidade dos negócios
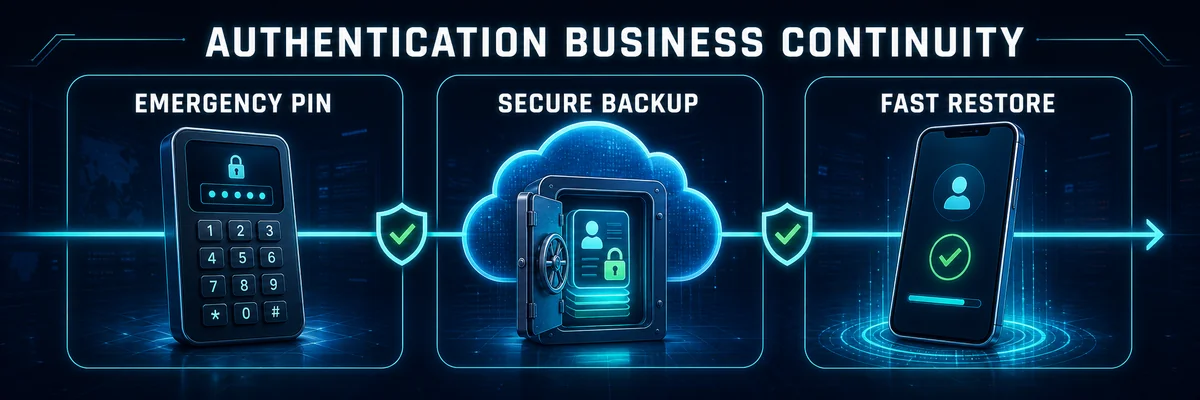
A autenticação forte não deve apenas parar os atacantes.
Também deve manter os usuários legítimos trabalhando.
Autenticação alimentada por Full Duplex Authentication® foi projetado em torno da resiliência operacional.
Eventos inesperados acontecem.
Os telefones estão perdidos.
O hardware falha.
Os funcionários viajam.
Autenticação deve continuar a trabalhar com segurança.
Autenticação de PIN de emergência
Quando a política organizacional permite, os usuários autorizados podem autenticar com segurança usando um PIN de emergência quando o seu dispositivo de autenticação principal está temporariamente indisponível.
Os funcionários continuam trabalhando.
Os atacantes não.
Backup e restauração seguros
Organizações que utilizam PasswordFree® : NoPass™ pode permitir Backup e restauração seguros.
Os perfis de autenticação podem ser protegidos com segurança até:
Armazenamento seguro na nuvem
infraestrutura de rede corporativa
Quando um dispositivo de substituição está disponível, os usuários restauram seu perfil de autenticação.
A maioria dos usuários está operacional novamente em menos de dois minutos.
Os negócios continuam.
Escolhendo a Plataforma de Autenticação Certa
Diferentes organizações exigem diferentes modelos de implantação.
PasswordFree® ⁇ Autenticação na nuvem sem compromisso
Organizações que buscam implantação rápida muitas vezes escolhem PasswordFree®, Identité's Software-as-a-Service autenticação plataforma.
PasswordFree® fornece:
Autenticação sem senha
Autenticação mútua alimentada por FDA
Proteção contra sites impostores
Autenticação de PIN de emergência
Backup e restauração seguros
Administração simplificada
Redução da carga de trabalho do help desk
NoPass™ ⁇ Autenticação empresarial sem compromisso
Organizações que exigem maior controle muitas vezes implantam NoPass™, alimentado por Full Duplex Authentication®.
NoPass™ suporta:
Microsoft Active Directory
ID de entrada Microsoft
Microsoft 365 / Escritório 365
Microsoft Azure
Implantação no local
Ambientes de nuvem controlados pelo cliente
Integração com tecnologias de autenticação de terceiros, incluindo chaves de segurança de hardware compatíveis, como YubiKey®
Muitas instituições financeiras, organizações de saúde, agências governamentais e outras empresas altamente regulamentadas escolhem o NoPass™ porque combina integração de identidade corporativa com forte proteção contra ataques de identidade modernos, permitindo-lhes manter o controle direto sobre a infraestrutura de autenticação.
Como os indivíduos podem se proteger
Mesmo com a autenticação moderna, os usuários devem permanecer vigilantes.
Bons hábitos de segurança incluem:
Digite endereços importantes do site em vez de clicar em links de email.
Verifique os nomes de domínio cuidadosamente antes de fazer login.
Sites de negócios frequentemente usados.
Tenha cuidado com e-mails urgentes solicitando ação imediata.
Relate sites suspeitos para sua equipe de TI ou segurança.
Adote autenticação sem senha e resistente a phishing sempre que possível.
A tecnologia e a consciência do usuário funcionam melhor juntos.
A perspectiva Identité
A indústria de segurança cibernética passou décadas perguntando:
“Como podemos verificar o usuário?”
Isso é apenas metade do problema.
Os atacantes já não se concentram exclusivamente em roubar senhas.
Eles constroem sites falsos convincentes e esperam que os usuários legítimos se autentiquem.
A próxima evolução da autenticação não é simplesmente mais forte MFA.
É Auten autenticação mútua.
Essa é a filosofia por trás PasswordFree® e NoPass™, alimentado por patenteado Full Duplex Authentication®.
Exigindo tanto o usuário quanto o site para autenticar um ao outro, FDA elimina uma das maiores fraquezas na autenticação tradicional.
Adicionar Adicionar Autenticação de PIN de emergência, Backup e restauração segurose verificação de identidade sem senha, e as organizações ganham mais do que segurança cibernética mais forte.
Eles ganham confiança de que os funcionários estão se conectando ao DIREITO sistemas, não apenas logar com segurança.
Porque no cenário de ameaças de hoje, verificar o usuário é apenas metade da batalha.
Você também deve verificar o site.