


Ir para o conteúdo
IdentitéTrust starts here
Português
EnglishEspañolPortuguês
Contato

Integrações

Incorpore confiança mútua onde seus sistemas interagem com as pessoas.

Conecte uma conta de cliente, um ponto de acesso de colaboradores ou um ponto de aprovação de operações sensíveis. Mantenha a lógica de negócio do aplicativo e incorpore a autenticação da Identité® à interação que precisa dela.

Um engenheiro testando um aplicativo móvel em uma equipe de desenvolvimento
Seu aplicativo. Uma experiência confiável.

Trace o pedido em todo o sistema.

Full Duplex Authentication® é a base da experiência compatível que usa o aplicativo. Identifique o aplicativo, o serviço de autenticação configurado e o dispositivo cadastrado antes de decidir onde a pessoa confirmará a solicitação.

A decisão final de acesso cabe ao aplicativo.

  1. Aplicação ou gateway

    Inicia a solicitação e controla a conta, a sessão e as permissões.

  2. Integração configurada

    Um plugin de comércio, SDK, provedor de federação, adaptador RADIUS ou componente do Windows.

  3. Serviço de autenticação NoPass™

    Coordena o fluxo de autenticação suportado com o aplicativo cadastrado.

  4. Dispositivo cadastrado

    Verifica o serviço de autenticação e fornece a confirmação do usuário configurado.
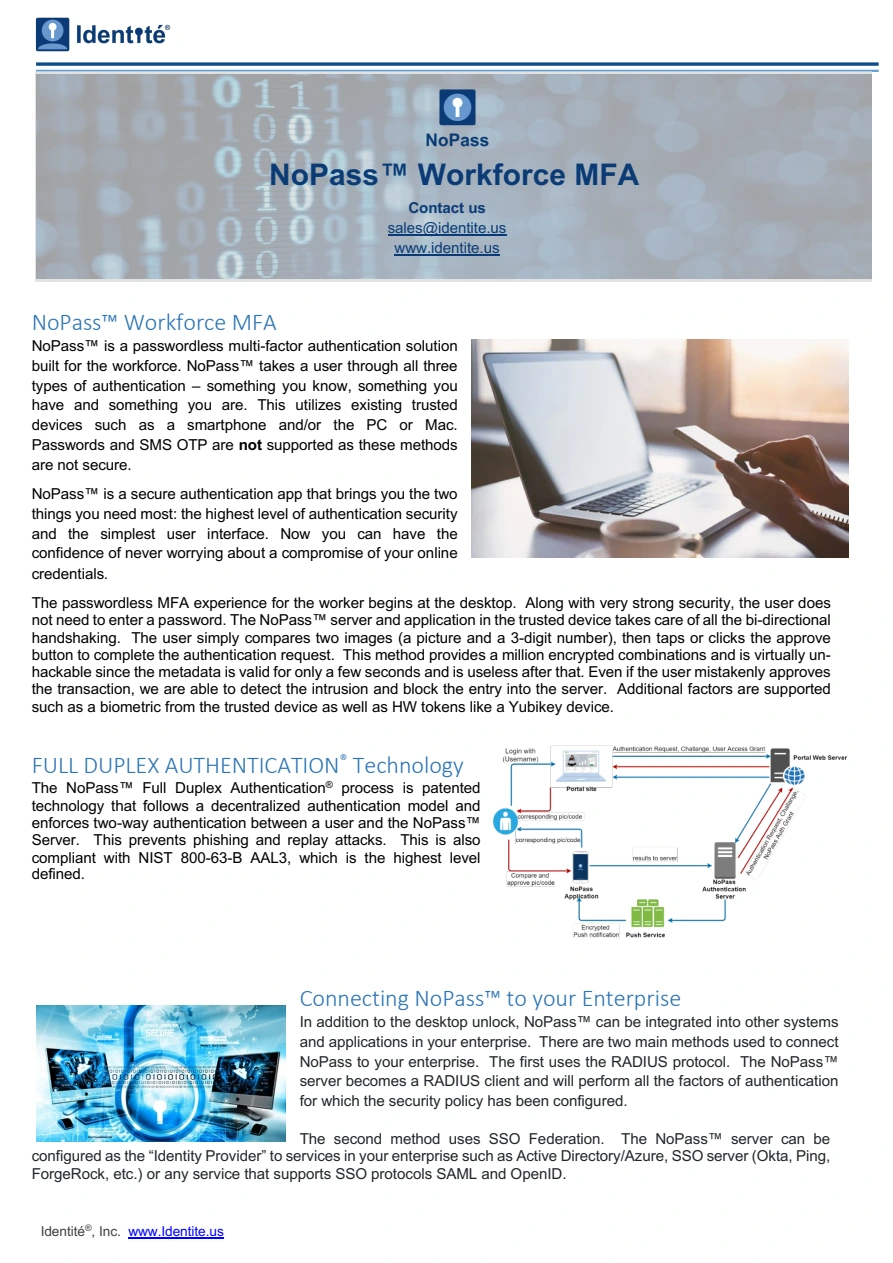
Uma aplicação federada é um ponto de partida concreto.

Em uma integração SAML ou OpenID Connect configurada, o NoPass atua como provedor de identidade. O aplicativo solicita autenticação, o NoPass gerencia a troca de informações com o dispositivo cadastrado e o aplicativo usa o resultado para aplicar sua política de acesso.

O aplicativo mantém suas funções e o controle das permissões da conta. A origem das contas e o mapeamento de usuários conectam as identidades existentes à configuração escolhida.

Escolha a interação que você precisa conectar.

Escolha a interação que você precisa conectar.
InteraçãoRota ou componenteResponsabilidadeGuia ou próximo passo
Cadastro e retorno de clientesPlugin de plataforma suportadoComerciante / desenvolvedor: configuração da plataforma e contas de clientes.Escolha uma plataforma de cliente
Login em um aplicativo empresarialFederação SAML / OpenID Connect configuradaProvedor de identidade e provedor de serviços: mapeamento e autenticação; aplicação: política de acesso.Guia da federação NoPass
Rede ou acesso remotoO caminho RADIUS configurado do gatewayGateway e proprietário da integração RADIUS: configuração de destino.Documentação técnica NoPass
Login e desbloqueio do WindowsNoPass Componentes do Windows e telefone cadastradoTI / suporte: configuração da estação de trabalho e ciclo de vida do dispositivo.Planejamento e exemplo de Desktop Unlock
Aplicação personalizadaSDK suportado / caminho proxyEquipe do aplicativo: integração do cliente e tratamento dos resultados.Planejamento de integração SDK
Operação sensívelAprovação NoPass iniciada pelo aplicativoProprietário do aplicativo: operação pendente, permissões e política de execução.Planejamento da operação-aprovação

Trabalhando em um ambiente Microsoft.

Para acesso à estação de trabalho do Windows, comece com Desktop Unlock. Para um aplicativo de negócios apoiado por diretório, conecte seu mapeamento de conta e a configuração de federação aplicável. Estes são pontos de acesso distintos, com sua própria orientação de configuração.

A equipe de integração pode identificar a configuração suportada para o seu ambiente Windows, diretório ou federação.

Os detalhes que fazem uma integração funcionar.

Para a rota selecionada, concorde com o mapeamento, o cadastro e a recuperação da conta, o manuseio dos resultados e a propriedade operacional. Essas são as perguntas de implementação compartilhadas; cada guia da plataforma fornece suas etapas de configuração específicas.

Comece com um limite de federação explícito.

A configuração documentada da federação NoPass conecta um provedor de identidade e provedor de serviços. Uma integração Keycloak fornecida usa um passo de autenticação NoPass antes de o Keycloak concluir seu fluxo de protocolo configurado. O aplicativo alvo ainda controla a sessão resultante.