
A Zero Trust tornou-se um dos princípios mais importantes na segurança cibernética moderna.
Sua premissa é muitas vezes resumida simplesmente:
Nunca confie. Verifique sempre.
Mas há um problema com a maneira como muitas organizações interpretam essa ideia.
A verificação é frequentemente tratada como sinônimo de autenticação.
Autenticar o cliente.
Autenticar o funcionário.
Autenticar o administrador.
Autenticar o dispositivo.
Depois, permita o acesso.
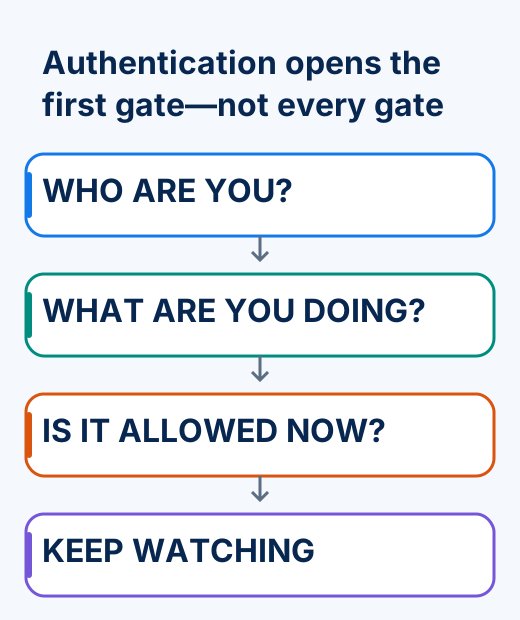
Mas a autenticação responde apenas parte da questão de segurança.
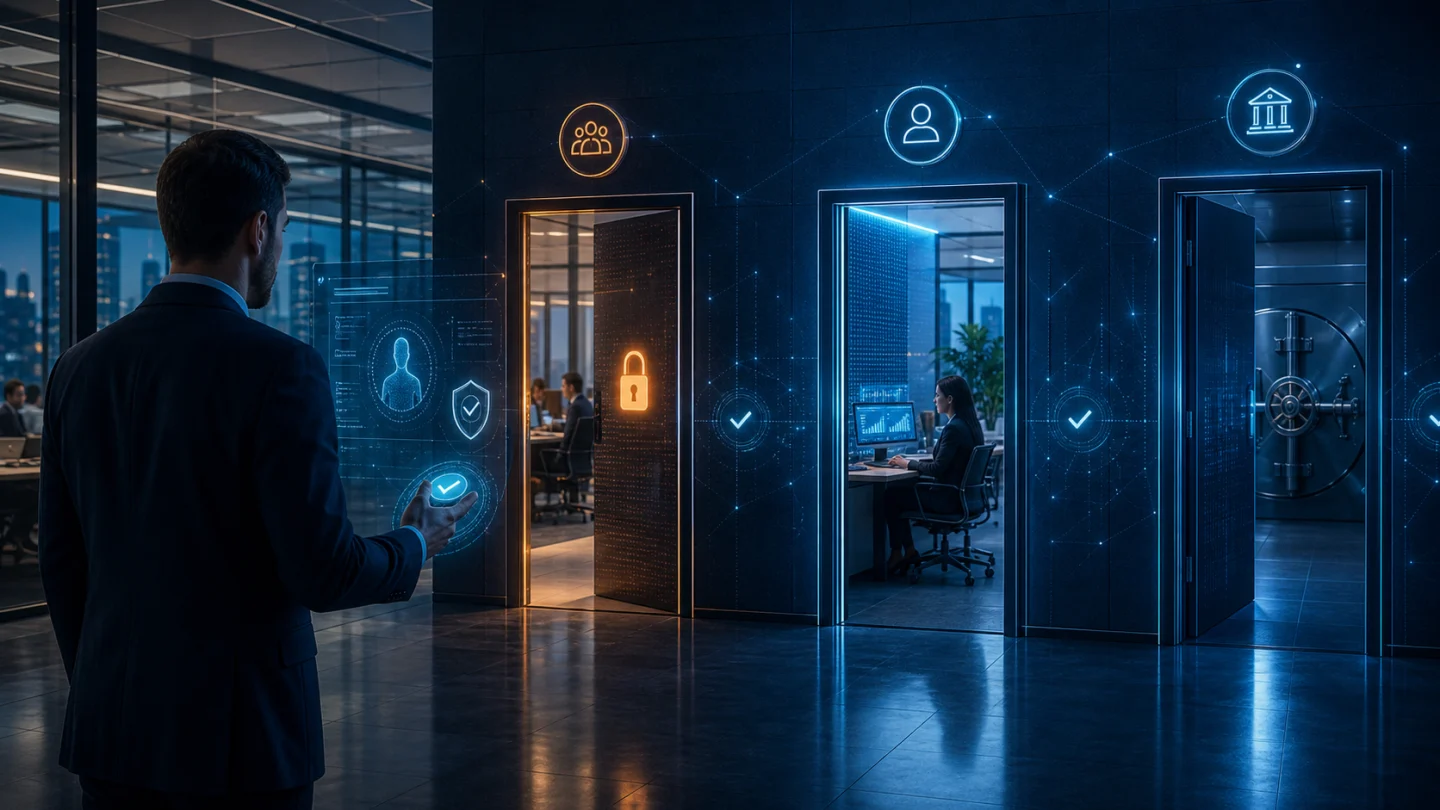
Em ambientes bancários e empresariais, provar com sucesso quem você é não deve lhe dar autoridade ilimitada uma vez que você está dentro.
É aí que Autorização torna-se crítico.
Autenticação respostas:
"Você é realmente quem você afirma ser?"
Respostas de autorização:
"Agora que sabemos quem você é, o que você tem permissão para fazer?"
Essas são duas perguntas muito diferentes.
E no ambiente financeiro de hoje, precisamos de respostas fortes para ambos.
A distinção também cria uma oportunidade importante. Quando a autenticação e a autorização são aplicadas de forma inteligente, as instituições financeiras não precisam escolher entre forte segurança e conveniência do cliente.
Eles podem potencialmente entregar ambos.
É aí que a Zero Trust pode ir além da segurança cibernética e se tornar um catalisador para o crescimento.
Autenticação leva você para dentro. Autorização determina o que acontece a seguir.
Considere algo que milhões de pessoas fazem todos os dias.
Um cliente abre um aplicativo bancário móvel e autentica.
O banco estabelece confiança na identidade do cliente.
O cliente agora pode ver saldos de contas, revisar transações recentes, analisar a atividade do cartão de crédito ou executar outras funções bancárias de rotina.
Mas o que acontece a seguir?
A autenticação bem-sucedida deve significar que o cliente está automaticamente autorizado a realizar todas as transações possíveis?
Eles devem ser capazes de enviar $500?
$5,000?
$50,000?
Eles deveriam ser capazes de adicionar um novo destinatário e transferir imediatamente uma quantidade substancial de dinheiro para essa conta?
Eles devem ser capazes de alterar informações críticas da conta sem verificação adicional?
A resposta é óbvia.
A autenticação não deve ser igual a autorização ilimitada.
Esta é uma das distinções mais importantes em Zero Trust.
Saber quem é alguém não determina automaticamente tudo o que essa pessoa deve ser autorizada a fazer.
O risco muda quando a ação muda
Imagine que um cliente tenha se autenticado com sucesso em um aplicativo bancário móvel.
Eles verificam o seu equilíbrio.
Baixo risco.
Eles revisam as transações.
Baixo risco.
Eles transferem $200 entre duas contas que possuem.
A atividade ainda pode ser relativamente rotineira.
Agora suponha que o mesmo cliente tente enviar $5,000 para outra conta.
A identidade do cliente não mudou necessariamente.
Mas o risco tem.
Isso deve mudar a resposta de segurança.
Suponha que a instituição financeira tenha estabelecido uma política que exija autorização explícita para transferências eletrônicas superiores a $1,000.
O valor $1,000 é simplesmente um exemplo. O banco determina seu próprio limite de acordo com suas políticas de risco, perfis de clientes, tipos de transação e outros fatores.
Uma vez que a transação exceda esse limite, o processo de autorização pode ser invocado automaticamente.
O cliente não está mais sendo simplesmente perguntado:
"Você é o legítimo titular da conta?"
Isso foi estabelecido durante a autenticação.
Agora o banco pergunta:
"Você autoriza essa transação específica?"
Essa distinção é extremamente importante.
Segurança onde o risco é
A segurança tradicional muitas vezes aplica atrito de forma ampla.
Todos são desafiados.
Todos entram em outro código.
Todos aprovam outra notificação.
Todos lidam com outra interrupção.
Mas nem todas as ações carregam o mesmo nível de risco.
A Zero Trust nos dá a oportunidade de criar uma relação muito mais inteligente entre risco e fricção.
Em vez de aplicar o máximo de segurança a cada interação, aplique uma segurança mais forte quando a ação exigir.
O cliente verifica o equilíbrio.
Nenhuma interrupção desnecessária.
O cliente revisa transações recentes.
Nenhuma interrupção desnecessária.
O cliente transfere uma quantia modesta entre suas próprias contas.
Permita que a experiência permaneça simples quando a política permitir.
Em seguida, o cliente tenta uma transferência bancária de maior valor.
A autorização é automaticamente invocada.
A segurança aparece exatamente quando importa.
Essa é uma filosofia muito diferente de fazer os clientes provarem repetidamente simplesmente porque a segurança existe.
A segurança certa no momento certo
Isso leva a um princípio que eu acredito que deve sentar-se no centro da confiança zero moderna:
O futuro da Zero Trust não é colocar mais segurança na frente de cada ação. Trata-se de aplicar a segurança certa à ação certa no momento certo.
É assim que uma segurança mais forte e menos atrito podem coexistir.
Para clientes legítimos que realizam atividades de rotina, a segurança pode permanecer em grande parte no fundo.
Quando o risco aumenta, a segurança pode se tornar mais visível.
Quando a transação se torna conseq ⁇ ente, a autorização pode se tornar mais explícita.
Isso dá à instituição maior controle sem fazer com que cada interação com o cliente pareça um exercício de segurança.
E isso importa porque os clientes não abriram seu aplicativo bancário para autenticar.
Eles abriram para o banco.
A segurança deve permitir essa experiência em vez de dominá-la.
Mobile Banking mostra por que a autorização é importante
A relação entre autorização e crescimento torna-se particularmente clara quando olhamos para o mobile banking.
Os clientes esperam cada vez mais realizar atividades financeiras sofisticadas a partir de seus telefones.
Eles querem gerenciar contas.
Mover dinheiro.
Contas de pagamento.
Fundos de transferência.
Gerir investimentos.
Aprovar transações.
E cada vez mais, eles esperam realizar atividades digitalmente que uma vez exigiu uma visita a um ramo.
Isso cria enormes oportunidades para as instituições financeiras.
As transações digitais podem aumentar a conveniência, melhorar a satisfação do cliente, ampliar a disponibilidade de serviços e reduzir o custo operacional associado a algumas interações bancárias tradicionais.
Mas o aumento da liberdade do cliente não pode significar diminuição do controle institucional.
A autorização ajuda a conciliar esses objetivos.
Um banco pode dar aos clientes a conveniência de iniciar uma transferência bancária a partir de um dispositivo móvel, mantendo o controle sobre as condições sob as quais essa transferência é autorizada a prosseguir.
O cliente ganha mobilidade.
A instituição mantém o controle político.
E as transações de maior risco recebem proteção adicional.
Isso não é a segurança desacelerando o negócio.
Isso é segurança, tornando possível uma nova capacidade de negócios.
Segurança como catalisador para o crescimento
É aqui que a conversa se torna maior do que a segurança cibernética.
Durante anos, a segurança foi medida principalmente pelo que impediu.
Impedir a violação.
Prevenir fraudes.
Impedir o acesso não autorizado.
Prevenir a perda de dados.
Impedir a aquisição da conta.
Esses objetivos continuam sendo essenciais.
Mas os líderes de segurança modernos também devem perguntar:
O que uma melhor segurança pode nos permitir fazer?
Podemos permitir que os clientes realizem mais transações remotamente?
Podemos reduzir visitas desnecessárias a filiais?
Podemos tornar o mobile banking mais capaz?
Podemos melhorar a experiência do cliente?
Os funcionários podem trabalhar de forma mais eficiente?
Podemos introduzir novos serviços digitais com mais confiança?
Podemos reduzir o atrito sem aumentar o risco?
Quando a resposta é sim, a segurança cibernética deixa de ser apenas uma função defensiva.
Torna-se uma infraestrutura para o crescimento.
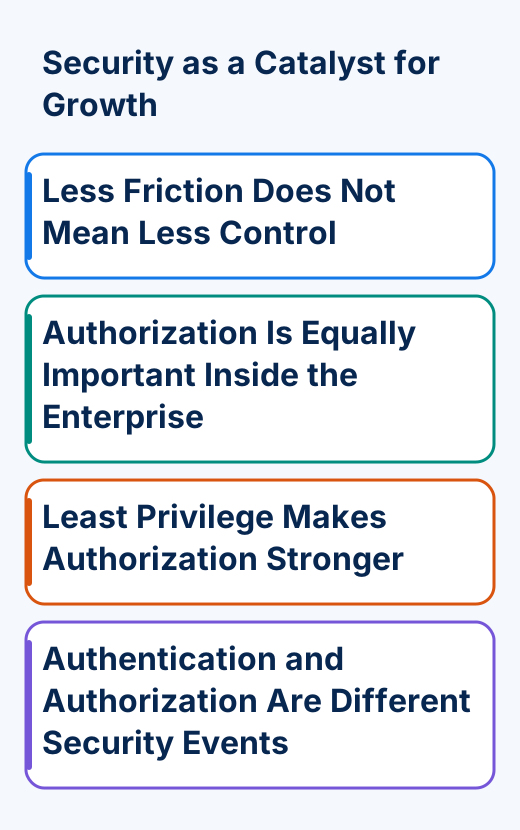
Menos fricção não significa menos controle
Isso é particularmente importante porque as instituições financeiras às vezes enfrentam o que parece ser uma contradição.
Os clientes querem menos atrito.
Os bancos querem mais controle.
⁇ primeira vista, esses objetivos parecem incompatíveis.
Não são.
A solução não é enfraquecer a segurança por conveniência.
É para se tornar mais preciso sobre Onde a segurança é necessária.
Um cliente que tenha se autenticado fortemente não precisa necessariamente ser interrompido repetidamente enquanto revisa as informações da conta de rotina.
Mas o mesmo cliente que inicia uma transação de alto risco pode precisar autorizar explicitamente.
Isso permite que a instituição remova o atrito desnecessário de atividades de menor risco, fortalecendo o controle em torno de atividades de maior risco.
O resultado é uma combinação importante:
Mais liberdade para clientes legítimos.
Mais controle para a instituição financeira.
Esse é o tipo de arquitetura de segurança que pode melhorar a experiência do cliente enquanto protege o negócio.
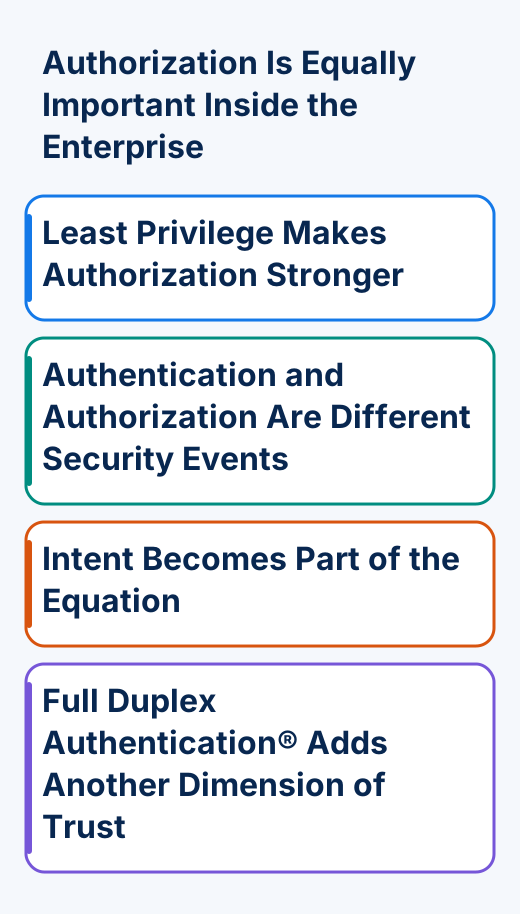
A autorização é igualmente importante dentro da empresa
O mesmo princípio aplica-se aos trabalhadores.
Um funcionário autenticando com sucesso para o ambiente corporativo não deve receber automaticamente acesso a tudo dentro dele.
A autenticação estabelece:
“É um funcionário autorizado.”
A autorização determina:
"Este funcionário tem permissão para acessar esses recursos específicos e realizar essas ações específicas."
Considere um funcionário do banco no departamento de finanças.
O funcionário pode estar autorizado a preparar um pagamento.
Isso não significa necessariamente que o mesmo funcionário deve ser capaz de aprová-lo.
Um gerente pode ser autorizado a aprovar transações até um certo valor.
Transações maiores podem exigir autorização de alguém com um nível mais alto de autoridade.
Um administrador de TI pode exigir acesso a sistemas específicos, mas não a registros financeiros de clientes não relacionados às responsabilidades dessa pessoa.
Um funcionário que trabalha com clientes comerciais não deve receber automaticamente acesso às informações de todos os clientes de varejo.
Autenticação estabelece identidade.
A autorização estabelece limites.
Essa distinção é fundamental para a Zero Trust.
O privilégio mínimo torna a autorização mais forte
A autorização também funciona de mãos dadas com outro importante princípio da Zero Trust:
Menor privilégio.
Os usuários devem receber o acesso necessário para desempenhar suas responsabilidades, não acesso irrestrito simplesmente porque autenticaram com sucesso.
Isso ajuda a reduzir as consequências de credenciais ou contas comprometidas.
Suponha que um atacante consiga comprometer a identidade de um funcionário.
Se a autenticação é o único controle significativo, essa identidade pode fornecer amplo acesso uma vez que o atacante entra.
A autorização e o mínimo privilégio criam limites adicionais.
A identidade comprometida pode ser válida, mas isso não significa que esteja autorizada a acessar todos os sistemas ou realizar todas as transações.
É por isso que a Zero Trust não deve parar na porta da frente.
A decisão de segurança deve seguir o usuário.
Autenticação e autorização são diferentes eventos de segurança
Há outro conceito importante aqui.
Autenticação e autorização não precisam necessariamente acontecer no mesmo momento.
Um cliente pode autenticar em 9: 00 a.m.
No 9:05, eles verificam um equilíbrio.
No 9:10, eles revisam transações recentes.
No 9: 15, eles iniciam um fio de alto valor.
O fato de que a autenticação ocorreu quinze minutos antes não significa automaticamente que a transação de alto valor deve prosseguir sem autorização adicional.
A ação em si pode criar um novo evento de segurança.
Isso dá às instituições financeiras um modelo de segurança muito mais flexível.
Em vez de tratar a confiança como algo concedido uma vez no login, a confiança pode ser avaliada de acordo com o que o usuário está realmente tentando realizar.
A intenção torna-se parte da equação
A autorização também introduz outro conceito importante:
Intenção.
Suponha que um cliente bancário receba um pedido para autorizar uma transação.
A instituição deve idealmente estabelecer mais do que o fato de que a pessoa pode autenticar com sucesso.
Também deve ajudar a estabelecer:
Será que essa pessoa realmente pretende realizar essa transação?
Esta distinção torna-se cada vez mais importante à medida que a engenharia social, a aquisição de contas, a fadiga e outras formas de fraude se tornam mais sofisticadas.
Uma notificação genérica perguntando:
"Aprovar?"
fornece muito pouco contexto.
Aprovar o quê?
O cliente iniciou isso?
A transação era esperada?
O cliente está respondendo reflexivamente?
O Identité pode fornecer informações contextuais durante a experiência de autenticação ou autorização, incluindo perguntar:
"Você solicitou esta sessão de autenticação?"
Uma imagem e um número de três dígitos podem fornecer contexto adicional na mesma tela.
O objetivo é afastar o cliente da aprovação reflexiva e em direção à confirmação deliberada.
Para transações financeiras, essa distinção pode ser extremamente valiosa.
Full Duplex Authentication® adiciona outra dimensão de confiança
Há ainda outra questão que a autenticação tradicional frequentemente ignora.
As instituições financeiras gastam enormes recursos determinando:
"É realmente o nosso cliente?"
Mas o cliente também deve ter confiança em:
"Esta é realmente a minha instituição financeira?"
Essa questão se torna cada vez mais importante à medida que sites de phishing, domínios parecidos, aplicativos fraudulentos e imitações assistidas por IA se tornam mais convincentes.
patenteado Identité Full Duplex Authentication® Endereça isso através da autenticação mútua.
Em vez de a autenticação ser inteiramente direcional, ambos os lados participam no estabelecimento de confiança.
O usuário estabelece legitimidade.
O destino legítimo estabelece legitimidade.
Isso adiciona outro componente importante à relação Zero Trust.
Porque a confiança nunca deve ser baseada apenas na aparência.
Um site fraudulento pode copiar um logotipo.
Pode reproduzir as cores de um banco.
Pode imitar a linguagem.
Ele pode criar um domínio enganosamente semelhante.
Mas copiar o que uma instituição parece não é o mesmo que estabelecer que ela é a instituição legítima.
Confiança zero deve significar zero pressupostos
Talvez devêssemos pensar em Zero Trust de uma maneira um pouco diferente.
Em vez de simplesmente:
Nunca confie. Verifique sempre.
Pense:
Não assuma nada. Estabeleça tudo o que importa.
Não presuma que, porque alguém tem uma senha, eles são o usuário legítimo.
Estabelecer identidade.
Não presuma que, porque alguém autenticado, eles devem ter acesso ilimitado.
Estabelecer autorização.
Não assuma que, como um cliente está logado, todas as transações devem prosseguir.
Avalie a ação.
Não presuma que, porque um pedido chegou ao telefone do usuário, o usuário pretendia.
Estabeleça intenção.
Não assuma que, como um site se parece com o banco, é o banco.
Estabeleça o destino.
Não assuma que a decisão de confiança de ontem se aplica automaticamente à transação de hoje.
Avaliar continuamente o contexto e o risco.
Isso cria um modelo de Zero Trust muito mais completo.
Identidade + Autenticação + Autenticação + Autorização + Inten + Contexto + Destino + Menor Privilégio + Verificação Contínua
Cada componente responde a uma pergunta de segurança diferente.
Identidade: Quem és tu?
Autenticação Pode provar?
Autorização: Você tem permissão para realizar essa ação?
Intenção: Você realmente pediu isso?
Contexto: Essa atividade faz sentido?
Destino: Você está interagindo com a instituição legítima?
Menor Privilégio: Você está limitado ao acesso necessário para o seu papel?
Verificação Contínua: Alguma coisa mudou que deve fazer com que a confiança seja reavaliada?
Juntos, esses princípios criam algo muito mais forte do que um login.
Eles criam a arquitetura de confiança.
PasswordFree®: Reduzir a fricção sem reduzir a segurança
Identité PasswordFree® é a nossa solução de autenticação sem senha SaaS.
O objetivo não é simplesmente eliminar senhas.
É criar uma maior confiança na identidade, reduzindo o esforço desnecessário para usuários legítimos.
O PasswordFree® foi projetado em torno de recursos, incluindo autenticação sem senha, autenticação patenteada Full Duplex Authentication®, autenticação de dispositivo confiável, verificação biométrica descentralizada, intenção de autenticação, verificação contextual, autenticação de PIN de emergência e backup e restauração seguros.
Para ambientes financeiros SaaS, isso pode ajudar a tornar a autenticação forte parte da experiência do cliente sem tornar a segurança a experiência em si.
Porque, novamente, os clientes não abrem um aplicativo bancário porque querem autenticar.
Eles querem realizar alguma coisa.
NoPass™: Controle Empresarial para Instituições Financeiras
Para ambientes empresariais que exigem maior controle e integração de infraestrutura, a Identité oferece NoPass™, nossa solução PaaS alimentada por Full Duplex Authentication® patenteado.
NoPass™ pode ser implantado no local ou na nuvem e pode suportar ambientes empresariais envolvendo Microsoft Active Directory, Microsoft Entra ID, Microsoft 365 / Office 365 e Microsoft Azure.
Essa flexibilidade é particularmente importante no setor bancário.
As instituições financeiras são muitas vezes relutantes em colocar informações confidenciais do cliente ou infraestrutura de autenticação crítica fora dos ambientes que controlam diretamente.
Para instituições que preferem este modelo, o NoPass™ pode ser implantado no local.
Isso permite que a organização mantenha maior controle ao implementar políticas de autenticação, autenticação mútua e autorização sem senha apropriadas ao seu ambiente.
Biometria descentralizada também protege a pessoa
Se a biometria for usada como parte de uma autenticação forte, outra questão torna-se importante:
Onde estão armazenadas as informações biométricas?
O Identité utiliza um modelo descentralizado.
A verificação biométrica ocorre no dispositivo confiável do usuário.
Os dados biométricos não precisam deixar esse dispositivo ou ser mantidos em um repositório biométrico centralizado Identité para correspondência.
Isso é importante porque as informações biométricas são diferentes de uma senha.
Uma senha pode ser substituída.
Uma impressão digital não pode ser simplesmente alterada.
Evitar um repositório biométrico centralizado desnecessário reduz outra concentração de informações de identidade altamente sensíveis.
A filosofia permanece consistente:
Aumentar a confiança, reduzindo o risco desnecessário e atrito.
Oportunidade de Crescimento para Serviços Financeiros
Quando reunimos todos esses elementos, a Zero Trust começa a parecer muito diferente.
Não é mais simplesmente uma arquitetura de segurança cibernética projetada para restringir o acesso.
Torna-se uma arquitetura projetada para permitir atividades confiáveis.
Uma autenticação forte pode ajudar as instituições financeiras a estabelecer quem é o cliente.
A autorização pode determinar o que esse cliente tem permissão para fazer.
Os limiares de transação podem invocar automaticamente uma autorização mais forte quando o risco aumenta.
O mínimo privilégio pode limitar o acesso de funcionários e administradores.
A intenção pode ajudar a estabelecer que a pessoa realmente solicitou a transação.
O contexto pode ajudar a identificar comportamentos incomuns.
Full Duplex Authentication® pode ajudar a estabelecer confiança em ambas as direções.
A verificação contínua pode impedir que um único login se torne uma confiança ilimitada.
E tudo isso pode acontecer enquanto os clientes legítimos recebem maior liberdade para conduzir negócios digitalmente.
Essa é a oportunidade de crescimento.
Um cliente pode potencialmente realizar mais atividades bancárias a partir de um dispositivo móvel.
Um funcionário pode trabalhar de forma mais produtiva.
Um banco pode introduzir novos serviços digitais com maior confiança.
A instituição pode manter maior controle sobre atividades de alto risco sem criar atrito desnecessário em torno de tudo o mais.
A perspectiva Identité: Autenticação abre a porta. Autorização protege o que acontece a seguir.
A Zero Trust não deve ser uma estratégia para fazer com que clientes legítimos provem a si mesmos repetidas vezes.
Deve ser uma estratégia para estabelecer o nível certo de confiança para a ação que está ocorrendo.
Essa é uma diferença importante.
Autenticação é essencial.
A autenticação é apenas o começo.
Uma vez que o usuário está dentro, a instituição ainda precisa saber:
O que eles têm permissão para acessar?
O que eles podem mudar?
Quais transações eles podem realizar?
Quando o valor ou o risco de uma ação requer autorização adicional?
Será que eles realmente pretendiam realizá-lo?
E:
Eles estão interagindo com a instituição legítima?
Quando essas perguntas podem ser respondidas com confiança, algo interessante acontece.
A segurança pode tornar-se mais preciso.
E quando a segurança se torna mais precisa, não precisa criar o máximo de atrito em todos os lugares.
As atividades de rotina podem permanecer fáceis.
Atividades de maior risco podem receber proteção mais forte.
Os clientes ganham mais liberdade.
As instituições mantêm maior controle.
É por isso que a autenticação e a autorização não devem ser vistas simplesmente como camadas adicionais de segurança.
Juntos, eles podem se tornar facilitadores de negócios.
O futuro dos serviços financeiros exigirá que as instituições ofereçam aos clientes capacidades digitais cada vez mais poderosas sem render o controle sobre o risco.
As instituições que realizarem ambos terão uma enorme vantagem.
Porque o objetivo do Zero Trust não deve ser tornar o setor bancário mais difícil.
Deve ser para tornar mais bancário possível, com segurança.
E é aí que a segurança cibernética deixa de ser apenas uma despesa defensiva.
Torna-se um catalisador para o crescimento.