
Zero Trust se ha convertido en uno de los principios más importantes de la ciberseguridad moderna.
Su premisa se resume a menudo simplemente:
Nunca confíes, siempre verifica.
Pero hay un problema con la manera en que muchas organizaciones interpretan esa idea.
La verificación se trata con frecuencia como sinónimo de autenticación.
Autenticar al cliente.
Autenticar al empleado.
Autenticar al administrador.
Autentica el dispositivo.
Entonces permita el acceso.
Pero la autenticación sólo responde a una parte de la pregunta de seguridad.
En los entornos bancarios y empresariales, demostrar con éxito quién eres no debe darte autoridad ilimitada una vez que estás dentro.
Ahí es donde autorización se vuelve crítico.
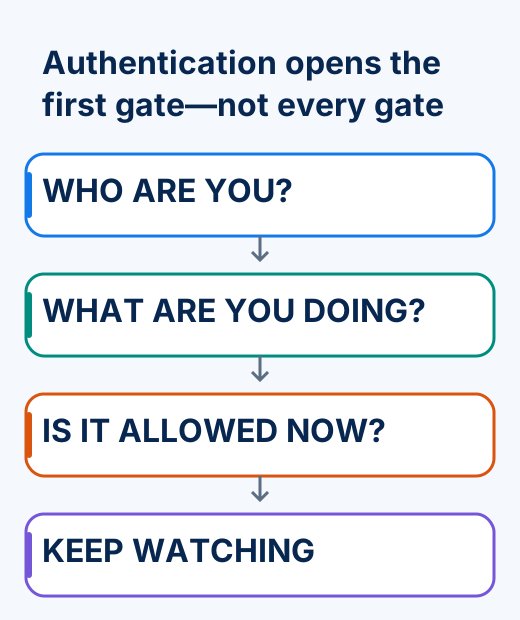
Respuestas de autenticación:
"¿Realmente eres quien dices ser?"
Respuestas de autorización:
"Ahora que sabemos quién eres, ¿qué se te permite hacer?"
Esas son dos preguntas muy diferentes.
Y en el entorno financiero actual, necesitamos respuestas sólidas a ambos.
La distinción también crea una oportunidad importante. Cuando la autenticación y la autorización se aplican de manera inteligente, las instituciones financieras no tienen que elegir entre la seguridad fuerte y la conveniencia del cliente.
Pueden potencialmente entregar ambos.
Ahí es donde Zero Trust puede ir más allá de la ciberseguridad y convertirse en un catalizador para el crecimiento.
Autenticación Te Introduce. La Autorización Determina lo que Pasa Después.
Considere algo que millones de personas hacen todos los días.
Un cliente abre una aplicación de banca móvil y autentica.
El banco establece la confianza en la identidad del cliente.
El cliente ahora puede ver saldos de cuentas, revisar transacciones recientes, mirar la actividad de la tarjeta de crédito o realizar otras funciones bancarias rutinarias.
Pero, ¿qué pasará después?
¿Debe la autenticación exitosa significar que el cliente está autorizado automáticamente para realizar cada transacción posible?
¿Deberían ser capaces de conectar $500?
$5,000?
$50,000?
¿Deberían ser capaces de añadir un nuevo receptor y transferir inmediatamente una cantidad sustancial de dinero a esa cuenta?
¿Deberían ser capaces de cambiar la información crítica de la cuenta sin verificación adicional?
La respuesta es obvia.
La autenticación no debe ser igual a la autorización ilimitada.
Esta es una de las distinciones más importantes en Cero Confianza.
Saber quién es alguien no determina automáticamente todo lo que se debe permitir que esa persona haga.
El riesgo cambia cuando la acción cambia
Imagine que un cliente ha autenticado con éxito una aplicación de banca móvil.
Ellos comprueban su equilibrio.
Bajo riesgo.
Revisan las transacciones.
Bajo riesgo.
Transfieren $200 entre dos cuentas que poseen.
La actividad puede seguir siendo relativamente rutinaria.
Ahora supongamos que el mismo cliente intenta conectar $5,000 a otra cuenta.
La identidad del cliente no ha cambiado necesariamente.
Pero el riesgo sí.
Esto debería cambiar la respuesta de seguridad.
Supongamos que la institución financiera ha establecido una política que requiere autorización explícita para transferencias electrónicas superiores a $1,000.
La cifra de $1,000 es simplemente un ejemplo. El banco determina su propio umbral según sus políticas de riesgo, perfiles de clientes, tipos de transacción y otros factores.
Una vez que la transacción supera ese umbral, el proceso de autorización puede ser invocado automáticamente.
El cliente ya no está siendo simplemente preguntado:
"¿Es usted el titular legítimo de la cuenta?"
Eso se estableció durante la autenticación.
Ahora el banco pregunta:
"¿Autoriza usted esta transacción específica?"
Esa distinción es enormemente importante.
Aplicar seguridad donde el riesgo es
La seguridad tradicional a menudo aplica la fricción en general.
Todo el mundo se ve desafiado.
Todos entran en otro código.
Todo el mundo aprueba otra notificación.
Todo el mundo se ocupa de otra interrupción.
Pero no todas las acciones conllevan el mismo nivel de riesgo.
Zero Trust nos da la oportunidad de crear una relación mucho más inteligente entre riesgo y fricción.
En lugar de aplicar la máxima seguridad a cada interacción, aplicar una mayor seguridad cuando la acción lo requiera.
El cliente comprueba un balance.
No hay interrupción innecesaria.
El cliente revisa las transacciones recientes.
No hay interrupción innecesaria.
El cliente transfiere una cantidad modesta entre sus propias cuentas.
Permita que la experiencia siga siendo simple cuando la política lo permita.
Entonces el cliente intenta una transferencia bancaria de mayor valor.
La autorización se invoca automáticamente.
La seguridad aparece precisamente cuando es importante.
Esa es una filosofía muy diferente de hacer que los clientes se prueben repetidamente simplemente porque la seguridad existe.
La seguridad adecuada en el momento adecuado
Esto lleva a un principio que creo que debe sentarse en el centro de la moderna Zero Trust:
El futuro de Zero Trust no consiste en poner más seguridad frente a cada acción, sino en aplicar la garantía real a la acción correcta en el momento oportuno.
Así es como una seguridad más fuerte y menos fricción pueden coexistir.
Para los clientes legítimos que realizan actividades rutinarias, la seguridad puede permanecer en el fondo.
Cuando aumenta el riesgo, la seguridad puede hacerse más visible.
Cuando la transacción se convierte en consecuencia, la autorización puede ser más explícita.
Esto le da a la institución un mayor control sin hacer que cada interacción con el cliente se sienta como un ejercicio de seguridad.
Y eso importa porque los clientes no abrieron su aplicación bancaria para autenticarse.
Lo abrieron al banco.
La seguridad debe permitir esa experiencia en lugar de dominarla.
La banca móvil demuestra por qué la autorización importa
La relación entre autorización y crecimiento se vuelve particularmente clara cuando nos fijamos en la banca móvil.
Los clientes esperan cada vez más realizar sofisticadas actividades financieras desde sus teléfonos.
Quieren manejar las cuentas.
Mueve el dinero.
Paga las cuentas.
Transferencia de fondos.
Gestionar las inversiones.
Aprobar las transacciones.
Y cada vez más, esperan realizar actividades digitales que una vez requirieron una visita a una sucursal.
Esto crea enormes oportunidades para las instituciones financieras.
Las transacciones digitales pueden aumentar la comodidad, mejorar la satisfacción de los clientes, ampliar la disponibilidad de servicios y reducir el costo operativo asociado con algunas interacciones bancarias tradicionales.
Pero el aumento de la libertad de los clientes no puede significar una disminución del control institucional.
La autorización ayuda a conciliar esos objetivos.
Un banco puede dar a los clientes la conveniencia de iniciar una transferencia bancaria desde un dispositivo móvil mientras se mantiene el control sobre las condiciones bajo las cuales se permite que la transferencia continúe.
El cliente gana movilidad.
La institución mantiene el control de las políticas.
Y las transacciones de mayor riesgo reciben protección adicional.
Eso no es seguridad lo que ralentiza el negocio.
Eso es seguridad haciendo posible una nueva capacidad de negocio.
La seguridad como catalizador del crecimiento
Aquí es donde la conversación se hace más grande que la ciberseguridad.
Durante años, la seguridad se midió principalmente por lo que impidió.
Evitar la brecha.
Prevenir el fraude.
Evitar el acceso no autorizado.
Evitar la pérdida de datos.
Evitar la adquisición de cuentas.
Esos objetivos siguen siendo esenciales.
Pero los líderes de seguridad modernos también deberían preguntar:
¿Qué puede permitirnos hacer una mejor seguridad?
¿Podemos permitir que los clientes realicen más transacciones a distancia?
¿Podemos reducir las visitas innecesarias a las sucursales?
¿Podemos hacer que la banca móvil sea más capaz?
¿Podemos mejorar la experiencia del cliente?
¿Pueden los empleados trabajar de manera más eficiente?
¿Podemos introducir nuevos servicios digitales con mayor confianza?
¿Podemos reducir la fricción sin aumentar el riesgo?
Cuando la respuesta es sí, la ciberseguridad deja de ser meramente una función defensiva.
Se convierte en infraestructura para el crecimiento.
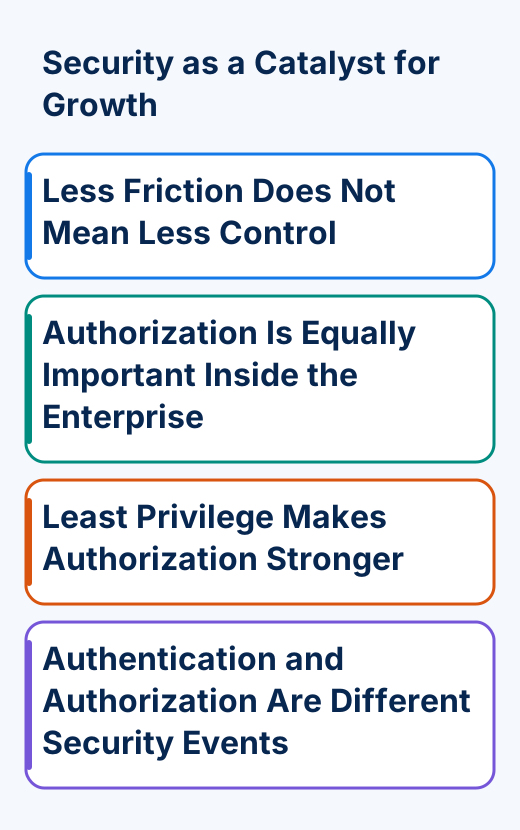
Menos fricción no significa menos control
Esto es particularmente importante porque las instituciones financieras a veces se enfrentan a lo que parece ser una contradicción.
Los clientes quieren menos fricción.
Los bancos quieren más control.
A primera vista, esos objetivos parecen incompatibles.
No lo son.
La solución no es debilitar la seguridad por conveniencia.
Es para ser más preciso sobre cuando se requiera seguridad.
Un cliente que ha autenticado fuertemente no necesariamente necesita ser interrumpido repetidamente mientras revisa la información de la cuenta de rutina.
Pero el mismo cliente que inicia una transacción de alto riesgo puede necesitar autorizarla explícitamente.
Esto permite a la institución eliminar las fricciones innecesarias de las actividades de menor riesgo y reforzar el control en torno a las de mayor riesgo.
El resultado es una combinación importante:
Más libertad para los clientes legítimos.
Más control para la institución financiera.
Ese es el tipo de arquitectura de seguridad que puede mejorar la experiencia del cliente mientras protege el negocio.
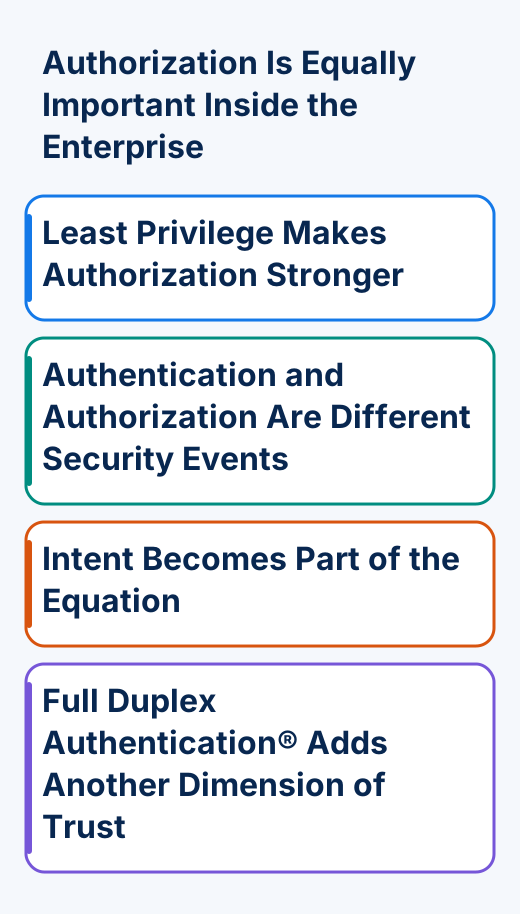
La autorización es igualmente importante dentro de la empresa
El mismo principio se aplica a los empleados.
Un empleado que autentica con éxito el entorno corporativo no debe recibir automáticamente acceso a todo lo que hay dentro de él.
La autenticación establece:
"Este es un empleado autorizado."
La autorización determina:
"Este empleado tiene permitido acceder a estos recursos específicos y realizar estas acciones específicas".
Considere a un empleado del banco en el departamento de finanzas.
El empleado podría estar autorizado a preparar un pago.
Esto no significa necesariamente que el mismo empleado debería poder aprobarlo.
Un gerente puede ser autorizado para aprobar transacciones hasta una cierta cantidad.
Las transacciones más grandes pueden requerir la autorización de alguien con un nivel superior de autoridad.
Un administrador de TI puede requerir acceso a sistemas particulares, pero no registros financieros de clientes no relacionados con las responsabilidades de esa persona.
Un empleado que trabaja con clientes comerciales no debe recibir automáticamente acceso a la información de cada cliente minorista.
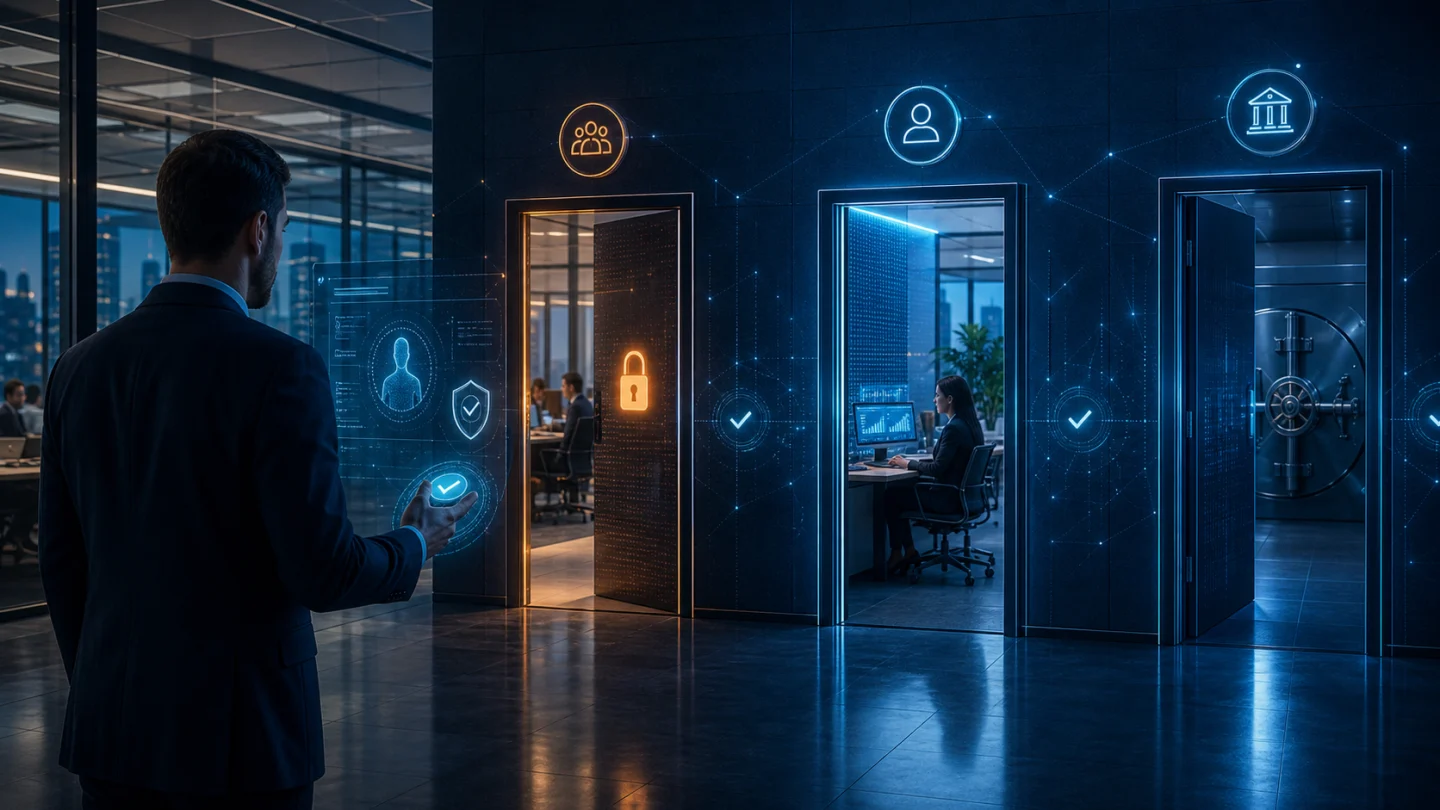
La autenticación establece la identidad.
La autorización establece límites.
Esa distinción es fundamental para Cero Confianza.
El menos privilegio hace más fuerte la autorización
La autorización también funciona de la mano con otro importante principio de Zero Trust:
Privilegio menor.
Los usuarios deben recibir el acceso requerido para cumplir con sus responsabilidades, no el acceso sin restricciones simplemente porque han autenticado con éxito.
Esto ayuda a reducir las consecuencias de las credenciales o cuentas comprometidas.
Supongamos que un atacante se las arregla para comprometer la identidad de un empleado.
Si la autenticación es el único control significativo, esa identidad puede proporcionar un acceso extenso una vez que el atacante entra.
La autorización y el menor privilegio crean límites adicionales.
La identidad comprometida puede ser válida, pero eso no significa que esté autorizada para acceder a cada sistema o realizar cada transacción.
Es por eso que Zero Trust no debe parar en la puerta principal.
La decisión de seguridad debe seguir al usuario.
Autenticación y autorización son diferentes eventos de seguridad
Hay otro concepto importante aquí.
La autenticación y la autorización no necesariamente tienen que ocurrir en el mismo momento.
Un cliente puede autenticarse en 9:00 a.m.
En 9:05, comprueban un saldo.
En 9:10, revisan transacciones recientes.
En 9:15, inician un cable de alto valor.
El hecho de que la autenticación se haya producido quince minutos antes no significa automáticamente que la transacción de alto valor deba proceder sin autorización adicional.
La acción en sí puede crear un nuevo evento de seguridad.
Esto da a las instituciones financieras un modelo de seguridad mucho más flexible.
En lugar de tratar la confianza como algo concedido una vez en el inicio de sesión, la confianza se puede evaluar de acuerdo con lo que el usuario está tratando de lograr.
La intención se convierte en parte de la ecuación
La autorización también introduce otro concepto importante:
Intención.
Supongamos que un cliente bancario recibe una solicitud para autorizar una transacción.
La institución debería establecer idealmente algo más que el hecho de que la persona puede autenticarse con éxito.
También debería contribuir a establecer:
¿Esta persona realmente tenía la intención de realizar esta transacción?
Esta distinción se vuelve cada vez más importante a medida que la ingeniería social, la adquisición de cuentas, la fatiga de empuje y otras formas de fraude se hacen más sofisticadas.
Una notificación genérica pidiendo:
"¿Aprobar?"
proporciona muy poco contexto.
¿Aprobar qué?
¿El cliente lo inició?
¿Se esperaba la transacción?
¿El cliente está respondiendo reflexivamente?
Identité puede proporcionar información contextual durante la experiencia de autenticación o autorización, incluyendo preguntar:
"¿Solicitaste esta sesión de autenticación?"
Una imagen y un número de tres dígitos pueden proporcionar un contexto adicional en la misma pantalla.
El objetivo es alejar al cliente de la aprobación reflexiva y hacia la confirmación deliberada.
Para las transacciones financieras, esa distinción puede ser sumamente valiosa.
Full Duplex Authentication® añade otra dimensión de confianza
Todavía hay otra pregunta que la autenticación tradicional pasa por alto con frecuencia.
Las instituciones financieras gastan enormes recursos determinando:
"¿Es este realmente nuestro cliente?"
Pero el cliente también debe tener confianza en:
"¿Es esta mi institución financiera?"
Esa cuestión se vuelve cada vez más importante a medida que los sitios de phishing, los dominios parecidos, las aplicaciones fraudulentas y la suplantación asistida por IA se vuelven más convincentes.
Identité está patentado Full Duplex Authentication® se ocupa de ello mediante la autenticación mutua.
En lugar de que la autenticación sea totalmente una sola dirección, ambas partes participan en el establecimiento de la confianza.
El usuario establece la legitimidad.
El destino legítimo establece la legitimidad.
Esto añade otro componente importante a la relación de Zero Trust.
Porque la confianza nunca debe basarse únicamente en la apariencia.
Un sitio web fraudulento puede copiar un logotipo.
Puede reproducir los colores de un banco.
Puede imitar el lenguaje.
Puede crear un dominio engañosamente similar.
Pero copiar lo que parece una institución no es lo mismo que establecer que es la institución legítima.
La confianza cero debe significar cero suposiciones
Tal vez deberíamos pensar en Cero Confianza de una manera ligeramente diferente.
En lugar de simplemente:
Nunca confíes, siempre verifica.
Piensa:
Asumir nada, establecer todo lo que importa.
No asumas que como alguien tiene una contraseña, es el usuario legítimo.
Establecer la identidad.
No asumas que porque alguien autenticado, debe tener acceso ilimitado.
Establecer la autorización.
No asuma que debido a que un cliente está conectado, cada transacción debe proceder.
Evalúe la acción.
No asuma que debido a que una solicitud llegó al teléfono del usuario, el usuario lo quiso.
Establecer la intención.
No asumas que porque un sitio web se parece al banco, es el banco.
Establece el destino.
No asuma que la decisión de confianza de ayer se aplica automáticamente a la transacción de hoy.
Evaluar continuamente el contexto y el riesgo.
Eso crea un modelo de Zero Trust mucho más completo.
Identidad + Autenticación + Autorización + Intención + Contexto + Destino + Menor Privilegio + Verificación Continua
Cada componente responde a una pregunta de seguridad diferente.
Identidad: ¿Quién eres?
Autenticación: ¿Puedes probarlo?
Autorización: ¿Se le permite realizar esta acción?
Intención: ¿De verdad lo pediste?
Contexto: ¿Tiene sentido esta actividad?
Destino: ¿Estás interactuando con la institución legítima?
Privilegio menor: ¿Está limitado al acceso requerido para su rol?
Verificación continua: ¿Ha cambiado algo que debería hacer que la confianza sea reevaluada?
Juntos, estos principios crean algo mucho más fuerte que un login.
Crean un Arquitectura de confianza.
PasswordFree®: Reducir la fricción sin reducir la seguridad
Identité PasswordFree® es nuestra solución de autenticación sin contraseña SaaS.
El objetivo no es simplemente eliminar contraseñas.
Se trata de crear una mayor confianza en la identidad, reduciendo al mismo tiempo los esfuerzos innecesarios para los usuarios legítimos.
PasswordFree® está diseñado en torno a funciones como autenticación sin contraseña, autenticación patentada Full Duplex Authentication®, autenticación de dispositivo de confianza, verificación biométrica descentralizada, intención de autenticación, verificación contextual, autenticación PIN de emergencia y copia de seguridad segura y restauración.
Para los entornos financieros de SaaS, esto puede ayudar a hacer que la autenticación sea parte de la experiencia del cliente sin hacer que la seguridad sea la experiencia misma.
Porque de nuevo, los clientes no abren una aplicación bancaria porque quieren autenticarse.
Quieren lograr algo.
NoPass™: Control empresarial de las instituciones financieras
Para entornos empresariales que requieren mayor control e integración de la infraestructura, Identité ofrece NoPass™, nuestra solución PaaS alimentada por Full Duplex Authentication® patentado.
NoPass™ se puede implementar en las instalaciones o en la nube y puede soportar entornos empresariales que involucran Microsoft Active Directory, Microsoft Entra ID, Microsoft 365 / Office 365 y Microsoft Azure.
Esta flexibilidad es particularmente importante en la banca.
Las instituciones financieras a menudo se muestran renuentes a colocar la información sensible de los clientes o la infraestructura crítica de autenticación fuera de los entornos que controlan directamente.
Para las instituciones que prefieren este modelo, NoPass™ puede ser desplegado en locales.
Esto permite a la organización mantener un mayor control al implementar políticas de autenticación, autenticación mutua y autorización adecuadas a su entorno.
La biometría descentralizada también protege a la persona
Si la biometría se utiliza como parte de una autenticación fuerte, otra pregunta se vuelve importante:
¿Dónde se almacena la información biométrica?
Identité utiliza un modelo descentralizado.
La verificación biométrica se produce en el dispositivo de confianza del usuario.
Los datos biométricos no necesitan salir de ese dispositivo ni ser mantenidos en un repositorio biométrico Identité centralizado para la correspondencia.
Esto importa porque la información biométrica es diferente de una contraseña.
Una contraseña puede ser reemplazada.
Una huella digital no puede cambiarse simplemente.
Evitar un repositorio biométrico centralizado innecesario reduce otra concentración de información de identidad altamente sensible.
La filosofía sigue siendo consistente:
Aumente la confianza al tiempo que reduce el riesgo y la fricción innecesarios.
La oportunidad de crecimiento de los servicios financieros
Cuando juntamos todos estos elementos, Zero Trust comienza a verse muy diferente.
Ya no es simplemente una arquitectura de ciberseguridad diseñada para restringir el acceso.
Se convierte en una arquitectura diseñada para activar la actividad de confianza.
Una autenticación fuerte puede ayudar a las instituciones financieras a establecer quién es el cliente.
La autorización puede determinar lo que el cliente está autorizado a hacer.
Los umbrales de transacción pueden invocar automáticamente una autorización más fuerte cuando aumenta el riesgo.
El menor privilegio puede limitar el acceso de empleados y administradores.
La intención puede ayudar a establecer que la persona realmente solicitó la transacción.
El contexto puede ayudar a identificar comportamientos inusuales.
Full Duplex Authentication® puede ayudar a establecer la confianza en ambas direcciones.
La verificación continua puede evitar que un solo inicio de sesión se convierta en una confianza ilimitada.
Y todo esto puede suceder mientras a los clientes legítimos se les da mayor libertad para realizar negocios digitalmente.
Esa es la oportunidad de crecimiento.
Un cliente puede potencialmente realizar más actividades bancarias desde un dispositivo móvil.
Un empleado puede trabajar más productivamente.
Un banco puede introducir nuevos servicios digitales con mayor confianza.
La institución puede mantener un mayor control sobre las actividades de alto riesgo sin crear fricción innecesaria en torno a todo lo demás.
La perspectiva Identité: La autenticación abre la puerta. La autorización protege lo que sucede después.
Zero Trust no debe ser una estrategia para hacer que los clientes legítimos se demuestren una y otra vez.
Debería ser una estrategia para establecer el nivel adecuado de confianza para la acción que se está llevando a cabo.
Esa es una diferencia importante.
La autenticación es esencial.
Pero la autenticación es sólo el principio.
Una vez que el usuario está dentro, la institución todavía necesita saber:
¿A qué se les permite acceder?
¿Qué se les permite cambiar?
¿Qué transacciones se les permite realizar?
¿Cuándo el valor o el riesgo de una acción requiere autorización adicional?
¿De verdad tenían la intención de realizarlo?
Y:
¿Están interactuando con la institución legítima?
Cuando esas preguntas pueden ser contestadas con confianza, algo interesante sucede.
La seguridad puede llegar a ser más preciso.
Y cuando la seguridad se hace más precisa, no tiene que crear la máxima fricción en todas partes.
Las actividades rutinarias pueden seguir siendo fáciles.
Las actividades de mayor riesgo pueden recibir mayor protección.
Los clientes obtienen mayor libertad.
Las instituciones mantienen un mayor control.
Por ello, la autenticación y la autorización no deben considerarse simplemente como niveles adicionales de seguridad.
Juntos, pueden llegar a ser facilitadores de negocios.
El futuro de los servicios financieros requerirá que las instituciones den a los clientes capacidades digitales cada vez más poderosas sin renunciar al control del riesgo.
Las instituciones que logren ambas cosas tendrán una enorme ventaja.
Porque el objetivo de Cero Confianza no debe ser hacer más difícil la banca.
Debería ser para hacer posible más banca, de forma segura.
Y ahí es donde la ciberseguridad deja de ser meramente un gasto defensivo.
Se convierte en un catalizador para el crecimiento.