
Durante décadas, a senha foi a porta da frente para nossas vidas digitais.
Digite o nome de usuário certo.
Digite a senha correta.
Tu estás dentro.
Essa abordagem fez sentido quando os funcionários acessaram um punhado de aplicativos de computadores localizados dentro de uma rede corporativa. Hoje, a organização média opera em um ambiente totalmente diferente.
Os funcionários acessam e-mail, aplicativos em nuvem, sistemas financeiros, registros de saúde, bancos de dados de clientes e redes corporativas de praticamente qualquer lugar.
Enquanto isso, os cibercriminosos se tornaram notavelmente eficazes em roubar senhas.
Quando um funcionário pergunta:
"Por que não posso usar minha senha?"
A resposta é simples:
Porque uma senha prova que alguém sabe sua senha. Isso não necessariamente prova que alguém é você.
Essa é a fraqueza fundamental que o MFA foi projetado para resolver.
Mas há uma evolução ainda maior em andamento.
Em vez de adicionar continuamente medidas de segurança em cima das senhas, a autenticação moderna está cada vez mais perguntando:
Por que dependemos de senhas?
O problema fundamental Com Senhas
Senhas são o que os profissionais de segurança chamam de segredo compartilhado.
Você conhece a senha.
O sistema que você está acessando tem informações que permitem verificar essa senha.
Se um atacante obtém o que precisa para se passar por você, o sistema pode ter dificuldade em distinguir entre o usuário legítimo e o criminoso.
Do ponto de vista da aplicação:
Senha correta ⁇ usuário autorizado.
Infelizmente, os atacantes têm muitas maneiras de obter senhas.
Eles podem ser:
Phished
Roubado
Adivinha
Reutilizado
Compartilhado
Exposto em violações de dados
Capturado por malware
Obtido através de engenharia social
O problema não é necessariamente que os usuários escolham senhas terríveis.
O maior problema é que As senhas são credenciais transferíveis.
Se alguém pegar o seu, eles podem tentar se tornar você.
"Mas eu tenho uma senha realmente forte"
Isso é melhor do que ter um fraco.
Uma senha longa e única é mais resistente a ataques de adivinhação e preenchimento de credenciais do que algo como:
Senha123
Mas a complexidade da senha não resolve todos os problemas.
Imagine que sua senha é:
38 caracteres aleatórios longos.
Pode ser extraordinariamente difícil de adivinhar.
Agora imagine inserir essa senha em um site falso convincente.
O atacante não precisa quebrar nada.
Você acabou de dar a eles.
É por isso que a força da senha e a força da autenticação não são a mesma coisa.
Uma senha forte ajuda a proteger contra alguns ataques.
Ele não pode protegê-lo de todas as maneiras que uma senha pode ser roubada.
Violações de Dados Mudou a Equação de Senha
Outro problema é que as senhas não existem isoladamente.
Bilhões de credenciais comprometidas têm circulado através de mercados criminosos e coleções de violações ao longo dos anos.
Os atacantes usam essas credenciais em ataques automatizados conhecidos como credential stuffing.
A estratégia é simples:
Obtenha credenciais expostas por um serviço.
Tente essas credenciais contra outros serviços.
Explorar usuários que reutilizaram senhas.
É por isso que os profissionais de segurança repetidamente dizem aos usuários para não reutilizar senhas.
Mas as organizações enfrentam uma questão maior:
Por que construir segurança crítica em torno de uma credencial que se torna perigosa no momento em que alguém a obtém?
É por isso que MFA foi criado
A autenticação multifator melhora a segurança, exigindo evidências adicionais antes de conceder acesso.
Os fatores de autenticação geralmente se enquadram em categorias como:
Algo que você sabe
Senha
PIN
Algo que você tem
Dispositivo confiável
Chave de segurança de hardware
token de autenticação
Algo que você é
Impressão digital
Reconhecimento facial
Outras biometrias
A ideia é que comprometer um fator não deve comprometer automaticamente a conta.
Se um invasor roubar sua senha, mas não possuir o fator de autenticação adicional necessário, o acesso ainda poderá ser negado.
É por isso que o MFA representa uma melhoria tão importante em relação à segurança apenas por senha.
Mas o MFA tradicional ainda tem um problema de senha
Aqui é onde a conversa fica mais interessante.
O MFA tradicional geralmente funciona assim:
Senha + Algo Mais
Esse "outra coisa" pode ser:
Código SMS
Aplicação autenticadora
Notificação push
token de hardware
A segurança melhora substancialmente.
Mas a senha permanece.
E, portanto, muitos problemas relacionados à senha também permanecem.
Os funcionários ainda:
Esquecer passwords
Redefinir senhas
Reutilizar senhas
Insira senhas em sites de phishing
Sair trancado
Contact help desk
As organizações fortalecem a autenticação enquanto continuam a manter a credencial responsável por grande parte do problema original.
É por isso que a autenticação está evoluindo novamente.
A melhor pergunta: Por que não eliminar a senha?
A autenticação sem senha altera o modelo de segurança.
Em vez de fortalecer continuamente uma senha com etapas adicionais de autenticação, os sistemas sem senha buscam remover completamente a dependência de senha.
Isso pode proporcionar vários benefícios:
Sem senha para esquecer
Sem senha para reutilizar
Não há senha para redefinir
Sem senha para compartilhar
Sem senha para phish
Menos chamadas de help desk relacionadas a senha
O objetivo não é simplesmente tornar as senhas mais fortes.
Está a torná-los desnecessários.
Há outro problema: E se você está registrando Into O site errado?
Mesmo o MFA não resolve automaticamente todos os problemas de phishing.
Os cibercriminosos criam cada vez mais altamente convincentes:
sites impostores
domínios semelhantes
Portais corporativos clonados
Páginas de login falsas na nuvem
sites bancários fraudulentos
Imagine receber um e-mail que parece vir do seu empregador.
Você clica no link.
A página de login parece perfeita.
Insira sua senha.
Em seguida, insira seu código MFA.
O atacante pode transmitir essas credenciais ao site legítimo em tempo real.
O usuário provou com sucesso sua identidade.
Mas ninguém suficientemente estabelecido um fato igualmente importante:
O site foi legítimo?
É aqui que a autenticação convencional pode deixar uma lacuna de confiança importante.
O que é o Full Duplex Authentication®?
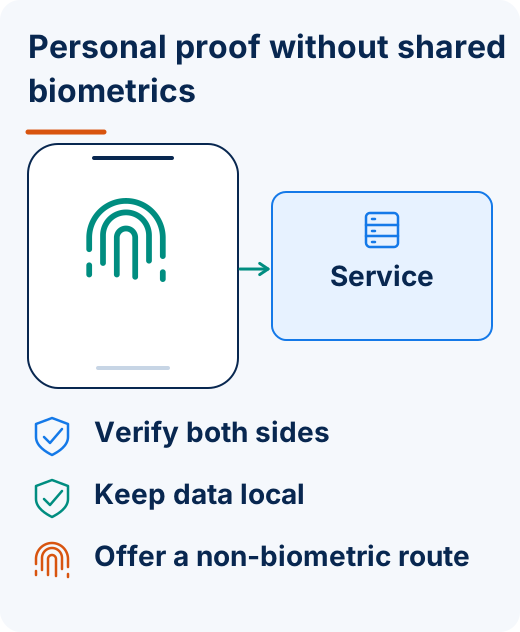
Full Duplex Authentication® (FDA) é a tecnologia de autenticação patenteada PasswordFree®, a solução de autenticação Software-as-a-Service (SaaS) da Identité, e NoPass™, sua solução PaaS que pode ser implantada no local ou na nuvem.
Em vez de confiar em uma relação de autenticação unidirecional centrada em senha, o FDA estabelece Auten autenticação mútua. O usuário deve autenticar-se para o aplicativo ou site legítimo, enquanto que o aplicativo ou site também deve autenticar-se como legítimo.
Em outras palavras, a autenticação não é completa simplesmente porque o sistema reconhece o usuário. Ambos os lados da relação devem estabelecer confiança.
Essa é uma distinção importante.
A autenticação tradicional pergunta: "Você é o usuário legítimo?"
Full Duplex Authentication® também pergunta:
"Você está se conectando ao destino legítimo?"
Por que a autenticação mútua importa
Considere um site impostor.
Um cibercriminoso pode copiar:
O logo
As cores
O design do site
A tela de login
A marca da empresa
Eles podem até registrar um domínio diferente do domínio legítimo por apenas um caractere.
Mas copiar a aparência não é o mesmo que estabelecer identidade.
O site do impostor não pode executar com sucesso o lado legítimo do site do Full Duplex Authentication®.
O site pode parecer legítimo para o usuário.
Ele não pode se autenticar como o site legítimo.
Essa é uma mudança importante no modelo de autenticação.
Em vez de colocar toda a carga sobre o usuário para reconhecer um site falso, a própria arquitetura de autenticação participa em estabelecer se o destino pode ser confiável.
E quanto à biometria?
A autenticação sem senha pode incorporar mecanismos convenientes, como:
Reconhecimento de impressão digital
Reconhecimento facial
Dispositivos confiáveis
Chaves de segurança de hardware compatíveis
A biometria oferece uma vantagem importante sobre as senhas:
Você não precisa se lembrar deles.
Mas a privacidade biométrica importa enormemente.
Você pode substituir uma senha.
Você não pode simplesmente substituir sua impressão digital ou rosto.
Seus dados biométricos devem permanecer Com Você
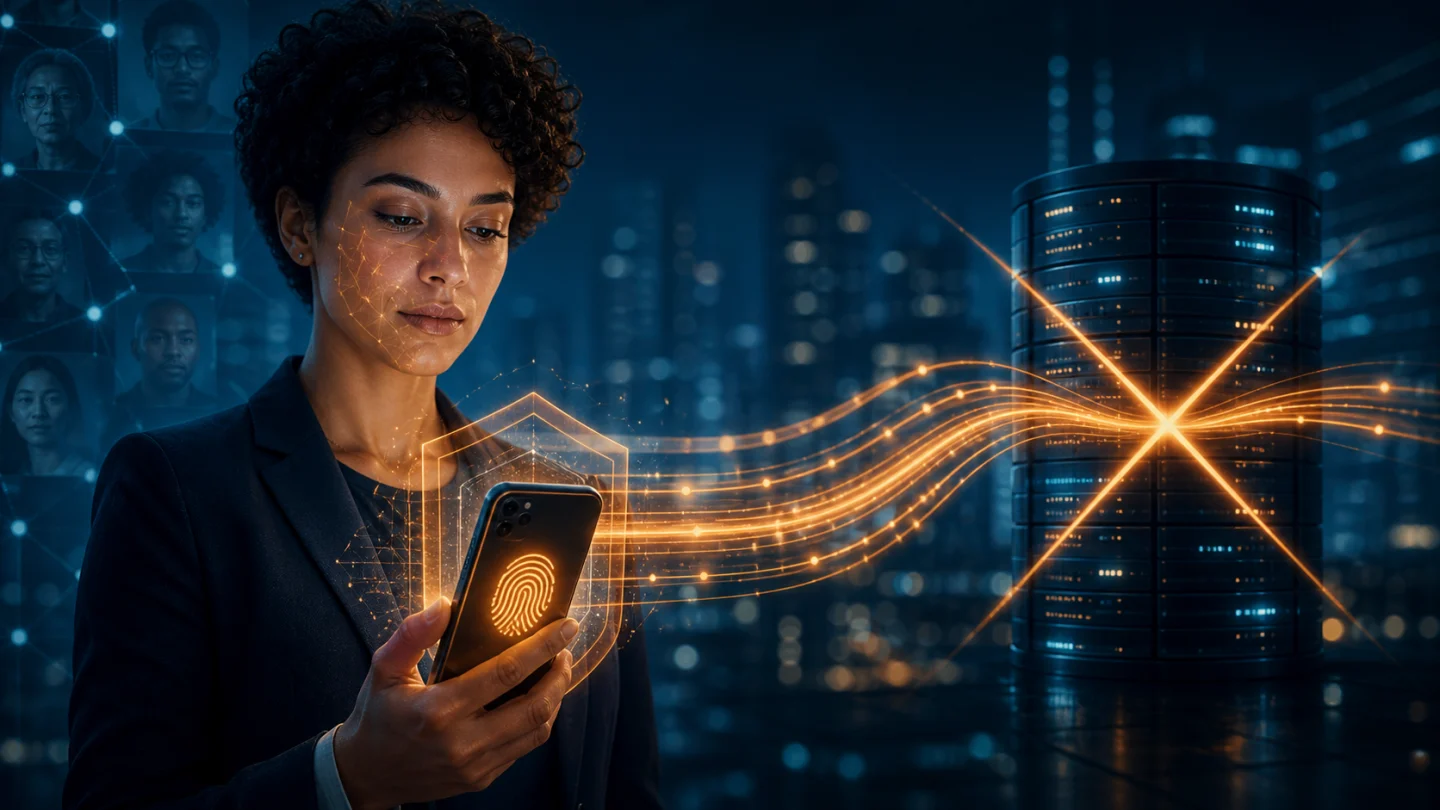
Identité utiliza a Arquitetura de autenticação descentralizada projetado para que os dados biométricos permaneçam no dispositivo confiável do usuário.
Os dados biométricos do usuário não precisam ser transmitidos para o Identité, o empregador ou um banco de dados biométrico centralizado para correspondência.
Seus dados biométricos permanecem no seu dispositivo.
Isso ajuda a evitar a criação de um repositório centralizado contendo informações biométricas de potencialmente milhares de usuários.
Isso é particularmente importante porque os bancos de dados centralizados podem se tornar alvos valiosos para os atacantes.
Um princípio fundamental de segurança aplica-se:
Informações sensíveis que não são centralizadas não podem ser roubadas de um repositório centralizado.
E se eu não quiser usar biometria?
Senha sem senha não significa apenas biométrica.
Usuários e organizações diferentes têm requisitos diferentes.
Identité também é compatível com tokens de hardware de terceiros suportados, incluindo chaves de segurança, como YubiKey®.
As chaves de hardware podem ser especialmente valiosas para:
Administradores privilegiados
instituições financeiras
Ambientes de saúde
organizações governamentais
Instalações seguras
Usuários que preferem dispositivos de autenticação física
O objetivo não é forçar todos a um único método de autenticação.
Está estabelecendo uma identidade forte sem voltar à dependência de senha.
O que acontece se eu perder meu telefone?
Esta é outra objeção comum à moderna MFA e autenticação sem senha.
"O que acontece se o meu dispositivo de autenticação desaparecer?"
Os sistemas tradicionais de autenticação podem transformar um telefone perdido em um dia de trabalho perdido.
Identité aborda o problema como uma questão de continuidade dos negócios.
Autenticação de PIN de emergência
Quando a política organizacional permite, os usuários autorizados podem autenticar usando um PIN de emergência quando o seu dispositivo de autenticação principal está temporariamente indisponível.
O PIN de emergência não se destina a se tornar outra senha diária.
Ele serve como um mecanismo de continuidade controlada para que um problema inesperado do dispositivo não impeça desnecessariamente um funcionário autorizado de trabalhar.
Backup e restauração seguros
Se um telefone for permanentemente perdido ou substituído, a autenticação não deve ser reconstruída do zero.
Com PasswordFree® e NoPass™, os usuários podem fazer backup de seu perfil de autenticação com segurança, de acordo com a configuração organizacional, para:
Armazenamento seguro na nuvem
A rede corporativa
Quando um telefone de substituição está disponível, o perfil de autenticação pode ser restaurado para o novo dispositivo.
O processo de restauração pode ser concluído em menos de dois minutos.
Isso significa menos tempo de inatividade para os funcionários e menos pedidos de recuperação para TI.
PasswordFree® ⁇ Simplicidade SaaS
As organizações que procuram uma solução sem senha fornecida na nuvem podem escolher PasswordFree®A oferta de SaaS do Identité.
PasswordFree® foi projetado para fornecer:
Autenticação sem senha
Autenticação mútua alimentada por FDA
Redução da exposição ao roubo de senha
Proteção contra sites impostores
Verificação biométrica descentralizada
Autenticação de PIN de emergência
Backup e restauração seguros
Suporte para opções de autenticação de terceiros compatíveis
Redução da carga de trabalho do help desk
O objetivo não é fazer com que os funcionários realizem mais autenticação.
Está fazendo autenticação mais seguro com menos atrito desnecessário.
NoPass™ ⁇ Autenticação empresarial sem compromisso
Empresas que exigem maior controle podem escolher NoPass™, alimentado por patenteado Full Duplex Authentication®.
NoPass™ pode ser implantado no local ou na nuvem e é projetado para organizações que exigem integração com ambientes como:
Microsoft Active Directory
ID de entrada Microsoft
Microsoft 365 / Escritório 365
Microsoft Azure
Para bancos, organizações de saúde, agências governamentais e outras empresas altamente regulamentadas, uma implantação local fornece uma opção para manter a infraestrutura de autenticação dentro do ambiente controlado da organização.
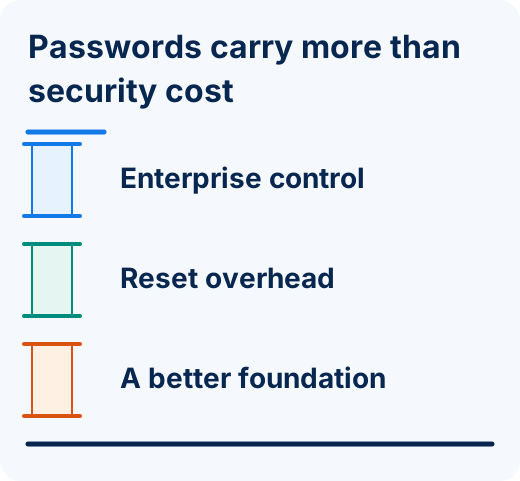
A segurança não é o único custo das senhas
As discussões por senha frequentemente se concentram na segurança cibernética.
Mas as senhas também têm um custo operacional.
Considere o que acontece em uma grande organização quando os funcionários:
Esquecer passwords
Contas de bloqueio
Ligue para o help desk
Aguarde por resets
Reautenticar repetidamente
Perde produtividade
Multiplique essas interrupções em centenas ou milhares de funcionários.
O gerenciamento de senhas se torna uma despesa comercial.
A autenticação sem senha pode, portanto, resolver dois problemas simultaneamente:
Risco de segurança e atrito operacional.
Essa é uma razão importante pela qual as organizações estão indo além da autenticação centrada em senha.
Senhas foram projetadas para um mundo diferente
As senhas não são inerentemente inúteis.
Eles ajudaram a proteger os sistemas de computador por décadas e permanecem amplamente utilizados hoje.
Mas o ambiente ao seu redor mudou fundamentalmente.
As organizações de hoje operam em um mundo de:
Computação em nuvem
Trabalho remoto
Dispositivos móveis
força de trabalho global
phishing sofisticado
Mercados Credenciais
Ataques cibernéticos automatizados
domínios semelhantes
Engenharia Social Melhorada por AI
A tecnologia de autenticação deve evoluir com esse ambiente.
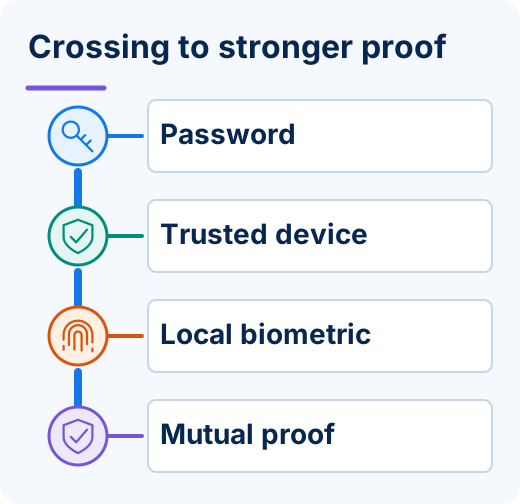
A progressão não é simplesmente: Senha ⁇ Senha + MFA
A evolução maior é: Senha ⁇ MFA ⁇ Sem senha ⁇ Autenticação mútua
E finalmente:
Autenticação construída em torno da confiança em vez de segredos compartilhados.
A perspectiva Identité
Quando alguém pergunta:
"Por que não posso usar minha senha?"
A resposta não é que as senhas de repente pararam de funcionar.
O problema é que as senhas foram solicitadas a fazer algo em que nunca foram particularmente boas:
Provar identidade.
Uma senha prova que alguém sabe um segredo.
A autenticação moderna deve estabelecer consideravelmente mais.
Este é o usuário autorizado?
Este é o dispositivo autorizado?
Este é o aplicativo ou site legítimo?
E tudo isso pode acontecer sem criar atrito desnecessário ou comprometer a privacidade do usuário?
Essa é a filosofia por trás PasswordFree® e NoPass™, alimentado por patenteado Full Duplex Authentication®.
Através de autenticação sem senha, autenticação mútua, verificação biométrica descentralizada, tokens de hardware de terceiros compatíveis, Autenticação de PIN de emergênciae, Backup e restauração segurosO Identité aborda a autenticação como um relacionamento de confiança completo, em vez de outra camada adicionada a uma senha.
Porque o futuro da cibersegurança não é inventar uma senha melhor.
É sobre criar um mundo onde você não precisa mais de um.