
Durante décadas, la contraseña fue la puerta principal de nuestras vidas digitales.
Introduzca el nombre de usuario correcto.
Introduzca la contraseña correcta.
Estás dentro.
Ese enfoque tenía sentido cuando los empleados accedían a un puñado de aplicaciones desde computadoras ubicados dentro de una red corporativa. Hoy en día, la organización promedio opera en un entorno completamente diferente.
Los empleados acceden al correo electrónico, aplicaciones en la nube, sistemas financieros, registros de atención médica, bases de datos de clientes y redes corporativas desde prácticamente cualquier lugar.
Mientras tanto, los cibercriminales se han vuelto notablemente efectivos robando contraseñas.
Así que cuando un empleado pregunta:
"¿Por qué no puedo usar mi contraseña?"
la respuesta es directa:
Porque una contraseña prueba que alguien conoce tu contraseña. No necesariamente prueba que alguien eres tú.
Esa es la debilidad fundamental MFA fue diseñado para abordar.
Pero hay una evolución aún mayor en marcha.
En lugar de añadir continuamente medidas de seguridad encima de las contraseñas, la autenticación moderna se pregunta cada vez más:
¿Por qué dependemos de las contraseñas?
El problema fundamental Con Contraseñas
Las contraseñas son lo que los profesionales de seguridad llaman un secreto compartido.
Conoces la contraseña.
El sistema al que accedes tiene información que le permite verificar esa contraseña.
Si un atacante obtiene lo que necesita para hacerse pasar por usted, el sistema puede tener dificultades para distinguir entre el usuario legítimo y el criminal.
Desde la perspectiva de la aplicación:
Contraseña correcta = usuario autorizado.
Desafortunadamente, los atacantes tienen muchas maneras de obtener contraseñas.
Pueden ser:
Fished
Robado
Adivinado
Reutilizado
Compartido
Expuestas en incumplimientos de datos
Capturado por malware
Obtenida mediante ingeniería social
El problema no es necesariamente que los usuarios elijan contraseñas terribles.
El mayor problema es que Las contraseñas mismas son credenciales transferibles.
Si alguien más obtiene el tuyo, puede intentar convertirse en ti.
"Pero tengo una contraseña muy fuerte"
Eso es ciertamente mejor que tener uno débil.
Una contraseña larga y única es más resistente a los ataques de adivinación y de relleno de credenciales que algo como:
Contraseña123
Pero la complejidad de la contraseña no resuelve todos los problemas.
Imagina que tu contraseña es:
38 caracteres aleatorios de largo.
Podría ser extraordinariamente difícil de adivinar.
Ahora imagine introducir esa contraseña en un sitio web falso convincente.
El atacante no tiene que romper nada.
Se lo acabas de dar.
Por eso la fuerza de la contraseña y la autenticación no son lo mismo.
Una contraseña fuerte ayuda a proteger contra algunos ataques.
No puede protegerte de todas las formas en que una contraseña puede ser robada.
Brechas de datos cambiaron la ecuación de contraseña
Otro problema es que las contraseñas no existen de forma aislada.
Miles de millones de credenciales comprometidas han circulado a través de mercados criminales y colecciones de infracciones a lo largo de los años.
Los atacantes utilizan esas credenciales en ataques automatizados conocidos como relleno de credencial.
La estrategia es sencilla:
Obtener credenciales expuestas por un servicio.
Intentar esas credenciales contra otros servicios.
Explotar usuarios que reutilizaron contraseñas.
Es por eso que los profesionales de seguridad le dicen repetidamente a los usuarios que no reutilicen contraseñas.
Pero las organizaciones se enfrentan a una pregunta más grande:
¿Por qué construir seguridad crítica alrededor de una credencial que se vuelve peligrosa en el momento en que alguien más la obtiene?
Por eso se creó MFA
La autenticación multifactorial mejora la seguridad al requerir pruebas adicionales antes de conceder el acceso.
Los factores de autenticación suelen clasificarse en categorías como:
Algo que sabes
Contraseña
PIN
Algo que usted tiene
Dispositivo de confianza
Clave de seguridad de hardware
Token de autenticación
Algo que eres
Huella dactilar
Reconocimiento facial
Otros datos biométricos
La idea es que comprometer un factor no debería comprometer automáticamente la cuenta.
Si un atacante roba su contraseña pero no posee el factor de autenticación adicional requerido, el acceso todavía puede ser denegado.
Es por eso que MFA representa una mejora tan importante sobre la seguridad de sólo contraseña.
Pero MFA tradicional todavía tiene un problema de contraseña
Aquí es donde la conversación se vuelve más interesante.
El MFA tradicional a menudo funciona así:
Contraseña + Algo más
Ese "algo más" podría ser:
Código SMS
Aplicación de autenticación
Notificación de empuje
Token de hardware
La seguridad mejora sustancialmente.
Pero la contraseña permanece.
Y por lo tanto, muchos problemas relacionados con la contraseña siguen siendo también.
Los empleados siguen:
Olvida las contraseñas
Reiniciar contraseñas
Reutilizar contraseñas
Introduzca contraseñas en los sitios de phishing
Que te bloqueen.
Servicio de asistencia a los usuarios
Las organizaciones fortalecen la autenticación y al mismo tiempo mantienen la credencial responsable de gran parte del problema original.
Por eso la autenticación está evolucionando de nuevo.
La mejor pregunta: ¿Por qué no eliminar la contraseña?
La autenticación sin contraseña cambia el modelo de seguridad.
En lugar de fortalecer continuamente una contraseña con pasos de autenticación adicionales, los sistemas sin contraseña buscan eliminar completamente la dependencia de contraseña.
Esto puede proporcionar varios beneficios:
No hay contraseña que olvidar
No hay contraseña para reutilizar
No hay contraseña para restablecer
No hay contraseña para compartir
Sin contraseña para phish
Menos llamadas de asistencia relacionadas con contraseña
El objetivo no es simplemente hacer las contraseñas más fuertes.
Los está haciendo innecesarios.
Hay otro problema: ¿Qué pasa si estás registrando? En el Sitio Web equivocado?
Incluso MFA no resuelve automáticamente cada problema de phishing.
Los cibercriminales crean cada vez más altamente convincentes:
Sitios web de impostores
Dominios parecidos
Portales corporativos clonados
Páginas falsas de acceso a la nube
Sitios web bancarios fraudulentos
Imagine recibir un correo electrónico que parece venir de su empleador.
Haga clic en el enlace.
La página de inicio de sesión se ve perfecta.
Ingresa tu contraseña.
Luego introduce tu código MFA.
El atacante puede transmitir esas credenciales al sitio legítimo en tiempo real.
El usuario demostró con éxito su identidad.
Pero nadie ha establecido suficientemente un hecho igualmente importante:
¿El sitio web era legítimo?
Aquí es donde la autenticación convencional puede dejar una importante brecha de confianza.
¿Qué es Full Duplex Authentication®?
Full Duplex Authentication® (FDA) es la tecnología de autenticación patentada PasswordFree®, la solución de autenticación de software como servicio (SaaS) de Identité, y NoPass™, su solución PaaS que se puede implementar en las instalaciones o en la nube.
En lugar de confiar en una relación de autenticación centrada en contraseñas, FDA establece autenticación mutua. El usuario debe autenticarse a la aplicación legítima o sitio web, mientras que esa aplicación o sitio web también debe autenticarse como legítimo.
En otras palabras, la autenticación no es completa simplemente porque el sistema reconoce al usuario. Ambas partes de la relación deben establecer la confianza.
Esa es una distinción importante.
La autenticación tradicional pregunta: "¿Eres el usuario legítimo?"
Full Duplex Authentication® pregunta además:
"¿Estás conectando con el destino legítimo?"
Por qué es importante la autenticación mutua
Considere un sitio web impostor.
Un ciberdelincuente puede ser capaz de copiar:
El logotipo
Los colores
El diseño del sitio web
La pantalla de acceso
La marca de la compañía
Incluso pueden registrar un dominio que difiera del dominio legítimo por un solo carácter.
Pero copiar la apariencia no es lo mismo que establecer la identidad.
El sitio impostor no puede realizar con éxito el lado legítimo del sitio web de Full Duplex Authentication®.
El sitio puede parecer legítimo para el usuario.
No puede autenticarse como sitio legítimo.
Ese es un cambio importante en el modelo de autenticación.
En lugar de colocar toda la carga sobre el usuario para reconocer un sitio web falso, la propia arquitectura de autenticación participa en establecer si se puede confiar en el destino.
¿ Qué hay de la biometría?
La autenticación sin contraseña puede incorporar mecanismos convenientes como:
Reconocimiento de huellas dactilares
Reconocimiento facial
Dispositivos de confianza
Claves de seguridad de hardware compatibles
La biometría ofrece una ventaja importante sobre las contraseñas:
No tienes que recordarlos.
Pero la privacidad biométrica importa enormemente.
Puede reemplazar una contraseña.
No puedes simplemente reemplazar tu huella digital o tu cara.
Sus datos biométricos deben mantenerse Con Tú
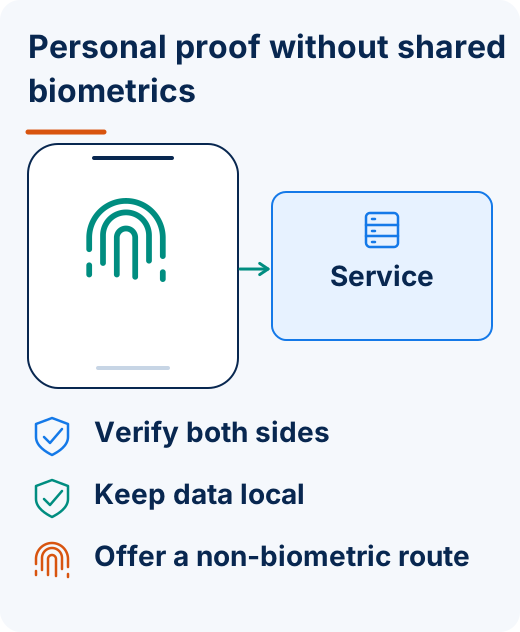
Identité utiliza un arquitectura de autenticación descentralizada diseñado para que los datos biométricos permanezcan en el dispositivo de confianza del usuario.
Los datos biométricos del usuario no necesitan ser transmitidos a Identité, al empleador o a una base de datos biométrica centralizada para hacer la correspondencia.
Tus datos biométricos permanecen en tu dispositivo.
Esto ayuda a evitar la creación de un repositorio centralizado que contenga la información biométrica de miles de usuarios potenciales.
Esto es particularmente importante porque las bases de datos centralizadas pueden convertirse en objetivos valiosos para los atacantes.
Se aplica un principio de seguridad fundamental:
La información sensible que no está centralizada no puede ser robada de un repositorio centralizado.
¿Qué pasa si no quiero usar biometría?
Sin contraseña no tiene que significar sólo biométrico.
Diferentes usuarios y organizaciones tienen diferentes requisitos.
Identité también es compatible con tokens de hardware de terceros compatibles, incluyendo claves de seguridad como YubiKey®.
Las claves de hardware pueden ser especialmente valiosas para:
Administradores privilegiados
Instituciones financieras
Entornos sanitarios
Organizaciones gubernamentales
Instalaciones seguras
Usuarios que prefieren dispositivos de autenticación física
El objetivo no es obligar a todos a un método de autenticación.
Es establecer una identidad fuerte sin volver a depender de la contraseña.
¿Qué sucede si pierdo mi teléfono?
Esta es otra objeción común a la moderna MFA y autenticación sin contraseña.
"¿Qué pasa si mi dispositivo de autenticación desaparece?"
Los sistemas tradicionales de autenticación pueden convertir un teléfono perdido en un día de trabajo perdido.
Identité aborda el problema como una cuestión de continuidad de las operaciones.
Autenticación de PIN de emergencia
Cuando la política organizacional lo permite, los usuarios autorizados pueden autenticarse utilizando un PIN de emergencia cuando su dispositivo de autenticación principal no esté disponible temporalmente.
El PIN de emergencia no pretende convertirse en otra contraseña diaria.
Sirve como un mecanismo de continuidad controlada para que un problema de dispositivo inesperado no impida innecesariamente que un empleado autorizado trabaje.
Respaldo seguro y restauración
Si un teléfono se pierde o se reemplaza permanentemente, la autenticación no debería tener que ser reconstruida desde cero.
Con PasswordFree® y NoPass™, los usuarios pueden respaldar de forma segura su perfil de autenticación, de acuerdo con la configuración de la organización, para:
Almacenamiento en la nube seguro
La red corporativa
Cuando un teléfono de reemplazo está disponible, el perfil de autenticación se puede restaurar al nuevo dispositivo.
El proceso de restauración se puede completar en menos de dos minutos.
Esto significa menos tiempo de inactividad para los empleados y menos llamadas de recuperación de TI.
PasswordFree® — SaaS Simplicity
Las organizaciones que buscan una solución sin contraseña entregada en la nube pueden elegir PasswordFree®, la oferta SaaS de Identité.
PasswordFree® está diseñado para proporcionar:
autenticación sin contraseña
Autenticación mutua con FDA
Reducción de la exposición al robo de contraseña
Protección contra sitios web impostores
Verificación biométrica descentralizada
Autenticación de PIN de emergencia
Respaldo seguro y restauración
Soporte para opciones de autenticación de terceros compatibles
Reducción del volumen de trabajo del servicio de asistencia a los usuarios
El objetivo no es hacer que los empleados realicen más autenticación.
Está haciendo autenticación. más seguro con menos fricción innecesaria.
NoPass™ — Autenticación empresarial sin compromiso
Las empresas que requieren un mayor control pueden elegir NoPass™, alimentado por patentado Full Duplex Authentication®.
NoPass™ se puede implementar en locales o en la nube y está diseñado para organizaciones que requieren integración con entornos tales como:
Directorio activo Microsoft
ID de entrada Microsoft
Microsoft 365 / Oficina 365
Microsoft Azure
Para bancos, organizaciones de salud, agencias gubernamentales y otras empresas altamente reguladas, un despliegue local proporciona una opción para mantener la infraestructura de autenticación dentro del entorno controlado de la organización.
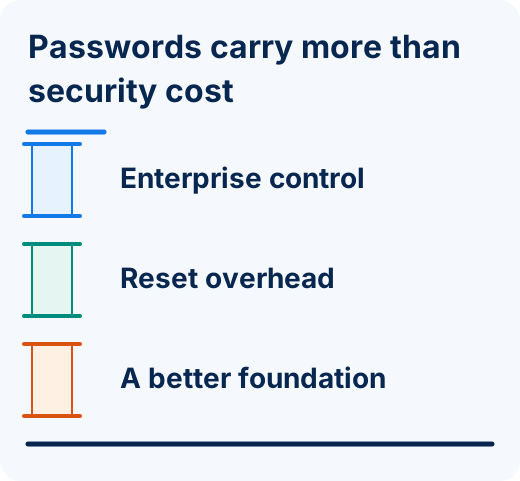
La seguridad no es el único costo de las contraseñas
Las discusiones sobre contraseñas frecuentemente se centran en la ciberseguridad.
Pero las contraseñas también tienen un costo operativo.
Considere lo que sucede en una organización grande cuando los empleados:
Olvida las contraseñas
Cuentas bloqueadas
Llame al servicio de asistencia
Esperar a que se restablezca
Reautenticar repetidamente
Pérdida de productividad
Multiplica esas interrupciones entre cientos o miles de empleados.
La gestión de contraseñas se convierte en un gasto de negocio.
Por lo tanto, la autenticación sin contraseña puede abordar dos problemas simultáneamente:
Riesgo de seguridad y fricción operativa.
Esa es una razón importante por la que las organizaciones se están moviendo más allá de la autenticación centrada en la contraseña.
Las contraseñas fueron diseñadas para un mundo diferente
Las contraseñas no son intrínsecamente inútiles.
Ayudaron a proteger los sistemas informáticos durante décadas y siguen siendo ampliamente utilizados hoy en día.
Pero el entorno que los rodea ha cambiado fundamentalmente.
Las organizaciones de hoy operan en un mundo de:
Computación en la nube
Trabajo a distancia
Dispositivos móviles
Fuerza de trabajo mundial
phishing sofisticado
Mercados credenciales
Ciberataques automatizados
Dominios parecidos
Ingeniería social mejorada por la IA
La tecnología de autenticación debe evolucionar con ese entorno.
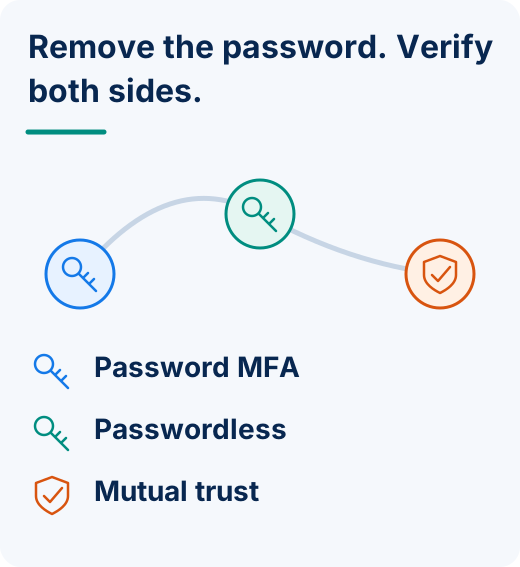
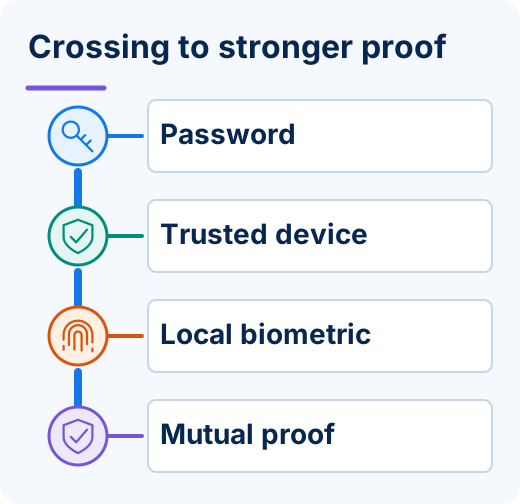
La progresión no es simplemente: Contraseña → Contraseña + MFA
La evolución más grande es: Contraseña → MFA → Sin contraseña → Autenticación mutua
Y en última instancia:
Autenticación basada en la confianza en lugar de secretos compartidos.
La perspectiva Identité
Cuando alguien pregunta:
"¿Por qué no puedo usar mi contraseña?"
La respuesta no es que las contraseñas de repente dejaron de funcionar.
El problema es que a las contraseñas se les pidió que hicieran algo en lo que nunca fueron particularmente buenas:
Demostrar identidad.
Una contraseña prueba que alguien conoce un secreto.
La autenticación moderna debería establecer considerablemente más.
¿Es este el usuario autorizado?
¿Este es el dispositivo autorizado?
¿Es esta la aplicación o sitio web legítimo?
¿Y todo eso puede suceder sin crear fricción innecesaria o comprometer la privacidad del usuario?
Esa es la filosofía detrás PasswordFree® y NoPass™, alimentado por patentado Full Duplex Authentication®.
A través de autenticación sin contraseña, autenticación mutua, verificación biométrica descentralizada, tokens de hardware de terceros compatibles, Autenticación de PIN de emergencia, y Respaldo seguro y restauración, Identité aborda la autenticación como una relación de confianza completa en lugar de otra capa añadida a una contraseña.
Porque el futuro de la ciberseguridad no se trata de inventar una mejor contraseña.
Se trata de crear un mundo donde ya no lo necesitas.