




Você pode alterar sua senha.
Você pode substituir um cartão de crédito.
Você pode comprar um telefone novo.
Você pode até mesmo alterar seu endereço de e-mail.
Mas o que acontece se alguém roubar seu impressão digital?
Você não pode exatamente pedir um novo.
Essa é uma das questões mais importantes em torno da autenticação biométrica – e é uma preocupação legítima.
O reconhecimento de impressão digital e reconhecimento facial podem fornecer uma maneira rápida e conveniente de verificar a identidade sem exigir que os usuários se lembrem de outra senha ou insiram outro código único. Mas a informação biométrica é fundamentalmente diferente das credenciais tradicionais.
Sua senha é algo que você sabe.
Seu telefone ou chave de segurança é algo que você ter.
A biometria é algo que você E-.
Essa distinção significa que a segurança biométrica precisa ser abordada de forma diferente.
A boa notícia é que a autenticação biométrica adequadamente projetada não exige que as organizações criem enormes bancos de dados centralizados contendo impressões digitais e rostos de todos.
Na verdade, uma das perguntas mais importantes a fazer ao avaliar a autenticação biométrica não é simplesmente:
"Esse sistema usa biometria?"
É...
"Onde estão armazenadas as minhas informações biométricas e quem tem acesso a elas?"
Essa pergunta pode fazer uma enorme diferença.
O que é dados biométricos?
A biometria usa características físicas ou comportamentais mensuráveis para ajudar a estabelecer a identidade.
Exemplos comuns incluem:
Fingerprints
Características faciais
Padrões de íris
Padrões de voz
Palmeiras
Características comportamentais
O NIST define biometria como reconhecimento automatizado com base em características biológicas ou comportamentais e, especificamente, observa impressões digitais, características faciais, padrões de íris e retina, impressões de voz e outras características.
Mas há uma distinção importante entre sua característica física real e as informações que um sistema de autenticação usa para reconhecê-lo.
Um sensor de impressão digital não precisa necessariamente armazenar uma fotografia do seu dedo e enviar essa fotografia para algum lugar toda vez que você autenticar.
Os sistemas biométricos modernos podem extrair características e criar uma representação matemática – ou modelo biométrico – que pode ser usada para comparação.
Isso nos leva ao verdadeiro problema de segurança.
Onde estão as informações armazenadas e onde é feita a comparação?
Por que dados biométricos roubados são diferentes Da uma Senha Roubada
Suponha que um criminoso roube sua senha.
Isso é mau.
Mas uma vez que o compromisso é descoberto, você pode:
Invalidar senha ⁇ Criar nova senha ⁇ Continuar
Agora imagine que um banco de dados contendo informações biométricas está comprometido.
Você não pode simplesmente dizer ao seu corpo:
"Fingerprint123 foi comprometida. Gerar impressão digital124."
É por isso que o NIST alerta explicitamente que as características biométricas são Não segredos. As imagens faciais podem potencialmente ser capturadas com câmeras, as impressões digitais podem ser obtidas de objetos que as pessoas toquem e outras características biométricas podem ser observáveis da mesma forma. O NIST também observa as preocupações com a privacidade associadas às informações biométricas, particularmente quando elas são armazenadas para verificação centralizada.
Isso leva a um importante princípio de segurança cibernética:
A biometria não deve ser tratada como senhas.
E eles também não devem ser necessariamente armazenados como senhas.
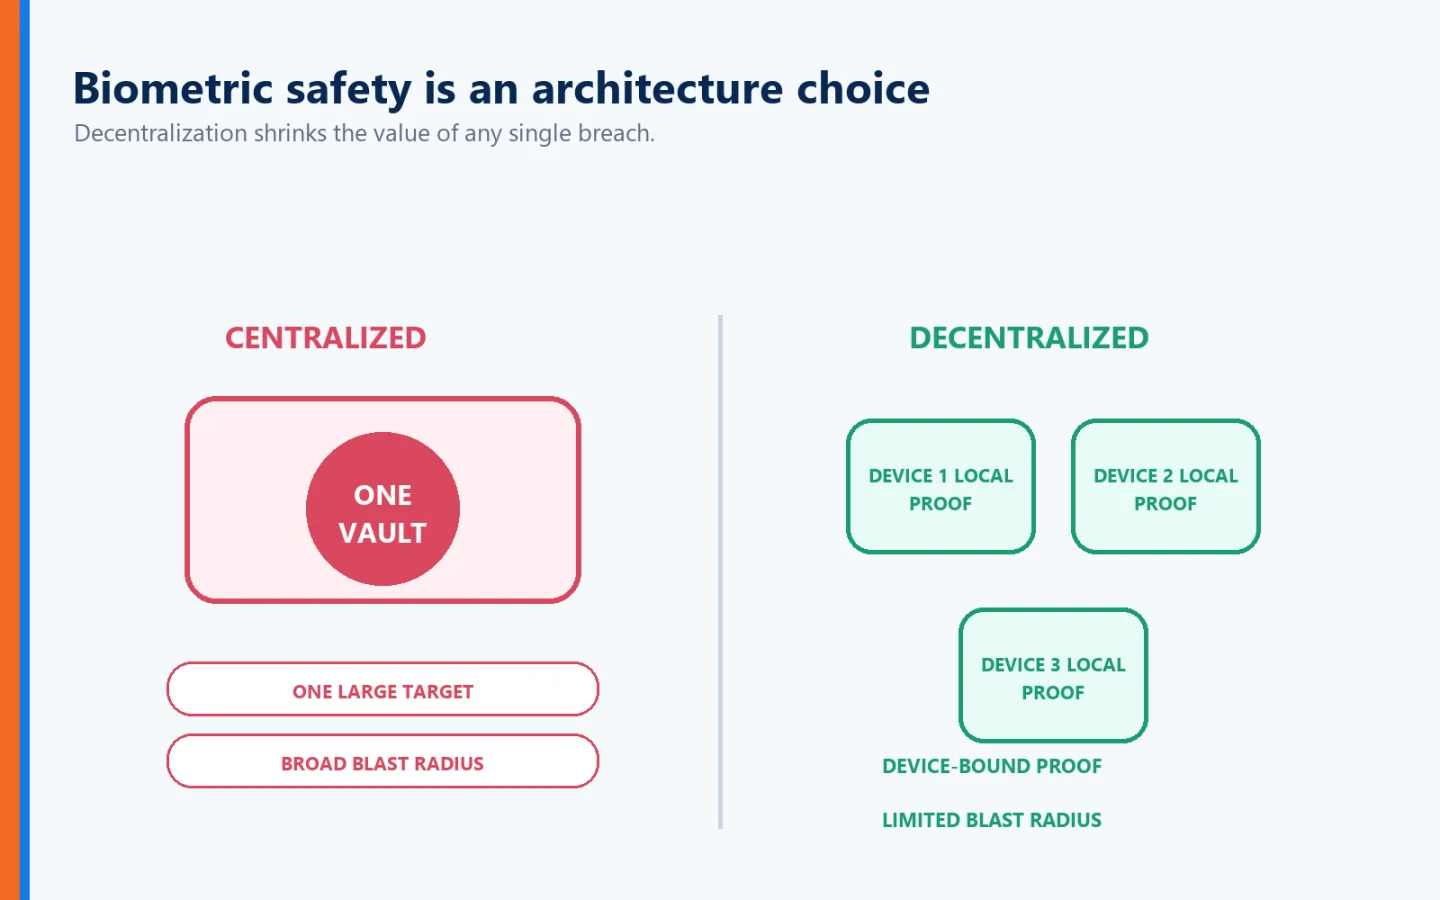
A maior questão: sua biometria é armazenada centralmente?
Imagine uma empresa com funcionários da 100,000.
A empresa decide usar impressões digitais para autenticação.
Uma arquitetura pode criar um banco de dados central contendo informações biométricas para todos os funcionários da 100,000.
Toda vez que alguém se autentica, a informação biométrica é enviada para um sistema central para comparação.
Agora pense como um atacante.
O que essa base de dados representa?
Potencialmente:
100,000 valiosas identidades biométricas concentradas em um só lugar.
Os cibercriminosos adoram repositórios centralizados de informações valiosas.
Por que?
Porque um compromisso bem-sucedido pode potencialmente produzir um enorme retorno.
Vimos o mesmo princípio com:
Bancos de dados de senha
Registros de clientes
Informação do cartão de crédito
Registros de saúde
Informações pessoalmente identificáveis
Quanto mais informações valiosas se concentrarem em um local, mais atraente esse local se torna.
A biometria merece uma consideração ainda maior por causa da dificuldade de substituí-los após o compromisso.
A descentralização altera o risco
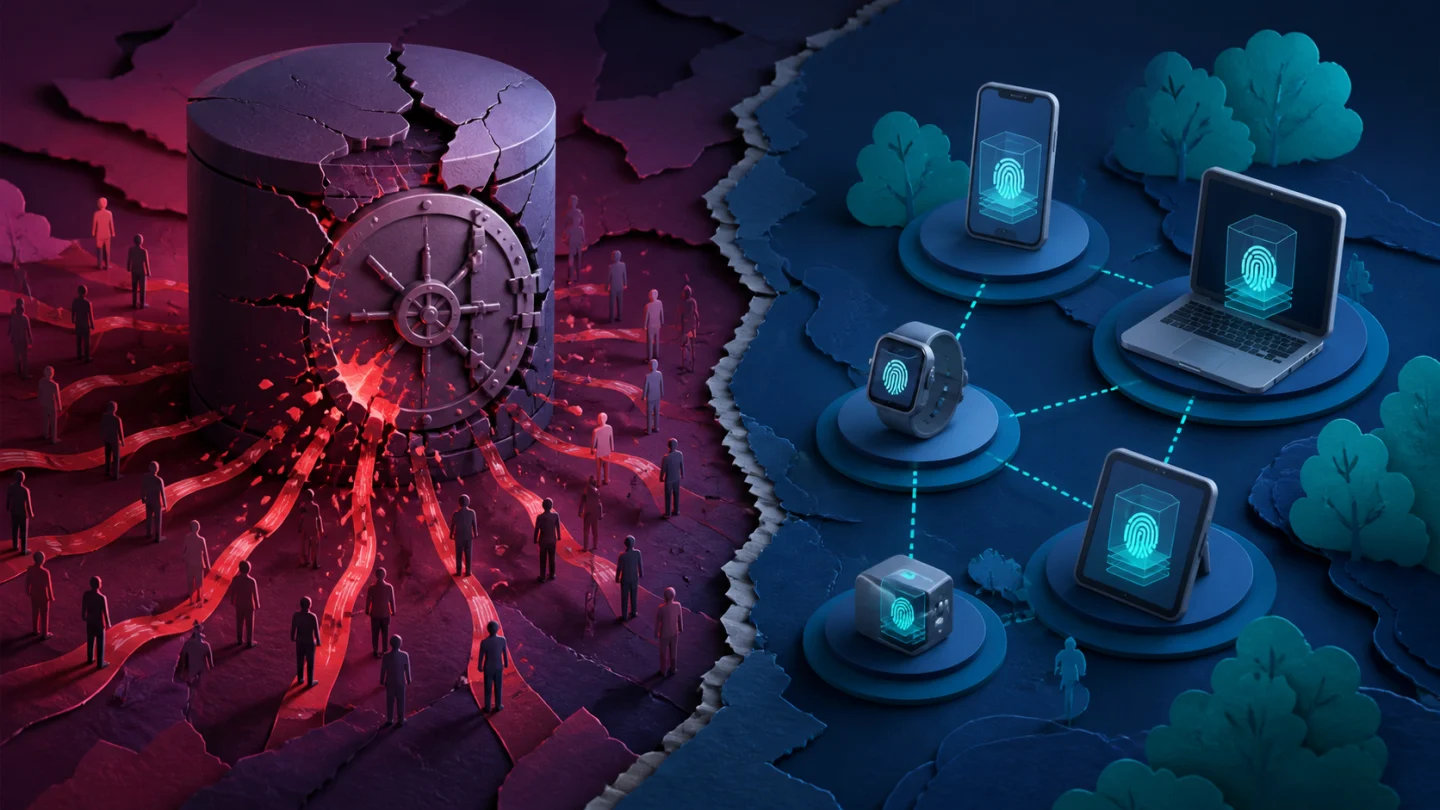
Agora imagine uma arquitetura diferente.
Em vez de enviar informações biométricas para um banco de dados corporativo centralizado, a verificação biométrica ocorre no dispositivo confiável do usuário.
Sua impressão digital ou rosto é verificada localmente.
O sistema de autenticação recebe o que precisa saber:
"O usuário autorizado verificou com sucesso."
Ele não precisa de posse da biometria em si.
É um modelo de segurança fundamentalmente diferente.
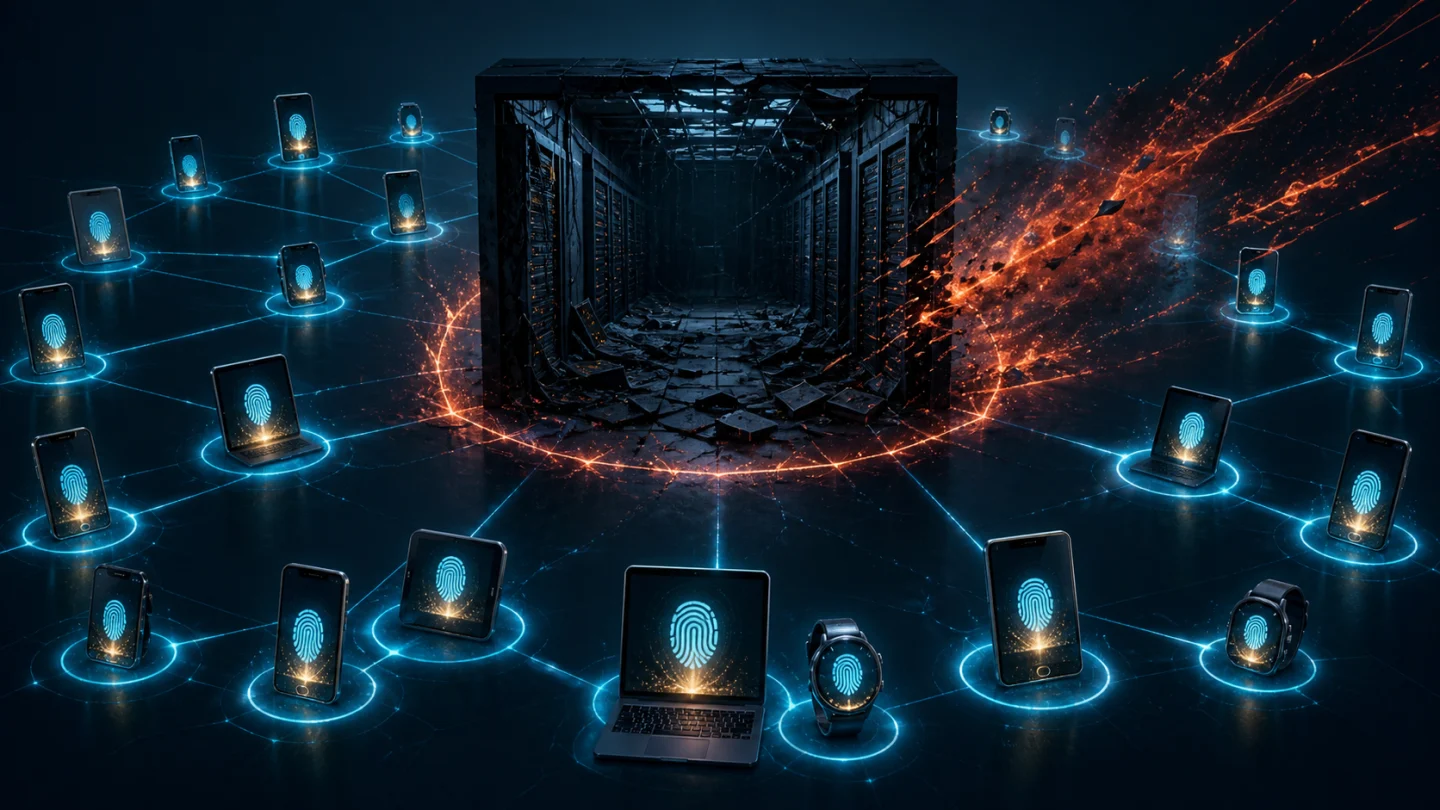
Em vez de criar um baú de tesouro biométrico gigante contendo milhares ou milhões de identidades, informações biométricas sensíveis permanecem distribuídas entre dispositivos confiáveis individuais.
Essa é a abordagem que o Identité usa.
Com o Identité, seus dados biométricos permanecem no seu dispositivo
Identité utiliza a Arquitetura de autenticação descentralizada projetado para que a informação biométrica permaneça no dispositivo confiável do usuário.
Quando você usa impressão digital ou reconhecimento facial como parte da autenticação, seus dados biométricos não precisam ser transmitidos para o Identité, seu empregador ou um repositório biométrico centralizado do Identité para correspondência.
Seus dados biométricos permanecem no seu dispositivo.
Esta é uma distinção importante.
O processo de autenticação precisa estabelecer que a verificação biométrica foi bem sucedida.
Ele não precisa coletar as impressões digitais de todos.
Pense desta maneira:
Seu dispositivo estabelece:
"A biometria apresentada corresponde ao usuário autorizado inscrito neste dispositivo."
O sistema de autenticação pode então usar essa verificação local bem-sucedida como parte de um processo de autenticação mais amplo.
A biometria em si não precisa viajar pela internet.
Por que a verificação biométrica local é mais segura
Manter a informação biométrica descentralizada pode fornecer várias vantagens de segurança e privacidade.
1. Nenhum baú de tesouro biométrico central
Se os modelos biométricos não forem coletados em um repositório Identité central, um invasor não pode comprometer esse repositório e roubar os dados biométricos Identité de todos.
Isso é significativo.
Em vez de proteger uma enorme coleção de informações biométricas insubstituíveis, a arquitetura evita criar essa coleção em primeiro lugar.
2. Redução da exposição à transmissão
As informações que não precisam viajar entre o dispositivo e um serviço de correspondência biométrica centralizado têm menos oportunidades de exposição durante essa transmissão.
3. Maior privacidade
Seu empregador não precisa de sua impressão digital simplesmente porque você usa sua impressão digital para autenticar.
Essa é uma distinção importante.
Usar um biométrico não significa entregar o biométrico.
4. Consequências reduzidas de uma violação centralizada
A centralização pode transformar uma violação em um problema que afeta um grande número de pessoas.
A descentralização reduz esse risco de concentração.
Esta é uma das razões pelas quais a arquitetura é tão importante quanto a própria tecnologia biométrica.
Biometria não deve ficar sozinha
Há outro equívoco que vale a pena abordar.
A biometria não deve necessariamente ser tratada como todo o sistema de autenticação.
As atuais Diretrizes de Identidade Digital do NIST exigem que a biometria, dentro do escopo dessas diretrizes, seja usada como parte da autenticação multifator com um autenticador físico.algo que você temO NIST também requer uma opção alternativa de autenticação não biométrica e diz que os dados biométricos devem ser protegidos como informações pessoais sensíveis.
Isso se alinha com um importante princípio de segurança:
Não faça uma característica responsável por toda a decisão de confiança.
Uma arquitetura de autenticação mais forte pode combinar vários elementos.
Por exemplo:
Algo que você é:
A sua biometria.Algo que você tem:
Seu dispositivo confiável.
E com a tecnologia patenteada da Identité:
Autenticação mútua:
Verifique se o destino também é legítimo.
O que é o Full Duplex Authentication®?
É aqui que a abordagem do Identité vai além de simplesmente adicionar reconhecimento de impressão digital a uma tela de login.
Full Duplex Authentication® (FDA) é a tecnologia de autenticação patenteada da Identité projetada em torno de Auten autenticação mútua.
A autenticação tradicional pergunta principalmente:
"Este é o usuário legítimo?"
Full Duplex Authentication® aborda o outro lado da relação:
"Este é o aplicativo ou site legítimo?"
O Identité descreve sua tecnologia como um desafio não apenas para o usuário, mas também para o serviço de autenticação, criando uma relação de autenticação bidirecional projetada para se defender contra phishing e personificação.
Essa distinção importa porque roubar credenciais não é a única maneira de criminosos atacarem a identidade.
⁇ s vezes, eles convencem os usuários legítimos a se autenticarem em destinos ilegítimos.
Biometrias não param automaticamente de phishing
Imagine receber um e-mail que parece vir do seu banco.
Você clica no link.
O site parece perfeito.
O logo está certo.
As cores estão certas.
A tela de login está certa.
Você se autentica com sua impressão digital.
A biometria pode ter feito um excelente trabalho estabelecendo:
"Isso sou realmente eu."
Mas ainda há outra pergunta:
"Será mesmo o meu banco?"
É por isso que a arquitetura de autenticação deve olhar além do usuário.
Um cibercriminoso pode copiar:
Logos
Marca
layouts de sites
Telas de login
cores corporativas
Nomes de domínio que parecem quase legítimos
Mas um site impostor não pode simplesmente copiar seu caminho através do lado legítimo do destino do Full Duplex Authentication®.
O site falso pode olhar legítimo.
Não pode autenticar como legítimo.
E se alguém copiar minha impressão digital?
Esta é uma das preocupações mais comuns em torno da biometria.
Alguém poderia potencialmente obter características de sua impressão digital?
Sim, o que é uma das razões pelas quais o NIST diz que as características biométricas não devem ser consideradas segredos.
Mas a obtenção de características biométricas não deve ser automaticamente equivalente a obter tudo o necessário para autenticar.
É por isso que os sistemas biométricos modernos podem usar tecnologias como detecção de ataque de apresentação, às vezes chamado de detecção de vivacidade, para ajudar a distinguir uma apresentação biométrica legítima de tentativas de enganar o sensor. O NIST discute especificamente a detecção de ataque de apresentação como um meio de mitigar certos riscos de personificação biométrica.
Mais importante ainda, uma arquitetura de autenticação bem projetada não depende apenas de uma impressão digital copiada.
O atacante também pode precisar de:
O dispositivo de confiança apropriado
As credenciais de autenticação associadas a esse dispositivo
Capacidade de satisfazer o sensor biométrico
O contexto de autenticação correto
E em uma arquitetura de autenticação mútua, o destino deve estabelecer confiança também.
A biometria torna-se um componente de uma relação de confiança maior – não uma senha mágica anexada ao seu dedo.
E o reconhecimento facial e os deepfakes?
A inteligência artificial tornou essa questão cada vez mais relevante.
A IA gerativa pode criar altamente realista:
Caras
Vídeos
Vozes
Imagens
Isso significa que os sistemas biométricos devem considerar cada vez mais ataques de apresentação e representaçãoNão é simplesmente se duas imagens são semelhantes.
Mais uma vez, a arquitetura importa.
Uma fotografia do seu rosto que aparece online não deve ser tratada como equivalente à posse de uma credencial de autenticação criptográfica.
Os sistemas biométricos precisam de segurança adequada do sensor, defesas de ataque de apresentação, relações entre dispositivos confiáveis e controles de autenticação adicionais.
É por isso que o NIST descreve a comparação biométrica como probabilística e observa especificamente que as taxas de correspondência falsa por si só não são responsáveis por ataques de personificação ativa.
E se meu celular for roubado?
Esse é um problema diferente de ter sua biometria roubada.
Se o seu dispositivo de autenticação for perdido ou roubado, as organizações devem ser capazes de invalidar a relação desse dispositivo com a conta.
A orientação atual do NIST também requer mecanismos para invalidar prontamente autenticadores quando a perda, roubo ou compromisso é suspeito.
Isso reforça outro princípio importante:
O seu biométrico e o seu dispositivo não devem ser tratados como a mesma coisa.
A biometria ajuda a verificar o usuário.
O dispositivo registrado ajuda a estabelecer a posse.
A arquitetura de autenticação estabelece a relação entre eles.
Se o dispositivo estiver comprometido, essa relação deve ser revogável.
A recuperação faz parte da segurança biométrica
Os sistemas de segurança são frequentemente avaliados com base no que acontece quando tudo funciona corretamente.
Isso não é suficiente.
Os telefones recebem:
Perdido
Roubado
Quebrado
Substituído
Esquecido
Se a autenticação biométrica torna impossível para um funcionário autorizado trabalhar quando um dispositivo desaparece, a organização criou um tipo diferente de problema de segurança.
É por isso que a recuperação e a continuidade dos negócios precisam ser projetadas na arquitetura de autenticação.
Autenticação de PIN de emergência
Identité fornece um PIN de emergência capacidade que, quando permitida pela política organizacional, pode fornecer aos usuários autorizados uma alternativa controlada quando seu dispositivo de autenticação normal estiver temporariamente indisponível.
O PIN de emergência não se destina a se tornar outra senha diária.
É um mecanismo de continuidade.
O objetivo é evitar o giro:
"Deixei meu telefone em casa"
em:
"Não posso trabalhar hoje."
Backup e restauração seguros
Se o dispositivo for permanentemente perdido ou substituído, os usuários não devem necessariamente ter que reconstruir seu ambiente de autenticação do zero.
Com PasswordFree® e NoPass™Os usuários podem fazer backup de seu perfil de autenticação de acordo com a configuração organizacional para a nuvem aprovada ou infraestrutura de rede corporativa.
Quando um dispositivo de substituição se torna disponível, o perfil de autenticação pode ser restaurado.
O processo de restauração pode ser concluído em menos de dois minutos.
Isso pode ajudar a reduzir:
Tempo de inatividade do empregado
Intervenção no Help Desk
Re-inscrição
Carga de trabalho administrativa
Interrupção de negócios
A segurança da autenticação deve proteger contra atacantes sem bloquear usuários legítimos de suas vidas profissionais.
E se eu não quiser usar biometria?
Essa é outra pergunta legítima.
Algumas pessoas simplesmente não se sentem confortáveis usando impressões digitais ou reconhecimento facial para autenticação no local de trabalho.
Outros podem ter:
Requisitos de acessibilidade
Dispositivos sem sensores apropriados
Empregos onde leitores biométricos não são práticos
Restrições no local de trabalho para smartphones
Preferências pessoais de privacidade
A arquitetura de autenticação deve ser responsável por essas realidades.
O Identité suporta opções de autenticação de hardware de terceiros compatíveis, incluindo chaves de segurança, como YubiKey®, fornecendo às organizações alternativas à autenticação biométrica baseada em smartphone.
O NIST da mesma forma requer uma opção alternativa de autenticação não-biométrica sob sua atual orientação federal de identidade digital.
A segurança não deve exigir que todos os funcionários se autentiquem exatamente da mesma maneira.
PasswordFree® ⁇ Autenticação SaaS Com Segurança descentralizada
Para organizações que buscam uma solução de autenticação sem senha fornecida na nuvem, o Identité oferece PasswordFree®, sua solução SaaS.
PasswordFree® é projetado em torno de:
Autenticação sem senha
Full Duplex Authentication® patenteado
Autenticação mútua
Auten autenticação descentralizada
Redução da dependência de senha
Proteção contra phishing e personificação
Alternativas de autenticação compatíveis
Autenticação de PIN de emergência
Backup e restauração seguros
Os materiais de produtos públicos da Identité descrevem o PasswordFree® como uma solução sem senha usando biometria, tokens e Full Duplex Authentication®, evitando SMS e e-mail OTP em sua tecnologia.
O objetivo não é simplesmente substituir senhas por impressões digitais.
É construir uma arquitetura de autenticação mais forte em torno de identidade, posse, privacidade e confiança mútua.
NoPass™ ⁇ Controle Empresarial
Empresas que exigem integração mais profunda e maior controle de implantação podem escolher NoPass™, Identité's PaaS oferta alimentado por Full Duplex Authentication®.
NoPass™ pode ser implantado no local ou na nuvem.
Isso pode ser particularmente importante para:
Bancos
instituições financeiras
Organizações de saúde
Agências governamentais
Outras empresas regulamentadas
Organizações com requisitos rigorosos de controle de dados podem selecionar uma arquitetura adequada às suas necessidades de segurança, regulatórias e operacionais, em vez de serem forçadas a um único modelo de implantação.
Perguntas a fazer antes de adotar a autenticação biométrica
Se a sua organização está considerando biometria, não pergunte simplesmente:
"Ele suporta impressões digitais ou reconhecimento facial?"
Perguntar:
Onde estão armazenadas as informações biométricas?
Deixa o dispositivo do usuário?
As informações biométricas são armazenadas centralmente?
Quem pode acessá-lo?
Como o dispositivo confiável é protegido?
Um dispositivo comprometido pode ser revogado?
O sistema usa a biometria por si só ou como parte de uma autenticação multifator mais forte?
Quais são as defesas contra spoofing ou ataques de apresentação?
O que acontece se o usuário não quiser – ou não puder usar – a biometria?
Como funciona a recuperação de contas?
O sistema de autenticação verifica apenas o usuário ou também estabelece confiança no destino?
Essas perguntas dizem muito mais sobre segurança biométrica do que simplesmente saber se o produto suporta Face ID ou impressões digitais.
A perspectiva Identité
O que acontece se seus dados biométricos forem roubados?
A resposta depende muito de o que foi roubado, onde foi armazenado e como o sistema de autenticação foi projetado.
As características biométricas são diferentes das senhas. Eles não são segredos convencionais, e não podem simplesmente ser alterados após uma violação. É precisamente por isso que as organizações devem minimizar a coleta, transmissão e armazenamento centralizado de informações biométricas desnecessários.
Identité aborda o problema de forma diferente.
A biometria ajuda a estabelecer:
"Eu sou o usuário autorizado."
O dispositivo de confiança participa no estabelecimento de:
"Este é o dispositivo autorizado."
Patenteado Full Duplex Authentication® estabelece:
"Este é o destino legítimo."
E a abordagem descentralizada do Identité é projetada em torno de um princípio crítico de privacidade:
"Meus dados biométricos permanecem no meu dispositivo."
Através PasswordFree® e NoPass™, essa abordagem pode ser combinada com autenticação sem senha, chaves de segurança de hardware compatíveis, autenticação de PIN de emergência, backup e restauração seguros e flexibilidade de implantação corporativa.
Porque a melhor maneira de proteger um banco de dados gigante centralizado de informações biométricas pode ser mais simples do que construir uma parede ainda maior em torno dele.
Não crie esse gigantesco banco de dados biométrico centralizado em primeiro lugar.
Essa é a diferença entre simplesmente usando biometria e projetar uma arquitetura de autenticação em torno segurança biométrica e privacidade.