




Puede cambiar su contraseña.
Puedes reemplazar una tarjeta de crédito.
Puedes conseguir un teléfono nuevo.
Incluso puede cambiar su dirección de correo electrónico.
Pero, ¿qué pasa si alguien te roba tu huella dactilar?
No puedes pedir uno nuevo.
Esa es una de las preguntas más importantes en torno a la autenticación biométrica, y es una preocupación legítima.
El reconocimiento de huellas dactilares y el reconocimiento facial pueden proporcionar una forma rápida y conveniente de verificar la identidad sin requerir que los usuarios recuerden otra contraseña o ingresen otro código de una sola vez, pero la información biométrica es fundamentalmente diferente de las credenciales tradicionales.
Su contraseña es algo que usted saber.
Tu teléfono o llave de seguridad es algo que tener.
Su biometría es algo que usted son.
Esta distinción significa que la seguridad biométrica debe abordarse de manera diferente.
La buena noticia es que la autenticación biométrica correctamente diseñada no requiere que las organizaciones creen enormes bases de datos centralizadas que contengan las huellas dactilares y las caras de todos.
De hecho, una de las preguntas más importantes a hacer al evaluar la autenticación biométrica no es simplemente:
"¿Este sistema utiliza biometría?"
Es:
"¿Dónde está almacenada mi información biométrica, y quién tiene acceso a ella?"
Esa pregunta puede marcar una enorme diferencia.
Primero, ¿qué es exactamente datos biométricos?
La biometría utiliza características físicas o conductuales medibles para ayudar a establecer la identidad.
Algunos ejemplos comunes son:
Huellas dactilares
Características faciales
Patrones de iris
Patrones de voz
Huellas de palma
Características del comportamiento
El NIST define la biometría como reconocimiento automatizado basado en características biológicas o conductuales y específicamente señala huellas dactilares, rasgos faciales, patrones de iris y retina, impresiones vocales y otras características.
Pero hay una distinción importante entre su característica física real y la información que un sistema de autenticación utiliza para reconocerla.
Un sensor de huellas dactilares no necesariamente necesita almacenar una fotografía de tu dedo y enviar esa fotografía a algún lugar cada vez que la autentifiques.
Los sistemas biométricos modernos pueden extraer características y crear una representación matemática (o plantilla biométrica) que se puede utilizar para la comparación.
Esto nos lleva a la verdadera cuestión de seguridad.
¿Dónde se almacena esa información y dónde se realiza la comparación?
Por qué los datos biométricos robados son diferentes Desde una contraseña robada
Suponga que un criminal roba su contraseña.
Eso es malo.
Pero una vez que se descubre el compromiso, se puede:
Contraseña no válida → Crear nueva contraseña → Continuar
Ahora imaginen que una base de datos que contiene información biométrica está comprometida.
No puedes simplemente decirle a tu cuerpo:
"Fingerprint123 ha sido comprometida, genera huellas digitales124.
Por eso NIST advierte explícitamente que las características biométricas son no secretos. Las imágenes faciales pueden ser capturadas potencialmente con cámaras, las huellas dactilares pueden ser obtenidas de objetos que la gente toca, y otras características biométricas pueden ser igualmente observables. NIST también observa las preocupaciones de privacidad asociadas con la información biométrica, especialmente cuando se almacena para la verificación centralizada.
Esto lleva a un importante principio de ciberseguridad:
La biometría no debe tratarse como contraseñas.
Y no necesariamente deben ser almacenados como contraseñas tampoco.
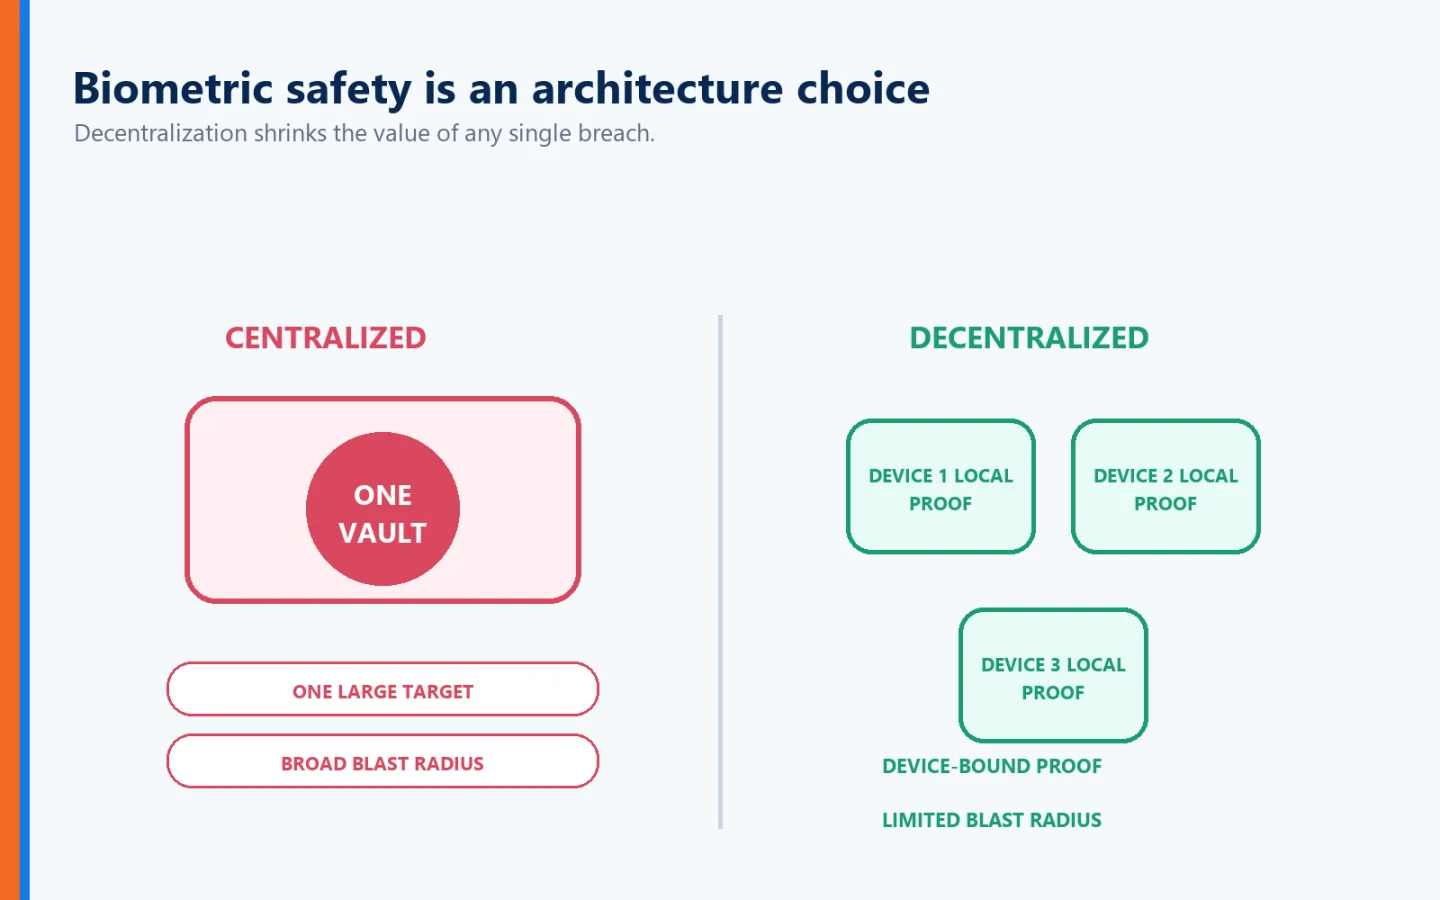
La pregunta más grande: ¿Se almacena su biometría de manera centralizada?
Imagina una empresa con empleados de 100,000.
La empresa decide utilizar las huellas dactilares para la autenticación.
Una arquitectura podría crear una base de datos central que contenga información biométrica para todos los empleados de 100,000.
Cada vez que alguien autentica, la información biométrica se envía a un sistema central para la comparación.
Ahora piensa como un atacante.
¿Qué representa esa base de datos?
Potencialmente:
100,000 valiosas identidades biométricas concentradas en un solo lugar.
Los cibercriminales aman los repositorios centralizados de información valiosa.
¿Por qué?
Porque un compromiso exitoso puede potencialmente producir un enorme retorno.
Hemos visto el mismo principio con:
Bases de datos de contraseña
Registros de clientes
Información sobre tarjetas de crédito
Registros sanitarios
Información de identificación personal
Cuanto más valiosa es la información concentrada en un lugar, más atractivo se vuelve esa ubicación.
La biometría merece una consideración aún mayor debido a la dificultad de reemplazarlas después de un compromiso.
La descentralización cambia el riesgo
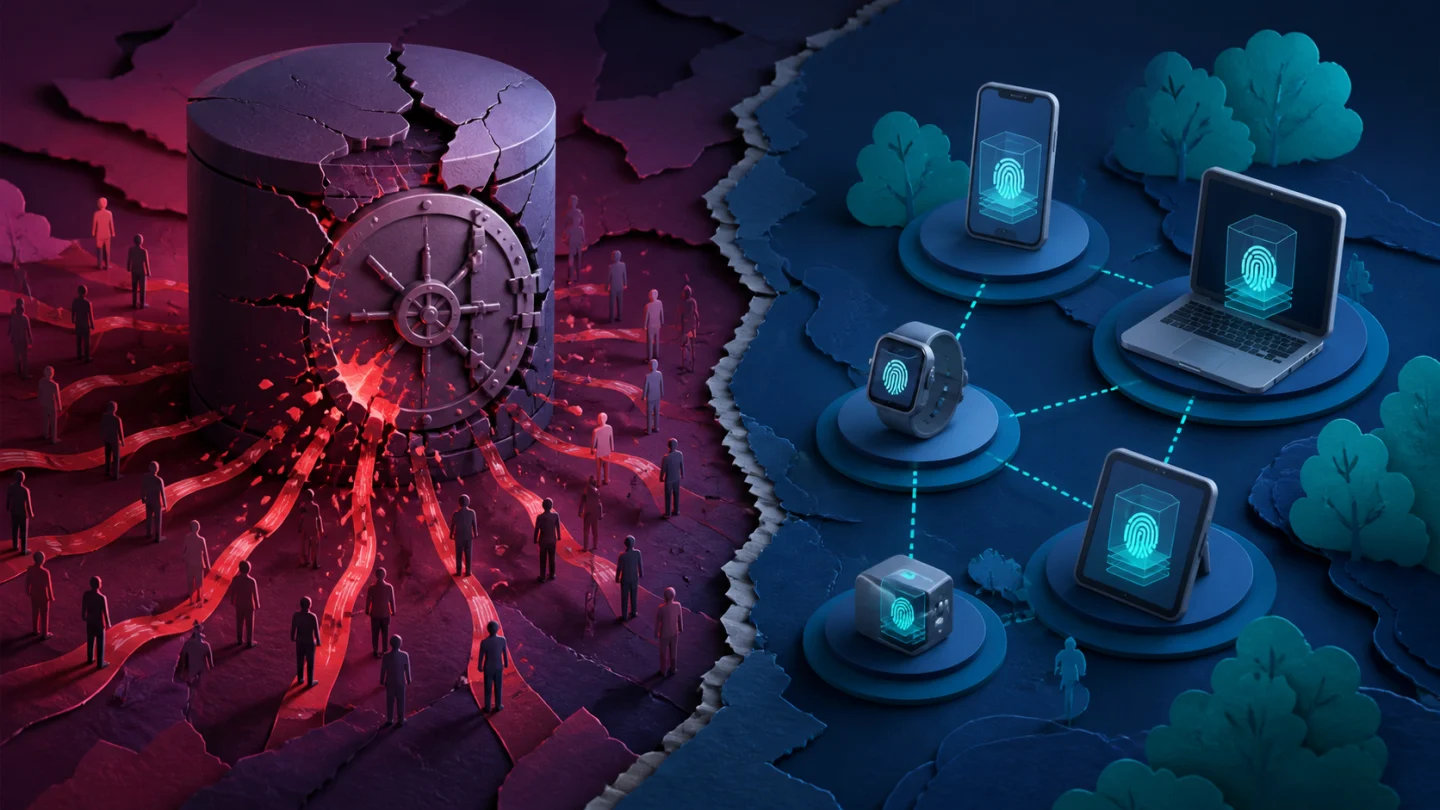
Ahora imagina una arquitectura diferente.
En lugar de enviar información biométrica a una base de datos corporativa centralizada, la verificación biométrica ocurre en el dispositivo de confianza del usuario.
Su huella o cara se verifica localmente.
El sistema de autenticación recibe lo que necesita saber:
"El usuario autorizado verificó con éxito."
No necesita poseer la biometría misma.
Ese es un modelo de seguridad fundamentalmente diferente.
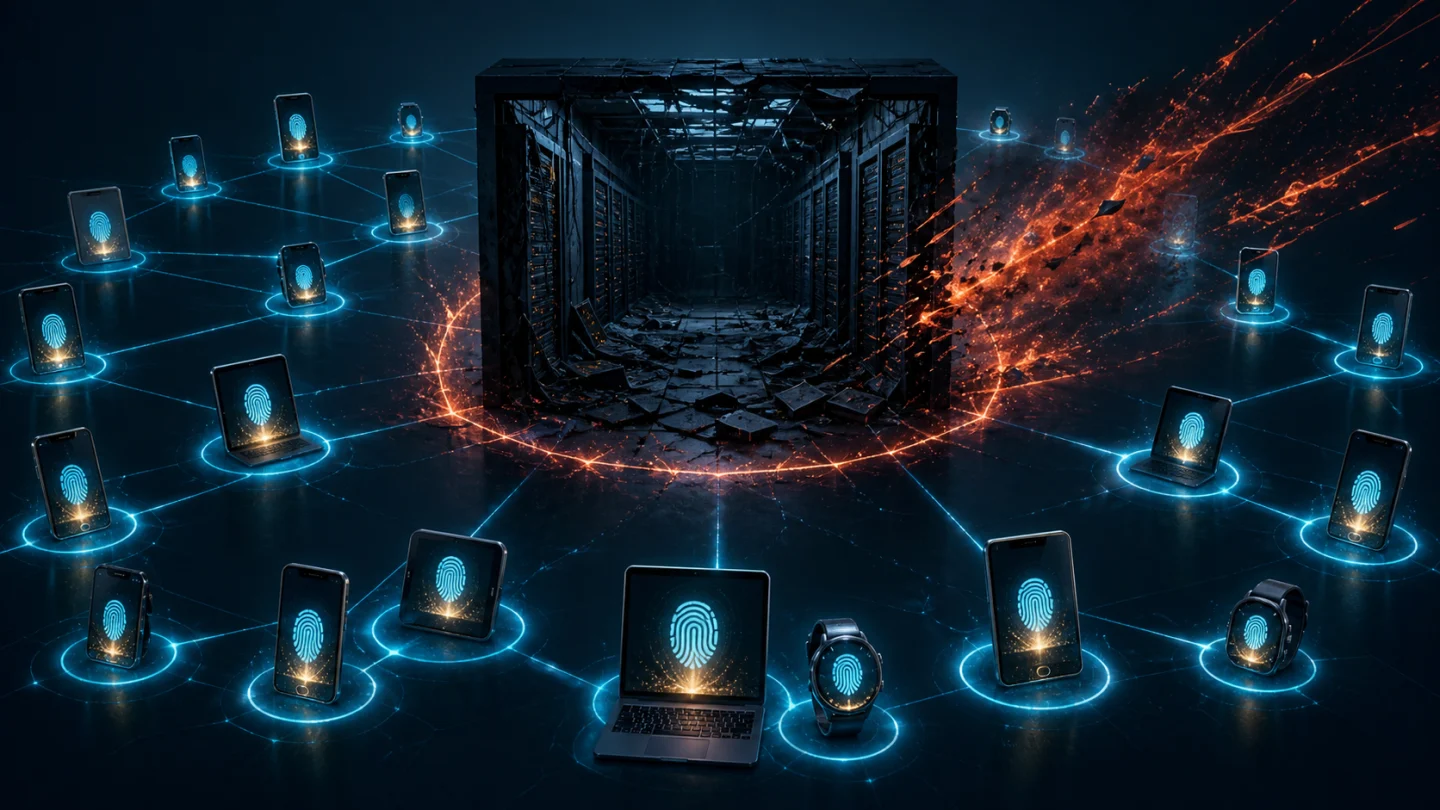
En lugar de crear un enorme cofre de tesoros biométricos que contiene miles o millones de identidades, la información biométrica sensible permanece distribuida a través de dispositivos de confianza individuales.
Ese es el enfoque que Identité usa.
Con Identité, sus datos biométricos permanecen en su dispositivo
Identité utiliza un arquitectura de autenticación descentralizada diseñado para que la información biométrica permanezca en el dispositivo de confianza del usuario.
Cuando utiliza huellas dactilares o reconocimiento facial como parte de la autenticación, sus datos biométricos no necesitan ser transmitidos a Identité, a su empleador, o a un repositorio biométrico centralizado de Identité.
Tus datos biométricos permanecen en tu dispositivo.
Esta es una distinción importante.
El proceso de autenticación debe establecer que la verificación biométrica ha tenido éxito.
No necesita recoger las huellas dactilares de todos.
Piénsenlo de esta manera:
Su dispositivo establece:
"La biometría presentada coincide con el usuario autorizado inscrito en este dispositivo."
El sistema de autenticación puede entonces utilizar esa verificación local exitosa como parte de un proceso de autenticación más amplio.
La biometría en sí no necesita viajar por internet.
Por qué la verificación biométrica local es más segura
Mantener la información biométrica descentralizada puede proporcionar varias ventajas de seguridad y privacidad.
1. No hay pecho de tesoro biométrico central
Si las plantillas biométricas no se recogen en un repositorio central Identité, un atacante no puede comprometer ese repositorio y robarle los datos biométricos Identité a todos.
Eso es significativo.
En lugar de proteger una enorme colección de información biométrica irremplazable, la arquitectura evita crear esa colección en primer lugar.
2. Exposición reducida a la transmisión
La información que no necesita viajar entre el dispositivo y un servicio de correspondencia biométrica centralizado tiene menos oportunidades de exposición durante esa transmisión.
3. Mayor privacidad
Su empleador no necesita su huella digital simplemente porque usted utiliza su huella digital para autenticarse.
Esa es una distinción importante.
Usar una biometría no tiene que significar entregar la biometría.
4. Consecuencias reducidas de una violación centralizada
La centralización puede convertir una brecha en un problema que afecta a un gran número de personas.
La descentralización reduce ese riesgo de concentración.
Esta es una razón por la que la arquitectura importa tanto como la propia tecnología biométrica.
La biometría no debería estar sola
Hay otra idea equivocada que vale la pena abordar.
La biometría no debe ser tratada necesariamente como todo el sistema de autenticación.
Las actuales Directrices de Identidad Digital de NIST requieren que la biometría, dentro del ámbito de dichas directrices, se utilice como parte de la autenticación multifactorial con un autenticador físico:algo que tienes—más que como factor de autenticación independiente. NIST también requiere una opción alternativa de autenticación no biométrica y dice que los datos biométricos deben ser protegidos como información personal sensible.
Esto se ajusta a un importante principio de seguridad:
No hagas una sola característica responsable de toda la decisión de confianza.
Una arquitectura de autenticación más fuerte puede combinar múltiples elementos.
Por ejemplo:
Algo que eres:
Tu biométrica.Algo que tienes:
Tu dispositivo de confianza.
Y con la tecnología patentada de Identité:
Autenticación mutua:
Verificar que el destino es legítimo también.
¿Qué es Full Duplex Authentication®?
Aquí es donde el enfoque de Identité va más allá de simplemente agregar reconocimiento de huellas dactilares a una pantalla de inicio de sesión.
Full Duplex Authentication® (FDA) es la tecnología de autenticación patentada de Identité diseñada alrededor autenticación mutua.
La autenticación tradicional pregunta principalmente:
"¿Es este el usuario legítimo?"
Full Duplex Authentication® aborda el otro lado de la relación:
"¿Es esta la aplicación o sitio web legítimo?"
Identité describe su tecnología como un desafío no sólo al usuario sino también al servicio de autenticación, creando una relación de autenticación bidireccional diseñada para defenderse contra el phishing y la suplantación.
Esa distinción importa porque robar credenciales no es la única manera en que los criminales atacan la identidad.
A veces convencen a los usuarios legítimos para que se autentifiquen a destinos ilegítimos.
La biometría no detiene automáticamente el phishing
Imagine recibir un correo electrónico que parece venir de su banco.
Haga clic en el enlace.
El sitio web se ve perfecto.
El logo tiene razón.
Los colores son correctos.
La pantalla de inicio de sesión es correcta.
Autentificas con tus huellas dactilares.
La biometría puede haber hecho un excelente trabajo estableciendo:
"Este soy realmente yo."
Pero hay otra pregunta:
"¿Este es realmente mi banco?"
Por eso la arquitectura de autenticación debe mirar más allá del usuario.
Un ciberdelincuente puede copiar:
Logotipos
Marca
Diseños de sitios web
Pantallas de acceso
Colores corporativos
Nombres de dominio que parecen casi legítimos
Pero un sitio web impostor no puede simplemente copiar su camino a través del lado del destino legítimo de Full Duplex Authentication®.
El sitio falso puede Mira. legítimo.
No puede. autenticar como legítimo.
¿Qué pasa si alguien copia mi huella dactilar?
Esta es una de las preocupaciones más comunes en torno a la biometría.
¿Podría alguien potencialmente obtener características de su huella digital?
Sí, lo que es una razón por la que NIST dice que las características biométricas no deben considerarse secretos.
Pero obtener características biométricas no debe ser automáticamente equivalente a obtener todo lo necesario para autenticarse.
Es por eso que los sistemas biométricos modernos pueden utilizar tecnologías como detección de ataques de presentación, a veces llamada detección de vida, para ayudar a distinguir una presentación biométrica legítima de los intentos de engañar al sensor. NIST específicamente discute la detección de ataques de presentación como un medio para mitigar ciertos riesgos de suplantación biométrica.
Más importante aún, una arquitectura de autenticación bien diseñada no depende de una huella digital copiada sola.
El atacante también puede necesitar:
El dispositivo de confianza adecuado
Las credenciales de autenticación asociadas con ese dispositivo
La capacidad de satisfacer el sensor biométrico
El contexto de autenticación correcto
Y en una arquitectura de autentificación mutua, el destino también debe establecer la confianza.
La biometría se convierte en un componente de una relación de confianza más grande, no una contraseña mágica conectada a tu dedo.
¿ Qué hay del reconocimiento facial y deepfakes?
La inteligencia artificial ha hecho que esta cuestión sea cada vez más relevante.
La IA generadora puede crear altamente realista:
Caras
Vídeos
Voces
Imágenes
Esto significa que los sistemas biométricos deben considerar cada vez más ataques de presentación y suplantación, no simplemente si dos imágenes se ven similares.
De nuevo, la arquitectura importa.
Una fotografía de su cara que aparece en línea no debe ser tratada como equivalente a la posesión de una credencial de autenticación criptográfica.
Los sistemas biométricos necesitan una seguridad adecuada de los sensores, defensas de presentación y ataque, relaciones confiables con dispositivos y controles adicionales de autenticación.
Es por eso que NIST describe la comparación biométrica como probabilística y específicamente señala que las tasas de falsos partidos por sí solas no explican los ataques de suplantación activa.
¿Qué pasa si me roban el teléfono?
Ese es un problema diferente al de que te roben la biometría.
Si su dispositivo de autenticación se pierde o se roba, las organizaciones deben ser capaces de invalidar la relación de ese dispositivo con la cuenta.
La orientación actual de NIST requiere de manera similar mecanismos para invalidar rápidamente los autenticadores cuando se sospecha la pérdida, el robo o el compromiso.
Esto refuerza otro principio importante:
Su biometría y su dispositivo no deben ser tratados como la misma cosa.
La biometría ayuda a verificar al usuario.
El dispositivo registrado ayuda a establecer la posesión.
La arquitectura de autenticación establece la relación entre ellos.
Si el dispositivo está comprometido, esa relación debe ser revocable.
La recuperación es parte de la seguridad biométrica
Los sistemas de seguridad se evalúan a menudo sobre la base de lo que sucede cuando todo funciona correctamente.
Eso no es suficiente.
Los teléfonos reciben:
Perdido
Robado
Roto
Reemplazado
Olvidado
Si la autenticación biométrica hace imposible que un empleado autorizado trabaje cuando un dispositivo desaparece, la organización ha creado un tipo diferente de problema de seguridad.
Es por eso que la recuperación y la continuidad del negocio necesitan ser diseñadas en la arquitectura de autenticación.
Autenticación de PIN de emergencia
Identité proporciona un PIN de emergencia capacidad que, cuando la política organizacional lo permita, puede proporcionar a los usuarios autorizados una alternativa controlada cuando su dispositivo de autenticación normal no esté disponible temporalmente.
El PIN de emergencia no pretende convertirse en otra contraseña diaria.
Es un mecanismo de continuidad.
El objetivo es evitar girar:
"Dejé mi teléfono en casa"
hacia:
"Hoy no puedo trabajar".
Respaldo seguro y restauración
Si el dispositivo se pierde o se reemplaza permanentemente, los usuarios no deberían necesariamente tener que reconstruir su entorno de autenticación desde cero.
Con PasswordFree® y NoPass™, los usuarios pueden respaldar de forma segura su perfil de autenticación de acuerdo con la configuración organizacional de la nube aprobada o la infraestructura de la red corporativa.
Cuando un dispositivo de reemplazo está disponible, el perfil de autenticación se puede restaurar.
El proceso de restauración se puede completar en menos de dos minutos.
Esto puede ayudar a reducir:
Tiempo de inactividad de los empleados
Intervención del servicio de asistencia a los usuarios
Nueva inscripción
Volumen de trabajo administrativo
Interrupción de las actividades
La seguridad de autenticación debe proteger contra los atacantes sin bloquear a los usuarios legítimos de sus vidas laborales.
¿Qué pasa si no quiero usar biometría?
Esa es otra pregunta legítima.
Algunas personas simplemente no se sienten cómodas usando huellas dactilares o reconocimiento facial para la autenticación en el lugar de trabajo.
Otros pueden tener:
Requisitos de accesibilidad
Dispositivos sin sensores adecuados
Trabajos donde los lectores biométricos no son prácticos
Restricciones en el lugar de trabajo de los teléfonos inteligentes
Preferencias de privacidad personal
La arquitectura de autenticación debe explicar esas realidades.
Identité admite opciones de autenticación de hardware de terceros compatibles, incluyendo claves de seguridad como: YubiKey®, proporcionando a las organizaciones alternativas a la autenticación biométrica basada en teléfonos inteligentes.
El NIST también requiere una opción alternativa de autenticación no biométrica bajo su actual guía federal de identidad digital.
La seguridad no debería requerir que todos los empleados se autentifiquen exactamente de la misma manera.
PasswordFree® — Autenticación de SaaS Con Seguridad descentralizada
Para las organizaciones que buscan una solución de autenticación sin contraseña entregada en la nube, Identité ofrece PasswordFree®, su solución SaaS.
PasswordFree® está diseñado alrededor de:
autenticación sin contraseña
Patente Full Duplex Authentication®
Autenticación mutua
Autenticación descentralizada
Reducción de la dependencia de contraseña
Protección contra el phishing y la suplantación
Otras alternativas de autenticación compatibles
Autenticación de PIN de emergencia
Respaldo seguro y restauración
Los materiales de productos públicos de Identité describen a PasswordFree® como una solución sin contraseña utilizando biometría, tokens y Full Duplex Authentication® mientras evita SMS y correo electrónico OTP en su tecnología.
El objetivo no es simplemente reemplazar contraseñas con huellas dactilares.
Es construir una arquitectura de autenticación más fuerte alrededor de la identidad, posesión, privacidad y confianza mutua.
NoPass™ — Control empresarial
Las empresas que requieren una integración más profunda y un mayor control de despliegue pueden elegir NoPass™, la oferta PaaS de Identité impulsado por Full Duplex Authentication®.
NoPass™ se puede implementar en locales o en la nube.
Esto puede ser especialmente importante para:
Bancos
Instituciones financieras
Organizaciones sanitarias
Organismos gubernamentales
Otras empresas reguladas
Las organizaciones con requisitos estrictos de control de datos pueden seleccionar una arquitectura adecuada a sus necesidades de seguridad, regulatorias y operacionales en lugar de verse obligadas a un único modelo de despliegue.
Preguntas a hacer antes de adoptar la autenticación biométrica
Si su organización está considerando la biometría, no pregunte simplemente:
"¿Soporta huellas dactilares o reconocimiento facial?"
Preguntar:
¿Dónde se almacena la información biométrica?
¿Deja el dispositivo del usuario?
¿La información biométrica se almacena de forma centralizada?
¿Quién puede acceder a él?
¿Cómo se protege el dispositivo de confianza?
¿Puede revocarse un dispositivo comprometido?
¿El sistema utiliza la biometría por sí mismo o como parte de una autenticación multifactorial más fuerte?
¿Qué defensas existen contra los ataques de suplantación o presentación?
¿Qué sucede si el usuario no quiere —o no puede usar— la biometría?
¿Cómo funciona la recuperación de cuentas?
¿El sistema de autenticación verifica sólo al usuario, o también establece confianza en el destino?
Esas preguntas le dicen mucho más sobre la seguridad biométrica que simplemente saber si el producto soporta Face ID o huellas dactilares.
La perspectiva Identité
Entonces, ¿qué pasa si tus datos biométricos son robados?
La respuesta depende enormemente de lo que fue robado, dónde fue almacenado, y cómo se diseñó el sistema de autenticación.
Las características biométricas son diferentes de las contraseñas. No son secretos convencionales, y no pueden ser simplemente cambiados después de una brecha. Es precisamente por eso que las organizaciones deben minimizar la recolección, transmisión y almacenamiento centralizado innecesario de información biométrica.
Identité aborda el problema de manera diferente.
La biometría ayuda a establecer:
"Soy el usuario autorizado."
El dispositivo de confianza participa en establecer:
"Este es el dispositivo autorizado."
Patentados Full Duplex Authentication® establece:
"Este es el destino legítimo."
Y el enfoque descentralizado de Identité está diseñado en torno a un principio crítico de privacidad:
"Mis datos biométricos permanecen en mi dispositivo".
A través PasswordFree® y NoPass™, ese enfoque se puede combinar con autenticación sin contraseña, claves de seguridad de hardware compatibles, autenticación de emergencia PIN, copia de seguridad segura y restauración, y flexibilidad de implementación empresarial.
Porque la mejor manera de proteger una base de datos centralizada gigante de información biométrica puede ser más simple que construir un muro aún más grande alrededor de ella.
No cree esa enorme base de datos biométricos centralizados en primer lugar.
Esa es la diferencia entre simplemente utilizando biometría y diseñar una arquitectura de autenticación alrededor seguridad biométrica y privacidad.