
Durante anos, a segurança cibernética foi construída em torno de uma suposição bastante simples: as pessoas usam computadores, as pessoas têm identidades e as organizações decidem o que essas pessoas podem acessar.
Esse mundo está desaparecendo.
Hoje, a identidade acessando um sistema sensível pode pertencer a um funcionário. Ou um contratado. Ou um cliente. Mas poderia facilmente pertencer a um aplicativo, API, conta de serviço, bot, fluxo de trabalho automatizado ou, cada vez mais, um agente autônomo de IA agindo em nome de alguém.
O número de identidades dentro da empresa está se expandindo rapidamente, enquanto a distinção entre a atividade humana e a atividade da máquina está se tornando menos óbvia.
E os atacantes notaram.
Trendline recente da Dive sobre gestão de identidade e acesso Ao mesmo tempo, os atacantes usam cada vez mais credenciais roubadas, tokens de autenticação e vias de acesso legítimas para entrar nas organizações sem parecerem atacantes.
Essa combinação deve nos forçar a reconsiderar uma suposição fundamental sobre segurança cibernética:
O que acontece quando quase tudo tem uma identidade, mas não podemos ter certeza de quais identidades merecem nossa confiança?
Os atacantes nem sempre precisam quebrar Em Mais
Durante grande parte da história da segurança cibernética, imaginamos um atacante tentando penetrar nas paredes ao redor de uma organização.
Os firewalls foram reforçados. Os pontos finais foram protegidos. As redes foram segmentadas. As vulnerabilidades foram corrigidas.
Essas proteções permanecem essenciais.
Mas cada vez mais, o atacante não precisa derrotar o muro.
Eles podem entrar pela porta.
A unidade 42 de pesquisa baseada em mais de casos de resposta a incidentes 750 em todo o mundo em que a identidade desempenhou um papel em 90% dos casos. Os atacantes estão usando cada vez mais identidades roubadas e tokens para obter acesso enquanto aparecem para os sistemas como usuários legítimos.
A distinção importa.
Uma exploração muitas vezes cria evidências de que algo anormal está acontecendo.
Uma credencial válida pode não ser.
Quando um atacante assume com sucesso uma identidade confiável, muitos controles de segurança tradicionais veem o que parece ser uma atividade normal.
O atacante não está necessariamente entrando.
Estão a entrar.
E uma vez que isso acontece, a segurança cibernética se torna um problema de identidade.
A IA está multiplicando o problema da identidade
Agora adicione inteligência artificial.
Os agentes de IA realizam cada vez mais tarefas que anteriormente exigiam pessoas. Eles interagem com aplicativos, recuperam informações, se comunicam com outros sistemas, iniciam fluxos de trabalho e tomam decisões.
Para fazer essas coisas, eles precisam de acesso.
E o acesso requer identidade.
A linha de tendência da Dive aponta para uma mudança significativa: identidades não humanas – incluindo agentes de IA, contas de serviço e bots – já podem superar os usuários humanos por ordens de magnitude em alguns ambientes. No entanto, muitos programas de identidade corporativa foram projetados em torno de um mundo em que os seres humanos eram os principais atores.
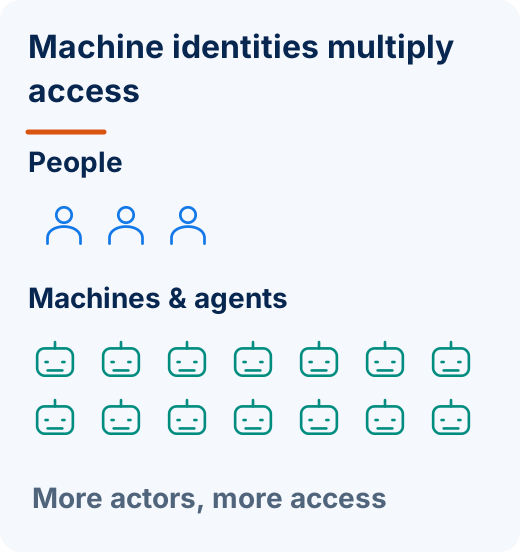
O problema não é simplesmente o número de identidades.
É o que essas identidades podem fazer.
Um agente de IA pode precisar de permissão para ler informações do cliente, interagir com aplicativos de negócios, acessar bancos de dados ou executar transações.
Isso levanta questões que as organizações estão apenas começando a enfrentar.
Quem autorizou o agente?
Em que identidade ele está operando?
Quais sistemas ele pode acessar?
Por quanto tempo esse acesso deve permanecer válido?
Suas permissões podem mudar?
Pode outro agente instruí-lo para realizar uma ação?
Podemos rastrear suas ações de volta para a pessoa ou sistema responsável por eles?
E talvez o mais importante:
Como o sistema sabe que a entidade que solicita acesso ainda é a entidade que acredita que seja?
Essas não são mais questões teóricas.
Eles estão se tornando questões básicas de segurança empresarial.
A expansão da identidade é realmente confiável
Muitas vezes descrevemos esse problema como alastramento de identidade.
Isso é preciso, mas incompleto.
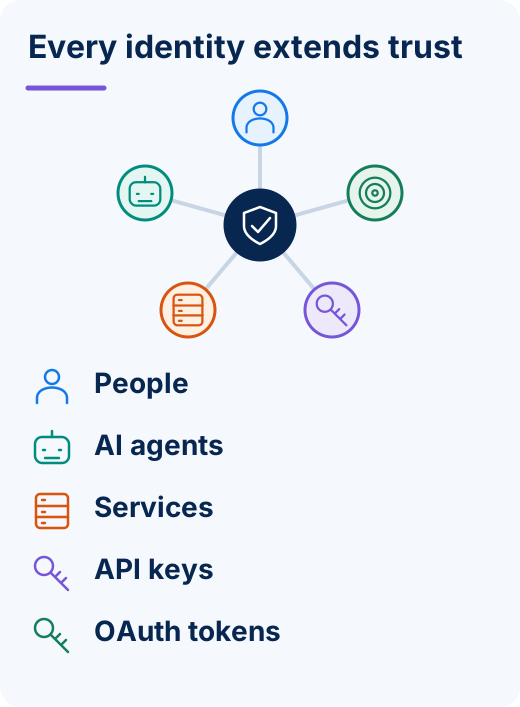
O que as organizações realmente estão experimentando é confiança alastra.
Cada identidade concedida ao acesso representa uma extensão da confiança organizacional.
Uma credencial de funcionário representa confiança.
Uma conta de administrador privilegiada representa maior confiança.
Uma chave API representa confiança.
Uma conta de serviço representa confiança.
O token OAuth representa confiança.
Um agente de IA autônomo que opera em vários sistemas empresariais representa uma confiança potencialmente enorme.
Quanto mais identidades criamos, mais lugares distribuímos essa confiança.
E cada um se torna algo que deve ser verificado, governado, monitorado e eventualmente revogado.
A pesquisa citada na Trendline relatou que o 99% das identidades em nuvem era superprivilegiado. O mesmo relatório defendia a mudança para abordagens de privilégio zero, onde as permissões são concedidas conforme necessário, em vez de atribuídas permanentemente.
Isso reforça um princípio importante:
A identidade deve estabelecer quem ou o que está participando. A autorização deve determinar o que essa identidade pode fazer. Nenhuma decisão deve ser considerada automaticamente permanente.
AI também está tornando a personificação melhor
Há um outro lado do problema da IA.
A IA não está apenas criando novas identidades que as organizações devem governar.
Está tornando as identidades existentes mais fáceis de se passar.
A IA gerativa reduz drasticamente o esforço necessário para criar mensagens de phishing convincentes, personificações executivas e ataques de engenharia social altamente personalizados.
A Cloudflare cita a pesquisa da Cloudflare que descobriu que o engano de identidade foi responsável por 19% das ameaças baseadas em e-mail detectadas no ano anterior, perdendo apenas para links maliciosos. Os pesquisadores descreveram esses ataques como exploradores sinais de confiança em vez de vulnerabilidades técnicas.
Essa frase merece atenção.
Porque ele descreve para onde a segurança cibernética está indo.
Os atacantes não precisam cada vez mais derrotar a tecnologia se puderem falsificar com sucesso a confiança.
Um e-mail convincente parece vir do CEO.
Um login parece vir de um funcionário.
Um pedido parece ter origem em um aplicativo confiável.
Um agente de IA parece ser autorizado.
Um token de sessão parece legítimo.
Cada ataque é bem sucedido pela mesma razão:
O sistema aceita a representação da identidade sem estabelecer confiança suficiente na identidade por trás dela.
MFA ajuda. Mas precisamos pensar além dos fatores.
A autenticação multifator melhorou significativamente a segurança, e continua sendo uma defesa importante contra o compromisso de credenciais.
Mas adicionar fatores de autenticação não resolve por si só o problema de confiança maior.
Se o futuro contiver seres humanos, máquinas e agentes autônomos interagindo continuamente entre sistemas interconectados, a autenticação não pode simplesmente ser tratada como um portão pelo qual passamos uma vez.
Precisamos pensar mais profundamente sobre a relação entre Identidade, autenticação, autorização e confiança.
A pergunta não pode parar em:
Essa identidade forneceu a credencial correta?
Precisamos cada vez mais perguntar:
Será que essa é realmente a identidade que ela afirma ser?
O serviço ou sistema do outro lado também é legítimo?
Essa identidade deve ser permitida para realizar essa ação em particular?
O contexto é consistente com o que esperamos?
E ainda temos motivos para confiar nisso?
Esse é um modelo de segurança muito diferente.
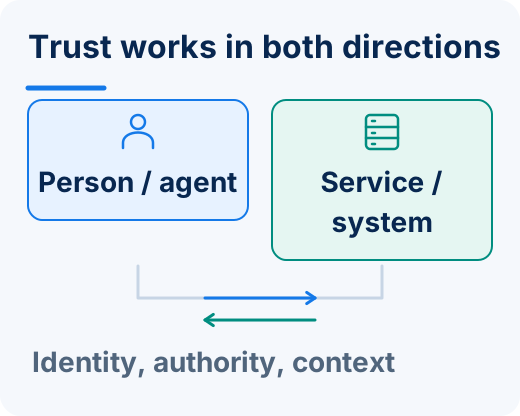
A confiança deve trabalhar em ambas as direções
A autenticação tradicional é predominantemente unidirecional.
O serviço desafia o usuário:
Prove quem você é.
O usuário fornece a evidência.
Mas o usuário raramente recebe garantia equivalente de que o serviço que solicita que a evidência seja legítima.
Essa assimetria ajudou a tornar o phishing e a personificação tão eficazes.
No Identité, este é o problema que nos propusemos a resolver com Full Duplex Authentication®.
Em vez de exigir apenas que o usuário prove identidade, o Full Duplex Authentication estabelece verificação mútua entre os dois lados da interação.
O princípio é simples:
Não autentique o participante, verifique a relação.
Isso se torna ainda mais importante à medida que as interações digitais se expandem além das relações entre humanos e aplicativos.
O ambiente emergente incluirá cada vez mais:
humano ⁇ máquina
máquina ⁇ máquina
humano ⁇ AI agente
AI agente ⁇ aplicação
e, por fim, AI Agent ⁇ AI Agent
Cada interação cria uma relação de confiança.
Cada relacionamento requer confiança na identidade.
Identidade verificável se torna a fundação
Para mim, isso leva a uma conclusão mais ampla.
A identidade verificável é a pedra angular da confiança digital.
Não porque a identidade substitua todos os outros controlos de cibersegurança.
As redes ainda precisam de proteção. Os endpoints ainda precisam de proteção. As aplicações ainda precisam de desenvolvimento seguro. Os dados ainda precisam de criptografia. As vulnerabilidades ainda precisam de correção.
Mas todos esses sistemas dependem cada vez mais de uma suposição fundamental:
Sabemos quem – ou o quê – está participando.
Se essa suposição estiver errada, muitos dos controles construídos em cima dela se tornam menos eficazes.
É por isso que a identidade está passando de uma função de TI para uma questão estratégica de segurança cibernética.
A linha de tendência do mergulho de segurança cibernética torna essa transição cada vez mais difícil de ignorar. Os ataques relacionados à identidade estão se tornando mais proeminentes, a IA está acelerando a personificação, as identidades da máquina estão se multiplicando e os agentes autônomos estão criando uma categoria inteiramente nova de atores que exigem acesso a recursos corporativos.
A resposta não pode ser simplesmente mais identidades, mais senhas, mais fatores e mais regras de acesso empilhadas em uma arquitetura projetada para outra era.
Precisamos de uma arquitetura de identidade projetada para o mundo em que estamos entrando.
O lado humano da confiança digital
Há uma ironia em tudo isso.
Quanto mais automatizado nosso mundo digital se torna, mais importante se torna a confiança.
A tecnologia deve servir silenciosamente a humanidade.
As pessoas não devem ter que se tornar especialistas em segurança cibernética simplesmente para determinar se o site, aplicativo, mensagem ou serviço na frente deles é legítimo.
E as organizações não devem ter que assumir que a posse de uma credencial estabelece permanentemente a confiança.
A boa segurança deve tornar a interação legítima simples, ao mesmo tempo em que torna a personificação extraordinariamente difícil.
Isso foi importante quando as identidades digitais representavam principalmente as pessoas.
Torna-se essencial quando as identidades representam pessoas, dispositivos, aplicativos, serviços, bots e agentes autônomos simultaneamente.
O próximo capítulo da segurança cibernética não será simplesmente sobre a proteção de redes.
Será sobre estabelecer confiança entre tudo o que participar deles.
E isso começa com o conhecimento, com confiança, Quem – ou quem – está do outro lado.