
Durante años, la ciberseguridad se construyó en torno a una suposición bastante sencilla: la gente usa computadoras, la gente tiene identidades y las organizaciones deciden a qué personas se les permite acceder.
Ese mundo está desapareciendo.
Hoy en día, la identidad de acceso a un sistema sensible puede pertenecer a un empleado. O un contratista. O un cliente. Pero podría fácilmente pertenecer a una aplicación, API, cuenta de servicio, bot, flujo de trabajo automatizado o cada vez más, un agente de IA autónomo que actúa en nombre de alguien.
El número de identidades dentro de la empresa está creciendo rápidamente, mientras que la distinción entre la actividad humana y la de la máquina se está volviendo menos obvia.
Y los atacantes se han dado cuenta.
La reciente línea de tendencia de Cybersecurity Dive sobre la gestión de la identidad y el acceso describe un entorno de seguridad en el que las identidades humanas ya están siendo abrumadas por las identidades generadas por la máquina y la IA. Al mismo tiempo, los atacantes utilizan cada vez más credenciales robadas, fichas de autenticación y vías de acceso legítimas para entrar en organizaciones sin parecerse a los atacantes en absoluto.
Esa combinación debería obligarnos a reconsiderar una suposición fundamental sobre la ciberseguridad:
¿Qué sucede cuando casi todo tiene una identidad, pero no podemos estar seguros de qué identidades merecen nuestra confianza?
Los atacantes no siempre tienen que romper In Ya no.
Durante gran parte de la historia de la ciberseguridad, imaginamos a un atacante tratando de penetrar las paredes que rodean a una organización.
Se fortalecieron los cortafuegos, se protegieron los puntos finales, se segmentaron las redes y se parchearon las vulnerabilidades.
Esas protecciones siguen siendo esenciales.
Pero cada vez más, el atacante no necesita derrotar al muro.
Pueden pasar por la puerta.
Cybersecurity Dive cita la investigación de la Unidad 42 basada en más de casos de respuesta a incidentes 750 en todo el mundo en los que la identidad jugó un papel en 90% de casos.Los atacantes están utilizando cada vez más identidades y fichas robadas para obtener acceso mientras aparecen a los sistemas como usuarios legítimos.
La distinción importa.
Un exploit a menudo crea evidencia de que algo anormal está sucediendo.
Una credencial válida no puede.
Cuando un atacante asume con éxito una identidad de confianza, muchos controles de seguridad tradicionales ven lo que parece ser actividad normal.
El atacante no necesariamente está entrando.
Están entrando.
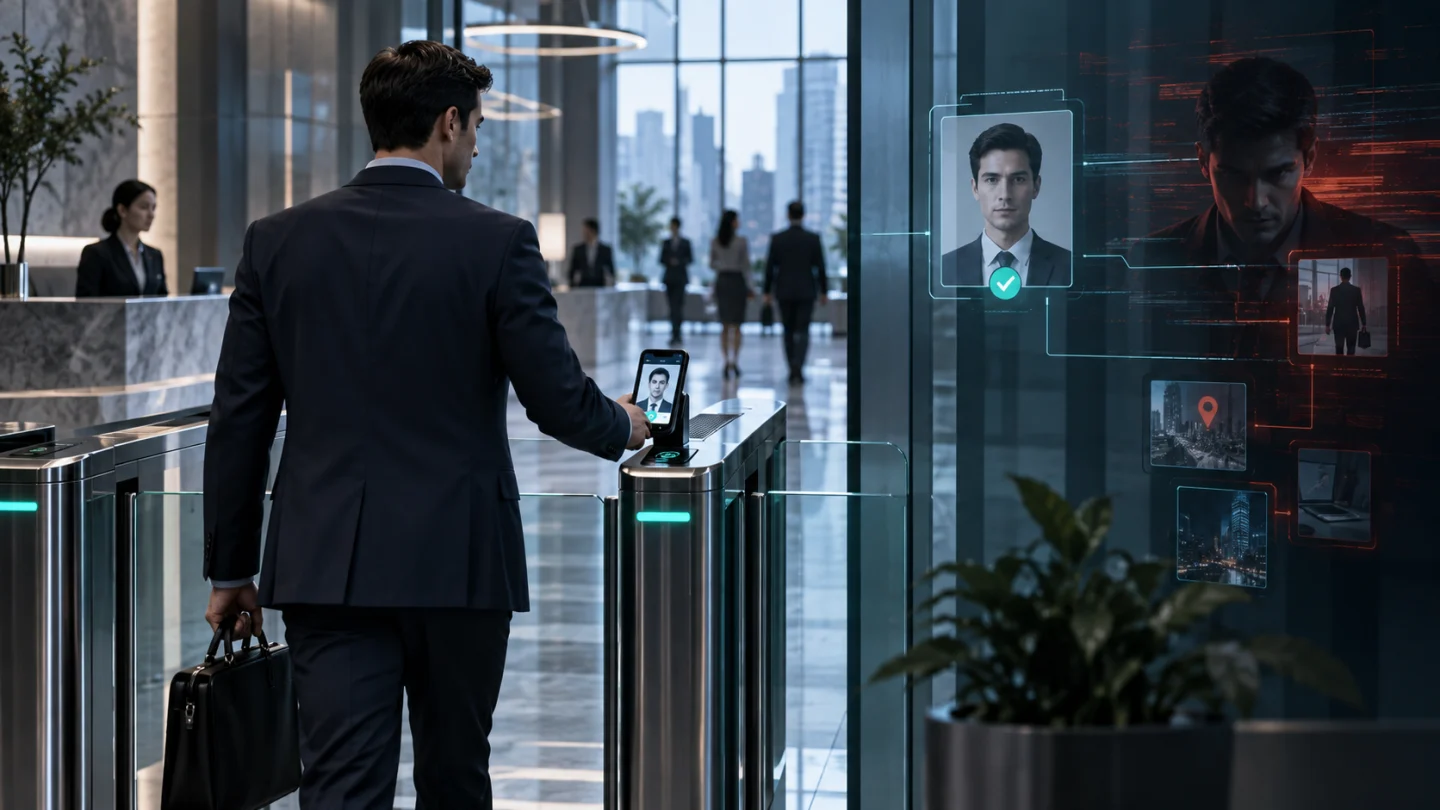
Y una vez que eso sucede, la ciberseguridad se convierte en un problema de identidad.
AI está multiplicando el problema de identidad
Ahora añade inteligencia artificial.
Los agentes de IA realizan cada vez más tareas que anteriormente requerían personas. Interactuan con las aplicaciones, recuperan información, se comunican con otros sistemas, inician flujos de trabajo y toman decisiones.
Para hacer esas cosas, necesitan acceso.
Y el acceso requiere identidad.
La línea Trendline de Cybersecurity Dive apunta a un cambio significativo: las identidades no humanas, incluyendo agentes de IA, cuentas de servicio y bots, ya pueden superar a los usuarios humanos por orden de magnitud en algunos entornos.Sin embargo, muchos programas de identidad empresarial fueron diseñados alrededor de un mundo en el que los seres humanos eran los principales actores.
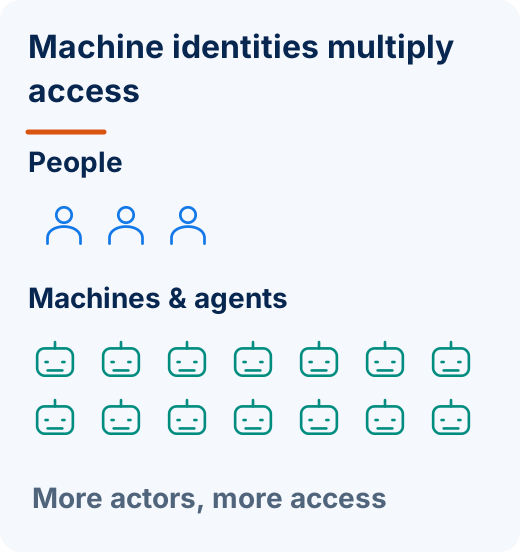
El problema no es simplemente el número de identidades.
Es lo que esas identidades pueden hacer.
Un agente de IA puede necesitar permiso para leer la información del cliente, interactuar con aplicaciones comerciales, acceder a bases de datos o ejecutar transacciones.
Eso plantea preguntas que las organizaciones apenas están empezando a enfrentar.
¿Quién autorizó al agente?
¿Con qué identidad está operando?
¿A qué sistemas puede acceder?
¿Cuánto tiempo debe seguir siendo válido ese acceso?
¿Pueden cambiar sus permisos?
¿Puede otro agente instruirlo para realizar una acción?
¿Podemos rastrear sus acciones hasta la persona o el sistema responsable de ellas?
Y quizás lo más importante:
¿Cómo sabe el sistema que la entidad que solicita acceso sigue siendo la entidad que cree que es?
Ya no son preguntas teóricas.
Se están convirtiendo en cuestiones básicas de seguridad empresarial.
La palabrería de la identidad es realmente la palabrería de confianza
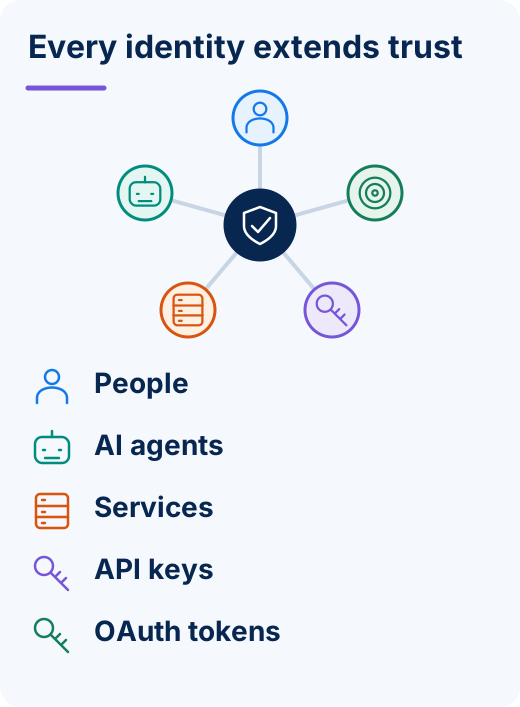
A menudo describimos este problema como identidad extendida.
Eso es exacto, pero incompleto.
Lo que las organizaciones están experimentando es Expansión de confianza.
Toda identidad a la que se concede acceso representa una extensión de la confianza de la organización.
Una credencial de empleado representa la confianza.
Una cuenta de administrador privilegiada representa una mayor confianza.
Una clave API representa la confianza.
Una cuenta de servicio representa la confianza.
Un token OAuth representa la confianza.
Un agente autónomo de IA que opera en múltiples sistemas empresariales representa una confianza potencialmente enorme.
Cuantas más identidades creamos, más lugares distribuimos esa confianza.
Y cada uno se convierte en algo que debe ser verificado, gobernado, monitoreado y eventualmente revocado.
Cybersecurity Dive destaca otra dimensión importante del problema: privilegios excesivos. La investigación citada en la Trendline informó que 99% de identidades en la nube estaban sobreprivilegiadas. El mismo informe abogaba por avanzar hacia enfoques de privilegios cero donde los permisos se conceden según sea necesario en lugar de asignarlos permanentemente.
Ello refuerza un principio importante:
La identidad debe establecer quién o qué está participando. La autorización debe determinar lo que se permite que esa identidad haga. Ninguna decisión debe considerarse automáticamente permanente.
La IA también mejora la imitación
Hay otro lado del problema de la IA.
AI no sólo está creando nuevas identidades que las organizaciones deben gobernar.
Está facilitando la suplantación de identidades existentes.
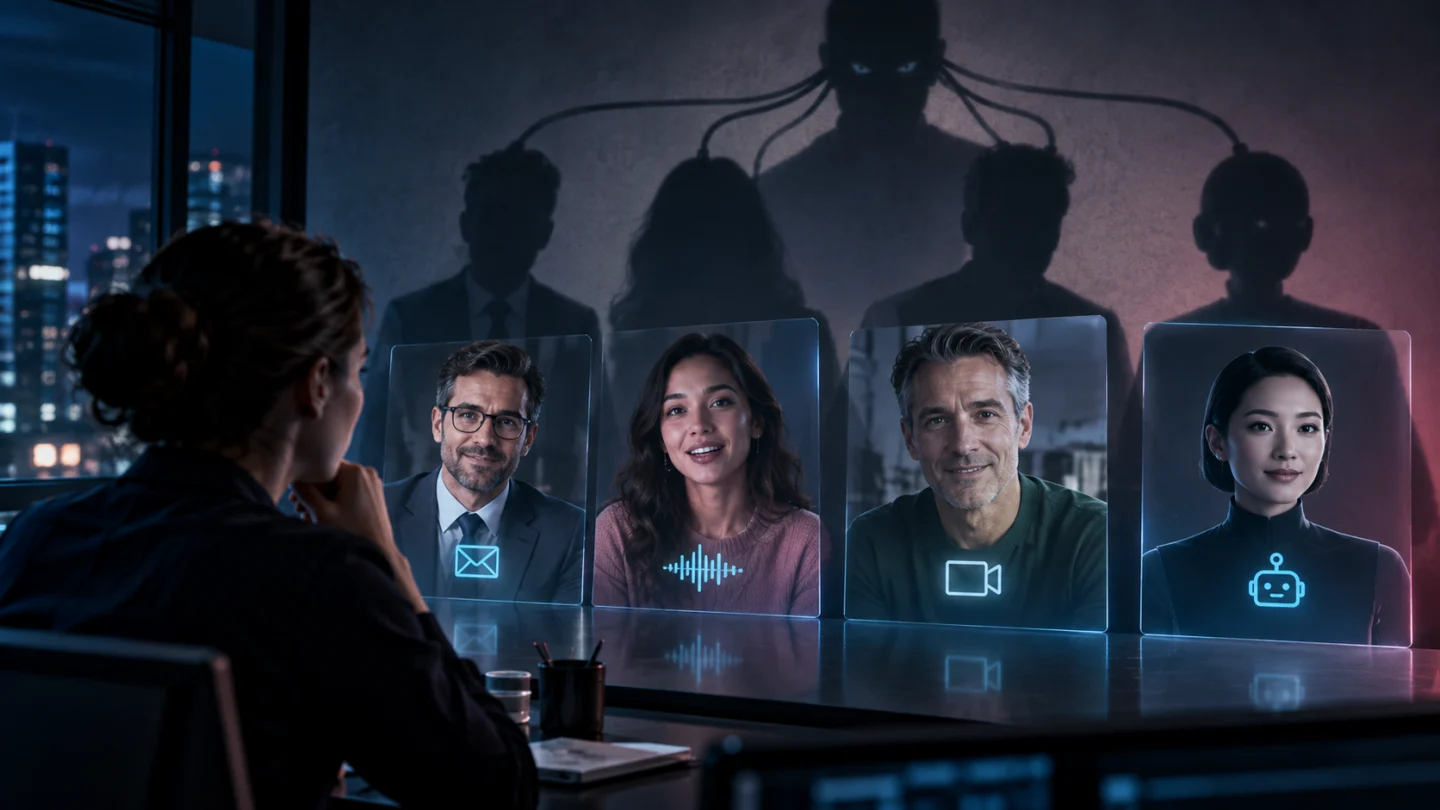
La IA generadora reduce drásticamente el esfuerzo necesario para crear mensajes de phishing convincentes, imitaciones ejecutivas y ataques de ingeniería social altamente personalizados.
Cybersecurity Dive cita la investigación de Cloudflare que encontró que el engaño de identidad representó 19% de las amenazas basadas en el correo electrónico que detectó en el año anterior, segundo sólo a enlaces maliciosos. señales de confianza en lugar de vulnerabilidades técnicas.
Esa frase merece atención.
Porque describe hacia dónde se dirige la ciberseguridad.
Los atacantes cada vez más no tienen que derrotar la tecnología si pueden falsificar confianza con éxito.
Un email convincente parece venir del CEO.
Un login parece venir de un empleado.
Una solicitud parece originarse en una aplicación de confianza.
Un agente de inteligencia artificial parece estar autorizado.
Un token de sesión parece legítimo.
Cada ataque tiene éxito esencialmente por la misma razón:
El sistema acepta la representación de la identidad sin establecer una confianza suficiente en la identidad que la subyace.
MFA ayuda, pero necesitamos pensar más allá de factores.
La autenticación multifactorial ha mejorado significativamente la seguridad, y sigue siendo una defensa importante contra el compromiso de credencial.
Pero agregar factores de autenticación no resuelve por sí solo el problema de confianza más grande.
Si el futuro contiene humanos, máquinas y agentes autónomos que interactúan continuamente a través de sistemas interconectados, la autenticación no puede ser tratada simplemente como una puerta que pasamos una vez.
Tenemos que pensar más profundamente sobre la relación entre identidad, autenticación, autorización y confianza.
La pregunta no puede detenerse en:
¿Proporcionó esta identidad la credencial correcta?
Cada vez más necesitamos preguntar:
¿Es esta realmente la identidad que afirma ser?
¿El servicio o sistema del otro lado también es legítimo?
¿Debería permitirse que esta identidad realizara esta acción en particular?
¿Es el contexto consistente con lo que esperamos?
¿Y todavía tenemos razones para confiar en él?
Ese es un modelo de seguridad muy diferente.
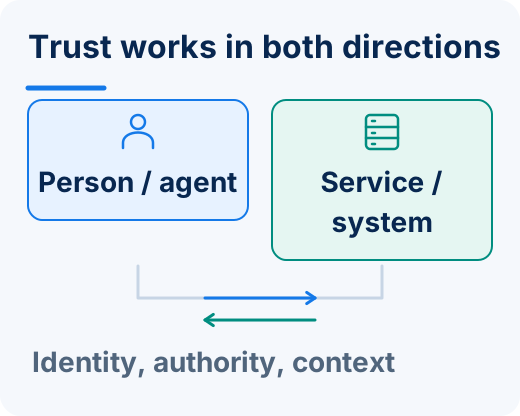
La confianza debe funcionar en ambas direcciones
La autenticación tradicional es predominantemente unidireccional.
El servicio desafía al usuario:
Demuéstrame quién eres.
El usuario proporciona las pruebas.
Pero rara vez se da al usuario la garantía equivalente de que el servicio que solicita esa prueba es legítimo en sí mismo.
Esa asimetría ha ayudado a que el phishing y la suplantación sean tan efectivos.
En Identité, este es el problema que nos propusimos abordar con Full Duplex Authentication®.
En lugar de exigir que sólo el usuario demuestre su identidad, Full Duplex Authentication establece una verificación mutua entre ambos lados de la interacción.
El principio es simple:
No sólo autentifique al participante, verifique la relación.
Esto se vuelve aún más importante a medida que las interacciones digitales se expanden más allá de las relaciones entre humanos y aplicaciones.
El entorno emergente incluirá cada vez más:
máquina humana ↔
máquina ↔ máquina
humana ↔ agente AI
Agente de IA ↔ aplicación
y finalmente, Agente de IA ↔ Agente de IA
Cada interacción crea una relación de confianza.
Cada relación requiere confianza en la identidad.
La identidad verificable se convierte en la fundación
Para mí, esto me lleva a una conclusión más amplia.
La identidad verificable es la piedra angular de la confianza digital.
No porque la identidad reemplace a cualquier otro control de ciberseguridad.
Las redes todavía necesitan protección. Los puntos finales todavía necesitan protección. Las aplicaciones todavía necesitan desarrollo seguro. Los datos todavía necesitan cifrado. Las vulnerabilidades todavía necesitan rehabilitación.
Pero todos estos sistemas dependen cada vez más de una suposición fundamental:
Sabemos quién o qué está participando.
Si esa suposición es errónea, muchos de los controles construidos encima de ella se vuelven menos efectivos.
Es por eso que la identidad está pasando de una función de TI a una cuestión estratégica de ciberseguridad.
La línea Trendline de Cybersecurity Dive hace que esa transición sea cada vez más difícil de ignorar.Los ataques relacionados con la identidad se están volviendo más prominentes, la IA está acelerando la suplantación, las identidades de máquinas se están multiplicando y los agentes autónomos están creando una categoría completamente nueva de actores que requieren acceso a los recursos empresariales.
La respuesta no puede ser simplemente más identidades, más contraseñas, más factores y más reglas de acceso apiladas en una arquitectura diseñada para otra época.
Necesitamos una arquitectura de identidad diseñada para el mundo en el que estamos entrando.
El lado humano de la confianza digital
Hay una ironía en todo esto.
Cuanto más automatizado se vuelve nuestro mundo digital, más importante se vuelve la confianza.
La tecnología debe servir tranquilamente a la humanidad.
La gente no debería tener que convertirse en expertos en ciberseguridad simplemente para determinar si el sitio web, aplicación, mensaje o servicio delante de ellos es legítimo.
Y las organizaciones no deberían asumir que la posesión de una credencial establece permanentemente la confianza.
La buena seguridad debería simplificar la interacción legítima y dificultar extraordinariamente la suplantación.
Esto era importante cuando las identidades digitales representaban principalmente a las personas.
Se convierte en esencial cuando las identidades representan personas, dispositivos, aplicaciones, servicios, bots y agentes autónomos simultáneamente.
El próximo capítulo de la ciberseguridad no será simplemente la protección de las redes.
Se tratará de establecer la confianza entre todo lo que participa en ellos.
Y eso comienza con saber, con confianza, ¿Quién o qué está del otro lado?