
Há uma suposição reconfortante enterrada em algum lugar na maneira como a maioria de nós pensa sobre o crime.
Comete um crime grave o suficiente e eventualmente alguém virá à tua procura.
A polícia investiga.
Evidências são reunidas.
O criminoso foi identificado.
Uma prisão se segue.
Então, acusação.
Depois, punição.
O cibercrime quebrou essa sequência familiar.
Um artigo recente do TechTarget, A lacuna na acusação: por que os crimes cibernéticos não são punidos, examina o quão ampla a divisão se tornou entre a enorme escala de crimes cibernéticos e o número relativamente pequeno de criminosos que são processados.
Algumas estatísticas colocam imediatamente o problema em perspectiva:
Mais de 1 milhões de queixas de cibercrime foram reportados ao FBI em 2025, a primeira vez que esse limiar foi ultrapassado. As perdas relatadas $20.87 mil milhões, um aumento 26% em relação ao ano anterior.
No entanto, uma análise da Comissão de Sentença dos EUA descobriu que a partir de 2014 até 2021, apenas indivíduos 2,590 Foram condenados federalmente por crimes envolvendo hacking, criptomoeda ou atividade da dark-web.
Outra estatística demonstra a rapidez com que o ecossistema criminoso continua a se expandir:
Pesquisadores identificados Grupos de ransomware 138 reivindicando vítimas em 2025, acima de 98 em 2024.
Esses números não são medidas diretamente comparáveis de crimes versus processos, e cobrem diferentes períodos e definições. Mas juntos eles ilustram a escala do desafio.
O cibercrime está crescendo extraordinariamente rapidamente.
A capacidade de prender e processar as pessoas por trás disso não está mantendo o ritmo.
Isso deve mudar a forma como as empresas pensam sobre segurança cibernética. ⁇ cite ⁇ turn0view0 ⁇
O cibercrime tem um problema geográfico
Imagine um criminoso entrando em um banco em Miami, roubando US $ 10 milhões e se afastando.
A aplicação da lei tem jurisdição.
Há câmeras.
Pode haver testemunhas.
O veículo pode ser rastreado.
Evidências existem em um local físico.
Agora imagine que o mesmo banco perde US $ 10 milhões para um cibercriminoso.
Onde aconteceu o crime?
Flórida?
O país onde o agressor vive?
O país que hospeda a infraestrutura de comando e controle?
O país onde as informações roubadas foram armazenadas temporariamente?
A jurisdição através da qual a criptomoeda se moveu?
A resposta pode ser todas elas.
Ou nenhum deles de uma forma que torne a acusação direta.
O TechTarget descreve como os cibercriminosos exploram deliberadamente esse problema. A infraestrutura de ataque pode ser distribuída entre jurisdições que não cooperam entre si. A extradição pode não estar disponível. Os pedidos de assistência jurídica podem se mover mais lentamente do que as evidências digitais sobrevivem. Alguns atacantes podem até operar em países onde o governo tem pouco interesse em ajudar as autoridades ocidentais a prendê-los.
A Internet eliminou as fronteiras para o atacante.
O sistema jurídico ainda os possui.
Essa é uma vantagem estratégica extraordinária para o cibercrime.
Acusação dos Fatores Atacantes Into o Modelo Negócio
Talvez um dos pontos mais interessantes no artigo TechTarget é que os próprios criminosos entendem a lacuna da acusação.
Isso não é apenas algo que a aplicação da lei reclama depois.
Os atacantes podem estruturar as operações em torno dele.
Onde a infraestrutura deve ser hospedada?
Que países devem ser visados?
Para onde os fundos roubados devem se mover?
Quais jurisdições cooperam entre si?
Onde a extradição é possível?
Onde é improvável?
O cibercrime tornou-se sofisticado o suficiente para que evitar a acusação possa efetivamente se tornar outra parte do planejamento operacional.
Pense no que isso significa.
O criminoso não está simplesmente perguntando:
"Posso violar esta organização?"
Eles também podem perguntar:
"Se eu fizer isso, quais são as chances de alguém realmente fazer alguma coisa sobre isso?"
Isso muda consideravelmente a economia.
O cibercrime é um negócio
⁇ s vezes, os cibercriminosos soam quase míticos.
Hackers sombrios.
Quartos escuros.
Código complexo.
adversários estrangeiros.
Mas grande parte do cibercrime moderno se comporta como um negócio.
Há especialização.
Há fornecedores.
Há afiliados.
Há mercados.
Existem prestadores de serviços.
Existem acordos de partilha de receitas.
Há infra-estrutura.
Há clientes.
Existem modelos de negócios.
Malware-as-a-service reduziu a barreira técnica à entrada. Um invasor não precisa necessariamente desenvolver todos os componentes de um ataque. As capacidades criminosas podem ser alugadas, compradas ou obtidas através de um ecossistema de provedores e afiliados.
Em outras palavras:
O cibercrime industrializou-se.
E quando algo se torna industrializado, a escala muda tudo.
AI está reduzindo o custo novamente
Agora adicione inteligência artificial.
O artigo do TechTarget cita a pesquisa KnowBe4 encontrando elementos gerados por IA em 85.76% de e-mails de phishing examinada em seu relatório 2026.
Isso é importante porque o phishing historicamente continha uma fraqueza útil.
Gramática ruim.
Palavras estranhas.
Frases abomináveis.
Pobre ortografia.
Mensagens que simplesmente não soavam bem.
Essas pistas ajudaram as pessoas a reconhecer fraudes.
A IA gerativa pode remover muitos deles.
Agora, um atacante pode produzir comunicações polidas.
Comunicações personalizadas.
Diferentes versões para diferentes alvos.
línguas diferentes.
Diferentes personalidades executivas.
E eles podem fazê-lo em escala.
A economia muda novamente.
O custo de criar engano convincente cai.
A velocidade aumenta.
O número de alvos potenciais aumenta.
E a habilidade necessária para produzir uma mensagem credível pode diminuir.
A IA não cria magicamente ataques cibernéticos bem sucedidos.
Mas pode tornar partes do processo de ataque mais baratas e escaláveis.
Para os criminosos, isso é muito importante.
Então, O que acontece com a dissuasão?
A aplicação da lei tradicional depende em parte da dissuasão.
Se a probabilidade e as consequências da punição forem altas o suficiente, cometer o crime se torna menos atraente.
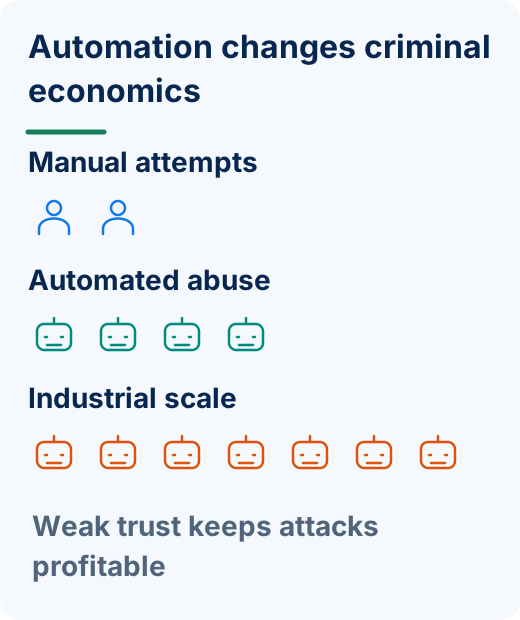
Mas o que acontece quando o atacante acredita que a probabilidade de acusação é baixa?
A dissuasão enfraquece.
Se a recompensa potencial é enorme, o custo de lançar ataques continua a cair e a probabilidade de punição permanece relativamente pequena, a economia continua a favorecer o atacante.
Isso leva a uma conclusão desconfortável para os líderes empresariais:
Você não pode construir sua estratégia de segurança cibernética em torno da expectativa de que a pessoa que o atacar acabará por ser pego.
Eles podem não ser.
Eles podem nunca ser identificados.
E mesmo que sejam identificados, eles podem viver em algum lugar onde não possam ser realisticamente presos.
Isso significa que as empresas têm que se concentrar na parte da equação que podem influenciar.
Tornando o ataque mais difícil de ser bem sucedido.
A prevenção também muda a economia
A segurança cibernética é frequentemente discutida como defesa.
Proteja a rede.
Proteja o endpoint.
Proteja os dados.
Proteja a aplicação.
Mas a prevenção faz outra coisa.
Isso muda a economia do atacante.
Imagine que um atacante pode com sucesso phish um em cada cem funcionários.
Pode ser uma campanha atraente.
O que acontece se controles mais fortes reduzirem drasticamente essa taxa de sucesso?
O atacante precisa de mais alvos.
Mais infraestrutura.
Mais tempo.
Mais tentativas.
Mais dinheiro.
Mais exposição.
O retorno sobre o investimento cai.
Agora aplique o mesmo pensamento em:
Roubo de credenciais.
Aquisição de conta.
personificação.
Autenticação fraudulenta.
Escalada de privilégio.
Transações não autorizadas.
A segurança bem-sucedida não impede apenas um ataque.
Isso torna o ataque menos lucrativo.
Essa é uma distinção importante.
A aplicação da lei tenta aumentar a Custo após o crime.
A cibersegurança pode aumentar a Custo de comê-lo com sucesso.
Precisamos de ambos.
Por que quebrar Em Quando você pode fazer login?
É aqui que vejo uma conexão particularmente importante com a identidade.
Os atacantes nem sempre precisam derrotar a sofisticada infraestrutura de segurança.
⁇ s vezes, eles simplesmente precisam de uma identidade que a infraestrutura já confia.
Roubar as credenciais.
Capture um token de sessão.
Phish o empregado.
Convença alguém a aprovar um pedido MFA.
Social-engenheiro o help desk.
Personifique uma organização confiável.
Leve uma conta.
Uma vez que o atacante possua características suficientes, o sistema associa-se a um usuário legítimo, algo perigoso acontece:
O agressor começa a parecer legítimo.
O firewall pode estar funcionando.
A criptografia pode estar funcionando.
A proteção de endpoint pode estar funcionando.
O aplicativo pode estar funcionando exatamente como projetado.
Mas a pessoa errada foi aceita como a pessoa certa.
É por isso que uma das questões mais importantes na segurança cibernética moderna está se tornando:
Quem está realmente segurando a chave?
O castelo ainda importa, mas a pessoa no portão também
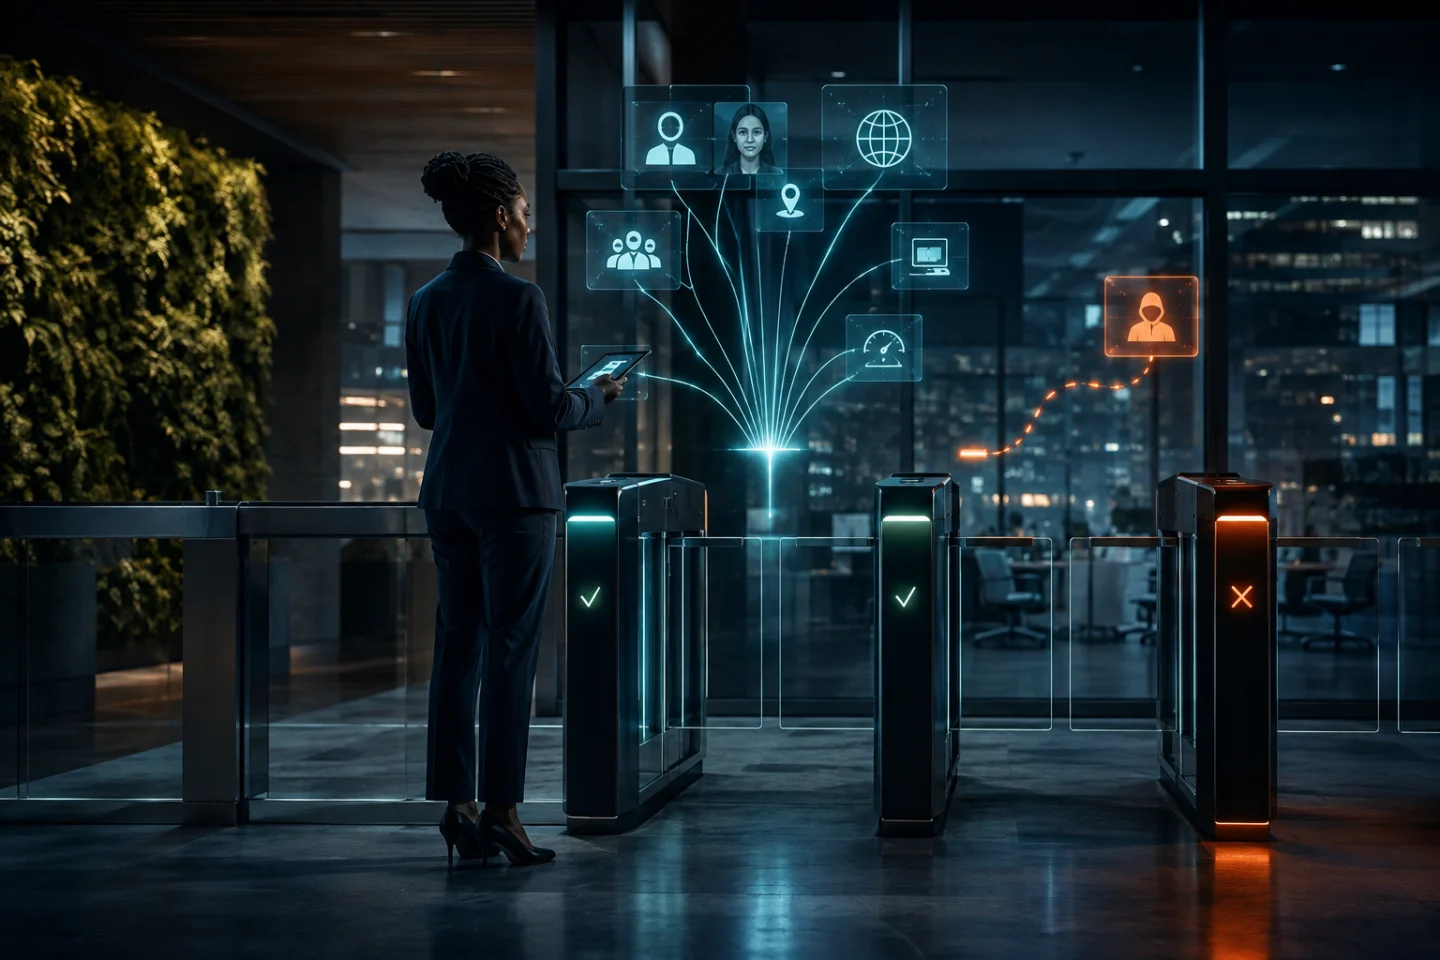
Em uma discussão anterior, comparei a segurança cibernética moderna a um castelo medieval.
Nós construímos muros.
Cavar fossos.
Guardas da estação.
Proteja o portão.
Mas, eventualmente, um atacante inteligente pergunta:
Por que subir a parede se eu posso convencer alguém a baixar a ponte levadiça?
Os ataques de identidade operam no mesmo princípio.
O atacante pode não precisar derrotar o perímetro.
Eles precisam de alguém lá dentro para confiar neles.
Um e-mail de phishing faz isso.
Uma credencial roubada faz isso.
A fadiga MFA tenta fazer isso.
A engenharia social de Help-desk faz isso.
A aquisição de conta faz isso.
O atacante está à procura de alguém ou algo capaz de abrir o portão.
E a IA está ajudando os atacantes a se tornarem consideravelmente mais convincentes quando perguntam.
Autenticação tem que se tornar mais difícil de armar
Senhas deveriam estabelecer identidade.
Os assaltantes aprenderam a roubá-los.
Adicionamos autenticação de dois fatores.
Atacantes adaptados.
Expandimos o MFA.
Os atacantes desenvolveram técnicas envolvendo proxies de phishing, fadiga push, engenharia social e roubo de sessão.
Isso não significa que o MFA seja inútil.
Longe disso.
O MFA continua a ser uma melhoria importante em relação à autenticação apenas por senha.
Mas há uma lição maior.
Não podemos continuar assumindo que adicionar outro desafio de autenticação resolve permanentemente o problema de confiança subjacente.
O atacante se adapta.
Isso significa que a autenticação também deve evoluir.
A pergunta que falta: quem está do outro lado?
A maioria dos sistemas de autenticação concentra-se esmagadoramente em um participante.
O usuário.
Quem és tu?
Insira sua senha.
Forneça seu código.
Aprova o empurrão.
Apresente sua biometria.
Prova-te outra vez.
Mas o phishing explora algo fundamentalmente diferente.
O atacante se faz passar pelo destino.
Um site fraudulento pode parecer seu banco.
Um login Microsoft falso pode parecer legítimo.
Um portal corporativo fraudulento pode reproduzir perfeitamente a marca da empresa.
O funcionário acredita que eles estão autenticando para a organização.
A organização está pedindo ao usuário para provar quem eles são.
Mas quem prova que o destino é legítimo?
Essa questão se torna cada vez mais importante à medida que a IA torna a personificação mais convincente.
Full Duplex Authentication® muda a relação
Este é o problema que Identité® endereços com o nosso patenteado Full Duplex Authentication®.
A autenticação tradicional é principalmente:
Usuário ⁇ Destino
O usuário se mostra ao serviço.
Full Duplex Authentication® estabelece confiança em ambas as direções:
Usuário ⁇ Destino legítimo
O usuário autentica.
Mas o destino legítimo também participa no estabelecimento de sua legitimidade para o usuário antes que a autenticação segura do usuário seja concluída.
Por que isso importa?
Porque um atacante pode copiar a aparência.
Logos.
Cores.
Língua.
Páginas da Web.
Branding.
E-mails.
Até vozes.
Mas parecer uma organização legítima não deve ser suficiente para se tornar essa organização na relação de autenticação.
Essa é a diferença entre reconhecimento e autenticação.
E à medida que a personificação melhora, essa diferença se torna mais importante.
A intenção também importa
Há uma vantagem de outro atacante que devemos eliminar.
Confusão.
Suponha que um funcionário receba um pedido de autenticação.
Eles não estavam à espera.
Mas os prompts de autenticação são comuns.
Talvez tenham esquecido que iniciaram alguma coisa.
Talvez esteja fazendo alguma coisa.
Talvez um pedido precise de aprovação.
Talvez eles recebam cinco pedidos. Então dez.
Eventualmente, eles aprovam um simplesmente para fazer os prompts desaparecer.
O sistema de autenticação pode registrar:
Aprovado.
Mas será que o usuário realmente pretende iniciar a sessão?
Essa é uma pergunta diferente.
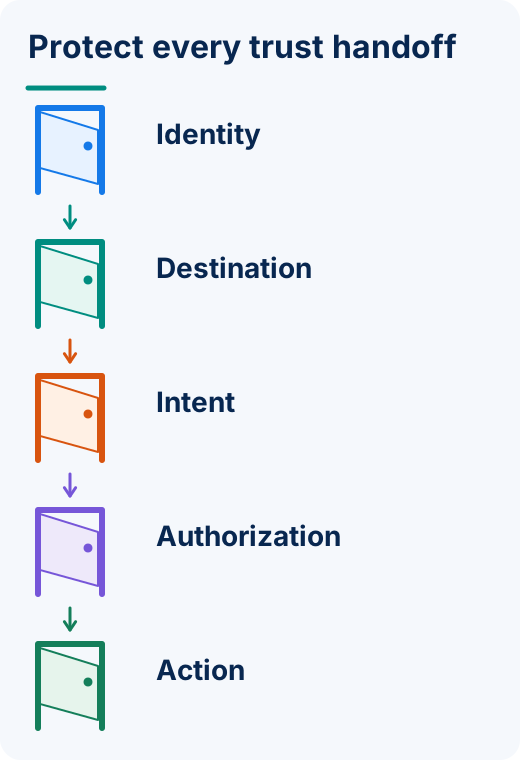
No Identité®, a autenticação pode explicitamente estabelecer intenção perguntando ao usuário algo tão direto quanto:
"Você solicitou esta sessão de autenticação?"
Contexto como uma imagem e um número de três dígitos podem conectar ainda mais a experiência de autenticação ao que o usuário está realmente fazendo.
Não se trata de adicionar mais atrito.
Trata-se de acrescentar significado à decisão de autenticação.
Autenticação é apenas o começo
Agora suponha que a autenticação tenha sucesso legitimamente.
O usuário é realmente o usuário.
Isso deve autorizar automaticamente todas as ações?
Não.
É aqui que a autenticação e a autorização devem ser separadas.
Autenticação respostas:
"Quem és tu?"
Respostas de autorização:
"O que você tem permissão para fazer?"
Considere o sistema bancário online.
Um cliente autentica.
Eles verificam o equilíbrio. Baixo risco.
Eles revisam as transações. Baixo risco.
Eles transferem $100 entre suas próprias contas. Potencialmente rotina.
Em seguida, eles tentam enviar US $ 50,000 para um novo destinatário em outro país.
A mesma identidade.
Risco completamente diferente.
Essa transação pode merecer autorização adicional.
É aqui que a segurança inteligente pode melhorar a proteção sem tornar cada interação dolorosa.
Mais segurança não precisa significar mais atrito
Uma das suposições mais prejudiciais da segurança cibernética é que uma segurança mais forte inevitavelmente significa uma pior experiência do usuário.
Outra senha.
Outro desafio.
Outro código.
Mais uma interrupção.
Outra aprovação.
Isso não é necessariamente melhor segurança.
Pode ser simplesmente mais atrito de segurança.
A melhor abordagem é:
Aplique a segurança certa à identidade certa em torno da ação certa no momento certo.
A atividade legítima de baixo risco deve permanecer fácil.
A atividade de maior risco deve desencadear controles mais fortes.
Uma transação conseq ⁇ ente pode exigir autorização específica.
Um pedido de autenticação inesperado deve estabelecer intenção.
Um destino que pede autenticação sensível deve estabelecer sua própria legitimidade.
A segurança torna-se mais adaptativa do que indiscriminada.
Isso ajuda a proteger a organização, tornando a vida dos usuários legítimos mais fácil.
E isso é importante porque a segurança cibernética não deve se tornar o departamento cuja resposta é sempre “não”.
Feito corretamente, a segurança permite que a empresa diga:
"Sim, em segurança."
O Defensor também tem um problema de recursos
O TechTarget aponta para outro desafio que merece atenção.
As próprias organizações de segurança cibernética enfrentam escassez de habilidades e a aplicação da lei enfrenta pressão semelhante. O artigo cita um estudo do ISC2 no qual o 88% dos entrevistados relatou pelo menos uma consequência significativa de segurança relacionada à escassez de habilidades. As organizações também podem não ter o registro, a preservação de evidências e a prontidão forense necessárias para apoiar a atribuição ou a acusação após um incidente.
Isso torna a prevenção ainda mais importante.
Todo ataque bem-sucedido consome recursos.
Resposta a incidentes.
Forense.
Assessoria jurídica.
Relatórios regulatórios.
Notificação do cliente.
Restauração do sistema.
Atenção executiva.
Reparação de reputação.
Potencial litígio.
Interrupção de negócios.
Um ataque evitado evita muito mais do que a perda direta.
Ele evita a enorme maquinaria organizacional necessária após o compromisso.
A acusação não é a única maneira de ferir o criminoso
Há algumas notícias encorajadoras no artigo TechTarget.
Quando as autoridades não podem prender as pessoas por trás do crime cibernético, elas têm como alvo cada vez mais a infraestrutura da qual esses criminosos dependem.
A Operação Cronos interrompeu a infraestrutura LockBit em todos os países da 10 na 2024, após o qual os pagamentos de resgate ao grupo caíram na 79%.
A Operação Endgame tem como alvo botnets e infra-estrutura de infostealer, com uma fase 2025 de novembro derrubando servidores 1,025.
A Operação Talento fechou os fóruns de cibercrime Cracked e Nulled, que juntos tinham mais de 10 milhões de usuários.
Isso ilustra um princípio importante.
Se você não pode prender imediatamente o criminoso:
Interromper o modelo de negócio.
Tire a infraestrutura.
Congelar dinheiro.
Aumentar os custos operacionais.
Reduza as taxas de sucesso.
Tornar o ecossistema menos confiável.
As equipes de segurança cibernética devem pensar da mesma forma.
Nosso trabalho não é prender atacantes.
Nosso trabalho é fazer com que seu modelo de negócios falhe quando eles nos atingirem.
Prevenção e perseguição são dois lados da mesma batalha econômica
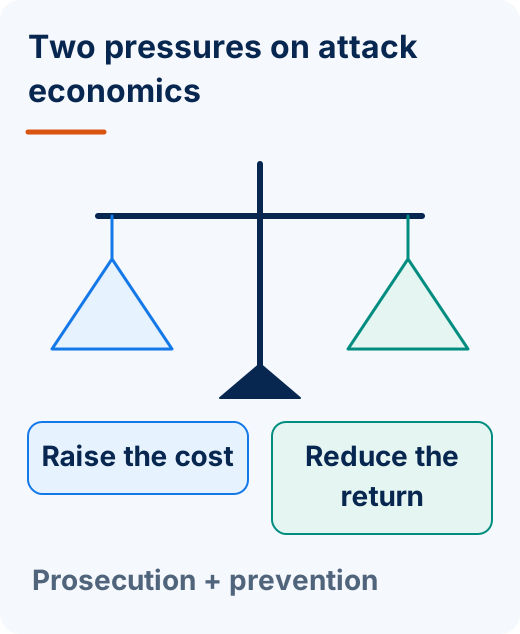
As equipes de aplicação da lei e segurança cibernética abordam o problema de diferentes direções.
A aplicação da lei pergunta:
Como identificar, interromper, prender e processar o atacante?
As equipes de segurança perguntam:
Como evitar que o atacante tenha sucesso?
Mas economicamente, ambos estão tentando realizar algo semelhante.
O cibercrime é menos atraente.
Aumentar o custo.
Reduza a recompensa.
Aumentar a incerteza.
Diminuir a probabilidade de sucesso.
É assim que a equação muda.
E o artigo TechTarget fornece um bom exemplo de prevenção trabalhando no nível de aplicação da lei também. A Operação Level Up do FBI notificou mais de 8,000 potenciais vítimas de fraude cripto e evitou mais de US $ 500 milhões em perdas desde seu lançamento em janeiro de 2024. A Equipe de Ativos de Recuperação do FBI congelou US $ 679 milhões em 2025 por meio de relatórios rápidos, com uma taxa de sucesso da 58%.
Observe o que aconteceu.
O resultado mais valioso não foi necessariamente processar alguém anos depois.
Estava impedindo que o dinheiro desaparecesse em primeiro lugar.
Perspectiva Identité: Tornar a confiança mais difícil de explorar
Não há tecnologia de autenticação que possa resolver a extradição internacional.
Nenhuma plataforma de identidade pode eliminar ransomware.
Nenhum fornecedor de segurança pode impedir qualquer ataque cibernético.
Essas afirmações não são realistas.
Mas as organizações podem controlar algo criticamente importante:
Quão facilmente os atacantes podem explorar a confiança.
Somente credenciais roubadas podem fornecer acesso?
Um atacante pode se passar por um destino legítimo?
Pode um pedido de autenticação inesperado ser aprovado sem estabelecer intenção?
A autenticação bem-sucedida fornece autoridade excessiva?
Uma identidade comprometida pode abrir muitas portas?
Essas são decisões arquitetônicas.
E eles são importantes porque os atacantes procuram cada vez mais o caminho mais barato para o sucesso.
Se roubar uma senha funciona, eles roubam senhas.
Se o phishing MFA funciona, eles picam MFA.
Se a engenharia social o help desk funciona, eles chamam o help desk.
Se se passar pela organização, ela se faz passar pela organização.
Se comprometer uma identidade fornece acesso a tudo, essa identidade se torna extremamente valiosa.
O objetivo deve, portanto, ser simples:
Torne a identidade confiável uma arma muito mais difícil de roubar, manipular ou usar indevidamente.
A autenticação sem senha pode reduzir a dependência de senhas reutilizáveis.
Full Duplex Authentication® pode estabelecer confiança em ambas as direções.
A intenção de autenticação pode ajudar a determinar se o usuário realmente iniciou a sessão.
A autorização pode limitar o que acontece após a autenticação.
O privilégio mínimo pode reduzir o dano que uma identidade comprometida pode causar.
O contexto pode determinar quando o risco mudou.
Juntos, esses controles começam a atacar a economia do atacante.
Suponha que o atacante não tem medo do tribunal
Os governos precisam de uma cooperação internacional mais forte.
A aplicação da lei precisa de recursos.
As organizações precisam de uma melhor preparação forense.
A infra-estrutura criminal deve ser interrompida.
Os fundos roubados devem ser congelados.
Os atacantes devem ser processados sempre que possível.
Tudo isso importa.
Mas os CISOs, CIOs e líderes empresariais não podem basear as decisões de segurança de hoje no que pode acontecer com o criminoso amanhã.
Sua responsabilidade começa muito antes.
Antes da violação.
Antes da implantação do ransomware.
Antes da aquisição da conta.
Antes da transação fraudulenta.
Antes que o atacante se torne alguém em quem seus sistemas confiem.
É aí que as organizações têm a maior oportunidade de mudar o resultado.
Porque há uma realidade desconfortável por trás da lacuna da acusação:
A pessoa que ataca sua organização pode estar a milhares de quilômetros de distância, operando atrás de camadas de infraestrutura, protegida por fronteiras, anonimato ou até mesmo um governo que não tem intenção de ajudar a processá-los.
Eles podem nunca ser presos.
Eles podem nunca ser extraditados.
Eles podem nunca ser condenados.
Eles podem nunca ver o interior de um tribunal.
Então, talvez nossa estratégia de segurança deva começar com essa suposição.
A pessoa que o ataca pode nunca ver o interior de um tribunal. Nosso trabalho é garantir que eles também não vejam o interior de nossos sistemas.