
Hay una suposición reconfortante enterrada en algún lugar de la forma en que la mayoría de nosotros pensamos sobre el crimen.
Comete un crimen bastante serio y eventualmente alguien vendrá a buscarte.
La policía investiga.
Se reúnen pruebas.
El criminal está identificado.
Un arresto sigue.
Entonces la acusación.
Entonces castigo.
El cibercrimen ha roto esa secuencia familiar.
Un reciente artículo de TechTarget, La brecha de la acusación: por qué los delitos cibernéticos no son castigados, examina la amplitud de la brecha entre la enorme escala de la ciberdelincuencia y el número relativamente pequeño de delincuentes que finalmente son procesados.
Un par de estadísticas inmediatamente pusieron el problema en perspectiva:
Más de 1 millones de denuncias de delitos cibernéticos se denunciaron al FBI en 2025, la primera vez que se cruzó el umbral. $20.87 mil millones, un aumento de 26% con respecto al año anterior.
Sin embargo, un análisis de la Comisión de Sentencias de los Estados Unidos encontró que 2014 a través de 2021, sólo 2,590 individuos fueron sentenciados federalmente por delitos relacionados con hackeo, criptomoneda o actividad de la tela oscura.
Otra estadística demuestra la rapidez con que el ecosistema criminal continúa expandiéndose:
Investigadores identificados Grupos de ransomware 138 que reclaman víctimas en 2025, desde 98 en 2024.
Esas cifras no son medidas directamente comparables de los delitos contra los enjuiciamientos, y abarcan diferentes períodos y definiciones, pero en conjunto ilustran la magnitud del problema.
El cibercrimen está creciendo extraordinariamente rápidamente.
La capacidad de arrestar y procesar a las personas que la respaldan no está a la par.
Eso debería cambiar cómo piensan los negocios sobre la ciberseguridad.
El cibercrimen tiene un problema geográfico
Imagina que un criminal entra en un banco en Miami, roba $10 millones y se va.
La aplicación de la ley tiene jurisdicción.
Hay cámaras.
Puede haber testigos.
El vehículo puede ser potencialmente rastreado.
La evidencia existe en un lugar físico.
Ahora imagine que el mismo banco pierde $10 millones a un cibercriminal.
¿Dónde ocurrió el crimen?
¿Florida?
¿El país donde vive el atacante?
¿El país anfitrión de la infraestructura de mando y control?
¿El país donde se almacenaba temporalmente la información robada?
¿La jurisdicción a través de la cual la criptomoneda se movió?
La respuesta puede ser todas ellas.
O ninguno de ellos de una manera que haga la acusación directa.
TechTarget describe cómo los cibercriminales explotan deliberadamente este problema. La infraestructura de ataque se puede distribuir entre las jurisdicciones que no cooperan entre sí. La extradición puede no estar disponible. Las solicitudes de asistencia legal pueden moverse más lentamente que las pruebas digitales que sobreviven. Algunos atacantes incluso pueden operar desde países donde el gobierno tiene poco interés en ayudar a las autoridades occidentales a arrestarlos.
Internet eliminó fronteras para el atacante.
El sistema legal todavía los tiene.
Esa es una ventaja estratégica extraordinaria para la ciberdelincuencia.
La persecución de los factores atacantes En el modelo de negocio
Tal vez uno de los puntos más interesantes en el artículo de TechTarget es que los propios criminales entienden la brecha de la acusación.
Esto no es simplemente algo de lo que se queja la policía después.
Los atacantes pueden estructurar las operaciones a su alrededor.
¿Dónde debería alojarse la infraestructura?
¿A qué países se debe dirigir?
¿A dónde deberían trasladarse los fondos robados?
¿Qué jurisdicciones cooperan entre sí?
¿Dónde es posible la extradición?
¿Dónde es improbable?
La ciberdelincuencia se ha vuelto lo suficientemente sofisticada como para que evitar el enjuiciamiento pueda convertirse efectivamente en otra parte de la planificación operacional.
Piensa en lo que eso significa.
El criminal no se limita a preguntar:
"¿Puedo violar esta organización?"
También pueden preguntar:
"Si lo hago, ¿cuáles son las posibilidades de que alguien pueda hacer algo al respecto?"
Eso cambia considerablemente la economía.
El cibercrimen es un negocio
A veces hacemos que los cibercriminales suenen casi míticos.
Hackers sombrías.
Cuartos oscuros.
Código complejo.
adversarios extranjeros.
Pero gran parte de la ciberdelincuencia moderna se comporta como un negocio.
Hay especialización.
Hay proveedores.
Hay afiliados.
Hay mercados.
Hay proveedores de servicios.
Hay acuerdos de reparto de los ingresos.
Hay infraestructura.
Hay clientes.
Hay modelos de negocio.
Malware-as-a-service ha bajado la barrera técnica a la entrada. Un atacante no necesariamente necesita desarrollar cada componente de un ataque. Capacidades criminales pueden ser alquiladas, compradas u obtenidas a través de un ecosistema de proveedores y afiliados.
En otras palabras:
El cibercrimen se ha industrializado.
Y cuando algo se industrializa, la escala lo cambia todo.
AI está reduciendo el costo de nuevo
Ahora añade inteligencia artificial.
El artículo de TechTarget cita investigación de KnowBe4 encontrar elementos generados por IA en 85.76% de correos electrónicos de phishing examinado en su informe 2026.
Eso importa porque el phishing históricamente contenía una debilidad útil.
Mala gramática.
Una redacción extraña.
Una frase incómoda.
Pobre ortografía.
Mensajes que simplemente no sonaban bien.
Esas pistas ayudaron a la gente a reconocer fraude.
La IA generadora puede eliminar muchos de ellos.
Ahora un atacante puede producir comunicaciones pulidas.
Comunicaciones personalizadas.
Diferentes versiones para diferentes objetivos.
Diferentes idiomas.
Diferentes personajes ejecutivos.
Y pueden hacerlo a escala.
La economía cambia de nuevo.
El costo de crear un engaño convincente cae.
La velocidad aumenta.
El número de posibles objetivos aumenta.
Y la habilidad requerida para producir un mensaje creíble puede disminuir.
AI no crea mágicamente ciberataques exitosos.
Pero puede hacer que partes del proceso de ataque sean más baratas y escalables.
Para los criminales, eso importa enormemente.
Así que, ¿Qué le sucede a la Deterrencia?
La aplicación tradicional de la ley depende en parte de la disuasión.
Si la probabilidad y las consecuencias del castigo son suficientemente altas, la comisión del delito se vuelve menos atractiva.
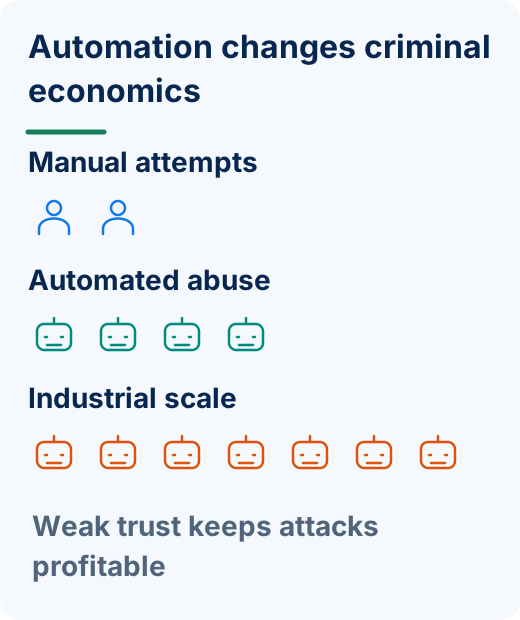
Pero, ¿qué sucede cuando el atacante cree que la probabilidad de enjuiciamiento es baja?
El elemento disuasorio se debilita.
Si la recompensa potencial es enorme, el costo del lanzamiento de ataques sigue cayendo y la probabilidad de castigo sigue siendo relativamente pequeña, la economía sigue favoreciendo al atacante.
Esto lleva a una conclusión incómoda para los líderes empresariales:
No puedes construir tu estrategia de ciberseguridad en torno a la expectativa de que la persona que te ataca eventualmente será atrapada.
Puede que no lo sean.
Puede que ni siquiera sean identificados.
E incluso si son identificados, pueden vivir en algún lugar donde no puedan ser arrestados de forma realista.
Eso significa que las empresas tienen que concentrarse en la parte de la ecuación que pueden influir.
Hacer el ataque más difícil de tener éxito.
La prevención también cambia la economía
La ciberseguridad se discute a menudo como defensa.
Proteja la red.
Proteja el punto final.
Proteja los datos.
Proteja la aplicación.
Pero la prevención hace otra cosa.
Cambia la economía del atacante.
Imagina que un atacante puede phish con éxito uno de cada cien empleados.
Esa puede ser una campaña atractiva.
¿Qué sucede si los controles más fuertes reducen dramáticamente esa tasa de éxito?
El atacante necesita más blancos.
Más infraestructura.
Más tiempo.
Más intentos.
Más dinero.
Más exposición.
El rendimiento de la inversión cae.
Ahora aplica ese mismo pensamiento:
Robo de credenciales.
Apropiación de cuentas.
La imitación.
Autenticación fraudulenta.
Recrudecimiento de privilegios.
Transacciones no autorizadas.
El éxito de la seguridad no sólo detiene un ataque.
Hace que atacarte sea menos rentable.
Esa es una distinción importante.
La aplicación de la ley trata de aumentar la costo después del delito.
Ciberseguridad puede aumentar la costo de la comisión con éxito.
Necesitamos a ambos.
¿Por qué romper In ¿ Cuándo puede iniciar sesión?
Aquí es donde veo una conexión particularmente importante con la identidad.
Los atacantes no siempre tienen que derrotar la sofisticada infraestructura de seguridad.
A veces simplemente necesitan una identidad en la que la infraestructura ya confía.
Robar las credenciales.
Captura un token de sesión.
Phish el empleado.
Convencer a alguien para aprobar una solicitud MFA.
Ingeniero social del servicio de asistencia.
Se hace pasar por una organización de confianza.
Toma una cuenta.
Una vez que el atacante posee suficiente de las características que el sistema asocia con un usuario legítimo, ocurre algo peligroso:
El atacante empieza a parecer legítimo.
El cortafuegos puede estar funcionando.
La encriptación puede estar funcionando.
La protección endpoint puede estar funcionando.
La aplicación puede estar funcionando exactamente como está diseñada.
Pero la persona equivocada ha sido aceptada como la persona correcta.
Es por eso que una de las cuestiones más importantes de la ciberseguridad moderna se está convirtiendo en:
¿Quién tiene la llave?
El Castillo todavía importa, pero también la persona en la Puerta
En una discusión previa, comparé la ciberseguridad moderna con un castillo medieval.
Construimos muros.
Excava foso.
Guardias de la estación.
Protege la puerta.
Pero, eventualmente, un atacante inteligente pregunta:
¿Por qué escalar la pared si puedo convencer a alguien para bajar el puente levadizo?
Los ataques de identidad operan bajo el mismo principio.
El atacante puede no tener que derrotar el perímetro.
Necesitan a alguien dentro para confiar en ellos.
Un correo electrónico de phishing hace eso.
Una credencial robada hace eso.
La fatiga MFA intenta hacer eso.
La ingeniería social del servicio de ayuda hace eso.
La adquisición de cuentas hace eso.
El atacante está buscando a alguien o algo capaz de abrir la puerta.
Y AI está ayudando a los atacantes a ser considerablemente más convincentes cuando preguntan.
La autenticación tiene que ser más difícil de armar
Se suponía que las contraseñas establecían identidad.
Los atacantes aprendieron a robarlos.
Hemos añadido la autenticación de dos factores.
Atacantes adaptados.
expandimos MFA.
Los atacantes desarrollaron técnicas que involucran a los proxies de phishing, fatiga de empuje, ingeniería social y robo de sesión.
Esto no significa que MFA sea inútil.
Lejos de eso.
MFA sigue siendo una mejora importante sobre la autenticación con contraseña.
Pero hay una lección más grande.
No podemos seguir asumiendo que añadir otro reto de autenticación resuelve permanentemente el problema de confianza subyacente.
El atacante se adapta.
Eso significa que la autenticación también debe evolucionar.
La pregunta que falta: ¿Quién está del otro lado?
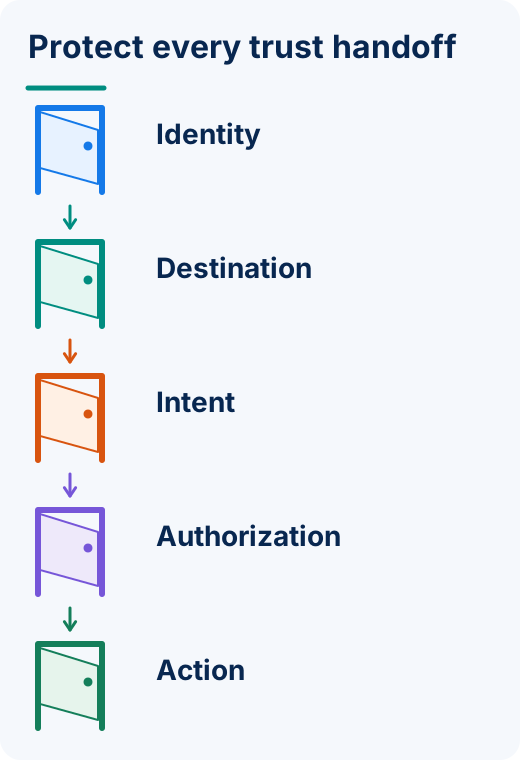
La mayoría de los sistemas de autenticación se concentran abrumadoramente en un participante.
El usuario.
¿Quién eres?
Introduzca su contraseña.
Proporcione su código.
Aprobar el empujón.
Presente su biometría.
Demuéstrate otra vez.
Pero phishing explota algo fundamentalmente diferente.
El atacante imita el destino.
Un sitio web fraudulento puede parecerse a su banco.
Un inicio de sesión falso Microsoft puede parecer legítimo.
Un portal corporativo fraudulento puede reproducir perfectamente la marca de la empresa.
El empleado cree que están autenticando a la organización.
La organización le está pidiendo al usuario que pruebe quiénes son.
Pero ¿quién prueba que el destino es legítimo?
Esa pregunta se vuelve cada vez más importante a medida que la IA hace que la suplantación sea más convincente.
Full Duplex Authentication® cambia la relación
Este es el problema de las direcciones Identité® con nuestro patentado Full Duplex Authentication®.
La autenticación tradicional es principalmente:
Usuario → Destino
El usuario se demuestra a sí mismo al servicio.
Full Duplex Authentication® establece confianza en ambas direcciones:
Usuario ↔ Destino legítimo
El usuario autentica.
Pero el destino legítimo también participa en el establecimiento de su legitimidad para el usuario antes de que el usuario se complete la autenticación segura.
¿Por qué importa eso?
Porque un atacante puede copiar la apariencia.
Logos.
Colores.
Lenguaje.
Páginas web.
Marcas.
Emails.
Incluso voces.
Pero parecer una organización legítima no debería ser suficiente para convertirse en esa organización en la relación de autenticación.
Esa es la diferencia entre reconocimiento y autenticación.
Y a medida que mejora la suplantación, esa diferencia se vuelve más importante.
La intención también importa
Hay otra ventaja de atacante que deberíamos eliminar.
Confusión.
Supongamos que un empleado recibe una solicitud de autenticación.
No lo esperaban.
Pero los avisos de autenticación son comunes.
Tal vez olvidaron que iniciaron algo.
Tal vez esté haciendo algo.
Tal vez una solicitud necesita aprobación.
Tal vez reciban cinco solicitudes. Luego diez.
Eventualmente aprueban uno simplemente para hacer desaparecer las señales.
El sistema de autenticación podrá registrar:
Aprobado.
¿Pero el usuario realmente tenía la intención de iniciar la sesión?
Esa es una pregunta diferente.
En Identité®, la autenticación puede establecer explícitamente la intención preguntando al usuario algo tan sencillo como:
"¿Solicitaste esta sesión de autenticación?"
Contexto como una imagen y un número de tres dígitos puede conectar aún más la experiencia de autenticación a lo que el usuario está haciendo en realidad.
Esto no se trata de añadir más fricción.
Se trata de añadir significado a la decisión de autenticación.
La autenticación es sólo el comienzo
Ahora supongamos que la autenticación tiene éxito legítimamente.
El usuario realmente es el usuario.
¿Debería eso autorizar automáticamente cada acción?
No.
Aquí es donde debe separarse la autenticación y la autorización.
Respuestas de autenticación:
"¿Quién eres tú?"
Respuestas de autorización:
"¿Qué se te permite hacer?"
Considere la banca en línea.
Un cliente autentica.
Comproban el balance. Bajo riesgo.
Revisan las transacciones. Bajo riesgo.
Transfieren $100 entre sus propias cuentas. Potencialmente rutinario.
Luego intentan transferir $50,000 a un nuevo destinatario en otro país.
La misma identidad.
Riesgo completamente diferente.
Esa transacción puede merecer una autorización adicional.
Aquí es donde la seguridad inteligente puede mejorar la protección sin hacer que cada interacción sea dolorosa.
Más seguridad no tiene que significar más fricción
Una de las suposiciones más dañinas de la ciberseguridad es que una seguridad más fuerte significa inevitablemente una peor experiencia de usuario.
Otra contraseña.
Otro desafío.
Otro código.
Otra interrupción.
Otra aprobación.
Esto no es necesariamente una mejor seguridad.
Puede ser simplemente más fricción de seguridad.
El mejor enfoque es:
Aplicar la garantía real a la identidad del derecho en torno a la acción del derecho en el momento oportuno.
La actividad legítima de bajo riesgo debe seguir siendo fácil.
La actividad de mayor riesgo debe desencadenar controles más fuertes.
Una transacción consiguiente puede requerir una autorización específica.
Una solicitud inesperada de autenticación debe establecer la intención.
Un destino que pida autenticación sensible debe establecer su propia legitimidad.
La seguridad se vuelve adaptable en lugar de indiscriminada.
Eso ayuda a proteger a la organización y a facilitar la vida de los usuarios legítimos.
Y eso es importante porque la ciberseguridad no debe convertirse en el departamento cuya respuesta es siempre "no".
Hecho correctamente, la seguridad permite a la empresa decir:
"Sí, a salvo."
El defensor también tiene un problema de recursos
TechTarget señala otro desafío que merece atención.
Las propias organizaciones de ciberseguridad enfrentan escasez de habilidades, y la aplicación de la ley se enfrenta a una presión similar.El artículo cita un estudio ISC2 en el que 88% de los encuestados reportó al menos una consecuencia significativa de seguridad relacionada con la escasez de habilidades.
Esto hace aún más importante la prevención.
Cada ataque exitoso consume recursos.
Respuesta a incidentes.
Forense.
Asesor jurídico.
Informes reglamentarios.
Notificación al cliente.
Restauración del sistema.
Atención ejecutiva.
Reparación reputatoria.
Posible litigio.
Interrupción de negocios.
Un ataque prevenido evita mucho más que la pérdida directa.
Evita el enorme mecanismo de organización que se requiere después del compromiso.
La acusación no es la única manera de herir al criminal
Hay algunas noticias alentadoras en el artículo de TechTarget.
Cuando las autoridades no pueden detener a las personas que se dedican a la ciberdelincuencia, cada vez se dirigen más a la infraestructura de la que dependen esos delincuentes.
La operación Cronos interrumpió la infraestructura de LockBit en los países 10 en 2024, después de lo cual los pagos de rescate al grupo cayeron 79%.
Operación Endgame ha dirigido botnets e infraestructura de infostealer, con una fase 2025 Noviembre derribando servidores 1,025.
Operación Talento cerró los foros de ciberdelincuencia cracked y nulled, que juntos tenían más de 10 millones de usuarios.
Esto ilustra un principio importante.
Si no puede arrestar inmediatamente al criminal:
Interrumpir el modelo de negocio.
Quita la infraestructura.
Congela el dinero.
Aumentar los costos de funcionamiento.
Reducir las tasas de éxito.
Hacer que el ecosistema sea menos fiable.
Los equipos de seguridad cibernética deberían pensar lo mismo.
Nuestro trabajo no es arrestar atacantes.
Nuestro trabajo es hacer que su modelo de negocio fracase cuando nos atacan.
La prevención y el enjuiciamiento son dos caras de la misma batalla económica
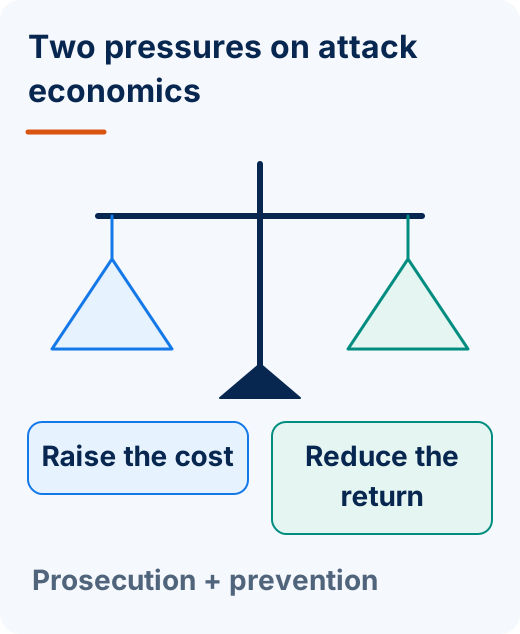
Los equipos encargados de hacer cumplir la ley y de ciberseguridad abordan el problema desde diferentes direcciones.
La aplicación de la ley pide:
¿Cómo identificamos, perturbamos, arrestamos y procesamos al atacante?
Los equipos de seguridad preguntan:
¿Cómo evitamos que el atacante tenga éxito?
Pero económicamente, ambos están tratando de lograr algo similar.
Hacer que el delito cibernético sea menos atractivo.
Sube el costo.
Reduce la recompensa.
Aumentar la incertidumbre.
Disminuir la probabilidad de éxito.
Así es como cambia la ecuación.
Y el artículo de TechTarget proporciona un buen ejemplo de prevención trabajando a nivel de la ley también. El nivel de operación del FBI ha notificado más de 8,000 potenciales víctimas de criptofraude y previno más de $500 millones en pérdidas desde su lanzamiento de enero 2024. El equipo de activos de recuperación del FBI congeló $679 millones en 2025 a través de informes rápidos, con una tasa de éxito 58% para su cadena de asesinato de fraude financiero.
Note lo que pasó.
El resultado más valioso no era necesariamente procesar a alguien años después.
Estaba impidiendo que el dinero desapareciera en primer lugar.
La perspectiva Identité: Hacer más difícil la confianza para explotar
No existe ninguna tecnología de autenticación que pueda resolver la extradición internacional.
Ninguna plataforma de identidad puede eliminar ransomware.
Ningún vendedor de seguridad puede prevenir cualquier ciberataque.
Esas no son afirmaciones realistas.
Pero las organizaciones pueden controlar algo de importancia crítica:
Cuán fácilmente los atacantes pueden explotar la confianza.
¿Pueden las credenciales robadas por sí solas proporcionar acceso?
¿Puede un atacante hacerse pasar por un destino legítimo?
¿Puede aprobarse una solicitud de autenticación inesperada sin establecer la intención?
¿La autenticación exitosa proporciona una autoridad excesiva?
¿Puede una identidad comprometida abrir demasiadas puertas?
Esas son decisiones arquitectónicas.
Y importan porque los atacantes buscan cada vez más el camino más barato hacia el éxito.
Si robar una contraseña funciona, roban contraseñas.
Si el phishing MFA funciona, el phishing MFA.
Si la ingeniería social el servicio de ayuda funciona, llaman al servicio de ayuda.
Si se hace pasar por la organización, se hace pasar por la organización.
Si comprometer una identidad proporciona acceso a todo, esa identidad se vuelve extremadamente valiosa.
Por consiguiente, el objetivo debe ser sencillo:
Hacer de la identidad de confianza un arma mucho más difícil de robar, manipular o mal uso.
La autenticación sin contraseña puede reducir la dependencia de contraseñas reutilizables.
Full Duplex Authentication® puede establecer la confianza en ambas direcciones.
La intención de autenticación puede ayudar a determinar si el usuario realmente inició la sesión.
La autorización puede limitar lo que sucede después de la autenticación.
El menor privilegio puede reducir el daño que una identidad comprometida puede causar.
El contexto puede determinar cuándo ha cambiado el riesgo.
Juntos, estos controles comienzan a atacar la economía del atacante.
Supongamos que el atacante no teme a la sala de audiencias
Los gobiernos necesitan una cooperación internacional más fuerte.
Las fuerzas del orden necesitan recursos.
Las organizaciones necesitan una mejor preparación forense.
La infraestructura criminal debe ser interrumpida.
Los fondos robados deben ser congelados.
Los atacantes deben ser enjuiciados siempre que sea posible.
Todo eso importa.
Pero los CISO, los CIO y los líderes empresariales no pueden basar las decisiones de seguridad de hoy en lo que puede pasarle al criminal mañana.
Tu responsabilidad comienza mucho antes.
Antes de la brecha.
Antes del despliegue del ransomware.
Antes de la adquisición de la cuenta.
Antes de la transacción fraudulenta.
Antes de que el atacante se convierta con éxito en alguien en quien sus sistemas confíen.
Ahí es donde las organizaciones tienen la mayor oportunidad de cambiar el resultado.
Porque hay una realidad incómoda detrás de la brecha de la fiscalía:
La persona que ataca su organización puede estar a miles de kilómetros de distancia, operando detrás de capas de infraestructura, protegida por fronteras, anonimato o incluso un gobierno que no tiene intención de ayudar a procesarlos.
Puede que nunca sean arrestados.
Nunca pueden ser extraditados.
Puede que nunca sean condenados.
Puede que nunca vean el interior de un tribunal.
Así que tal vez nuestra estrategia de seguridad debería comenzar con esa suposición.
La persona que te ataca puede que nunca vea el interior de un tribunal, nuestro trabajo es asegurarnos de que no vea el interior de nuestros sistemas.