
Durante a maior parte da história da segurança cibernética, medimos o sucesso pelo que não aconteceu.
A violação que foi evitada. A conta que não foi comprometida. Os dados que não foram roubados. O problema regulatório que nunca se materializou.
Estes são resultados importantes, mas já não são suficientes.
⁇ medida que as empresas se tornam mais digitais, a segurança está cada vez mais diretamente no caminho dos clientes, funcionários, transações e inovação. Isso significa que a segurança cibernética tem outra responsabilidade:
Isso deve ajudar o negócio a avançar.
Um artigo recente da CSO Online faz um argumento convincente para essa evolução. Os líderes de segurança cibernética, argumenta, precisam ir além da defesa da tecnologia e se tornarem parceiros estratégicos que ajudam suas organizações a inovar, modernizar e crescer. A segurança se torna muito mais valiosa quando é construída na estratégia de negócios desde o início, em vez de aparecer como um ponto de verificação final antes que algo possa avançar.
Concordo com essa premissa. Mas acredito que isso leva a uma pergunta ainda maior:
E se pararmos de pensar na segurança como um atrito necessário ao fazer negócios e começarmos a projetá-la como um catalisador para fazer mais negócios?
Essa mudança de perspectiva tem implicações profundas, particularmente para identidade e autenticação.
A falsa escolha entre segurança e experiência
Durante décadas, a segurança cibernética tem operado sob uma suposição que merece ser desafiada:
Mais segurança requer mais esforço do usuário.
Quando as senhas se mostraram insuficientes, nós as tornamos mais longas e complexas.
Quando isso não foi suficiente, adicionamos questões de segurança.
Então, fichas.
Então senhas únicas.
Em seguida, aplicações autenticadoras.
Em seguida, envie notificações.
Cada geração abordou ameaças legítimas. Mas a cada camada adicional, transferimos silenciosamente mais do fardo de segurança para o usuário legítimo.
Nossa apresentação, O lado humano da confiança digital, faz uma pergunta que chega ao cerne do problema:
Por que as pessoas honestas têm que trabalhar tanto para provar que são honestas?
Ele descreve como os usuários foram progressivamente solicitados a lembrar outra senha, carregar outro dispositivo, recuperar outro código e aprovar outra notificação, muitas vezes repetidamente ao longo do dia.
Em algum lugar ao longo do caminho, a inconveniência tornou-se associada à segurança.
Não devia ser.
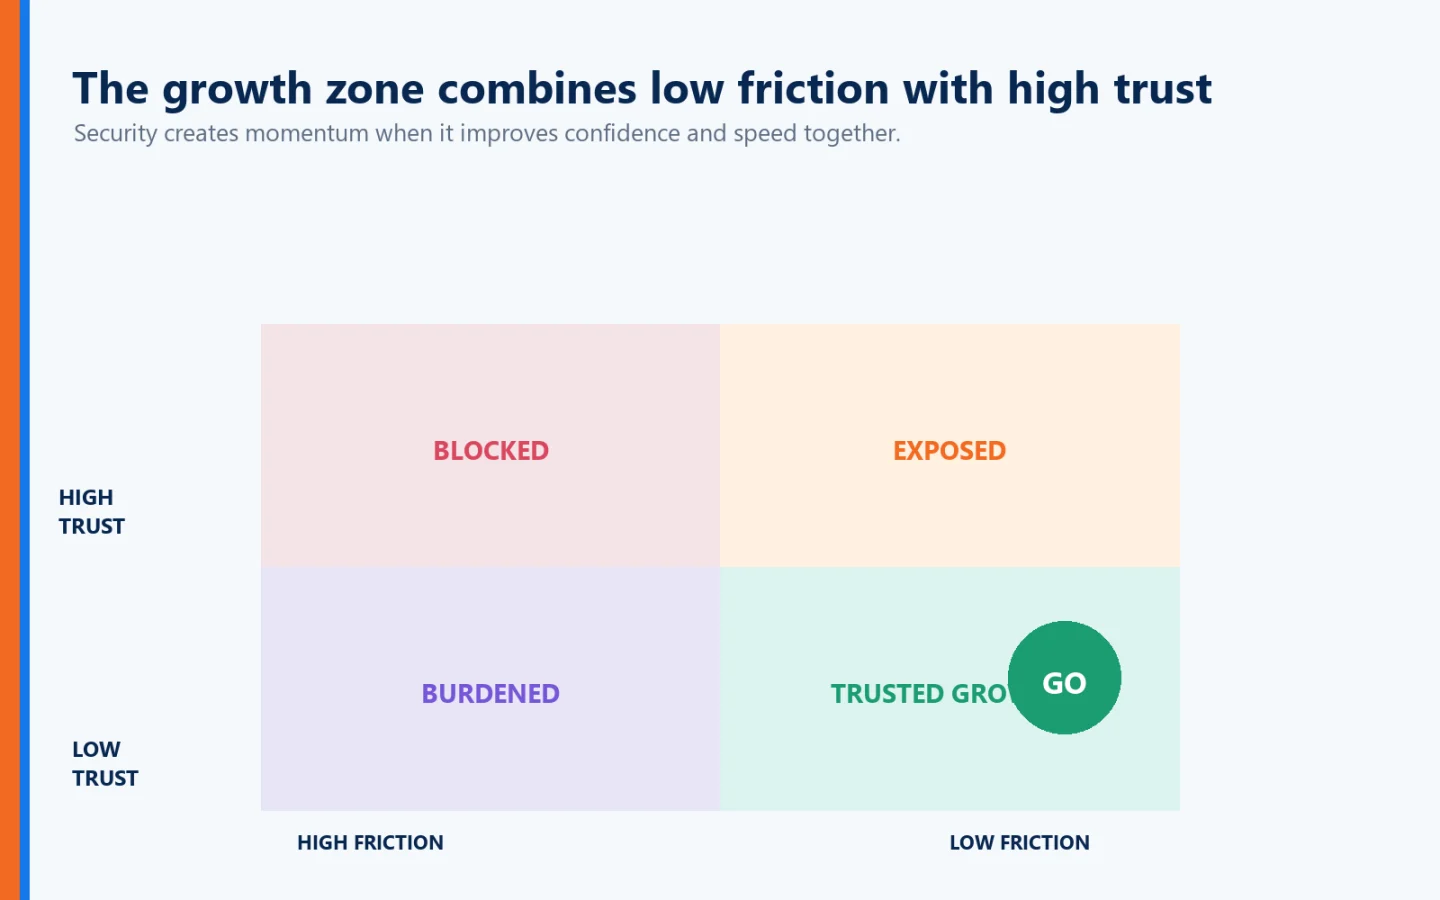
A fricção não é prova de segurança.
E eliminar o atrito não significa reduzir a segurança.
De fato, quando identificamos a pessoa com maior confiança, temos a oportunidade de fazer as duas coisas:
Aumentar a segurança, reduzindo a carga sobre os usuários legítimos.
É aí que a segurança começa a parecer menos como sobrecarga e mais como uma estratégia de negócios.
A fricção tem um custo de negócio
Considere o que acontece sempre que a segurança interrompe uma pessoa legítima.
Um funcionário deixa de trabalhar para encontrar uma senha.
Um médico se afasta de um paciente para se autenticar novamente.
Um cliente recupera um telefone para receber um código.
Alguém tentando fazer uma compra abandona o processo porque outra etapa de verificação apareceu.
Um help desk lida com outra redefinição de senha.
Cada evento pode parecer insignificante quando visto individualmente.
Através de milhares, ou milhões, de interações, elas não são.
Eles representam tempo perdido, fluxos de trabalho interrompidos, custos de suporte, clientes frustrados e, em alguns casos, perda de receita.
É por isso que a segurança cibernética não pode ser avaliada exclusivamente através da lente da prevenção de ameaças.
A melhor pergunta é:
O que esse controle de segurança permite ou impede que o negócio realize?
Essa é uma das ideias importantes no artigo do CSO. Os líderes empresariais pensam em crescimento, expectativas dos clientes, continuidade e resultados. Os líderes de segurança tornam-se mais valiosos quando podem conectar as decisões de segurança cibernética a esses resultados, em vez de discutir a segurança apenas em termos de vulnerabilidades, controles e conformidade.
A autenticação é um exemplo perfeito.
Se pudermos autenticar uma pessoa com maior certeza enquanto pedimos a essa pessoa para fazer menos, o benefício se estende muito além da segurança cibernética.
Podemos melhorar a produtividade.
Podemos reduzir os requisitos de suporte.
Podemos remover barreiras das jornadas do cliente.
Podemos tornar os serviços digitais mais fáceis de usar.
Podemos acelerar as transações.
Podemos criar confiança sem criar inconveniência.
Menos atrito torna-se uma vantagem comercial.
O objetivo não é mais autenticação, é mais confiança.
Isso nos leva ao que eu acredito ser uma das distinções mais importantes em segurança cibernética.
Nós nos tornamos muito bons em autenticar coisas.
Senhas.
Dispositivos.
Tokens.
Credenciais.
Telefones.
Mas nada disso é realmente o que nos preocupa.
O que realmente queremos saber é:
Quem está solicitando acesso?
Essa distinção é central para O lado humano da confiança digital. Como a apresentação explica, quase todos os grandes investimentos em segurança se baseiam na suposição de que a organização sabe quem está solicitando acesso. Firewalls, monitoramento, AI e Zero Trust podem se tornar cada vez mais sofisticados, mas sua eficácia ainda depende da confiança na identidade.
Isso muda o objetivo.
O objetivo não é criar mais autenticação.
O objetivo é criar maior confiança na identidade.
Uma vez que pensamos sobre o problema dessa maneira, algo interessante acontece.
A complexidade deixa de ser um proxy para a segurança.
Como dizemos na apresentação:
A confiança não aumenta porque a complexidade aumenta. A confiança na identidade aumenta.
Essa é uma distinção extremamente importante para as empresas que tentam crescer.
Porque a complexidade cria atrito.
A confiança pode removê-lo.
Segurança deve se tornar um ativador invisível
Algumas das melhores tecnologias que encontrei durante a minha carreira têm uma coisa em comum:
Eventualmente, as pessoas pararam de perceber isso.
Isso pode soar como uma medida estranha de sucesso tecnológico, mas acredito que seja um dos mais importantes.
A tecnologia não é o destino.
As pessoas são.
Nossa apresentação descreve o resultado como o "Ativador Invisível".
Quando a tecnologia se move silenciosamente para o fundo, os médicos podem se concentrar em pacientes, professores em estudantes e banqueiros em clientes.
A segurança não desapareceu.
A interrupção tem.
Pense sobre o que isso significa a partir de uma perspectiva de negócios.
A melhor experiência de autenticação não é necessariamente aquela com a segurança mais visível.
Pode ser aquele que o usuário legítimo mal percebe.
A segurança ainda está funcionando.
A identidade ainda está sendo estabelecida.
O acesso ainda está sendo controlado.
O risco ainda está sendo gerenciado.
Mas o cliente ou funcionário permanece focado no que eles vieram realizar.
Isso não é apenas uma melhor experiência do usuário.
Isso é melhor negócio.
A segurança projetada em torno das pessoas cria oportunidades
Há outra lição que aprendi que vai além da conveniência.
A segurança mal projetada não apenas frustra as pessoas.
⁇ s vezes, isso os exclui completamente.
Anos atrás, enquanto trabalhávamos com o Governo do México em uma iniciativa nacional de saúde, encontramos um problema que mudou fundamentalmente a forma como eu pensava sobre identidade.
Os sistemas de identidade tradicionais esperavam que as pessoas possuíssem documentos.
Mas muitos dos cidadãos que estávamos tentando servir não tinham certidão de nascimento. Nenhuma identificação emitida pelo governo. Nenhuma conta de serviço público. Alguns viviam em comunidades onde a eletricidade nunca tinha chegado às suas casas. Alguns não podiam ler nem escrever.
Exigir documentos, que nunca tinham possuído, não era uma segurança mais forte.
Foi a exclusão.
A identificação biométrica ofereceu uma abordagem diferente. Uma impressão digital não exigia senha, papelada ou alfabetização. De acordo com nossa apresentação, isso ajudou a remover barreiras, reduzindo drasticamente a fraude e ajudando os recursos de saúde a alcançar seus destinatários pretendidos.
Essa experiência me ensinou algo que se aplica igualmente à tecnologia comercial hoje:
Cada requisito de segurança determina não apenas quem está protegido, mas quem pode participar.
Isso faz do atrito uma questão estratégica.
Um processo de autenticação de cliente complicado pode reduzir a conversão.
Um processo inacessível pode excluir potenciais clientes.
Um ambiente de autenticação excessivamente complicado pode reduzir a produtividade.
Uma arquitetura de segurança projetada em torno das suposições de ontem pode tornar o modelo de negócios de amanhã mais difícil de alcançar.
Remova essas barreiras, e a segurança começa a abrir portas em vez de fechá-las.
Construir segurança para o crescimento, não em torno dele
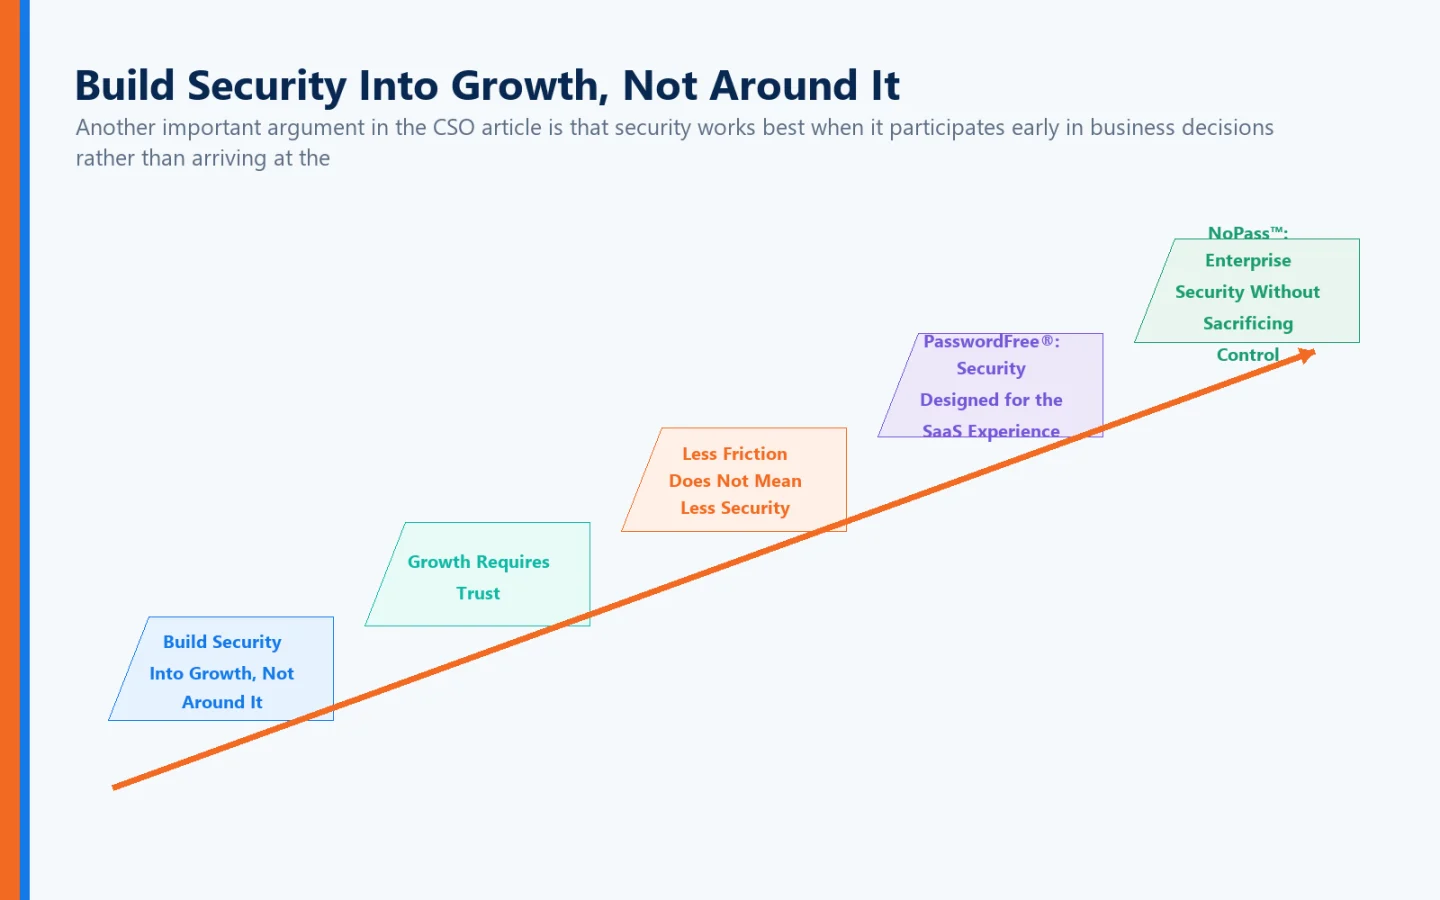
Outro argumento importante no artigo do CSO é que a segurança funciona melhor quando participa cedo nas decisões de negócios, em vez de chegar ao final para aprová-las ou rejeitá-las.
Quando as equipes de segurança cibernética entendem os objetivos operacionais e ajudam a moldar as decisões de tecnologia desde o início, os riscos podem ser resolvidos antes que se tornem obstáculos caros.
O mesmo princípio deve ser aplicado à identidade.
Não construa uma experiência digital e pergunte:
Como podemos garantir o login?
Comece perguntando:
Como podemos estabelecer confiança enquanto criamos a experiência mais fácil possível para a pessoa legítima?
Essas são filosofias de design muito diferentes.
O primeiro acrescenta segurança a um processo.
A segunda faz parte do processo de segurança.
E quando a identidade é projetada corretamente desde o início, as organizações não precisam necessariamente escolher entre segurança e usabilidade.
Eles podem perseguir ambos.
Crescimento exige confiança
O negócio digital depende, em última análise, da confiança.
Um banco precisa de confiança de que a pessoa que move dinheiro é o titular da conta.
Um hospital precisa de confiança de que alguém que acessa um registro médico está autorizado a vê-lo.
Uma empresa precisa de confiança de que o indivíduo que entra em um sistema crítico é um funcionário com as permissões apropriadas.
Um consumidor precisa de confiança de que a organização que solicita informações é realmente a organização que afirma ser.
E à medida que a IA torna a personificação digital cada vez mais convincente, estabelecer que a confiança só se tornará mais importante.
É também por isso que acredito que a autenticação precisa evoluir além do modelo tradicional de sentido único.
A maioria das autenticações pede à organização que verifique o indivíduo:
És mesmo tu?
Mas os usuários raramente recebem uma resposta igualmente forte para outra pergunta importante:
Esta é realmente a organização com a qual eu pretendia me conectar?
Esse princípio está por trás da patente do Identité Full Duplex Authentication®, o que cria autenticação mútua onde ambos os lados da relação digital participam no estabelecimento de confiança.
O usuário se autentica para a organização.
A organização legítima se autentica como parte do relacionamento com o usuário.
Isso se torna especialmente importante em um mundo de phishing, domínios parecidos e imitações cada vez mais sofisticadas assistidas por IA.
Porque o crescimento em uma economia digital requer transações.
Transações exigem confiança.
E a confiança exige confiança.
Menos fricção não significa menos segurança
Isso merece destaque porque contradiz décadas de pensamento convencional.
O objetivo não deve ser facilitar a autenticação removendo a segurança.
O objetivo deve ser facilitar a autenticação Porque encontramos melhores maneiras de estabelecer a identidade.
Essa é uma proposta muito diferente.
A abordagem do Identité é projetada em torno dessa filosofia.
Em vez de depender de senhas reutilizáveis como base de confiança, a autenticação pode usar o dispositivo confiável e a biometria verificada localmente.
As informações biométricas permanecem descentralizadas e no dispositivo do usuário, em vez de serem mantidas em um repositório biométrico centralizado Identité.
E Full Duplex Authentication® adiciona autenticação mútua para abordar outra fraqueza fundamental na autenticação tradicional: a legitimidade do destino.
O resultado não é a segurança sacrificada por conveniência.
O objetivo é:
Garantia de identidade mais forte com menos atrito.
PasswordFree®: Segurança projetada para a experiência SaaS
Esta filosofia é refletida no Identité PasswordFree®, nossa solução de autenticação sem senha SaaS.
O PasswordFree® foi projetado para reduzir a dependência de senhas, proporcionando uma experiência de autenticação mais simples para usuários legítimos.
Isso tem implicações óbvias de segurança.
Mas também tem implicações comerciais.
Menos senhas podem significar menos senhas esquecidas.
Menos resets.
Menos envolvimento na mesa de ajuda.
Menos interrupção dos funcionários.
Menos frustração do cliente.
E menos oportunidades para phishing de credenciais tradicionais.
O PasswordFree® também incorpora nossa autenticação patenteada Full Duplex Authentication®, autenticação de dispositivo confiável, verificação biométrica descentralizada, autenticação contextual e intenção de autenticação.
Para as organizações que oferecem aplicativos SaaS, o objetivo não é simplesmente garantir outra tela de login.
É fazer da confiança parte da experiência do cliente.
NoPass™: Segurança Empresarial Sem Controle Sacrificante
Para organizações empresariais que exigem integração de infraestrutura mais profunda, a Identité oferece NoPass™, nossa solução PaaS alimentada por Full Duplex Authentication®.
NoPass™ pode ser implantado na nuvem ou no local e pode integrar-se com ambientes envolvendo Microsoft Active Directory, Microsoft Entra ID, Microsoft 365 / Office 365 e Microsoft Azure.
Essa flexibilidade de implantação é particularmente importante para organizações altamente regulamentadas.
Os bancos, por exemplo, preferem frequentemente implementações locais porque querem o máximo controle sobre ambientes sensíveis de cliente e autenticação.
Isso ilustra outra dimensão da segurança como um facilitador.
A arquitetura de segurança deve se adaptar ao negócio, em vez de forçar o negócio a se adaptar à arquitetura de segurança.
Uma maneira diferente de medir a segurança cibernética
Talvez seja hora de expandir como medimos o sucesso da segurança.
É claro que devemos continuar medindo os ataques evitados, as vulnerabilidades eliminadas e os incidentes contidos.
Mas também devemos perguntar:
Quanto tempo de trabalho devolvemos?
Quantas etapas de autenticação desnecessárias eliminamos?
Quantas redefinições de senha desapareceram?
Quão mais fácil foi para os clientes transacionarem conosco?
Quantas pessoas agora podem acessar serviços que antes encontravam barreiras?
Quanto mais rápido a organização pode introduzir novas tecnologias porque a confiança já foi projetada na infraestrutura?
E talvez o mais importante:
A segurança ajudou a organização a fazer algo que não poderia fazer com confiança antes?
Essa é a segurança como estratégia de crescimento.
Do Gatekeeper ao Growth Catalyst
O artigo do CSO descreve a futura organização de segurança como aquela que ajuda a empresa a dizer Sim com confiança Em vez de ser simplesmente o departamento que diz não.
Eu daria um passo adiante.
O futuro da cibersegurança não deve ser simplesmente permitir a inovação.
A segurança deve facilitar a inovação.
Deve remover barreiras desnecessárias.
Isso deve tornar a confiança mais simples.
Deve permitir que os funcionários gastem mais tempo trabalhando e menos tempo provando que estão autorizados a trabalhar.
Ele deve permitir que os clientes transajam com confiança sem fazê-los navegar em um curso de obstáculos.
E deve permitir que as empresas se movam mais rápido precisamente porque têm maior confiança nas pessoas que participam em seu ambiente digital.
Isso nos obriga a abandonar uma das suposições mais antigas da segurança cibernética:
Segurança e conveniência não são forças opostas.
Quando a identidade é projetada corretamente, uma segurança mais forte pode criar menos atrito.
Menos atrito cria melhores experiências.
Experiências melhores podem melhorar a produtividade, a adoção e o envolvimento do cliente.
E esses resultados podem contribuir diretamente para o crescimento.
Talvez essa seja a oportunidade real que os líderes de segurança cibernética enfrentam hoje.
Parar de perguntar apenas:
Como protegemos o negócio?
E comece a perguntar:
Como uma melhor segurança pode ajudar o negócio a crescer?
Porque quando a segurança se torna fácil para pessoas honestas, difícil para atacantes e quase invisível nos momentos que importam, tornou-se algo muito mais valioso do que outra camada de defesa.
Tornou-se um catalisador para o crescimento.