
Durante la mayor parte de la historia de la ciberseguridad, hemos medido el éxito por lo que no sucedió.
La brecha que se previno, la cuenta que no fue comprometida, los datos que no fueron robados, el problema regulatorio que nunca se materializó.
Son resultados importantes, pero ya no son suficientes.
A medida que las empresas se vuelven más digitales, la seguridad se encuentra cada vez más directamente en el camino de los clientes, empleados, transacciones e innovación, lo que significa que la ciberseguridad tiene otra responsabilidad:
Debería ayudar a que el negocio avance.
Un artículo reciente de CSO Online hace un caso convincente para esta evolución. Los líderes de ciberseguridad, argumenta, necesitan ir más allá de defender la tecnología y convertirse en socios estratégicos que ayudan a sus organizaciones a innovar, modernizar y crecer. La seguridad se vuelve mucho más valiosa cuando se incorpora a la estrategia de negocio desde el principio en lugar de aparecer como un punto de control final antes de que algo pueda avanzar.
Estoy de acuerdo con esa premisa, pero creo que lleva a una pregunta aún más grande:
¿Y si dejamos de pensar en la seguridad como una fricción necesaria para hacer negocios y empezamos a diseñarla como un catalizador para hacer más negocios?
Ese cambio de perspectiva tiene profundas consecuencias, en particular para la identidad y la autenticación.
La falsa elección entre seguridad y experiencia
Durante décadas, la ciberseguridad ha funcionado bajo una suposición que merece ser desafiada:
Más seguridad requiere más esfuerzo del usuario.
Cuando las contraseñas resultaron insuficientes, las hicimos más largas y complejas.
Cuando eso no fue suficiente, añadimos preguntas de seguridad.
Entonces fichas.
Entonces códigos de acceso de una sola vez.
Luego aplicaciones de autenticador.
Entonces, notifíquenlo.
Cada generación abordaba amenazas legítimas, pero con cada capa adicional, transferimos silenciosamente más de la carga de seguridad al usuario legítimo.
Nuestra presentación, El lado humano de la confianza digital, hace una pregunta que llega al corazón del problema:
¿ Por qué la gente honrada tiene que trabajar tan duro para probar que es honesta?
Describe cómo a los usuarios se les ha pedido progresivamente que recuerden otra contraseña, lleven otro dispositivo, recuperen otro código y aprueben otra notificación, a menudo repetidamente durante todo el día.
En algún lugar del camino, las molestias se asociaron con la seguridad.
No debería serlo.
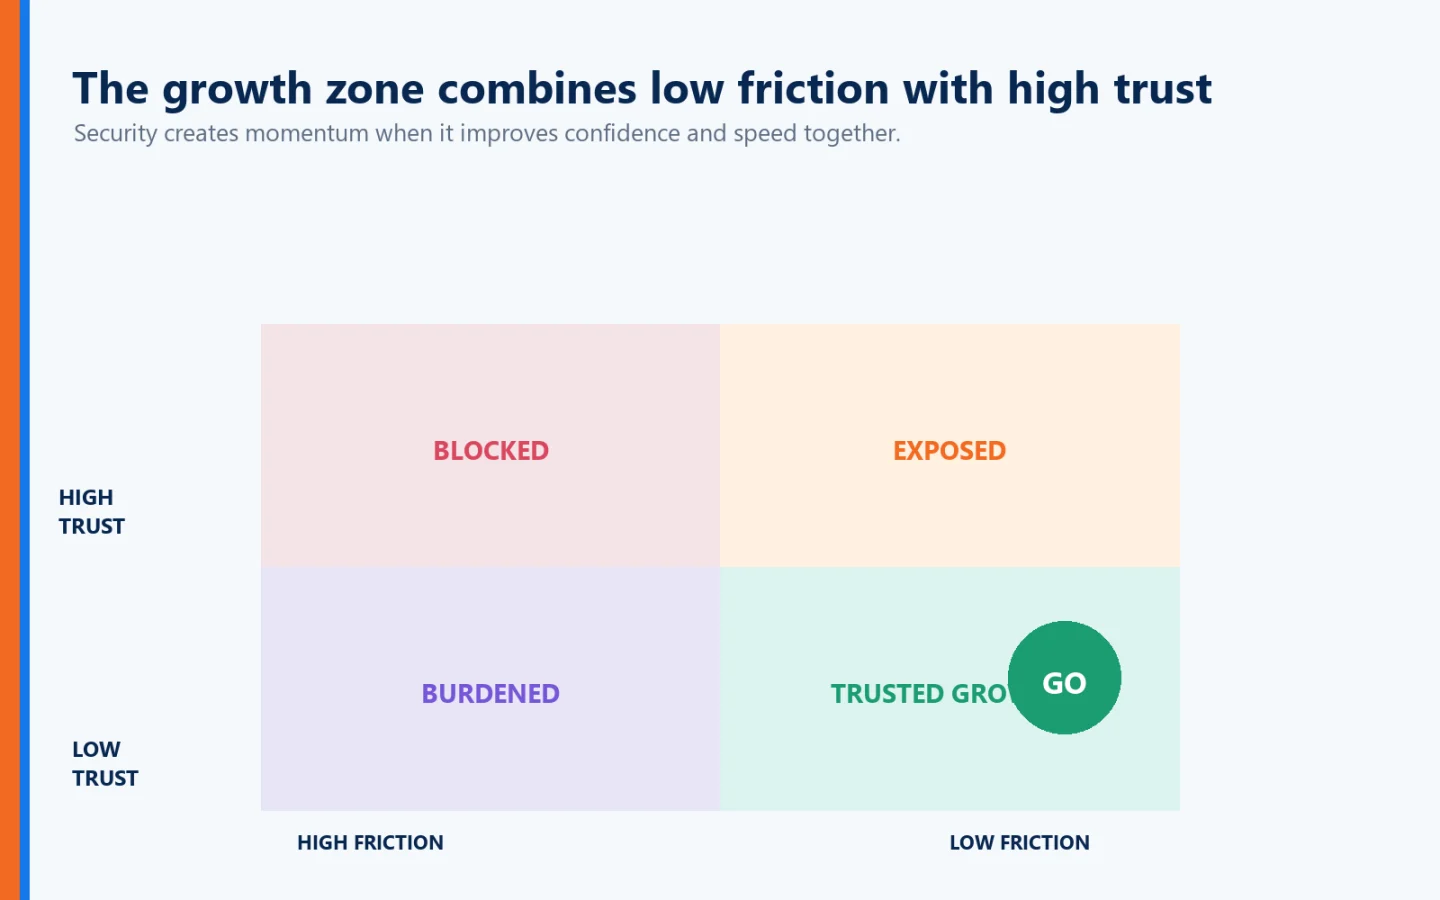
La fricción no es una prueba de seguridad.
Y eliminar la fricción no tiene que significar reducir la seguridad.
De hecho, cuando identificamos a la persona con mayor confianza, tenemos la oportunidad de hacer ambas cosas:
Aumentar la seguridad y reducir al mismo tiempo la carga para los usuarios legítimos.
Ahí es donde la seguridad comienza a parecerse menos a los gastos generales y más a una estrategia de negocio.
La fricción tiene un costo de negocio
Considere lo que sucede cada vez que la seguridad interrumpe a una persona legítima.
Un empleado deja de trabajar para encontrar una contraseña.
Un médico se aleja de un paciente para autenticarse de nuevo.
Un cliente recupera un teléfono para recibir un código.
Alguien que intenta hacer una compra abandona el proceso porque ha aparecido otro paso de verificación.
Un servicio de ayuda maneja otro restablecimiento de contraseña.
Cada evento puede parecer insignificante cuando se ve individualmente.
A través de miles, o millones, de interacciones, no lo son.
Representan tiempo perdido, flujos de trabajo interrumpidos, costos de apoyo, clientes frustrados y, en algunos casos, ingresos perdidos.
Es por ello que la ciberseguridad no puede evaluarse exclusivamente a través del lente de la prevención de amenazas.
La mejor pregunta es:
¿Qué permite o impide este control de seguridad que el negocio logre?
Esta es una de las ideas importantes en el artículo de las OSC. Los líderes empresariales piensan en el crecimiento, las expectativas de los clientes, la continuidad y los resultados. Los líderes de seguridad se vuelven más valiosos cuando pueden conectar las decisiones de ciberseguridad a esos resultados en lugar de discutir la seguridad únicamente en términos de vulnerabilidades, controles y cumplimiento.
La autenticación es un ejemplo perfecto.
Si podemos autenticar a una persona con mayor certeza mientras le pedimos que haga menos, el beneficio se extiende mucho más allá de la ciberseguridad.
Podemos mejorar la productividad.
Podemos reducir las necesidades de apoyo.
Podemos eliminar las barreras de los viajes de los clientes.
Podemos hacer que los servicios digitales sean más fáciles de usar.
Podemos acelerar las transacciones.
Podemos crear confianza sin crear inconvenientes.
Menos fricción se convierte en una ventaja de negocio.
El objetivo no es más autenticación, es más confianza.
Esto nos lleva a lo que creo que es una de las distinciones más importantes en ciberseguridad.
Nos hemos vuelto muy buenos autenticando cosas.
Contraseñas.
Dispositivos.
Tokens.
Credenciales.
Teléfonos.
Pero nada de eso es en realidad lo que en última instancia nos importa.
Lo que realmente queremos saber es:
¿Quién está solicitando acceso?
Esta distinción es fundamental para El lado humano de la confianza digitalComo explica la presentación, casi todas las inversiones importantes en seguridad se basan en la suposición de que la organización sabe quién está solicitando acceso. Cortafuegos, monitoreo, IA y Zero Trust pueden volverse cada vez más sofisticados, pero su efectividad aún depende de la confianza en la identidad.
Eso cambia el objetivo.
El objetivo no es crear más autenticación.
El objetivo es crear una mayor confianza en la identidad.
Una vez que pensamos en el problema de esa manera, algo interesante sucede.
La complejidad deja de ser un sustituto de la seguridad.
Como decimos en la presentación:
La confianza no aumenta porque la complejidad aumenta. La confianza en la identidad sí.
Esa es una distinción enormemente importante para las empresas que tratan de crecer.
Porque la complejidad crea fricción.
La confianza puede eliminarla.
La gran seguridad debería convertirse en un activador invisible
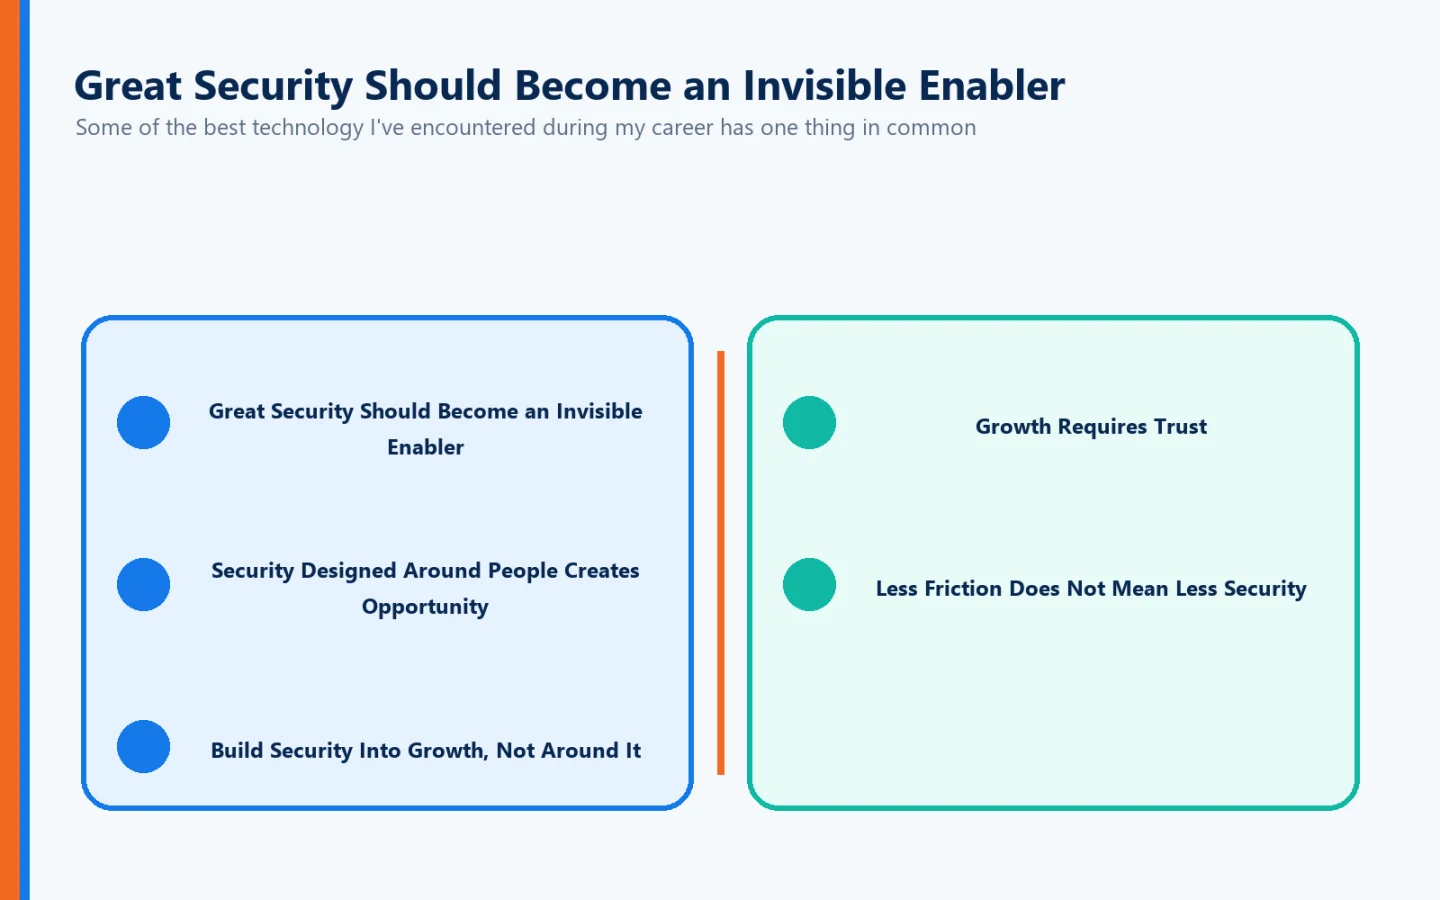
Algunas de las mejores tecnologías que he encontrado durante mi carrera tienen una cosa en común:
Eventualmente, la gente dejó de notarlo.
Puede sonar como una extraña medida de éxito tecnológico, pero creo que es uno de los más importantes.
La tecnología no es el destino.
La gente lo es.
Nuestra presentación describe el resultado como el "Habilitador Invisible".
Cuando la tecnología se mueve silenciosamente hacia el fondo, los médicos pueden concentrarse en los pacientes, los maestros en los estudiantes y los banqueros en los clientes.
La seguridad no ha desaparecido.
La interrupción lo ha hecho.
Piensa en lo que eso significa desde una perspectiva empresarial.
La mejor experiencia de autenticación no es necesariamente la que tiene la seguridad más visible.
Puede ser el que el usuario legítimo apenas nota.
La seguridad sigue funcionando.
Todavía se está estableciendo la identidad.
El acceso todavía está siendo controlado.
El riesgo sigue siendo gestionado.
Pero el cliente o empleado sigue enfocado en lo que llegaron a lograr.
Esto no es simplemente una mejor experiencia de usuario.
Eso es mejor negocio.
La seguridad diseñada alrededor de la gente crea oportunidades
Hay otra lección que he aprendido que se extiende más allá de la conveniencia.
La seguridad mal diseñada no solo frustra a la gente.
A veces los excluye por completo.
Años atrás, mientras trabajaba con el Gobierno de México en una iniciativa nacional de salud, encontramos un problema que cambió fundamentalmente cómo pensaba acerca de la identidad.
Los sistemas de identidad tradicionales esperaban que las personas poseyeran documentos.
Pero muchos de los ciudadanos que estábamos tratando de servir no tenían certificado de nacimiento. No había identificación emitida por el gobierno. No había ley de servicios públicos. Algunos vivían en comunidades donde la electricidad nunca había llegado a sus hogares.
Exigiendo documentos, nunca habían poseído no era más seguridad.
Fue una exclusión.
La identificación biométrica ofrecía un enfoque diferente. Una huella dactilar no requería contraseña, papeleo ni alfabetización. Según nuestra presentación, eso ayudó a eliminar barreras mientras reducía dramáticamente el fraude y ayudaba a que los recursos de salud llegaran a sus destinatarios previstos.
Esa experiencia me enseñó algo que se aplica igualmente a la tecnología comercial de hoy:
Cada requisito de seguridad determina no sólo quién está protegido, sino quién puede participar.
Eso hace que la fricción sea una cuestión estratégica.
Un proceso de autenticación de clientes engorroso puede reducir la conversión.
Un proceso inaccesible puede excluir a clientes potenciales.
Un entorno de autenticación de empleados demasiado complicado puede reducir la productividad.
Una arquitectura de seguridad diseñada alrededor de las suposiciones de ayer puede hacer que el modelo de negocio de mañana sea más difícil de lograr.
Eliminar esas barreras, y la seguridad comienza a abrir puertas en lugar de cerrarlas.
Construye seguridad en el crecimiento, no en torno a él
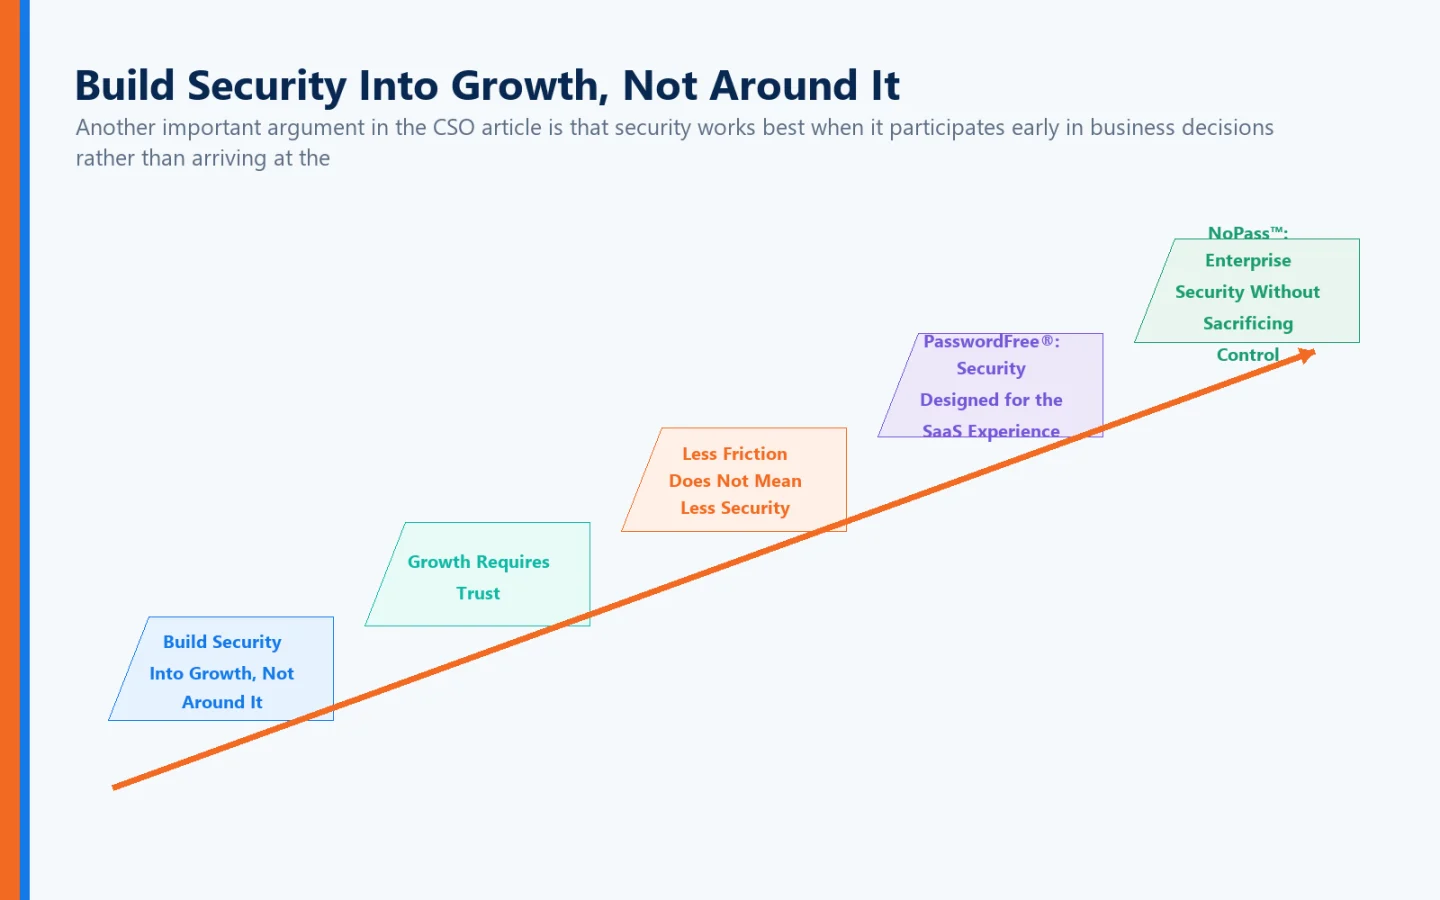
Otro argumento importante en el artículo de las OSC es que la seguridad funciona mejor cuando participa temprano en las decisiones empresariales en lugar de llegar al final para aprobarlas o rechazarlas.
Cuando los equipos de ciberseguridad entienden los objetivos operativos y ayudan a configurar las decisiones tecnológicas desde el principio, los riesgos se pueden abordar antes de que se conviertan en obstáculos costosos.
Ese mismo principio debe aplicarse a la identidad.
No construya una experiencia digital y luego pregunte:
¿Cómo aseguramos el inicio de sesión?
Empieza preguntando:
¿Cómo podemos establecer la confianza mientras creamos la experiencia más fácil posible para la persona legítima?
Esas son filosofías de diseño muy diferentes.
La primera añade seguridad a un proceso.
La segunda hace que la seguridad sea parte del proceso.
Y cuando la identidad se diseña correctamente desde el principio, las organizaciones no necesariamente tienen que elegir entre seguridad y usabilidad.
Pueden perseguir a ambos.
El crecimiento requiere confianza
El negocio digital depende en última instancia de la confianza.
Un banco necesita confianza en que la persona que mueve dinero es el titular de la cuenta.
Un hospital necesita confianza en que alguien que accede a un registro médico está autorizado a verlo.
Una empresa necesita confianza en que el individuo que entra en un sistema crítico es un empleado con los permisos apropiados.
Un consumidor necesita confianza en que la organización que solicita información realmente es la organización que afirma ser.
Y a medida que la IA hace que la suplantación digital sea cada vez más convincente, establecer que la confianza solo será más importante.
Por eso también creo que la autenticación en última instancia necesita evolucionar más allá del modelo tradicional de un solo sentido.
La mayor parte de la autenticación pide a la organización que verifique al individuo:
¿De verdad eres tú?
Pero los usuarios rara vez reciben una respuesta igualmente fuerte a otra pregunta importante:
¿Es esta realmente la organización con la que pretendía conectarme?
Ese principio está detrás de la patente de Identité Full Duplex Authentication®, que crea autenticación mutua cuando ambos lados de la relación digital participan en el establecimiento de la confianza.
El usuario autentica a la organización.
La organización legítima autentica como parte de la relación con el usuario.
Esto se vuelve especialmente importante en un mundo de phishing, dominios parecidos y cada vez más sofisticada IA asistida suplantación.
Porque el crecimiento en una economía digital requiere transacciones.
Las transacciones requieren confianza.
Y la confianza requiere confianza.
Menos fricción no significa menos seguridad
Esto merece énfasis porque contradice décadas de pensamiento convencional.
El objetivo no debe ser facilitar la autenticación eliminando la seguridad.
El objetivo debería ser facilitar la autenticación porque hemos encontrado mejores maneras de establecer la identidad.
Esa es una propuesta muy diferente.
El enfoque de Identité está diseñado alrededor de esa filosofía.
En lugar de depender de contraseñas reutilizables como base de confianza, la autenticación puede utilizar el dispositivo de confianza y biometría verificada localmente.
La información biométrica permanece descentralizada y en el dispositivo del usuario en lugar de mantenerse en un repositorio biométrico centralizado Identité.
Y Full Duplex Authentication® añade autenticación mutua para abordar otra debilidad fundamental en la autenticación tradicional: la legitimidad del destino.
El resultado no es seguridad sacrificada por conveniencia.
El objetivo es:
Mayor garantía de identidad con menos fricción.
PasswordFree®: Seguridad diseñada para la experiencia SaaS
Esta filosofía se refleja en el Identité PasswordFree®, nuestra solución de autenticación sin contraseña SaaS.
PasswordFree® está diseñado para reducir la dependencia de las contraseñas y proporcionar una experiencia de autenticación más simple para los usuarios legítimos.
Eso tiene implicaciones obvias en materia de seguridad.
Pero también tiene implicaciones comerciales.
Menos contraseñas pueden significar menos contraseñas olvidadas.
Menos reinicios.
Menos participación en el servicio de ayuda.
Menos interrupción de empleados.
Menos frustración de los clientes.
Y menos oportunidades para el phishing tradicional de credencial.
PasswordFree® también incorpora nuestra autenticación patentada Full Duplex Authentication®, autenticación de dispositivos de confianza, verificación biométrica descentralizada, autenticación contextual y la intención de autenticación.
Para las organizaciones que entregan aplicaciones SaaS, el objetivo no es simplemente asegurar otra pantalla de inicio de sesión.
Es hacer que la confianza sea parte de la experiencia del cliente.
NoPass™: Seguridad empresarial sin control de sacrificio
Para las organizaciones empresariales que requieren una mayor integración de la infraestructura, Identité ofrece NoPass™, nuestra solución PaaS alimentada por Full Duplex Authentication®.
NoPass™ se puede implementar en la nube o en las instalaciones y puede integrarse con entornos que involucran Microsoft Active Directory, Microsoft Entra ID, Microsoft 365 / Office 365 y Microsoft Azure.
Esa flexibilidad de despliegue es particularmente importante para las organizaciones altamente reguladas.
Los bancos, por ejemplo, suelen preferir las implementaciones en las instalaciones porque quieren un control máximo sobre los entornos sensibles de cliente y autenticación.
Esto ilustra otra dimensión de la seguridad como facilitador.
La arquitectura de seguridad debe adaptarse al negocio en lugar de obligar al negocio a adaptarse a la arquitectura de seguridad.
Una manera diferente de medir la ciberseguridad
Tal vez sea hora de ampliar la forma en que midimos el éxito de la seguridad.
Por supuesto, debemos seguir midiendo los ataques prevenidos, las vulnerabilidades eliminadas y los incidentes contenidos.
Pero también debemos preguntar:
¿Cuánto tiempo de empleado le devolvimos?
¿Cuántos pasos innecesarios de autenticación hemos eliminado?
¿Cuántas contraseñas han desaparecido?
¿Cuánto más fácil hicimos para que los clientes tramiten con nosotros?
¿Cuántas personas pueden ahora acceder a los servicios que antes se enfrentaban a barreras?
¿Cuánto más rápido puede la organización introducir nueva tecnología porque la confianza ya ha sido diseñada en la infraestructura?
Y quizás lo más importante:
¿Ayudaba la seguridad a la organización a hacer algo que no podía hacer con confianza antes?
Esa es la seguridad como estrategia de crecimiento.
Del portero al catalizador del crecimiento
El artículo de la CSO describe a la futura organización de seguridad como una que ayuda al negocio a decir sí con confianza en lugar de ser simplemente el departamento que dice que no.
Lo haría un paso más allá.
El futuro de la ciberseguridad no debe limitarse a permitir la innovación.
La seguridad debería facilitar la innovación.
Debería eliminar barreras innecesarias.
Debería simplificar la confianza.
Debería permitir a los empleados pasar más tiempo trabajando y menos tiempo demostrando que se les permite trabajar.
Debería permitir a los clientes realizar transacciones con confianza sin que se vean obligados a navegar por un curso de obstáculos.
Y debería permitir a las empresas moverse más rápido precisamente porque tienen mayor confianza en las personas que participan en su entorno digital.
Eso requiere que abandonemos una de las suposiciones más antiguas de la ciberseguridad:
La seguridad y la comodidad no son fuerzas opuestas.
Cuando la identidad está diseñada correctamente, una seguridad más fuerte puede crear menos fricción.
Menos fricción crea mejores experiencias.
Mejores experiencias pueden mejorar la productividad, la adopción y el compromiso del cliente.
Y esos resultados pueden contribuir directamente al crecimiento.
Tal vez esa sea la verdadera oportunidad que enfrentan los líderes de ciberseguridad hoy en día.
Deja de preguntar sólo:
¿Cómo protegemos el negocio?
Y empieza a preguntar:
¿Cómo puede una mejor seguridad ayudar al negocio a crecer?
Porque cuando la seguridad se vuelve sin esfuerzo para la gente honesta, difícil para los atacantes y casi invisible en los momentos que importan, se ha convertido en algo mucho más valioso que otra capa de defensa.
Se ha convertido en un catalizador del crecimiento.