




O que é CAPTCHA?
CAPTCHA significa Completely Automated Public Turing Test to Tell Computers and Humans Apart. Avalia se uma interação parece humana; não equivale a autenticar uma conta. Sua eficácia e acessibilidade dependem da técnica e da implantação, e ataques automatizados podem superar alguns desafios.
Quais são os prós e contras de CAPTCHA?
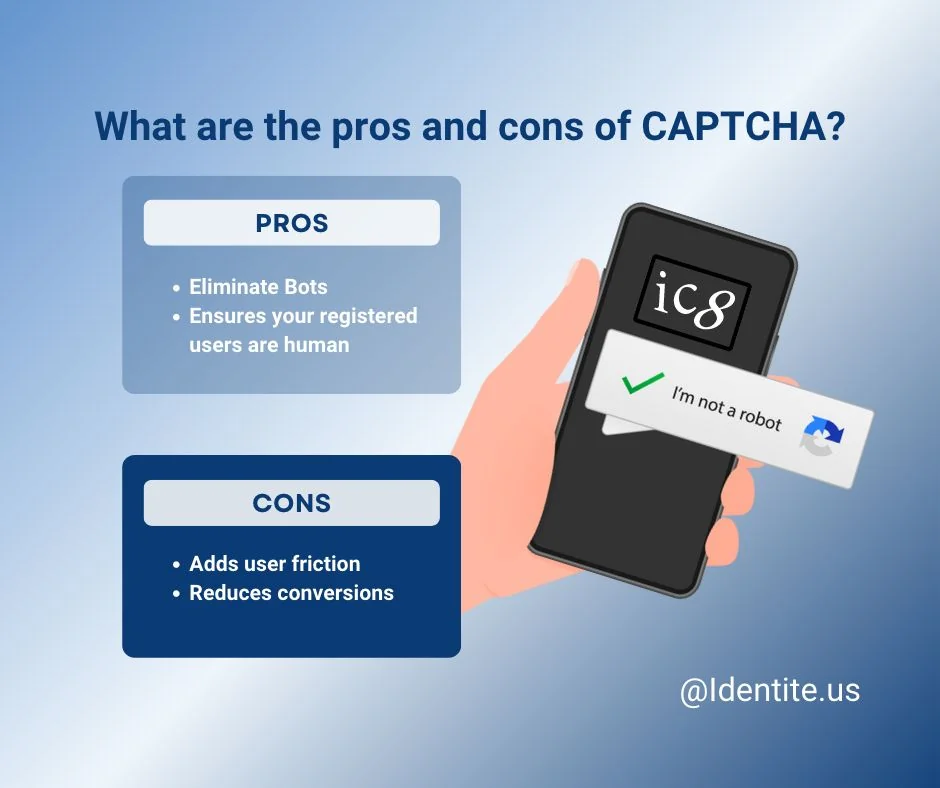
Os prós e contras parecem pesar de forma diferente, dependendo de quem você está perguntando e qual problema está sendo abordado. O Chief Risk Officer pode estar tentando resolver a questão de “contas falsas” ou registros de “spam”. Se isso levar a menos conversões, o risco supera a recompensa.
O que é PasswordFree® MFA e como ele também torna o seu site resistente a bots?
PasswordFree® usa um fluxo com dispositivo cadastrado e Full Duplex Authentication® para apoiar a autenticação de conta e a verificação do serviço configuradas. Confirmação local e ativação biométrica compatíveis dependem do dispositivo e da implantação. Uma decisão humana não comprova que toda solicitação esteja livre de automação ou abuso; cadastro, segurança do endpoint e recuperação continuam necessários.
Eu preciso de CAPTCHA e PasswordFree® MFA?
A necessidade de CAPTCHA depende do fluxo e do abuso a controlar. Autenticar uma conta e aprovar em um dispositivo pode reduzir a dependência de certos desafios interativos, mas não substitui todos os controles contra bots, scraping ou abuso no cadastro. Avalie conclusão e acessibilidade com usuários representativos e mantenha limites de frequência e detecção de abuso quando necessários.
Conclusão
CAPTCHA em sua forma conspícua certamente sobreviveu ao seu propósito original. O que parecia piorar as coisas foi que os programas CAPTCHA levariam propositadamente os usuários através de uma segunda rodada aleatoriamente, mesmo que a primeira rodada fosse um passe. Ao levar os usuários através de uma segunda rodada de CAPTCHA, pensava-se que isso também tornaria difícil para os bots, pois a maioria foi projetada para passar por uma única rodada. Ao passar para uma abordagem discreta, onde o usuário ainda não sabe.
Considere substituir um desafio CAPTCHA apenas quando o fluxo proposto de conta e dispositivo aborda o mesmo risco concreto. Meça usabilidade, acessibilidade e abuso residual, sem presumir proteção universal contra bots ou phishing apenas pela autenticação.
Visite-nos em: https://www.identite.us/passwordfree-mfa para aprender mais.