




¿Qué es CAPTCHA?
CAPTCHA significa Completely Automated Public Turing Test to Tell Computers and Humans Apart. Evalúa si una interacción parece humana; no equivale a autenticar una cuenta. Su eficacia y accesibilidad dependen de la técnica y la implementación, y los ataques automatizados pueden superar algunas pruebas.
¿Cuáles son los pros y los contras del CAPTCHA?
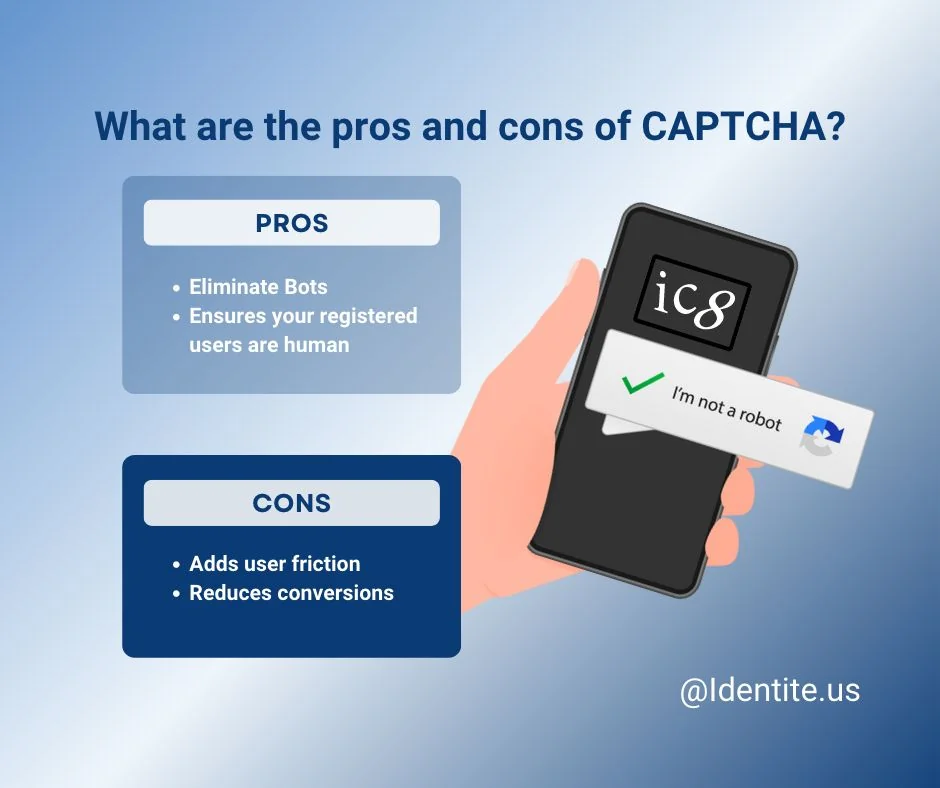
Los pros y los contras parecen pesar de manera diferente, dependiendo de a quién se está preguntando y qué tema se está tratando. El Oficial Jefe de Riesgos podría estar tratando de abordar la cuestión de las “cuentas falsas” o los registros “spam”. Si esto lleva a menos conversiones, el riesgo supera la recompensa.
¿Qué es PasswordFree® MFA y cómo hace que su sitio sea resistente a los robots?
PasswordFree® utiliza un flujo con dispositivo registrado y Full Duplex Authentication® para apoyar la autenticación de cuentas y la verificación del servicio configuradas. La confirmación local y la activación biométrica compatibles dependen del dispositivo y la implementación. Una decisión humana no demuestra que toda solicitud esté libre de automatización o abuso; siguen siendo necesarios registro, seguridad del endpoint y recuperación.
¿Necesito tanto CAPTCHA como PasswordFree® MFA?
La necesidad de CAPTCHA depende del flujo y del abuso que se busca controlar. Autenticar una cuenta y aprobar en un dispositivo puede reducir la dependencia de ciertas pruebas interactivas, pero no sustituye todos los controles contra bots, scraping o abuso del registro. Evalúe finalización y accesibilidad con usuarios representativos y conserve límites de frecuencia y detección de abuso cuando sean necesarios.
Conclusión
El CAPTCHA, en su forma visible, ciertamente ha sobrevivido a su propósito original. Lo que parecía empeorar las cosas era que los programas CAPTCHA llevarían a los usuarios a propósito a través de una segunda ronda al azar, incluso si la primera ronda era un pase. Al llevar a los usuarios a través de una segunda ronda de CAPTCHA, se pensó que esto también haría difícil para los bots, ya que la mayoría fueron diseñados para pasar por una sola ronda. Al pasar a un enfoque discreto en el que un usuario ni siquiera sabe CAPTCHA está allí, todavía puede haber un buen caso, siempre y cuando no esté ralentizando el rendimiento del sitio web.
Considere sustituir una prueba CAPTCHA solo cuando el flujo propuesto de cuenta y dispositivo aborda el mismo riesgo concreto. Mida usabilidad, accesibilidad y abuso residual, sin suponer protección universal contra bots o phishing solo por la autenticación.
Visítenos en: https://www.identite.us/passwordfree-mfa para aprender más.