




O teu telefone vibra.
Aprovar a entrada?
Você não está logando, então você toca Negar.
Trinta segundos depois:
Aprovar a entrada?
Negar.
Depois outra.
E outro.
Eventualmente, você está ocupado, distraído ou simplesmente frustrado com as interrupções constantes.
Então você toca:
Aprova.
E assim, um atacante que já pode possuir sua senha recebe o segundo fator necessário para acessar sua conta.
Isto é fadiga MFA, às vezes chamado empurrar fadiga, empurrar bombardeio, ou bombardeio MFA.
É um lembrete importante de que a autenticação multifator não é automaticamente segura simplesmente porque vários fatores estão envolvidos.
Os atacantes aprenderam algo fundamental sobre segurança cibernética:
⁇ s vezes é mais fácil atacar a pessoa usando o sistema de segurança do que o próprio sistema de segurança.
O CISA adverte especificamente que os atacantes podem bombardear usuários com notificações push móveis MFA até que alguém aprove um pedido acidentalmente ou simplesmente porque eles estão cansados de recebê-los.
Então, como as organizações devem gerenciar a fadiga MFA?
A resposta não é eliminar o MFA.
É implementar autenticação que requer menos decisões desnecessárias dos usuários – e torna essas decisões muito mais difíceis para os invasores manipularem.
O que é a fadiga MFA?
A fadiga MFA ocorre quando os usuários recebem tantos pedidos de autenticação que se tornam menos atentos a eles.
⁇ s vezes, a fadiga se desenvolve naturalmente.
Um funcionário pode autenticar:
Ao iniciar o trabalho
Ao abrir e-mail
Ao conectar-se a uma VPN
Ao acessar um aplicativo de nuvem
Ao entrar em um sistema administrativo
Quando uma sessão expira
Ao trocar dispositivos
Ao realizar uma transação sensível
Individualmente, cada pedido de autenticação pode parecer razoável.
Coletivamente, eles podem criar um ambiente onde a autenticação se torna rotina.
O usuário pára de perguntar:
"Este pedido é legítimo?"
e começa a pensar:
"O que preciso tocar para poder continuar trabalhando?"
É precisamente esse o comportamento que os atacantes querem.
Como funciona um ataque de fadiga MFA?
Um ataque típico começa antes que a vítima receba a primeira notificação push.
O atacante pode já ter obtido o nome de usuário e senha da vítima através de:
Phishing
Malware que rouba credenciais
Uma violação de dados anterior
Reutilização da senha
Engenharia social
Mercados Credenciais
O atacante tenta entrar.
A senha funciona.
Mas o MFA bloqueia o acesso.
Assim, o telefone do usuário legítimo recebe um pedido de autenticação.
O empregado rejeita.
O atacante tenta novamente.
Outra notificação aparece.
E outra vez.
Eventualmente, o atacante está apostando no comportamento humano.
Talvez o empregado acidentalmente toque em Aprovar.
Talvez o funcionário assuma que uma das instruções está associada a algo que eles fizeram anteriormente.
Talvez o atacante chame fingindo ser o departamento de TI e diga ao funcionário:
"Estamos a resolver a sua conta. Por favor, aprove a notificação que acabou de receber."
Ou talvez o funcionário simplesmente se torne frustrado o suficiente para aprovar o pedido para fazer com que as interrupções parem.
A tecnologia de autenticação não foi necessariamente "hackeada".
O atacante manipulou o usuário para completar a autenticação em nome do atacante.
Por que simples aprovar / negar empurrar MFA é vulnerável
O tradicional push MFA foi projetado para facilitar a autenticação.
Em vez de:
Receber código ⁇ Lembrar código ⁇ Mudar aplicação ⁇ Introduza código
O usuário simplesmente recebe:
Aprovar / Negar
Isso é conveniente.
Mas a conveniência também reduz a quantidade de participação intencional necessária do usuário.
A CISA coloca a simples notificação por push MFA sem correspondência numérica abaixo de métodos de autenticação mais fortes, porque continua vulnerável a bombardeios e erros do usuário. A CISA recomenda MFA resistente a phishing como a abordagem preferida.
A fraqueza não é necessariamente a presença de um segundo fator.
É o fato de que a decisão de segurança pode eventualmente tornar-se pouco mais do que:
Toque no botão.
E uma vez que a autenticação se torna habitual, os atacantes têm a oportunidade de explorar esse hábito.
MFA Fadiga não é apenas um problema de funcionário
É fácil culpar os usuários.
"Eles deveriam saber melhor."
Essa não é uma estratégia de segurança particularmente útil.
Se um sistema de autenticação envia aos funcionários dezenas de solicitações repetitivas e, em seguida, depende desses funcionários para avaliar cuidadosamente cada um, a organização criou uma vulnerabilidade humana previsível.
As pessoas são:
Ocupado
Distraído
Multitasking
Trabalhando sob prazos
Alterando entre aplicações
Respondendo aos clientes
Reuniões de participação
A arquitetura de segurança precisa levar em conta o comportamento humano normal.
Uma pergunta melhor é:
Por que estamos projetando autenticação que exige que os usuários tomem tantas decisões de segurança em primeiro lugar?
Autenticação A fadiga pode acontecer sem um ataque
Há outro lado do problema.
Os funcionários podem experimentar fadiga de autenticação mesmo quando ninguém os está atacando.
Imagine um funcionário que tem que autenticar 15 ou 20 vezes durante um dia de trabalho normal.
Eventualmente, o próprio processo de segurança se torna frustrante.
Isso pode levar a:
Redução da produtividade
Reclamações de usuários
Chamadas de Help Desk
Soluções alternativas inseguras
Comportamento de aprovação automática
Resistência a iniciativas de segurança
Ironicamente, uma organização pode implementar mais autenticação em um esforço para melhorar a segurança e, inadvertidamente, treinar os funcionários a pagar. Menos atenção à autenticação.
Mais MFA não é automaticamente melhor MFA.
Melhor Prática #1: Nunca Aprove um Pedido que Você Não Iniciou
Para os usuários, essa é a regra mais importante.
Se você receber uma solicitação de autenticação e não estiver tentando fazer login ativamente:
Não o aprove.
Solicitações inesperadas repetidas de MFA devem ser tratadas como um potencial incidente de segurança.
Os funcionários devem saber exatamente o que sua organização quer que eles façam quando isso acontecer.
Isso pode incluir:
Negando o pedido
Reportá-lo à equipe de segurança
Contactar o help desk através de um canal conhecido
Revisão da atividade de login recente
tomando as medidas adequadas de remediação de credenciais
A chave é estabelecer o procedimento antes um ataque ocorre.
Melhor Prática #2: Não Confie em Alguém Simplesmente Porque Eles Sabem Sobre o Prompt MFA
Imagine receber repetidos pedidos de autenticação.
Então o teu telefone toca.
O chamador diz:
"Esta é a TI. Estamos atualizando sua conta. Você deve ver um pedido de autenticação. Por favor, aprove."
O timing faz com que a chamada pareça legítima.
Mas o atacante pode simplesmente estar coordenando a engenharia social com a tentativa de login.
Os funcionários nunca devem se autenticar simplesmente porque alguém liga, envia mensagens de texto ou e-mails dizendo-lhes para aprovar um pedido.
Verifique solicitações de TI ou de segurança usando canais corporativos estabelecidos.
Melhor Prática #3: Use Número Correspondendo em vez de Aprovação Simples
A correspondência de números melhora a autenticação push.
Em vez de receber:
Aprovar? Sim / Não
A tela de login legítima exibe um número.
O aplicativo de autenticação exige que o usuário correlacionar esse número com o pedido de autenticação.
Isso força o usuário a interagir com a sessão de autenticação que eles realmente iniciaram.
Um atacante repetidamente gerando notificações push aleatórias não pode confiar tão facilmente no funcionário, eventualmente, tocando em Aprovar.
A CISA recomenda a correspondência numérica como uma defesa interina para organizações que não podem passar imediatamente para MFA resistente a phishing.
Mas há uma qualificação importante:
A correspondência de números melhora o MFA push. Não torna cada implementação de push imune a phishing ou engenharia social.
Melhor Prática #4: Notificações Push de Limite de Taxa
Por que um invasor deve ser autorizado a enviar solicitações de autenticação 50 a um funcionário?
Não deviam.
As organizações devem limitar a taxa e o número total de solicitações de autenticação que podem ser geradas.
A orientação atual do NIST recomenda limites razoáveis na taxa ou no número total de notificações push enviadas desde a última autenticação bem-sucedida.
Isso ajuda a transformar isso:
Aprovar? Aprovar? Aprovar? Aprovar? Aprovar? Aprovar?
em:
Está a acontecer algo invulgar, pára e investiga.
As equipes de segurança também devem monitorar repetidas tentativas de autenticação como potenciais indicadores de compromisso.
Melhor Prática #5: Dê aos usuários um Contexto Significativo – Antes que Autentiquem
Um dos maiores problemas com o impulso convencional MFA é o quão pouca informação o usuário pode receber.
Aparece uma notificação:
Aprovar a entrada?
Aprovar ⁇ Negar
Mas aprovar o quê?
O pedido de autenticação foi gerado por algo que o usuário acabou de fazer – ou por um invasor que já tem as credenciais do usuário?
Identité tem uma abordagem mais contextual.
Durante o processo de autenticação, o usuário pode ser apresentado com várias informações juntas na mesma tela para ajudar a determinar se o pedido corresponde a uma ação que eles realmente iniciaram.
Por exemplo, a tela de autenticação pode incluir:
Uma mensagem de confirmação direta
Na parte superior da tela de autenticação, o Identité apresenta ao usuário uma pergunta direta, como:
"Você solicitou esta sessão de autenticação?"
Isso pode parecer uma pequena mudança.
Não é.
Em vez de simplesmente pedir ao usuário para pressionar um botão Aprovar inexplicado, a mensagem exige que o usuário considere algo específico:
Será que eu realmente iniciei isso?
Se a resposta for não, o usuário imediatamente tem um motivo para parar.
Uma Imagem Visual
A mesma experiência de autenticação também apresenta uma imagem, dando ao usuário outro elemento visual associado à sessão de autenticação.
O usuário não está simplesmente olhando para uma notificação anônima exigindo aprovação.
Há um contexto adicional disponível como parte da experiência de autenticação.
Número de verificação de três dígitos
Identité também incorpora um número de três dígitos na interação de autenticação.
Em vez de reduzir a autenticação a um habitual:
Aprovar ⁇ Continuar
o usuário recebe vários elementos contextuais juntos na mesma tela:
A pergunta + A imagem + O número de três dígitos
O processo de autenticação é, portanto, projetado para incentivar o usuário a avaliar conscientemente o que está acontecendo.
Isso é importante porque os ataques de fadiga MFA dependem precisamente do comportamento oposto.
O atacante quer:
⁇ Toque em Aprovar
A abordagem do Identité incentiva:
⁇ Confirmar ⁇ Autenticar
Da aprovação à intenção
Essa distinção merece atenção especial.
A autenticação push tradicional geralmente gira em torno de um conceito:
HOMOVAL
Mas aprovação e intenção não são necessariamente a mesma coisa.
Um funcionário distraído pode aprovar alguma coisa.
Um trabalhador frustrado pode aprovar algo.
Um funcionário que experimenta dezenas de solicitações de autenticação pode eventualmente aprovar algo simplesmente para fazer as notificações desaparecerem.
Mas perguntando:
"Você solicitou esta sessão de autenticação?"
conecta o evento de autenticação diretamente ao do usuário intenção.
Essa é uma pergunta de segurança melhor.
O usuário não está simplesmente sendo perguntado:
"Você vai permitir isso?"
O usuário está sendo perguntado:
"Esta solicitação de autenticação é o resultado de algo que você realmente iniciou?"
Isso muda a natureza da interação.
Por que o contexto importa em um ataque de fadiga MFA
Considere o objetivo do atacante.
Eles não precisam necessariamente quebrar a tecnologia MFA.
Eles precisam do usuário legítimo para completar a autenticação para eles.
Um prompt de aprovação genérico ajuda o atacante porque fornece muito pouco contexto.
Agora considere uma experiência de autenticação apresentando:
"Você solicitou esta sessão de autenticação?"
junto com:
Uma imagem
e:
Um número de verificação de três dígitos
na mesma tela de autenticação.
O funcionário tem mais informações disponíveis antes de tomar a decisão de segurança.
Em vez de tratar a autenticação como um reflexo, o processo incentiva o usuário a conectar o pedido a uma ação que ele conscientemente iniciou.
Isso não significa que os usuários devem se tornar a única linha de defesa.
Muito pelo contrário.
O contexto deve complementar a arquitetura de autenticação mais forte – não substituí-la.
E é aí que o Full Duplex Authentication® se torna particularmente importante.
Melhor Prática #6: Reduza Prompts de Autenticação Desnecessários
Uma das melhores maneiras de combater a fadiga MFA é notavelmente simples:
Pare de gerar fadiga desnecessária MFA em primeiro lugar.
Se os funcionários são constantemente desafiados durante o trabalho legítimo, eles se tornam condicionados a responder automaticamente.
As políticas de autenticação devem, portanto, considerar:
Duração da sessão
Confiança do dispositivo
Sensibilidade da aplicação
Função do usuário
Nível de risco
Sensibilidade da transação
Estado de autenticação existente
Uma atividade de rotina realizada por um funcionário fortemente autenticado em um dispositivo corporativo confiável pode não exigir a mesma experiência de autenticação que um administrador acessando um sistema altamente sensível.
O objetivo não deve ser:
Número máximo de solicitações de autenticação.
Deve ser:
Confiança máxima de autenticação com mínimo atrito desnecessário.
Melhor Prática #7: Mova-se Para A Autenticação Resistente a Phishing
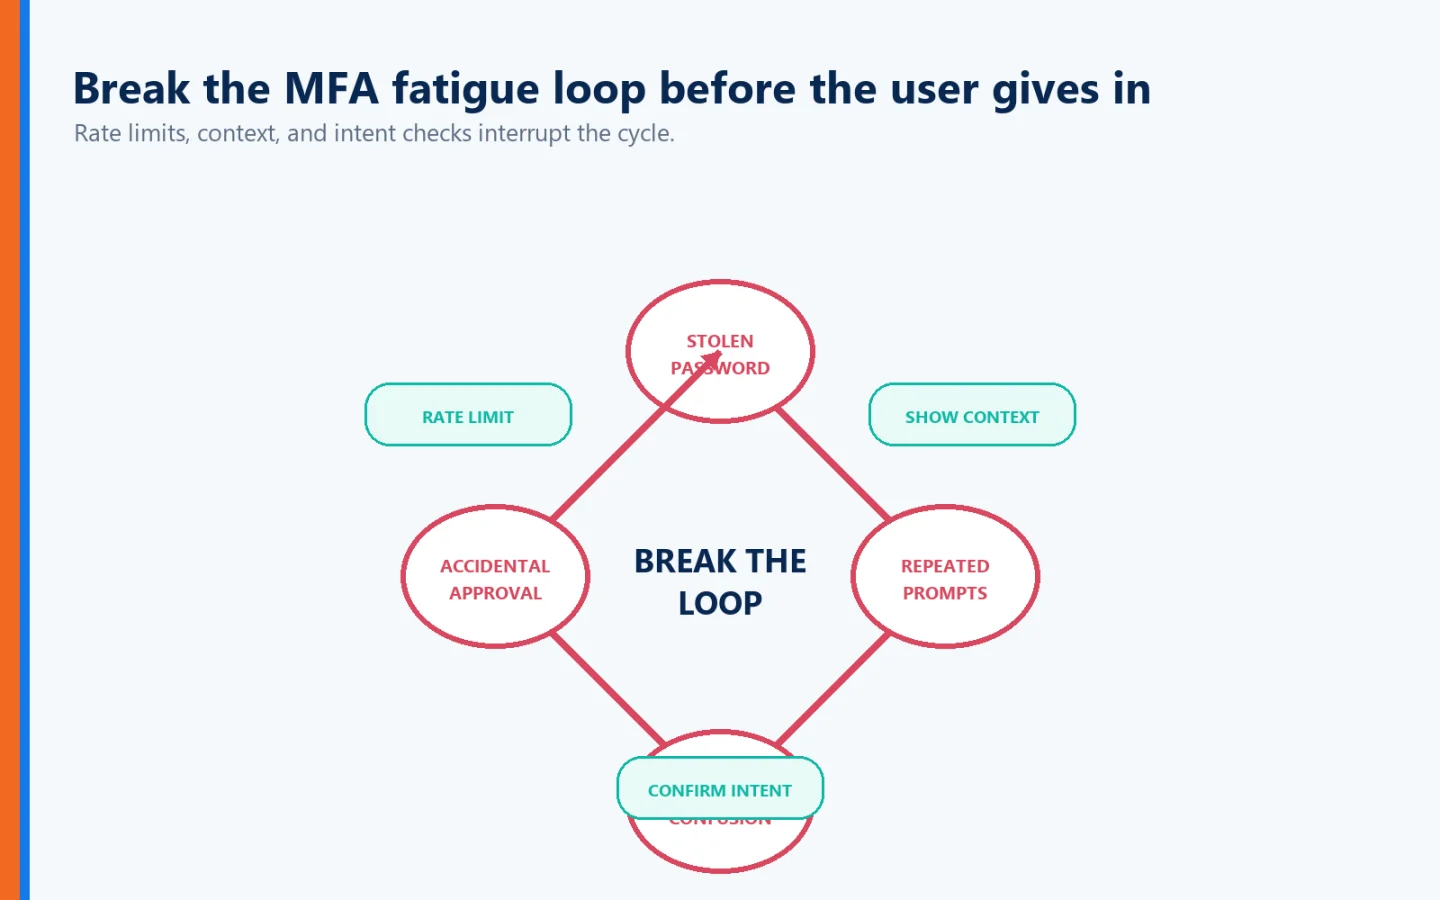
A correspondência de números é útil.
O contexto é útil.
O treinamento é útil.
Limitar a taxa é útil.
Mas as organizações devem continuar se movendo em direção à autenticação projetada para resistir ao phishing, em vez de confiar inteiramente nos funcionários para identificar todas as tentativas de autenticação fraudulenta.
A CISA recomenda o MFA resistente a phishing como a forma mais forte do MFA e identifica abordagens como a autenticação baseada em FIDO/WebAuthn e PKI como opções resistentes a phishing.
Por que?
Porque os humanos ocasionalmente cometem erros.
Os atacantes sabem disso.
A arquitetura de segurança também deve saber disso.
Mas há outro problema: E se o site for falso?
A fadiga do MFA destaca uma fraqueza mais ampla na autenticação tradicional.
A maioria dos sistemas de autenticação concentra-se em uma questão:
"É realmente o usuário autorizado?"
Mas suponha que o funcionário esteja interagindo com um site impostor.
O site pode ser exatamente como:
Microsoft 365
Uma VPN corporativa
Um banco
Um portal de saúde
Uma aplicação interna de negócios
O atacante pode copiar:
Logos
Cores
Fontes
Telas de login
branding corporativo
Um usuário pode iniciar a autenticação voluntariamente porque acredita que o site é legítimo.
Nessa situação, o usuário não está cansado.
Eles não estão distraídos.
Eles podem estar fazendo exatamente o que eles acham que deveriam fazer.
Eles estão simplesmente autenticando para o destino errado.
É por isso que reduzir a fadiga do MFA por si só não resolve todo o problema de autenticação.
Autenticação deve funcionar das duas formas
A autenticação tradicional requer principalmente que o usuário prove a identidade do sistema.
Mas a confiança digital moderna deve abordar ambos os lados.
O usuário deve estabelecer:
"Eu sou legítimo."
E o destino deve estabelecer:
"Eu também sou legítimo."
Esse é o princípio por trás da patente do Identité Full Duplex Authentication®.
O que é o Full Duplex Authentication®?
Full Duplex Authentication® (FDA) é a tecnologia patenteada que alimenta o Identité PasswordFree® Solução SaaS e NoPass™ solução PaaS empresarial.
FDA estabelece Auten autenticação mútua.
Em vez de simplesmente perguntar se o usuário é legítimo, a relação de autenticação também exige que o aplicativo ou site legítimo estabeleça sua identidade.
A autenticação tradicional pergunta:
"Você realmente é você?"
Full Duplex Authentication® adiciona:
"Eu sou realmente com quem você pretende se conectar?"
Essa distinção importa enormemente em um mundo de phishing, domínios parecidos e sites impostores.
Como o Full Duplex Authentication® muda a conversa sobre fadiga no MFA
Agora junte as peças.
Durante uma experiência de autenticação Identité, o usuário pode receber informações contextuais projetadas para responder:
"Eu iniciei esta sessão de autenticação?"
A imagem e o número de três dígitos fornecem contexto de sessão adicional.
A biometria pode ajudar a estabelecer:
"Eu sou o usuário autorizado?"
O dispositivo de confiança participa no estabelecimento de:
"Este é o dispositivo autorizado?"
E endereços Full Duplex Authentication®:
"Este é o destino legítimo?"
Isso move a autenticação além de um simples:
Aprovar / Negar
interação.
Em vez disso, a relação de autenticação incorpora:
Intenção + Contexto + Identidade + Confiança no Dispositivo + Confiança no Destino
Essa é uma maneira muito mais ampla de pensar sobre a segurança da autenticação.
O melhor MFA Prompt pode ser o que você não precisa
Durante anos, a segurança cibernética muitas vezes igualou o atrito com a segurança.
Mais complexidade de senha.
Mudanças mais frequentes de senha.
Mais códigos.
Mais alertas.
Mais aprovações.
Mas atrito e segurança não são a mesma coisa.
⁇ s vezes, o atrito adicional melhora a segurança.
⁇ s vezes, isso apenas deixa os funcionários frustrados.
E, às vezes, treina-os precisamente no comportamento que um atacante quer.
O objetivo deve ser:
Confiança máxima de autenticação com mínima interação desnecessária do usuário.
Isso é especialmente importante em ambientes onde a frequência de autenticação pode afetar diretamente a produtividade.
Considerar Cuidados de Saúde
Imagine um médico ou enfermeiro movendo-se entre os sistemas clínicos ao longo de um turno.
Eles podem precisar de acesso rápido a:
Registros eletrônicos de saúde
Sistemas de medicação
Aplicações diagnósticas
estações de trabalho clínicas
Sistemas administrativos
A segurança é crítica.
Mas interromper repetidamente os clínicos com solicitações ambíguas de MFA pode criar fadiga de autenticação enquanto interfere no atendimento ao paciente.
As organizações de saúde, portanto, precisam de autenticação que é tanto:
Forte o suficiente para proteger informações sensíveis
e:
Rápido o suficiente para suportar fluxos de trabalho clínicos.
A segurança e a usabilidade não podem ser tratadas como objetivos não relacionados.
Instituições financeiras enfrentam desafios semelhantes
Os bancos têm requisitos de segurança extremamente elevados.
Mas os funcionários também podem acessar vários sistemas ao longo do dia.
Uma instituição financeira deve proteger:
Informações do cliente
Operações financeiras
Sistemas administrativos
Contas privilegiadas
Aplicações internas
A resposta não pode ser simplesmente:
"Enviar mais solicitações de autenticação."
A autenticação precisa refletir o risco, o papel do usuário, a sensibilidade da transação, a confiança do dispositivo e a política organizacional.
Para organizações altamente regulamentadas, o controle sobre a própria infraestrutura de autenticação também pode importar.
Essa é uma das razões pelas quais o Identité fornece opções de implantação de SaaS e empresas.
PasswordFree® ⁇ Autenticação SaaS sem dependência constante de senha
PasswordFree® é a solução de autenticação sem senha SaaS da Identité.
Ele é projetado em torno de:
Autenticação sem senha
Full Duplex Authentication® patenteado
Autenticação mútua
Verificação biométrica descentralizada
Autenticação contextual
Redução do atrito de autenticação
Proteção contra phishing e sites de impostores
Autenticação de PIN de emergência
Backup e restauração seguros
Alternativas de autenticação de terceiros compatíveis
O objetivo não é simplesmente substituir um prompt MFA por outro.
É criar uma relação de autenticação mais forte que reduza a dependência de senhas e a interação desnecessária do usuário.
NoPass™ ⁇ Autenticação empresarial com maior controle
Para organizações que exigem integração empresarial mais profunda e controle de implantação, NoPass™ é a solução PaaS da Identité alimentada por Full Duplex Authentication®.
NoPass™ pode ser implantado no local ou na nuvem Ele é projetado para ambientes que envolvem:
Microsoft Active Directory
ID de entrada Microsoft
Microsoft 365 / Escritório 365
Microsoft Azure
Isso pode ser particularmente importante para bancos, organizações de saúde, agências governamentais e outras empresas regulamentadas.
As instituições financeiras que preferem manter a infraestrutura de autenticação sensível dentro de seus próprios ambientes controlados podem implantar NoPass™ no local.
Biometria pode reduzir a fricção de autenticação ⁇ mas a privacidade é importante
A autenticação biométrica pode simplificar significativamente a experiência do usuário.
Em vez de:
Senha ⁇ Notificação por push ⁇ Aprovar
o usuário pode ser capaz de verificar a identidade usando:
Impressão digital ou rosto ⁇ Autenticada
Mas a conveniência biométrica levanta uma questão importante:
Onde estão armazenadas as informações biométricas?
Identité utiliza a Arquitetura de autenticação descentralizada projetado para que as informações biométricas permaneçam no dispositivo confiável do usuário.
A biometria não precisa ser transmitida ao Identité, ao empregador ou a um repositório biométrico centralizado Identité para correspondência.
Seus dados biométricos permanecem no seu dispositivo.
Isso fornece uma importante vantagem de privacidade, reduzindo os riscos associados à criação de coleções centralizadas de informações biométricas sensíveis.
E se o telefone não estiver disponível?
Reduzir a fadiga de autenticação só é útil se o sistema de autenticação também abordar a continuidade dos negócios.
Os telefones recebem:
Perdido
Roubado
Quebrado
Substituído
Esquecido
Esquerda sem poder
Identité fornece um Autenticação de PIN de emergência capacidade que, quando permitida pela política organizacional, pode fornecer acesso temporário controlado quando o dispositivo primário não está disponível.
Se o dispositivo for substituído, Backup e restauração seguros permite que o perfil de autenticação seja feito backup de acordo com a configuração organizacional para a nuvem aprovada ou infraestrutura de rede corporativa.
O perfil pode então ser restaurado para um dispositivo de substituição em menos de dois minutos.
O objetivo é simples:
Segurança forte não deve se tornar tempo de inatividade desnecessário.
Chaves de hardware oferecem outra opção
Nem todo mundo quer – ou é permitido – usar um smartphone.
Algumas organizações operam em ambientes onde os telefones são restritos.
Alguns funcionários preferem dispositivos de autenticação física.
Alguns usuários privilegiados podem exigir autenticação mais forte.
O Identité é compatível com opções de autenticação de hardware de terceiros, incluindo chaves de segurança, como YubiKey®.
A arquitetura de autenticação deve acomodar diferentes usuários e ambientes, em vez de forçar todos no mesmo fluxo de trabalho.
Lista de verificação de gestão de fadiga MFA
As organizações que procuram reduzir a fadiga MFA devem se concentrar na tecnologia, política e experiência do usuário:
Nunca confie apenas em senhas.
Ensine os usuários a nunca aprovar solicitações de autenticação que não iniciaram.
Estabelecer um procedimento de relatório claro para solicitações MFA inesperadas.
Substitua a autenticação push simples Aprovar/Negar com abordagens mais fortes.
Use o número de correspondência onde empurrar MFA permanece necessário.
Pergunte explicitamente aos usuários se eles iniciaram a sessão de autenticação.
Fornecer contexto de autenticação visual e numérica significativo.
Limite de taxa repetidos pedidos de autenticação.
Monitorar repetidas tentativas MFA como possíveis indicadores de compromisso.
Reduza solicitações de autenticação desnecessárias.
Use políticas de autenticação apropriadas ao risco em vez de desafiar todos constantemente.
Priorize a autenticação resistente a phishing para usuários e sistemas de alto risco.
Considere a autenticação mútua para que o destino estabeleça confiança também.
Forneça métodos de recuperação seguros antes que os dispositivos sejam perdidos.
Oferecer alternativas de autenticação apropriadas para diferentes usuários e ambientes.
Medir o sucesso da autenticação pela segurança e usabilidade – não simplesmente pelo número de desafios emitidos.
A perspectiva Identité
A fadiga do MFA nos ensina uma importante lição de segurança cibernética.
Mais autenticação não é necessariamente melhor autenticação.
Se os funcionários receberem tantas solicitações que a autenticação se torne um reflexo automático, controles de segurança adicionais podem começar a trabalhar contra o propósito pretendido.
A resposta não é abandonar o MFA.
Está projetando a autenticação ao redor Intenção, Contexto e Confiança Mais Forte.
Em vez de simplesmente apresentar:
Aprovar?
Identité pode perguntar:
"Você solicitou esta sessão de autenticação?"
A imagem e o número de três dígitos fornecem contexto adicional em torno do evento de autenticação.
A biometria pode ajudar a estabelecer:
"Eu sou o usuário autorizado."
O dispositivo de confiança participa no estabelecimento de:
"Este é o dispositivo autorizado."
Patenteado Full Duplex Authentication® estabelece:
"Este é o destino legítimo."
E a arquitetura descentralizada do Identité é projetada em torno de outro princípio importante:
"Meus dados biométricos permanecem no meu dispositivo."
Através PasswordFree® e NoPass™, essas capacidades podem ser combinadas com autenticação sem senha, chaves de segurança de hardware compatíveis, autenticação de PIN de emergência, backup e restauração seguros e implantação empresarial flexível.
Porque os funcionários não deveriam ter que se tornar analistas profissionais de segurança cibernética toda vez que seus telefones vibram.
E as organizações não devem medir a segurança da autenticação por quantas vezes podem interromper seus funcionários.
A evolução para a qual devemos trabalhar é:
Aprovação ⁇ Intenção
Prompt ⁇ Contexto
Verificação do usuário ⁇ Autenticação mútua
Confiança ⁇ Confiança
O objetivo não é mais autenticação.
É uma autenticação melhor – forte o suficiente para parar os invasores, contextual o suficiente para ajudar os usuários a reconhecer pedidos legítimos e simples o suficiente para que os funcionários autorizados possam voltar ao trabalho.