




Tu teléfono vibra.
¿Aprobar el inicio de sesión?
No estás entrando, así que tocas Negar.
Treinta segundos después:
¿Aprobar el inicio de sesión?
Negar.
Luego otra.
Y otro.
Eventualmente, estás ocupado, distraído, o simplemente frustrado por las interrupciones constantes.
Así que tocas:
Aprobar.
Y así, un atacante que ya puede poseer su contraseña obtiene el segundo factor necesario para acceder a su cuenta.
Esto es Cansancio MFA, a veces llamado Empujar la fatiga, empujar el bombardeo, o MFA bombardeo.
Es un recordatorio importante de que la autenticación multifactorial no es automáticamente segura simplemente porque hay múltiples factores involucrados.
Los atacantes han aprendido algo fundamental sobre la ciberseguridad:
A veces es más fácil atacar a la persona usando el sistema de seguridad que el sistema de seguridad mismo.
CISA advierte específicamente que los atacantes pueden bombardear a los usuarios con notificaciones móviles MFA push hasta que alguien apruebe una solicitud accidentalmente o simplemente porque están cansados de recibirlos.
Entonces, ¿cómo deben las organizaciones manejar la fatiga MFA?
La respuesta no es eliminar MFA.
Es implementar la autenticación que requiere menos decisiones innecesarias de los usuarios, y hace que esas decisiones sean mucho más difíciles de manipular para los atacantes.
¿Qué es la fatiga MFA?
La fatiga MFA ocurre cuando los usuarios reciben tantas solicitudes de autenticación que se vuelven menos atentos a ellas.
A veces la fatiga se desarrolla naturalmente.
Un empleado podría autenticar:
Al comenzar el trabajo
Al abrir el correo electrónico
Al conectarse a una VPN
Al acceder a una aplicación en la nube
Al entrar en un sistema administrativo
Cuando expira un período de sesiones
Al cambiar los dispositivos
Al realizar una transacción sensible
Individualmente, cada solicitud de autenticación puede parecer razonable.
Colectivamente, pueden crear un entorno en el que la autenticación se convierte en rutina.
El usuario deja de preguntar:
"¿Es esta petición legítima?"
y empieza a pensar:
"¿Qué necesito para seguir trabajando?"
Eso es precisamente lo que quieren los atacantes.
¿Cómo funciona un ataque de fatiga MFA?
Un ataque típico comienza antes de que la víctima reciba la primera notificación de empuje.
El atacante puede haber obtenido ya el nombre de usuario y la contraseña de la víctima a través de:
Phishing
malware que roba credenciales
Una brecha de datos anterior
Reutilización de contraseña
Ingeniería social
Mercados credenciales
El atacante intenta iniciar sesión.
La contraseña funciona.
Pero MFA bloquea el acceso.
Así que el teléfono del usuario legítimo recibe una solicitud de autenticación.
El empleado lo rechaza.
El atacante lo intenta de nuevo.
Aparece otra notificación.
Y otra vez.
Eventualmente, el atacante está apostando por el comportamiento humano.
Tal vez el empleado accidentalmente toca Approve.
Tal vez el empleado asume que uno de los avisos está asociado con algo que hicieron antes.
Tal vez el atacante llama fingiendo ser el departamento de TI y le dice al empleado:
"Estamos resolviendo problemas en su cuenta, por favor apruebe la notificación que acaba de recibir".
O tal vez el empleado simplemente se frustra lo suficiente para aprobar la solicitud de hacer que las interrupciones se detengan.
La tecnología de autenticación no ha sido necesariamente "hackeada".
El atacante manipuló al usuario para completar la autenticación en nombre del atacante.
¿Por qué aprobar/deniciar fácilmente que MFA sea vulnerable?
El tradicional empuje MFA fue diseñado para facilitar la autenticación.
En lugar de:
Recibir código → Recordar código → Cambiar aplicación → Introduzca código
el usuario simplemente recibe:
Aprobar / Negar
Eso es conveniente.
Pero la conveniencia también reduce la cantidad de participación intencional requerida por el usuario.
CISA coloca la simple notificación de push-notification MFA sin que el número coincida por debajo de métodos de autenticación más fuertes porque sigue siendo vulnerable a empujar bombardeo y error del usuario. CISA recomienda MFA resistente al phishing como el enfoque preferido.
La debilidad no es necesariamente la presencia de un segundo factor.
Es el hecho de que la decisión de seguridad eventualmente puede llegar a ser poco más que:
Pulsa el botón.
Y una vez que la autenticación se vuelve habitual, los atacantes tienen la oportunidad de explotar ese hábito.
La fatiga MFA no es sólo un problema de los empleados
Es fácil culpar a los usuarios.
"Deberían haberlo sabido mejor."
Esa no es una estrategia de seguridad particularmente útil.
Si un sistema de autenticación envía a los empleados docenas de avisos repetitivos y luego depende de esos empleados para evaluar cuidadosamente cada uno, la organización ha creado una vulnerabilidad humana predecible.
Las personas son:
Ocupado
Distraído
Multitarea
Trabajo dentro de los plazos
Conmutación entre aplicaciones
Respuesta a los clientes
Asistir a las reuniones
La arquitectura de seguridad necesita explicar el comportamiento humano normal.
Una mejor pregunta es:
¿Por qué estamos diseñando la autenticación que requiere que los usuarios tomen tantas decisiones de seguridad en primer lugar?
Autenticación La fatiga puede ocurrir sin un ataque
Hay otro lado del problema.
Los empleados pueden experimentar fatiga de autenticación incluso cuando nadie los está atacando.
Imagine un empleado que tiene que autenticar 15 o 20 veces durante una jornada normal de trabajo.
Eventualmente, el proceso de seguridad en sí se vuelve frustrante.
Esto puede llevar a:
Menor productividad
Quejas de los usuarios
Llamadas al servicio de asistencia
Soluciones inseguras
Comportamiento de aprobación automática
Resistencia a las iniciativas de seguridad
Irónicamente, una organización puede implementar más autenticación en un esfuerzo por mejorar la seguridad y capacitar inadvertidamente a los empleados para pagar menos atención a la autenticación.
Más MFA no es automáticamente mejor MFA.
Mejor práctica #1: Nunca apruebe una solicitud que no inició
Para los usuarios, esta es la regla más importante.
Si recibe una solicitud de autenticación y no está intentando iniciar sesión activamente:
No lo apruebes.
Las solicitudes MFA inesperadas repetidas deben tratarse como un posible incidente de seguridad.
Los empleados deben saber exactamente lo que su organización quiere que hagan cuando esto suceda.
Esto podría incluir:
Negar la solicitud
Denunciarlo al equipo de seguridad
Contacto con el servicio de asistencia a través de un canal conocido
Revisión de la actividad de inicio de sesión reciente
Adopción de medidas apropiadas de acreditación y reparación
La clave es establecer el procedimiento antes Un ataque ocurre.
Mejor práctica #2: No confíes en alguien simplemente porque saben acerca de la pronta MFA
Imagina recibir peticiones de autenticación repetidas.
Entonces suena tu teléfono.
El que llama dice:
"Esto es TI. Estamos actualizando su cuenta. Usted debe ver una solicitud de autenticación. Por favor, apruebe".
El momento hace que la llamada parezca legítima.
Pero el atacante puede simplemente estar coordinando la ingeniería social con el intento de inicio de sesión.
Los empleados nunca deben autenticarse simplemente porque alguien llama, mensajes de texto o correos electrónicos diciéndoles que aprueben una solicitud.
Verifique las solicitudes de TI o seguridad utilizando canales corporativos establecidos.
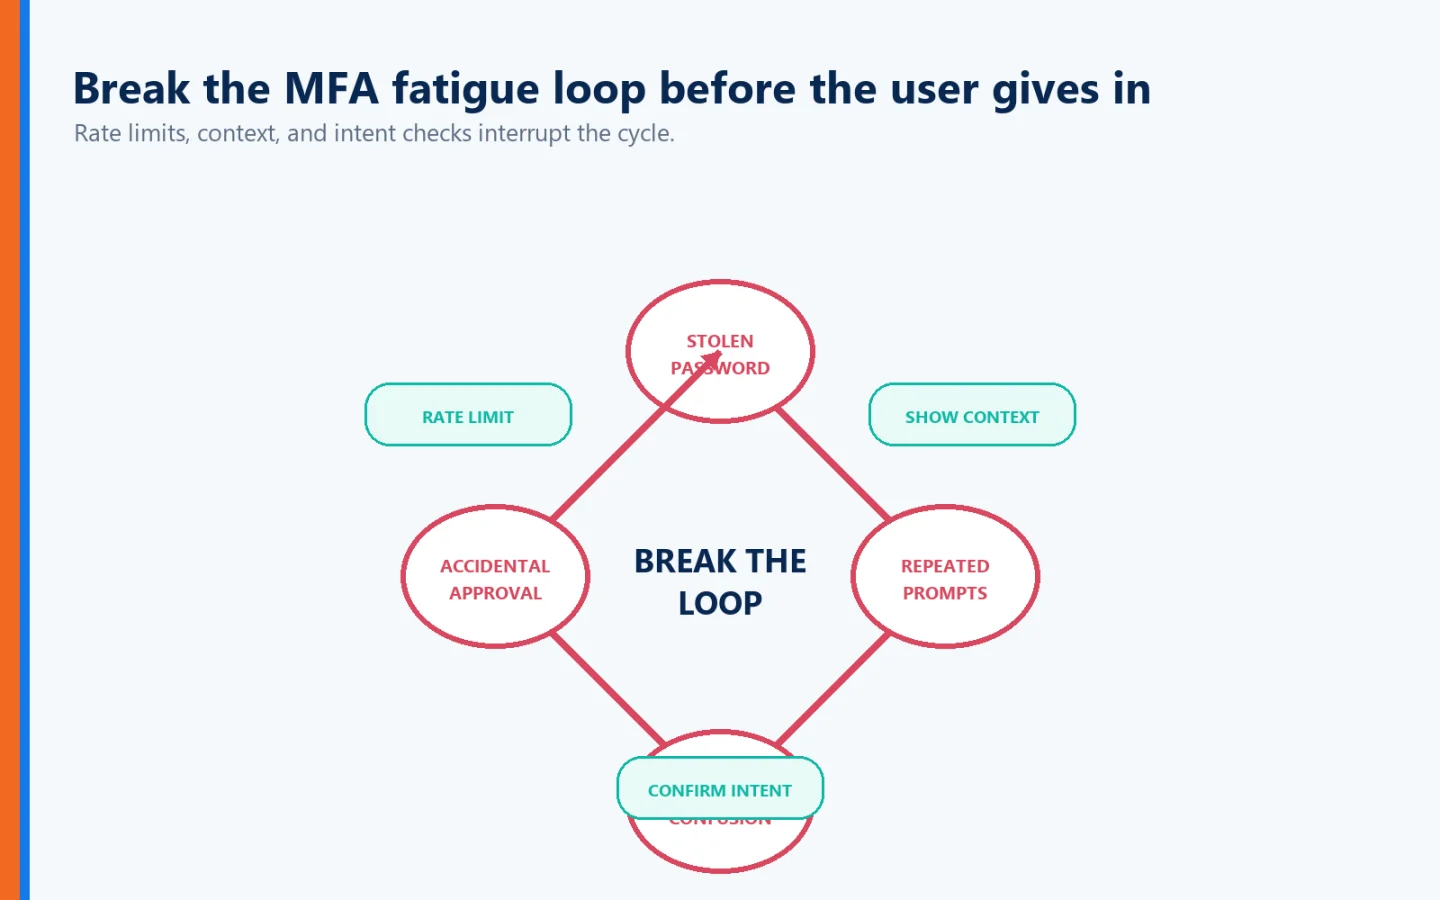
Mejores prácticas #3: Usar número de coincidencias en lugar de aprobación simple
La coincidencia de números mejora la autenticación push.
En lugar de recibir:
- ¿Aprobar?
la pantalla de acceso legítimo muestra un número.
La aplicación de autenticación requiere que el usuario correlaciona ese número con la solicitud de autenticación.
Esto obliga al usuario a interactuar con la sesión de autenticación que realmente iniciaron.
Un atacante que genera repetidamente notificaciones de push aleatorias no puede confiar tan fácilmente en el empleado que finalmente se aprueba.
CISA recomienda que el número coincida como una defensa provisional para las organizaciones que no pueden pasar inmediatamente a MFA resistente al phishing.
Pero hay una calificación importante:
El emparejamiento de números mejora el empuje MFA. No hace que cada implementación de empuje inmune al phishing o la ingeniería social.
Mejor práctica #4: Notificaciones de empuje de límite de velocidad
¿Por qué debería permitirse a un atacante enviar solicitudes de autenticación 50 a un empleado?
No deberían.
Las organizaciones deben limitar la tasa y el número total de avisos de autenticación que se pueden generar.
La orientación actual de NIST recomienda límites razonables en la tasa o el número total de notificaciones push enviadas desde la última autenticación exitosa.
Eso ayuda a cambiar esto:
¿Aprobar? ¿Aprobar?
hacia:
Algo inusual está sucediendo.
Los equipos de seguridad también deberían supervisar los intentos repetidos de autenticación como posibles indicadores de compromiso.
Mejores prácticas #5: Dar a los usuarios un contexto significativo—antes de que se autentifiquen
Uno de los mayores problemas con el empuje convencional MFA es la poca información que el usuario puede recibir.
Aparece una notificación:
¿Aprobar el inicio de sesión?
Aprobar la denegación
¿Pero aprobar qué?
¿Fue la solicitud de autenticación generada por algo que el usuario acaba de hacer, o por un atacante que ya tiene las credenciales del usuario?
Identité adopta un enfoque más contextual.
Durante el proceso de autenticación, el usuario puede ser presentado con múltiples piezas de información juntas en la misma pantalla ayudar a determinar si la solicitud corresponde a una acción que realmente iniciaron.
Por ejemplo, la pantalla de autenticación puede incluir:
Un mensaje de confirmación directa
En la parte superior de la pantalla de autenticación, Identité presenta al usuario una pregunta directa como:
"¿Solicitaste esta sesión de autenticación?"
Eso puede parecer un pequeño cambio.
No lo es.
En lugar de simplemente pedirle al usuario que presione un botón de aprobación inexplicable, el mensaje requiere que el usuario considere algo específico:
¿De verdad inicié esto?
Si la respuesta es no, el usuario inmediatamente tiene una razón para parar.
Una imagen visual
La misma experiencia de autenticación también presenta un imagen, dando al usuario otro elemento visual asociado con la sesión de autenticación.
El usuario no se limita a mirar una notificación anónima que exige la aprobación.
Existe un contexto adicional disponible como parte de la experiencia de autenticación.
Un número de verificación de tres dígitos
Identité también incorpora un Número de tres dígitos en la interacción de autenticación.
En lugar de reducir la autenticación a una habitual:
Toque Aprobar → Continuar
el usuario recibe varios elementos contextuales juntos en la misma pantalla:
La pregunta + La imagen + El número de tres dígitos
Por lo tanto, el proceso de autenticación está diseñado para alentar al usuario a evaluar conscientemente lo que está sucediendo.
Esto es importante porque los ataques de fatiga MFA dependen precisamente del comportamiento opuesto.
El atacante quiere:
Ver prompt → Toque Approve
El enfoque de Identité alienta:
Ver → Confirmar → Autenticar
De la aprobación a la intención
Esta distinción merece una atención especial.
La autenticación tradicional de empuje a menudo gira en torno a un concepto:
HOMOLOGACIÓN
Pero la aprobación y la intención no son necesariamente lo mismo.
Un empleado distraído puede aprobar algo.
Un empleado frustrado puede aprobar algo.
Un empleado que experimenta docenas de peticiones de autenticación puede eventualmente aprobar algo simplemente para hacer que las notificaciones desaparezcan.
Pero preguntando:
"¿Solicitaste esta sesión de autenticación?"
conecta el evento de autenticación directamente con el del usuario intención.
Esa es una pregunta de seguridad mejor.
El usuario no está siendo simplemente preguntado:
"¿Vas a permitir esto?"
Se pregunta al usuario:
"¿Es esta solicitud de autenticación el resultado de algo que USTED realmente inició?"
Eso cambia la naturaleza de la interacción.
Por qué el contexto importa en un ataque de fatiga MFA
Considere el objetivo del atacante.
No necesariamente necesitan romper la tecnología MFA.
Necesitan al usuario legítimo para completar la autenticación para ellos.
Un aviso de aprobación genérico ayuda al atacante porque proporciona muy poco contexto.
Ahora considere una experiencia de autenticación que presenta:
"¿Solicitaste esta sesión de autenticación?"
junto con:
Una imagen
y:
Un número de verificación de tres dígitos
en la misma pantalla de autenticación.
El empleado tiene más información disponible antes de tomar la decisión de seguridad.
En lugar de tratar la autenticación como un reflejo, el proceso alienta al usuario a conectar la solicitud a una acción que a sabiendas iniciaron.
Esto no significa que los usuarios deban convertirse en la única línea de defensa.
Todo lo contrario.
El contexto debe complementar una arquitectura de autenticación más fuerte, no reemplazarla.
Y ahí es donde Full Duplex Authentication® se vuelve particularmente importante.
Mejores prácticas #6: Reducir los Impulsos de Autenticación Innecesaria
Una de las mejores maneras de combatir la fatiga MFA es notablemente simple:
Deje de generar fatiga MFA innecesaria en primer lugar.
Si los empleados son constantemente desafiados durante el trabajo legítimo, se condicionan a responder automáticamente.
Por consiguiente, las políticas de autenticación deberían tener en cuenta:
Duración del período de sesiones
Confianza en el dispositivo
Sensibilidad a la aplicación
Función de usuario
Nivel de riesgo
Sensibilidad a las transacciones
Estado de autenticación existente
Una actividad rutinaria realizada por un empleado fuertemente autenticado en un dispositivo corporativo de confianza puede no requerir la misma experiencia de autenticación que un administrador que accede a un sistema altamente sensible.
El objetivo no debería ser:
Número máximo de avisos de autenticación.
Debería ser:
Máxima confianza de autenticación con mínima fricción innecesaria.
Mejor práctica #7: Avance hacia la autenticación resistente al phishing
La coincidencia de números es útil.
El contexto es útil.
El entrenamiento es útil.
La limitación de tarifas es útil.
Pero las organizaciones deben seguir avanzando hacia la autenticación diseñada para resistir el phishing en lugar de depender enteramente de los empleados para identificar cada intento de autenticación fraudulenta.
CISA recomienda MFA resistente al phishing como la forma más fuerte de MFA e identifica enfoques como FIDO/WebAuthn y autenticación basada en PKI como opciones resistentes al phishing.
¿Por qué?
Porque los humanos cometerán errores ocasionalmente.
Los atacantes lo saben.
La arquitectura de seguridad también debería saberlo.
Pero hay otro problema: ¿Qué pasa si el sitio web es falso?
La fatiga de MFA pone de relieve una debilidad más amplia en la autenticación tradicional.
La mayoría de los sistemas de autenticación se concentran en una pregunta:
"¿Es este realmente el usuario autorizado?"
Pero supongamos que el empleado está interactuando con un sitio web impostor.
El sitio puede parecerse exactamente a:
Microsoft 365
Una VPN corporativa
Un banco
Un portal de atención sanitaria
Una aplicación interna de negocio
El atacante puede copiar:
Logotipos
Colores
Fuentes
Pantallas de acceso
Marca corporativa
Un usuario puede iniciar la autenticación voluntariamente porque cree que el sitio web es legítimo.
En esa situación, el usuario no está cansado.
No están distraídos.
Pueden estar haciendo exactamente lo que creen que deben hacer.
Simplemente están autenticando el destino equivocado.
Es por eso que reducir la fatiga MFA por sí solo no resuelve todo el problema de autenticación.
La autenticación debe funcionar de ambas maneras
La autenticación tradicional requiere principalmente que el usuario demuestre su identidad al sistema.
Pero la confianza digital moderna debería dirigirse a ambas partes.
El usuario debe establecer:
"Soy legítimo."
Y el destino debe establecer:
"Yo también soy legítimo."
Ese es el principio detrás de la patente de Identité Full Duplex Authentication®.
¿Qué es Full Duplex Authentication®?
Full Duplex Authentication® (FDA) es la tecnología patentada que alimenta Identité PasswordFree® Solución de SaaS y NoPass™ empresa PaaS solución.
FDA establece autenticación mutua.
En lugar de simplemente preguntar si el usuario es legítimo, la relación de autenticación también requiere la aplicación legítima o sitio web para establecer su identidad.
La autenticación tradicional pregunta:
"¿De verdad eres tú?"
Full Duplex Authentication® añade:
"¿De verdad soy con quien querías conectar?"
Esa distinción importa enormemente en un mundo de phishing, dominios parecidos, e impostor sitios web.
Cómo Full Duplex Authentication® cambia la conversación sobre la fatiga de MFA
Ahora junta las piezas.
Durante una experiencia de autenticación Identité, el usuario puede recibir información contextual diseñada para responder:
"¿Inicié esta sesión de autenticación?"
La imagen y el número de tres dígitos proporcionan un contexto de sesión adicional.
La biometría puede ayudar a establecer:
"¿Soy el usuario autorizado?"
El dispositivo de confianza participa en establecer:
"¿Es este el dispositivo autorizado?"
Y direcciones Full Duplex Authentication®:
"¿Es este el destino legítimo?"
Esto mueve la autenticación más allá de un simple:
Aprobar / Negar
interacción.
En su lugar, la relación de autenticación incorpora:
Intención + Contexto + Identidad + Confianza en dispositivos + Confianza en destinos
Esa es una manera mucho más amplia de pensar en la seguridad de autenticación.
El mejor MFA Prompt puede ser el que no necesita
Durante años, la ciberseguridad a menudo equiparaba la fricción con la seguridad.
Más complejidad de contraseña.
Cambios más frecuentes en la contraseña.
Más códigos.
Más señales.
Más aprobaciones.
Pero la fricción y la seguridad no son lo mismo.
A veces la fricción adicional mejora la seguridad.
A veces simplemente hace que los empleados se sientan frustrados.
Y a veces los entrena precisamente en el comportamiento que un atacante quiere.
El objetivo debería ser:
Máxima confianza en la autenticación con una interacción mínima innecesaria del usuario.
Esto es especialmente importante en entornos donde la frecuencia de autenticación puede afectar directamente a la productividad.
Considere la atención médica
Imagine que un médico o enfermera se mueve entre sistemas clínicos durante un turno.
Pueden necesitar un acceso rápido a:
Registros médicos electrónicos
Sistemas de medicación
Aplicaciones de diagnóstico
Puestos de trabajo clínicos
Sistemas administrativos
La seguridad es crítica.
Pero interrumpir repetidamente a los médicos con indicaciones ambiguas MFA puede crear fatiga de autenticación mientras interfiere con el cuidado del paciente.
Por lo tanto, las organizaciones sanitarias necesitan una autenticación que sea la siguiente:
Lo suficientemente fuerte para proteger la información sensible
y:
Lo suficientemente rápido como para soportar flujos de trabajo clínicos.
La seguridad y la usabilidad no pueden considerarse objetivos no relacionados.
Las instituciones financieras se enfrentan a retos similares
Los bancos tienen requisitos de seguridad extremadamente altos.
Pero los empleados también pueden acceder a numerosos sistemas durante todo el día.
Una institución financiera debe proteger:
Información al cliente
Operaciones financieras
Sistemas administrativos
Cuentas privilegiadas
Aplicaciones internas
La respuesta no puede ser simplemente:
"Enviar más avisos de autenticación."
La autenticación debe reflejar el riesgo, el rol del usuario, la sensibilidad de las transacciones, la confianza en los dispositivos y la política organizacional.
En el caso de las organizaciones altamente reguladas, el control de la propia infraestructura de autenticación también puede ser importante.
Esa es una razón por la que Identité ofrece tanto SaaS como opciones de implementación empresarial.
PasswordFree® — Autenticación de SaaS sin dependencia constante de contraseña
PasswordFree® es la solución de autenticación sin contraseña SaaS de Identité.
Está diseñado alrededor de:
autenticación sin contraseña
Patente Full Duplex Authentication®
Autenticación mutua
Verificación biométrica descentralizada
Autenticación contextual
Reducción de la fricción de autenticación
Protección contra el phishing y los sitios web impostores
Autenticación de PIN de emergencia
Respaldo seguro y restauración
Otras alternativas de autenticación de terceros compatibles
El objetivo no es simplemente reemplazar un prompt MFA con otro.
Es crear una relación de autenticación más fuerte que reduce la dependencia de las contraseñas y la interacción innecesaria del usuario.
NoPass™ — Autenticación empresarial con mayor control
Para las organizaciones que requieren una mayor integración empresarial y control de despliegue, NoPass™ es la solución PaaS de Identité alimentada por Full Duplex Authentication® patentado.
NoPass™ se puede implementar en locales o en la nube y está diseñado para entornos que impliquen:
Directorio activo Microsoft
ID de entrada Microsoft
Microsoft 365 / Oficina 365
Microsoft Azure
Esto puede ser particularmente importante para los bancos, las organizaciones de salud, los organismos gubernamentales y otras empresas reguladas.
Las instituciones financieras que prefieren mantener una infraestructura de autenticación sensible dentro de sus propios entornos controlados pueden desplegarse NoPass™ en los locales.
La biometría puede reducir la fricción de autenticación, pero la privacidad importa
La autenticación biométrica puede simplificar significativamente la experiencia del usuario.
En lugar de:
Contraseña → Notificación push → Aprobar
el usuario puede ser capaz de verificar la identidad utilizando:
Huella dactilar o cara → Autenticado
Pero la conveniencia biométrica plantea una pregunta importante:
¿Dónde se almacena la información biométrica?
Identité utiliza un arquitectura de autenticación descentralizada diseñado para que la información biométrica permanezca en el dispositivo de confianza del usuario.
La biometría no necesita ser transmitida a Identité, el empleador, o un repositorio biométrico centralizado Identité para hacer la correspondencia.
Tus datos biométricos permanecen en tu dispositivo.
Esto proporciona una importante ventaja de privacidad al tiempo que reduce los riesgos asociados con la creación de colecciones centralizadas de información biométrica sensible.
¿Qué pasa si el teléfono no está disponible?
Reducir la fatiga de autenticación sólo es útil si el sistema de autenticación también aborda la continuidad de las operaciones.
Los teléfonos reciben:
Perdido
Robado
Roto
Reemplazado
Olvidado
Abandonado sin poder
Identité proporciona un Autenticación de PIN de emergencia capacidad que, cuando lo permita la política de organización, puede proporcionar acceso temporal controlado cuando el dispositivo primario no está disponible.
Si el dispositivo debe ser sustituido, Respaldo seguro y restauración permite que el perfil de autenticación se respalde de acuerdo con la configuración organizacional a la nube aprobada o a la infraestructura de red corporativa.
El perfil puede ser restaurado a un dispositivo de reemplazo en menos de dos minutos.
El objetivo es simple:
Una seguridad fuerte no debería convertirse en un tiempo de inactividad innecesario.
Las llaves de hardware proporcionan otra opción
No todo el mundo quiere —o se le permite— usar un smartphone.
Algunas organizaciones operan en entornos donde los teléfonos están restringidos.
Algunos empleados prefieren dispositivos de autenticación física.
Algunos usuarios privilegiados pueden requerir una autenticación más fuerte.
Identité es compatible con opciones de autenticación de hardware de terceros compatibles, incluyendo claves de seguridad como YubiKey®.
La arquitectura de autenticación debe acomodar a diferentes usuarios y entornos en lugar de obligar a todos a entrar en el mismo flujo de trabajo.
Lista de verificación de gestión de fatiga MFA
Las organizaciones que buscan reducir la fatiga de MFA deben centrarse en la tecnología, la política y la experiencia del usuario:
Nunca confíes solo en contraseñas.
Enseñar a los usuarios a nunca aprobar las solicitudes de autenticación que no iniciaron.
Establecer un procedimiento de notificación claro para avisos MFA inesperados.
Reemplazar la autenticación simple Approve/Deny push con enfoques más fuertes.
Utilice el número que coincide donde el empuje MFA sigue siendo necesario.
Pregunte explícitamente a los usuarios si iniciaron la sesión de autenticación.
Proporcionar un contexto de autenticación visual y numérica significativo.
Solicitudes de autenticación repetidas con límite de velocidad.
Supervisar los intentos repetidos de MFA como posibles indicadores de compromiso.
Reduzca los avisos de autenticación innecesarios.
Usa políticas de autenticación adecuadas al riesgo en lugar de desafiar a todos constantemente.
Dar prioridad a la autenticación resistente al phishing para usuarios y sistemas de alto riesgo.
Considere la autenticación mutua para que el destino establezca la confianza también.
Proporcionar métodos de recuperación seguros antes de que los dispositivos se pierdan.
Ofrecer alternativas de autenticación adecuadas para diferentes usuarios y entornos.
Mida el éxito de la autenticación por seguridad y usabilidad, no simplemente por el número de desafíos emitidos.
La perspectiva Identité
La fatiga de MFA nos enseña una importante lección de ciberseguridad.
Más autenticación no es necesariamente mejor autenticación.
Si los empleados reciben tantos avisos que la autenticación se convierte en un reflejo automático, los controles de seguridad adicionales pueden comenzar a trabajar contra su propósito previsto.
La respuesta no es abandonar MFA.
Está diseñando la autenticación alrededor intención, contexto y confianza más fuerte.
En lugar de simplemente presentar:
¿Aprobar?
Identité puede preguntar:
"¿Solicitaste esta sesión de autenticación?"
La imagen y el número de tres dígitos proporcionan un contexto adicional en torno al evento de autenticación.
La biometría puede ayudar a establecer:
"Soy el usuario autorizado."
El dispositivo de confianza participa en establecer:
"Este es el dispositivo autorizado."
Patentados Full Duplex Authentication® establece:
"Este es el destino legítimo."
Y la arquitectura descentralizada de Identité está diseñada en torno a otro principio importante:
"Mis datos biométricos permanecen en mi dispositivo".
A través PasswordFree® y NoPass™, estas capacidades se pueden combinar con autenticación sin contraseña, claves de seguridad de hardware compatibles, autenticación de emergencia PIN, copia de seguridad segura y restauración, e implementación empresarial flexible.
Porque los empleados no deberían tener que convertirse en analistas profesionales de ciberseguridad cada vez que sus teléfonos vibran.
Y las organizaciones no deberían medir la seguridad de autenticación por cuántas veces pueden interrumpir a sus empleados.
La evolución que deberíamos estar trabajando es:
Aprobación → Intención
Prompt → Contexto
Verificación del usuario → Autenticación mutua
Fricción → Confianza
El objetivo no es más autenticación.
Es una mejor autenticación, lo suficientemente fuerte para detener a los atacantes, lo suficientemente contextual para ayudar a los usuarios a reconocer peticiones legítimas y lo suficientemente simple como para que los empleados autorizados puedan volver al trabajo.