



Sente-se ao seu computador de manhã.
Insira sua senha.
Verifique sua identidade.
Abra seu e-mail.
Outro pedido de autenticação.
Abra uma aplicação de negócios.
Autenticar novamente.
Conecte-se a um sistema corporativo.
Mais um alerta.
Em algum momento, até mesmo os funcionários preocupados com a segurança começam a perguntar:
“Quantas vezes eu tenho que provar que sou eu?”
É uma pergunta razoável.
A Autenticação Multifator (MFA) melhora drasticamente a segurança apenas em relação às senhas. Mas o MFA mal configurado também pode criar interrupções desnecessárias, frustrar os funcionários e reduzir a produtividade.
Com que frequência o MFA deve pedir que você verifique sua identidade?
A resposta é:
Depende das políticas de segurança da sua organização, da sensibilidade do que você está acessando, da sua tecnologia de autenticação e das circunstâncias que cercam o login.
Não existe uma regra universal que exija MFA a cada cinco minutos, a cada hora, ou mesmo todos os dias.
E com a autenticação moderna, há um objetivo ainda melhor:
Em vez de desafiar repetidamente os usuários confiáveis, estabeleça uma forte confiança e determine inteligentemente quando a verificação adicional é realmente necessária.
Por que o MFA me pede para autenticar novamente?
O MFA tradicional geralmente combina dois ou mais fatores de autenticação.
Por exemplo:
Algo que você sabe:
Uma senha ou PIN.Algo que você tem:
Um smartphone, chave de segurança ou dispositivo confiável.Algo que você é:
Uma impressão digital, rosto ou outra biométrica.
Após a autenticação bem-sucedida, o aplicativo normalmente cria uma sessão que permite que você continue trabalhando sem autenticar para cada ação individual.
Eventualmente, no entanto, essa sessão expira – ou as circunstâncias mudam – e o sistema pede que você autentique novamente.
A rapidez com que isso acontece depende da política organizacional.
Não existe frequência universal MFA
Uma empresa pode exigir MFA:
Uma vez por dia de trabalho
A cada várias horas
Ao iniciar uma nova sessão
Ao acessar aplicações particularmente sensíveis
Ao se conectar a partir de um dispositivo desconhecido
Ao se conectar a partir de uma rede incomum
Após um período definido de inatividade
Ao realizar uma transação sensível
Outra organização pode ter requisitos completamente diferentes.
Um hospital acessando registros eletrônicos de saúde pode estabelecer políticas diferentes de uma agência de marketing usando aplicativos de risco relativamente baixo.
Um banco que protege transações financeiras pode exigir autenticação mais forte ou mais frequente do que uma empresa que protege um diretório interno de funcionários.
A frequência de autenticação deve refletir risco – não um desejo arbitrário de fazer os usuários se autenticarem com mais frequência.
Mais MFA Prompts não significam automaticamente mais segurança
Este é um ponto importante.
Pode parecer lógico que: Mais autenticação ⁇ Mais segurança.
Mas isso nem sempre é verdade.
Imagine exigir que um funcionário responda às solicitações de autenticação 20 todos os dias.
Inicialmente, o funcionário examina cuidadosamente cada um.
Depois de centenas de solicitações, algo muda.
Autenticação torna-se rotina.
O funcionário deixa de pensar: "Este pedido de autenticação é legítimo?"
e começa a pensar: "Onde está o botão Aprovar?"
Essa mudança comportamental pode criar seu próprio risco de segurança.
Autenticação Fadiga é real
Solicitações de autenticação repetidas podem levar ao que é comumente chamado fadiga MFA.
Os atacantes aprenderam a explorar esse comportamento.
Suponha que um criminoso obtenha a senha de um funcionário e tente fazer login repetidamente.
O telefone do funcionário recebe:
Aprovar Login?
O funcionário nega.
Outro aparece.
Depois outra.
Eventualmente, o atacante espera que o usuário aprove um acidentalmente – ou simplesmente porque as solicitações constantes se tornaram irritantes.
Este tipo de ataque é muitas vezes chamado de:
fadiga MFA
Empurr fadiga
bombardeio MFA
Push bombardeio
A lição é importante:
A segurança não deve depender de usuários irritantes até que a autenticação se torne um comportamento automático.
O objetivo deve ser a autenticação certa no momento certo
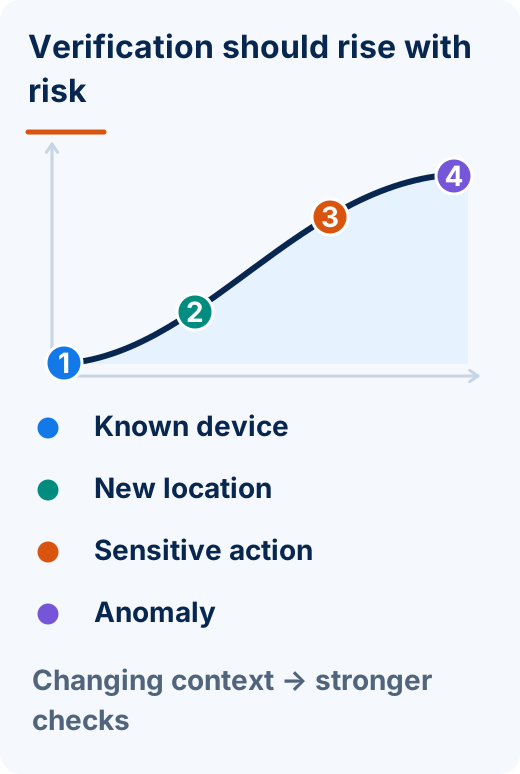
Uma estratégia de autenticação mais inteligente considera o contexto.
Por exemplo, imagine um funcionário que:
Usa o mesmo laptop corporativo registrado
Autêntica a partir do local habitual
Acessa as mesmas aplicações
já autenticou fortemente
Não mostra indicadores de atividade suspeita
Interromper constantemente esse funcionário pode fornecer segurança adicional limitada enquanto cria atrito significativo.
Agora imagine a mesma conta de repente:
Aparece em um dispositivo desconhecido
Tentativa de acesso a um sistema administrativo sensível
Exibe comportamento de autenticação incomum
Requer acesso a um recurso particularmente sensível
Isso pode justificar uma verificação adicional.
O princípio é simples:
A autenticação deve responder ao risco em vez de simplesmente interromper os usuários de acordo com o relógio.
Comprimento da Sessão Assuntos
Quando você autentica com sucesso, muitos sistemas criam uma sessão que permanece válida por algum período.
As organizações determinam quanto tempo essa sessão deve durar com base em fatores como:
Sensibilidade da aplicação
Requisitos de segurança
Obrigações de conformidade
Confiança do dispositivo
Ambiente de rede
Função do usuário
Requisitos de negócio
Uma aplicação de baixo risco pode permitir uma sessão relativamente longa.
Um sistema financeiro ou administrativo sensível pode exigir autenticação com mais frequência.
Isso não é necessariamente uma fraqueza ou inconveniência.
Faz parte do equilíbrio segurança com usabilidade.
Algumas ações merecem verificação adicional
Há circunstâncias em que pedir a um usuário já autenticado para verificar novamente pode fazer sentido.
⁇ s vezes é referido como autenticação step-up.
Por exemplo, uma organização pode exigir verificação adicional antes de:
Alterar configurações de segurança
Acesso a registros altamente sensíveis
Iniciando uma grande transação financeira
Modificação de privilégios administrativos
Visualização de informações particularmente sensíveis
Realização de outras ações de alto risco
O usuário não precisa necessariamente de atrito máximo de autenticação para cada tarefa de rotina.
Em vez disso, uma verificação mais forte pode ser aplicada onde as consequências o justificam.
Saúde é um exemplo perfeito
Considere um hospital.
Médicos e enfermeiros podem precisar acessar os sistemas repetidamente ao longo de um turno.
Seu trabalho pode envolver:
Registros eletrônicos de saúde
Sistemas de medicação
Aplicações diagnósticas
estações de trabalho clínicas
Sistemas administrativos
Imagine forçar um médico a digitar repetidamente senhas complexas e completar desafios complexos do MFA enquanto se move entre os pacientes.
A segurança é essencial.
Mas o atrito excessivo de autenticação pode interferir nos fluxos de trabalho clínicos.
O melhor objetivo é:
Estabeleça forte identidade, minimizando a interrupção desnecessária.
A tecnologia de autenticação deve apoiar os profissionais de saúde – não se tornar outro obstáculo entre os médicos e o atendimento ao paciente.
Instituições financeiras enfrentam um desafio diferente
Bancos e instituições financeiras podem ter requisitos de autenticação muito diferentes.
Um funcionário que verifica um recurso informacional interno não apresenta necessariamente o mesmo risco que alguém:
Iniciando uma transferência bancária
Acesso a informações financeiras do cliente
Alterar privilégios de conta
Execução de ações administrativas
A estratégia de autenticação pode, portanto, refletir a sensibilidade da transação.
Novamente:
Nem todas as ações apresentam o mesmo risco.
Autenticação não deve fingir que sim.
A questão maior: por que estamos constantemente desafiando o usuário?
A autenticação tradicional geralmente começa com uma suposição:
A confiança deve ser restabelecida repetidamente através de outro desafio do usuário.
Isso pode significar:
Insira outra senha
Digite outro código SMS
Abra outro aplicativo autenticador
Aprovar outra notificação push
A autenticação moderna nos permite repensar essa relação.
Em vez de perguntar continuamente:
"O usuário pode provar a si mesmo de novo?"
podemos construir uma relação de autenticação mais forte envolvendo o usuário, dispositivo confiável e destino legítimo.
É onde Full Duplex Authentication® torna-se importante.
O que é o Full Duplex Authentication®?
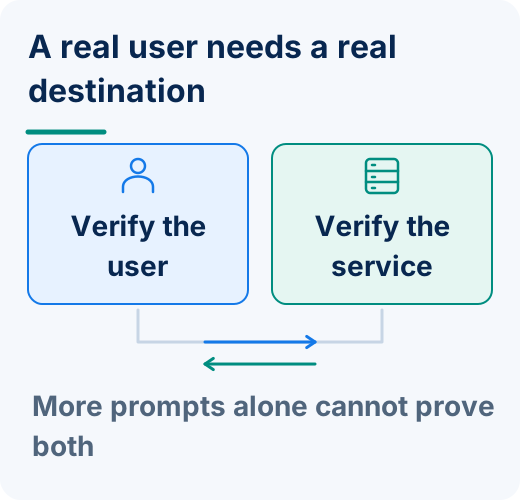
Full Duplex Authentication® (FDA) é a tecnologia de autenticação patenteada PasswordFree®, a solução de autenticação Software-as-a-Service (SaaS) da Identité, e NoPass™, sua solução PaaS que pode ser instalada no local ou implantada na nuvem.
Em vez de depender apenas da autenticação tradicional unidirecional, o FDA estabelece Auten autenticação mútua. O usuário se autentica no aplicativo ou site legítimo, enquanto o aplicativo ou site também deve se autenticar como legítimo.
Autenticação, portanto, não é simplesmente pedir repetidamente ao usuário outra credencial. Ambos os lados da relação de autenticação devem estabelecer confiança.
Isso cria uma abordagem fundamentalmente diferente para a identidade.
FDA Não pergunta apenas: "Este é o usuário?"
A autenticação tradicional concentra-se principalmente em:
"Essa pessoa pode provar que está autorizada?"
Full Duplex Authentication® expande a relação de confiança.
O método de autenticação do usuário pode ajudar a estabelecer:
"Este é o usuário autorizado."
O dispositivo de confiança participa no estabelecimento de:
"Este é o dispositivo autorizado."
FDA adicionalmente estabelece:
"Este é o destino legítimo."
Isso se torna especialmente importante porque os atacantes usam cada vez mais sites sofisticados de phishing e impostor.
Por que Repetido MFA Prompts não resolvem o problema do site impostor
Imagine receber um e-mail que parece vir do seu empregador.
Você clica no link.
A página de login corporativo parece perfeita.
Insira sua senha.
Então você completa MFA.
Agora você demonstrou fortemente que:
Tu és tu.
Infelizmente, você pode ter demonstrado isso a um atacante.
A autenticação tradicional pode colocar enorme responsabilidade sobre o usuário para determinar se o destino é legítimo.
Full Duplex Authentication® aborda o outro lado dessa relação.
O destino também precisa ser autenticado.
Um cibercriminoso pode copiar:
O logotipo corporativo
O design do site
A tela de login
As cores
A marca
A experiência do usuário
Mas o site impostor não pode executar com sucesso o lado legítimo do site do Full Duplex Authentication®.
O site falso pode olhar legítimo.
Não pode autenticar como legítimo.
Autenticação Melhor Não É Mais Prompts
Essa distinção é fundamental.
Imagine duas estratégias de autenticação.
Estratégia A
Peça ao usuário para provar a si mesmo ao longo do dia.
Estratégia B
Estabeleça o usuário, o dispositivo confiável e o destino legítimo e aplique verificações adicionais de acordo com a política de segurança e o risco da organização.
O que proporciona a melhor experiência?
Mais importante:
O que incentiva os usuários a prestar atenção quando um evento de autenticação realmente importa?
A segurança deve ser forte.
Mas fricção desnecessária não é automaticamente segurança.
E quanto à biometria?
Biometria, como impressão digital e reconhecimento facial, pode tornar a verificação de identidade significativamente mais conveniente.
Em vez de:
Digite senha ⁇ Receber código ⁇ Digite código ⁇ Continuar
A experiência pode tornar-se:
Verificar impressão digital ou rosto ⁇ Continuar
Não há nada para lembrar.
Não há senha convencional para digitar em um formulário de phishing.
A autenticação pode acontecer rapidamente.
Mas a conveniência biométrica introduz outra consideração importante:
Para onde vai a informação biométrica?
Seus dados biométricos permanecem no seu dispositivo
Identité utiliza a Arquitetura de autenticação descentralizada projetado para que os dados biométricos dos usuários permaneçam em seus dispositivos confiáveis.
Quando a impressão digital ou o reconhecimento facial é usado como parte da autenticação, os dados biométricos não precisam ser transmitidos para o Identité, o empregador ou um banco de dados biométrico centralizado para correspondência.
Seus dados biométricos permanecem no seu dispositivo.
Isso significa que a organização pode se beneficiar da autenticação biométrica sem a necessidade de manter um repositório centralizado contendo impressões digitais dos funcionários ou informações biométricas faciais para autenticação Identité.
Isso ajuda a reduzir os riscos de privacidade e concentração associados ao armazenamento biométrico centralizado.
Depois de tudo:
Você pode alterar uma senha.
Você não pode simplesmente mudar sua impressão digital ou rosto.
Segurança e privacidade podem trabalhar juntas
A abordagem do Identité combina vários componentes da confiança.
A biometria pode ajudar a estabelecer:
"Eu sou o usuário autorizado."
O dispositivo de confiança participa no estabelecimento de:
"Este é o dispositivo autorizado."
Full Duplex Authentication® estabelece: "Este é o destino legítimo."
E a arquitetura descentralizada fornece:
"Meus dados biométricos permanecem no meu dispositivo."
O resultado é um modelo de autenticação projetado para estabelecer confiança – não simplesmente criar mais solicitações de autenticação.
E se eu não quiser usar um telefone?
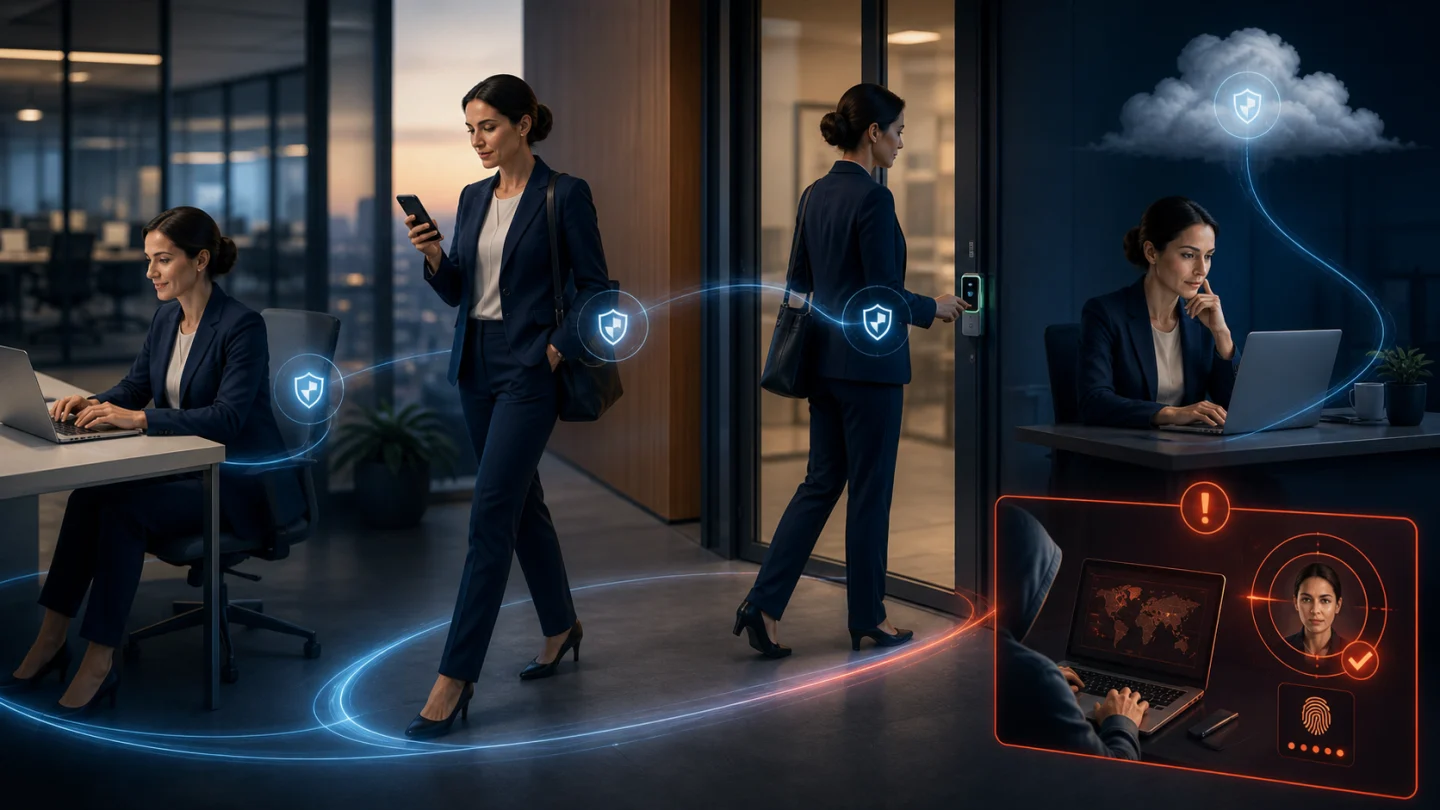
A autenticação não deve exigir que todos os funcionários usem exatamente o mesmo método.
Alguns funcionários:
Não quero usar telefones pessoais para o trabalho.
Trabalhar onde smartphones são proibidos.
Prefira dispositivos de autenticação física.
Ter diferentes requisitos de acessibilidade.
Trabalhe em ambientes altamente controlados.
Identité também é compatível com tokens de hardware de terceiros suportados, incluindo chaves de segurança, como YubiKey®.
As organizações podem, portanto, projetar políticas de autenticação em torno de seus requisitos reais de segurança e operacionais.
O que acontece se meu telefone não estiver disponível?
Reduzir o atrito de autenticação não ajuda se perder o dispositivo de autenticação de repente impede que o funcionário trabalhe.
É por isso que a continuidade dos negócios precisa fazer parte da arquitetura de autenticação.
Os telefones recebem:
Perdido
Roubado
Quebrado
Substituído
Esquecido
Esquerda sem poder
Identité fornece mecanismos projetados para lidar com essas situações.
Autenticação de PIN de emergência
Quando permitido pela política organizacional, um usuário autorizado pode usar um PIN de emergência quando o dispositivo de autenticação principal está temporariamente indisponível.
O PIN de emergência não se destina a se tornar outra senha diária.
É um mecanismo de continuidade controlado.
O objetivo é simples:
Um telefone esquecido ou indisponível não deve se tornar automaticamente um dia de trabalho perdido.
Backup e restauração seguros
Se o dispositivo for permanentemente perdido ou substituído, os usuários não devem ter que reconstruir a autenticação do zero.
Com PasswordFree® e NoPass™, os usuários podem fazer backup seguro de seu perfil de autenticação de acordo com a configuração organizacional para:
Armazenamento seguro na nuvem
A rede corporativa
Quando um dispositivo de substituição se torna disponível, o perfil de autenticação pode ser restaurado.
O processo de restauração pode ser concluído em menos de dois minutos.
Isso pode significar:
Menos tempo de inatividade dos funcionários
Menos chamadas de help desk
Substituição mais rápida do dispositivo
Redução da reinscrição
Maior continuidade dos negócios
A autenticação não deve funcionar apenas quando tudo corre bem.
Ele deve ser projetado para o que acontece quando algo dá errado.
PasswordFree® Autenticação SaaS sem fricção constante
As organizações que procuram uma solução de autenticação sem senha fornecida na nuvem podem escolher PasswordFree®A oferta de SaaS do Identité.
PasswordFree® foi projetado para fornecer:
Autenticação sem senha
Autenticação mútua alimentada por FDA
Verificação biométrica descentralizada
Proteção contra phishing e sites de impostores
Redução da dependência de desafios MFA repetitivos
Autenticação de PIN de emergência
Backup e restauração seguros
Suporte para opções de autenticação de terceiros compatíveis
Redução da carga de trabalho de help desk relacionada à senha
O objetivo não é fazer com que os usuários se autentiquem com mais frequência.
Isso está tornando cada autenticação mais forte e a experiência geral mais simples.
NoPass™ ⁇ Autenticação empresarial Com Maior controle
Empresas que exigem integração mais profunda e maior controle de implantação podem escolher NoPass™, alimentado por patenteado Full Duplex Authentication®.
O NoPass™ pode ser instalado no local ou implantado na nuvem e é projetado para ambientes corporativos que exigem integração com tecnologias como:
Microsoft Active Directory
ID de entrada Microsoft
Microsoft 365 / Escritório 365
Microsoft Azure
Para bancos e outras organizações com requisitos rigorosos em torno de informações confidenciais, uma implantação no local do NoPass™ fornece uma opção para manter a infraestrutura de autenticação dentro do ambiente controlado da organização.
Organizações de saúde, agências governamentais, instituições financeiras e outras empresas regulamentadas podem igualmente selecionar a arquitetura de implantação adequada às suas necessidades operacionais e de segurança.
Com que frequência o MFA deve lhe pedir ajuda?
Não há um único número correto.
Uma política de autenticação cuidadosamente projetada deve considerar:
Quem está autenticando?
O que eles estão acessando?
Que dispositivo eles estão usando?
O usuário já se autenticou fortemente?
Quão sensível é a aplicação ou transação?
Alguma coisa significativa mudou desde a autenticação anterior?
Existem indicadores de que a verificação adicional é garantida?
Uma transação altamente sensível pode justificar autenticação adicional.
Uma atividade de rotina por um funcionário fortemente autenticado usando um dispositivo confiável pode não precisar do mesmo nível de interrupção.
O objetivo não deve ser:
Número máximo de solicitações de autenticação.
Deve ser:
Confiança máxima com mínimo atrito desnecessário.
A perspectiva Identité
Quando os funcionários perguntam:
"Com que frequência preciso verificar minha identidade com o MFA?"
Eles geralmente estão perguntando algo um pouco diferente:
“Por que a segurança tem que me interromper tantas vezes?”
Não deveria – pelo menos não desnecessariamente.
O MFA tradicional melhorou a segurança adicionando fatores de autenticação às senhas.
Mas a autenticação moderna pode ir mais longe.
Em vez de desafiar repetidamente os usuários simplesmente porque um temporizador expirou, as organizações podem construir uma estratégia de autenticação em torno de identidade mais forte, dispositivos confiáveis, políticas de segurança apropriadas e confiança mútua.
Essa é a filosofia por trás PasswordFree® e NoPass™, alimentado por patenteado Full Duplex Authentication®.
O usuário estabelece:
"Eu sou o usuário autorizado."
O dispositivo de confiança participa no estabelecimento de:
"Este é o dispositivo autorizado."
FDA estabelece:
"Este é o destino legítimo."
E a arquitetura biométrica descentralizada do Identité garante:
"Meus dados biométricos permanecem no meu dispositivo."
Combinado com tokens de hardware de terceiros compatíveis, Autenticação de PIN de emergênciae, Backup e restauração seguros, o resultado é um ambiente de autenticação projetado em torno segurança, privacidade, produtividade e continuidade dos negócios.
Porque a medida da boa autenticação não é quantas vezes você pode fazer um funcionário provar quem eles são.
É com confiança que você pode estabelecer confiança – sem atrapalhar o trabalho que eles estão tentando fazer.