



Te sientas en tu computadora por la mañana.
Introduzca su contraseña.
Verifica tu identidad.
Abre tu correo electrónico.
Otra petición de autenticación.
Abrir una aplicación de negocio.
Authenticate de nuevo.
Conéctese a un sistema corporativo.
Otra señal.
En algún momento, incluso los empleados conscientes de la seguridad comienzan a preguntar:
"¿Cuántas veces tengo que probar que soy yo?"
Es una pregunta razonable.
La autenticación multifactor (MFA) mejora drásticamente la seguridad sobre contraseñas por sí sola. Pero MFA mal configurado también puede crear interrupciones innecesarias, frustrar a los empleados y reducir la productividad.
¿Con qué frecuencia debería MFA pedirle que verifique su identidad?
La respuesta es:
Depende de las políticas de seguridad de su organización, la sensibilidad de lo que está accediendo, su tecnología de autenticación y las circunstancias que rodean el inicio de sesión.
No hay una regla universal que requiera MFA cada cinco minutos, cada hora, o incluso cada día.
Y con la autenticación moderna, hay un objetivo aún mejor:
En lugar de desafiar repetidamente a los usuarios de confianza, establezca una confianza fuerte y determine inteligentemente cuándo es realmente necesaria una verificación adicional.
¿Por qué MFA me pide que vuelva a autenticarme?
MFA tradicional generalmente combina dos o más factores de autenticación.
Por ejemplo:
Algo que sabes:
Una contraseña o PIN.Algo que tienes:
Un smartphone, una llave de seguridad o un dispositivo de confianza.Algo que eres:
Una huella digital, cara u otra biométrica.
Después de una autenticación exitosa, la aplicación normalmente crea una sesión que le permite continuar trabajando sin autenticarse para cada acción individual.
Con el tiempo, sin embargo, esa sesión expira —o las circunstancias cambian— y el sistema te pide que la autentifiques de nuevo.
La rapidez con la que eso sucede depende de la política de organización.
No hay frecuencia MFA universal
Una compañía podría requerir MFA:
Una vez cada día de trabajo
Cada varias horas
Al iniciar una nueva sesión
Al acceder a aplicaciones especialmente sensibles
Cuando se conecta desde un dispositivo desconocido
Cuando se conecta desde una red inusual
Después de un período definido de inactividad
Al realizar una transacción sensible
Otra organización puede tener requisitos completamente diferentes.
Un hospital que tiene acceso a los registros médicos electrónicos puede establecer políticas diferentes de las de un organismo de comercialización que utiliza aplicaciones de riesgo relativamente bajo.
Un banco que protege las transacciones financieras puede requerir autenticación más fuerte o más frecuente que una empresa que protege un directorio interno de empleados.
La frecuencia de autenticación debe reflejar el riesgo, no un deseo arbitrario de hacer que los usuarios se autentifiquen más a menudo.
Más Prompts MFA no significa automáticamente más seguridad
Este es un punto importante.
Puede parecer lógico que: Más autenticación = Más seguridad.
Pero eso no siempre es cierto.
Imagine requerir que un empleado responda a las peticiones de autenticación 20 todos los días.
Inicialmente, el empleado examina cuidadosamente cada uno.
Después de cientos de avisos, algo cambia.
La autenticación se convierte en rutina.
El empleado deja de pensar: "¿Es esta solicitud de autenticación legítima?"
y empieza a pensar: "¿Dónde está el botón Approve?"
Ese cambio de comportamiento puede crear su propio riesgo de seguridad.
Autenticación La fatiga es real
Las solicitudes de autenticación repetidas pueden conducir a lo que comúnmente se llama Cansancio MFA.
Los atacantes han aprendido a explotar este comportamiento.
Supongamos que un criminal obtiene la contraseña de un empleado y repetidamente intenta iniciar sesión.
El teléfono del empleado recibe:
¿Aprobar el inicio de sesión?
El empleado lo niega.
Otro aparece.
Luego otra.
Eventualmente, el atacante espera que el usuario apruebe uno accidentalmente, o simplemente porque las constantes señales se han vuelto molestas.
Este tipo de ataque se llama a menudo:
Cansancio MFA
Fatiga de empuje
Bombardeo MFA
Empuje el bombardeo
La lección es importante:
La seguridad no debería depender de usuarios molestos hasta que la autenticación se convierta en comportamiento automático.
La meta debe ser la autenticación correcta en el momento adecuado
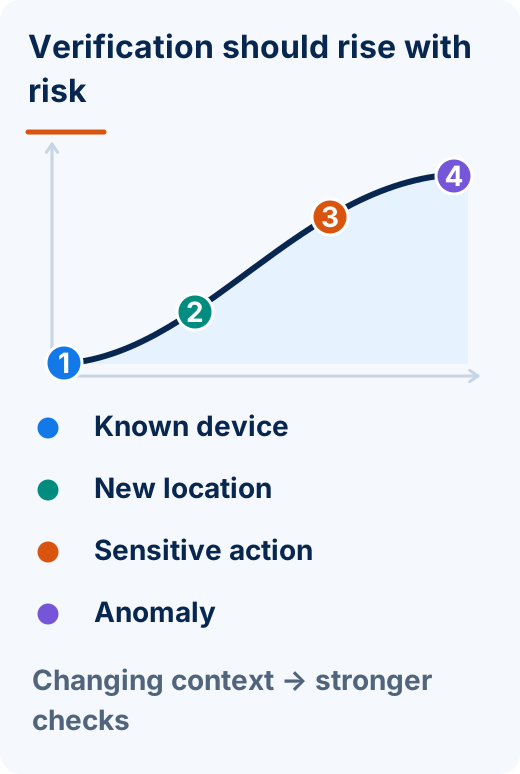
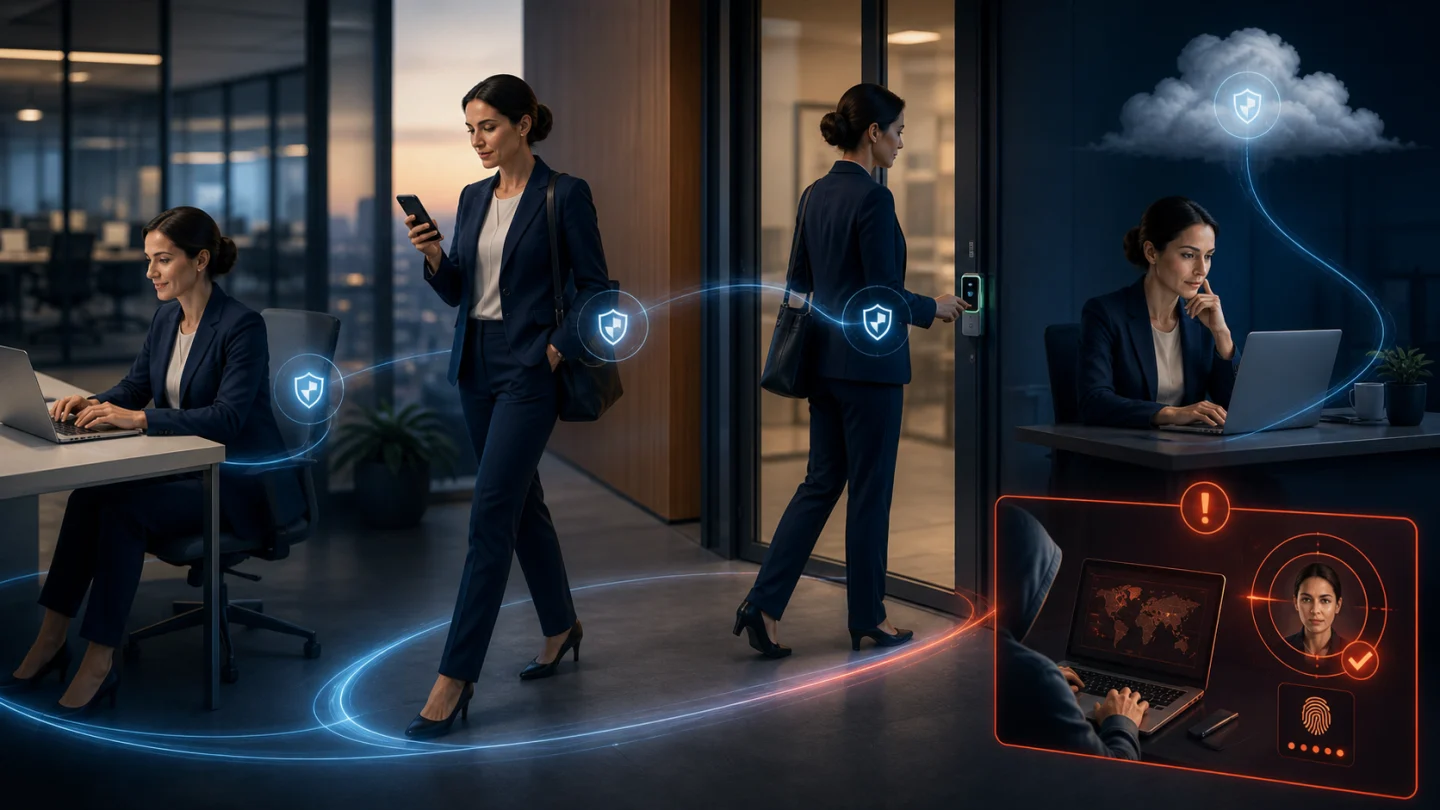
Una estrategia de autenticación más inteligente considera contexto.
Por ejemplo, imagine a un empleado que:
Utiliza la misma computadora portátil corporativa registrada
Autentica desde la ubicación habitual
Accede a las mismas aplicaciones
Ya ha autenticado fuertemente
No muestra indicadores de actividad sospechosa
Interrumpir constantemente a ese empleado puede proporcionar una seguridad adicional limitada mientras crea una fricción significativa.
Ahora imagine el mismo relato de repente:
Aparece en un dispositivo desconocido
Intentos de acceso a un sistema administrativo delicado
Muestra un comportamiento de autenticación inusual
Requiere acceso a un recurso particularmente sensible
Esto puede justificar una verificación adicional.
El principio es sencillo:
La autenticación debe responder al riesgo en lugar de simplemente interrumpir a los usuarios según el reloj.
Duración de la sesión
Cuando se autentica con éxito, muchos sistemas crean una sesión que permanece válida durante algún período.
Las organizaciones determinan la duración de ese período de sesiones sobre la base de factores como:
Sensibilidad a la aplicación
Requisitos de seguridad
Obligaciones de cumplimiento
Confianza en el dispositivo
Entorno de red
Función de usuario
Requisitos institucionales
Una aplicación de bajo riesgo puede permitir una sesión relativamente larga.
Un sistema financiero o administrativo delicado puede requerir autenticación con más frecuencia.
Esto no es necesariamente una debilidad o inconveniente.
Es parte del equilibrio seguridad con usabilidad.
Algunas acciones merecen una verificación adicional
Hay circunstancias en las que puede tener sentido pedir a un usuario ya autenticado que vuelva a verificar.
A veces se habla de esto como Autenticación acelerada.
Por ejemplo, una organización podría requerir una verificación adicional antes de:
Cambiar la configuración de seguridad
Acceso a registros altamente sensibles
Iniciación de una gran transacción financiera
Modificación de las prerrogativas administrativas
Visualización de información particularmente sensible
Realizar otras acciones de alto riesgo
El usuario no necesita necesariamente la máxima fricción de autenticación para cada tarea de rutina.
En cambio, se puede aplicar una verificación más estricta cuando las consecuencias lo justifiquen.
La salud es un ejemplo perfecto
Considere un hospital.
Los médicos y enfermeras pueden necesitar acceder a los sistemas repetidamente durante un turno.
Su trabajo puede incluir:
Registros médicos electrónicos
Sistemas de medicación
Aplicaciones de diagnóstico
Puestos de trabajo clínicos
Sistemas administrativos
Imagine obligar a un médico a escribir repetidamente contraseñas complejas y completar los engorrosos desafíos de MFA mientras se mueve entre los pacientes.
La seguridad es esencial.
Pero la fricción excesiva de autenticación puede interferir con los flujos de trabajo clínicos.
El mejor objetivo es:
Establecer firmemente la identidad al tiempo que se minimiza la interrupción innecesaria.
La tecnología de autenticación debe apoyar a los profesionales de la salud, no convertirse en otro obstáculo entre los médicos y la atención al paciente.
Las instituciones financieras se enfrentan a un desafío diferente
Los bancos y las instituciones financieras pueden tener requisitos de autenticación muy diferentes.
Un empleado que comprueba un recurso informativo interno no necesariamente presenta el mismo riesgo que alguien:
Iniciando una transferencia bancaria
Acceso a la información financiera del cliente
Cambiar privilegios de cuenta
Ejecución de acciones administrativas
Por consiguiente, la estrategia de autenticación puede reflejar la sensibilidad de la transacción.
Otra vez:
No todas las acciones presentan el mismo riesgo.
La autenticación no debería pretender que sí.
La pregunta más grande: ¿Por qué estamos desafiando constantemente al usuario?
La autenticación tradicional a menudo comienza con una suposición:
La confianza debe restablecerse repetidamente a través de otro desafío de usuario.
Eso podría significar:
Introduzca otra contraseña
Escriba otro código SMS
Abrir otra aplicación de autenticación
Aprobar otra notificación push
La autenticación moderna nos permite reconsiderar esa relación.
En lugar de preguntar continuamente:
"¿Puede el usuario probarse de nuevo?"
podemos construir una relación de autenticación más fuerte que involucre al usuario, el dispositivo de confianza y el destino legítimo.
Ahí es donde Full Duplex Authentication® se vuelve importante.
¿Qué es Full Duplex Authentication®?
Full Duplex Authentication® (FDA) es la tecnología de autenticación patentada PasswordFree®, la solución de autenticación de software como servicio (SaaS) de Identité, y NoPass™, su solución PaaS que se puede instalar en las instalaciones o implementar en la nube.
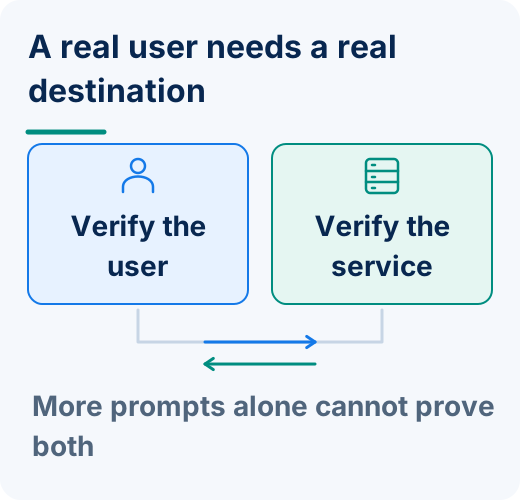
En lugar de depender exclusivamente de la autenticación tradicional de un solo sentido, FDA establece autenticación mutua. El usuario autentica la aplicación o sitio web legítimo, mientras que la aplicación o sitio web también debe autenticarse como legítimo.
Por lo tanto, la autenticación no es simplemente pedir repetidamente al usuario otra credencial. Ambas partes de la relación de autenticación deben establecer la confianza.
Esto crea un enfoque fundamentalmente diferente de la identidad.
FDA no sólo pregunta, "¿Es este el usuario?"
La autenticación tradicional se centra principalmente en:
"¿Puede esta persona probar que están autorizados?"
Full Duplex Authentication® expande la relación de confianza.
El método de autenticación del usuario puede ayudar a establecer:
"Este es el usuario autorizado."
El dispositivo de confianza participa en establecer:
"Este es el dispositivo autorizado."
FDA establece además:
"Este es el destino legítimo."
Esto se vuelve especialmente importante porque los atacantes utilizan cada vez más sofisticados phishing e impostor sitios web.
¿Por qué repetir MFA Prompts No resolver el problema del sitio web impostor
Imagine recibir un correo electrónico que parece venir de su empleador.
Haga clic en el enlace.
La página de inicio de sesión corporativa se ve perfecto.
Ingresa tu contraseña.
Luego completarás MFA.
Ahora ha demostrado firmemente que:
Tú eres tú.
Desafortunadamente, puede que se lo hayas demostrado a un atacante.
La autenticación tradicional puede imponer al usuario una enorme responsabilidad para determinar si el destino es legítimo.
Full Duplex Authentication® se dirige al otro lado de esa relación.
El destino debe autenticarse también.
Un ciberdelincuente puede ser capaz de copiar:
El logotipo de la empresa
El diseño del sitio web
La pantalla de acceso
Los colores
El branding
La experiencia del usuario
Pero el sitio web impostor no puede realizar con éxito el lado del sitio legítimo de Full Duplex Authentication®.
El sitio falso puede Mira. legítimo.
No puede. autenticar como legítimo.
Una mejor autenticación no es más pronta
Esta distinción es fundamental.
Imagina dos estrategias de autenticación.
Estrategia A
Pídale al usuario que se pruebe una y otra vez durante todo el día.
Estrategia B
Establezca firmemente el usuario, el dispositivo de confianza y el destino legítimo, y aplique verificación adicional de acuerdo con la política de seguridad y el riesgo organizacional.
¿Qué proporciona la mejor experiencia?
Más importante aún:
¿Qué anima a los usuarios a prestar atención cuando un evento de autenticación realmente importa?
La seguridad debe ser fuerte.
Pero la fricción innecesaria no es automáticamente seguridad.
¿ Qué hay de la biometría?
La biometría como la huella dactilar y el reconocimiento facial pueden hacer que la verificación de identidad sea significativamente más conveniente.
En lugar de:
Tipo contraseña → Recibir código → Introduzca código → Continuar
la experiencia puede convertirse en:
Verificar la huella dactilar o la cara → Continuar
No hay nada que recordar.
No hay contraseña convencional para escribir en una forma de phishing.
Y la autenticación puede suceder rápidamente.
Pero la comodidad biométrica introduce otra consideración importante:
¿Dónde va la información biométrica?
Sus datos biométricos permanecen en su dispositivo
Identité utiliza un arquitectura de autenticación descentralizada diseñado para que los datos biométricos de los usuarios permanezcan en sus dispositivos de confianza.
Cuando se utiliza la huella dactilar o el reconocimiento facial como parte de la autenticación, los datos biométricos no necesitan ser transmitidos a Identité, al empleador, o a una base de datos biométrica centralizada para hacer la correspondencia.
Tus datos biométricos permanecen en tu dispositivo.
Eso significa que la organización puede beneficiarse de la autenticación biométrica sin necesidad de mantener un repositorio centralizado que contenga las huellas dactilares de los empleados o información biométrica facial para la autenticación Identité.
Esto ayuda a reducir los riesgos de privacidad y concentración asociados con el almacenamiento biométrico centralizado.
Después de todo:
Puede cambiar una contraseña.
No puedes simplemente cambiar tu huella digital o tu cara.
La seguridad y la privacidad pueden trabajar juntos
El enfoque de Identité combina varios componentes de confianza.
La biometría puede ayudar a establecer:
"Soy el usuario autorizado."
El dispositivo de confianza participa en establecer:
"Este es el dispositivo autorizado."
Full Duplex Authentication® establece: "Este es el destino legítimo."
Y la arquitectura descentralizada proporciona:
"Mis datos biométricos permanecen en mi dispositivo".
El resultado es un modelo de autenticación diseñado en torno al establecimiento de confianza, no simplemente creando más avisos de autenticación.
¿Qué pasa si no quiero usar un teléfono?
La autenticación no debería requerir que cada empleado utilice exactamente el mismo método.
Algunos empleados:
No quiero usar teléfonos personales para el trabajo.
Trabajar donde los teléfonos inteligentes están prohibidos.
Prefiere dispositivos de autenticación física.
Tener diferentes requisitos de accesibilidad.
Trabajar en entornos altamente controlados.
Identité también es compatible con tokens de hardware de terceros compatibles, incluyendo claves de seguridad como YubiKey®.
Por lo tanto, las organizaciones pueden diseñar políticas de autenticación en torno a sus necesidades reales de seguridad y operacionales.
¿Qué sucede si mi teléfono no está disponible?
Reducir la fricción de autenticación no ayuda si perder el dispositivo de autenticación de repente impide que el empleado funcione.
Es por eso que la continuidad de negocio necesita ser parte de la arquitectura de autenticación.
Los teléfonos reciben:
Perdido
Robado
Roto
Reemplazado
Olvidado
Abandonado sin poder
Identité proporciona mecanismos diseñados para abordar esas situaciones.
Autenticación de PIN de emergencia
Cuando la política organizacional lo permite, un usuario autorizado puede utilizar un PIN de emergencia cuando el dispositivo de autenticación primario no esté disponible temporalmente.
El PIN de emergencia no pretende convertirse en otra contraseña diaria.
Es un mecanismo de continuidad controlada.
El objetivo es simple:
Un teléfono olvidado o no disponible no debería convertirse automáticamente en un día de trabajo perdido.
Respaldo seguro y restauración
Si el dispositivo se pierde o se reemplaza permanentemente, los usuarios no deberían tener que reconstruir la autenticación desde cero.
Con PasswordFree® y NoPass™, los usuarios pueden respaldar de forma segura su perfil de autenticación de acuerdo con la configuración de la organización para:
Almacenamiento en la nube seguro
La red corporativa
Cuando un dispositivo de reemplazo está disponible, el perfil de autenticación se puede restaurar.
El proceso de restauración se puede completar en menos de dos minutos.
Eso puede significar:
Menos tiempo de inactividad de los empleados
Menos llamadas al servicio de asistencia
Reemplazo más rápido del dispositivo
Reinscripción reducida
Mayor continuidad de las operaciones
La autenticación no debería funcionar cuando todo sale bien.
Debería estar diseñado para lo que sucede cuando algo sale mal.
PasswordFree® — Autenticación SaaS sin fricción constante
Las organizaciones que buscan una solución de autenticación sin contraseña entregada en la nube pueden elegir PasswordFree®, la oferta SaaS de Identité.
PasswordFree® está diseñado para proporcionar:
autenticación sin contraseña
Autenticación mutua con FDA
Verificación biométrica descentralizada
Protección contra el phishing y los sitios web impostores
Reducción de la dependencia de los desafíos repetitivos de MFA
Autenticación de PIN de emergencia
Respaldo seguro y restauración
Soporte para opciones de autenticación de terceros compatibles
Reducción del volumen de trabajo del servicio de asistencia a los usuarios en relación con las contraseñas
El objetivo no es hacer que los usuarios se autentifiquen más a menudo.
Está haciendo cada autenticación más fuerte y la experiencia general más simple.
NoPass™ — Autenticación empresarial Con Mayor control
Las empresas que requieren una integración más profunda y un mayor control de despliegue pueden elegir NoPass™, alimentado por patentado Full Duplex Authentication®.
NoPass™ se puede instalar en locales o implementar en la nube y está diseñado para entornos empresariales que requieren integración con tecnologías como:
Directorio activo Microsoft
ID de entrada Microsoft
Microsoft 365 / Oficina 365
Microsoft Azure
Para los bancos y otras organizaciones con requisitos estrictos en relación con la información confidencial, un despliegue en el local de NoPass™ ofrece una opción para mantener la infraestructura de autenticación dentro del entorno controlado de la organización.
Las organizaciones de salud, agencias gubernamentales, instituciones financieras y otras empresas reguladas también pueden seleccionar la arquitectura de despliegue apropiada a sus necesidades operacionales y de seguridad.
Así que, ¿con qué frecuencia debería MFA impulsarte?
No hay un solo número correcto.
Una política de autenticación bien diseñada debería considerar:
¿Quién está autenticando?
¿A qué están accediendo?
¿Qué dispositivo están usando?
¿El usuario ya ha autenticado fuertemente?
¿Cuán sensible es la aplicación o transacción?
¿Ha cambiado algo significativo desde la autenticación anterior?
¿Existen indicadores que justifiquen una verificación adicional?
Una transacción altamente sensible puede justificar una autenticación adicional.
Una actividad rutinaria de un empleado fuertemente autenticado usando un dispositivo de confianza puede no necesitar el mismo nivel de interrupción.
El objetivo no debería ser:
Número máximo de avisos de autenticación.
Debería ser:
Máxima confianza con mínima fricción innecesaria.
La perspectiva Identité
Cuando los empleados preguntan:
"¿Con qué frecuencia necesito verificar mi identidad con MFA?"
Por lo general, están pidiendo algo ligeramente diferente:
"¿Por qué la seguridad tiene que interrumpirme tan a menudo?"
No debería, al menos no innecesariamente.
MFA tradicional mejoró la seguridad añadiendo factores de autenticación a las contraseñas.
Pero la autenticación moderna puede ir más allá.
En lugar de desafiar repetidamente a los usuarios simplemente porque un temporizador expiró, las organizaciones pueden construir una estrategia de autenticación en torno a una identidad más fuerte, dispositivos de confianza, políticas de seguridad apropiadas y confianza mutua.
Esa es la filosofía detrás PasswordFree® y NoPass™, alimentado por patentado Full Duplex Authentication®.
El usuario establece:
"Soy el usuario autorizado."
El dispositivo de confianza participa en establecer:
"Este es el dispositivo autorizado."
FDA establece:
"Este es el destino legítimo."
Y la arquitectura biométrica descentralizada de Identité asegura:
"Mis datos biométricos permanecen en mi dispositivo".
Combinado con fichas de hardware de terceros compatibles, Autenticación de PIN de emergencia, y Respaldo seguro y restauración, el resultado es un entorno de autenticación diseñado alrededor seguridad, privacidad, productividad y continuidad del negocio.
Porque la medida de buena autenticación no es cuántas veces puedes hacer que un empleado demuestre quiénes son.
Es la confianza con la que puedes establecer la confianza, sin entrometerte en el trabajo que están tratando de hacer.