




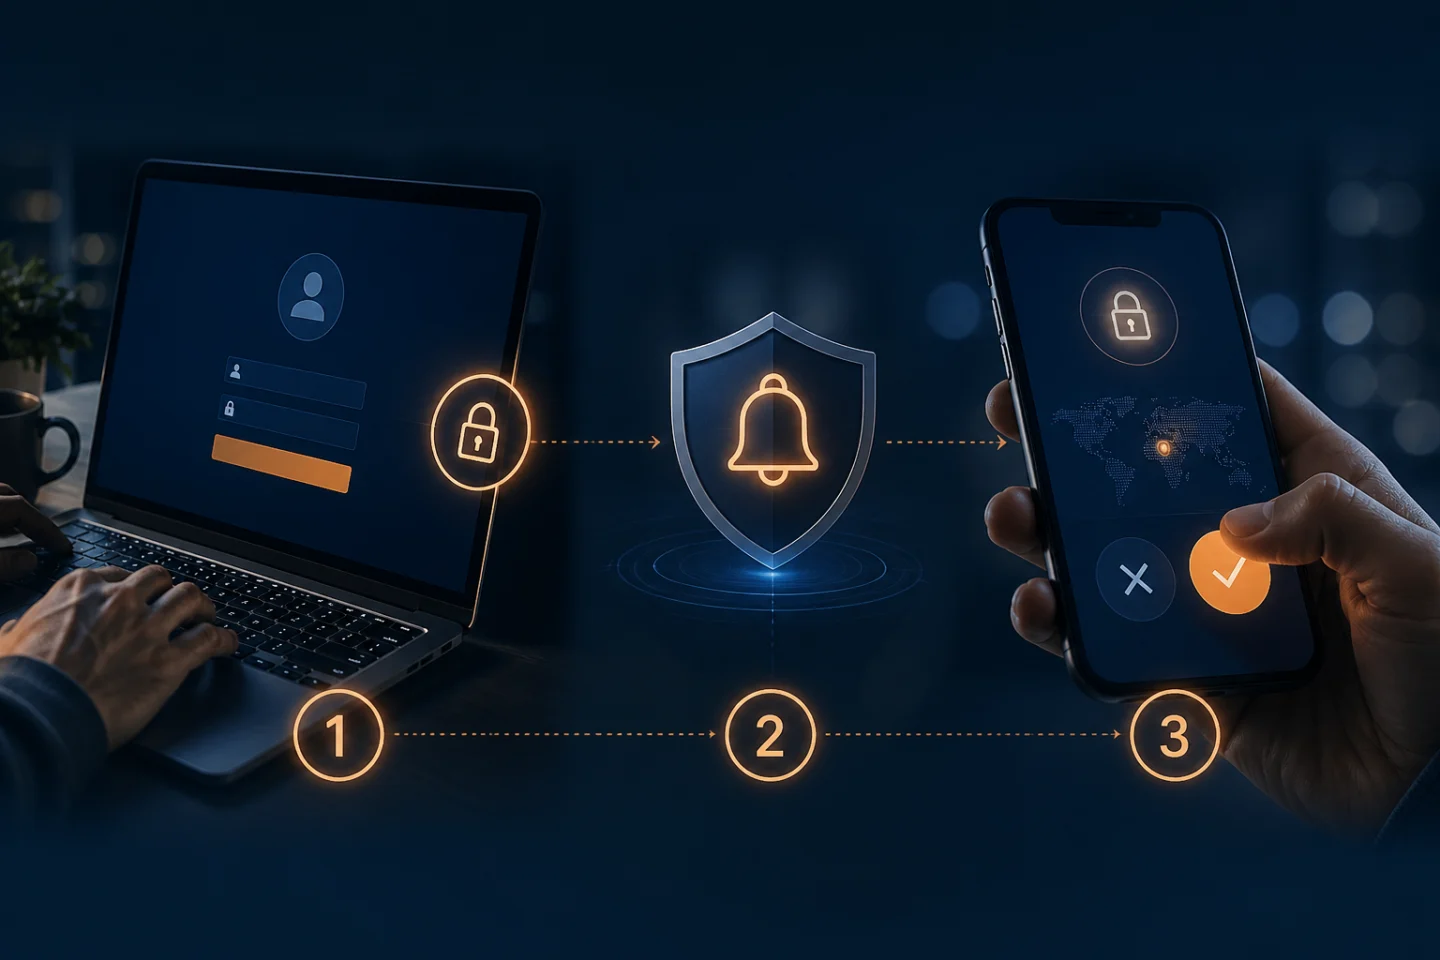
Você insere seu nome de usuário e senha.
Quase imediatamente, seu telefone vibra.
Aparece uma notificação:
“Você está tentando entrar?”
Você toca Aprovar.
Acesso concedido.
Isso é notificação push Autenticação Multifator (MFA), e tornou-se uma das formas mais familiares de autenticação no local de trabalho.
Sua popularidade não é difícil de entender. Push MFA elimina a necessidade de esperar por uma mensagem de texto, copiar um código de seis dígitos ou carregar um token separado. Um usuário pode aprovar um login em segundos.
Mas essa simplicidade levanta uma questão importante:
O que acontece quando você toca em “Aprovar”?
E uma questão de segurança cibernética ainda mais importante:
O que acontece quando a pessoa que gera o pedido de autenticação não é você?
O MFA pode fornecer melhorias significativas de segurança em relação apenas a senhas. Mas a autenticação convencional baseada em aprovação também tem fraquezas, particularmente quando os usuários estão condicionados a aprovar pedidos sem considerar cuidadosamente onde se originaram.
Compreender esses pontos fortes e limitações pode ajudar as organizações a tomar melhores decisões sobre o MFA e determinar quando é hora de avançar para formas mais fortes de autenticação.
O que é a notificação por push MFA?
O MFA é um método de autenticação baseado em aplicativo que usa um dispositivo registrado - geralmente um smartphone - como um fator de autenticação adicional.
Um login típico funciona assim:
Você insere seu nome de usuário e senha.
O sistema de autenticação verifica essas credenciais.
O sistema envia uma solicitação de autenticação para um aplicativo registrado em seu smartphone.
Seu telefone exibe uma notificação push.
Você revisa o pedido.
Você aprova ou nega.
Se aprovado, o sistema de autenticação permite que o login continue.
O CISA descreve a notificação móvel por push MFA essencialmente desta forma: o usuário autentica, a plataforma de identidade sinaliza o aplicativo móvel e o usuário aceita o prompt resultante.
O telefone, portanto, torna-se parte do processo de autenticação.
Em vez de confiar exclusivamente em:
Algo que você sabe – sua senha
O sistema adiciona:
Algo que você tem – seu dispositivo registrado
Esse é o conceito básico por trás do push MFA.
Por que Push MFA se tornou tão popular?
Conveniência.
Compare duas experiências.
Autenticação SMS
Digite a senha ⁇ Aguarde pelo texto ⁇ Leia o código ⁇ Voltar à aplicação ⁇ Digite o código ⁇ Continuar
Autenticação Push
Digite senha ⁇ Receber notificação ⁇ Aprovar ⁇ Continuar
A remoção desses passos extras pode tornar a autenticação consideravelmente mais fácil, especialmente para funcionários que autenticam várias vezes durante um dia de trabalho.
A autenticação push também evita algumas das vulnerabilidades relacionadas às telecomunicações associadas ao SMS, como a troca de SIM e ataques envolvendo a rede celular. O CISA classifica os métodos baseados em aplicativos acima do SMS ou do MFA por voz, embora distinga abordagens mais fortes baseadas em aplicativos da simples aprovação push.
Mas a conveniência introduz outro problema.
Quanto mais fácil se torna pressionar “Aprovar”, mais fácil pode se tornar aprovar algo que você não deveria.
A fraqueza crítica: quem começou o login?
Imagine que você está sentado em sua mesa quando seu telefone de repente exibe:
Aprovar a entrada?
Atualmente você não está assinando em lugar nenhum.
O que aconteceu?
Uma possibilidade é que um invasor tenha obtido seu nome de usuário e senha.
O criminoso tenta entrar.
O sistema de autenticação da sua organização reconhece a senha e envia o pedido MFA para o seu telefone legítimo.
O sistema de segurança está efetivamente perguntando:
“É mesmo você?”
O problema é que o usuário pode não saber exatamente o que gerou o pedido.
Se você pressionar NegarO agressor permanece fora.
Se você pressionar Aprovar, você pode ter acabado de completar a autenticação do atacante para eles.
MFA Fadiga: Quando os atacantes armam o botão de aprovação
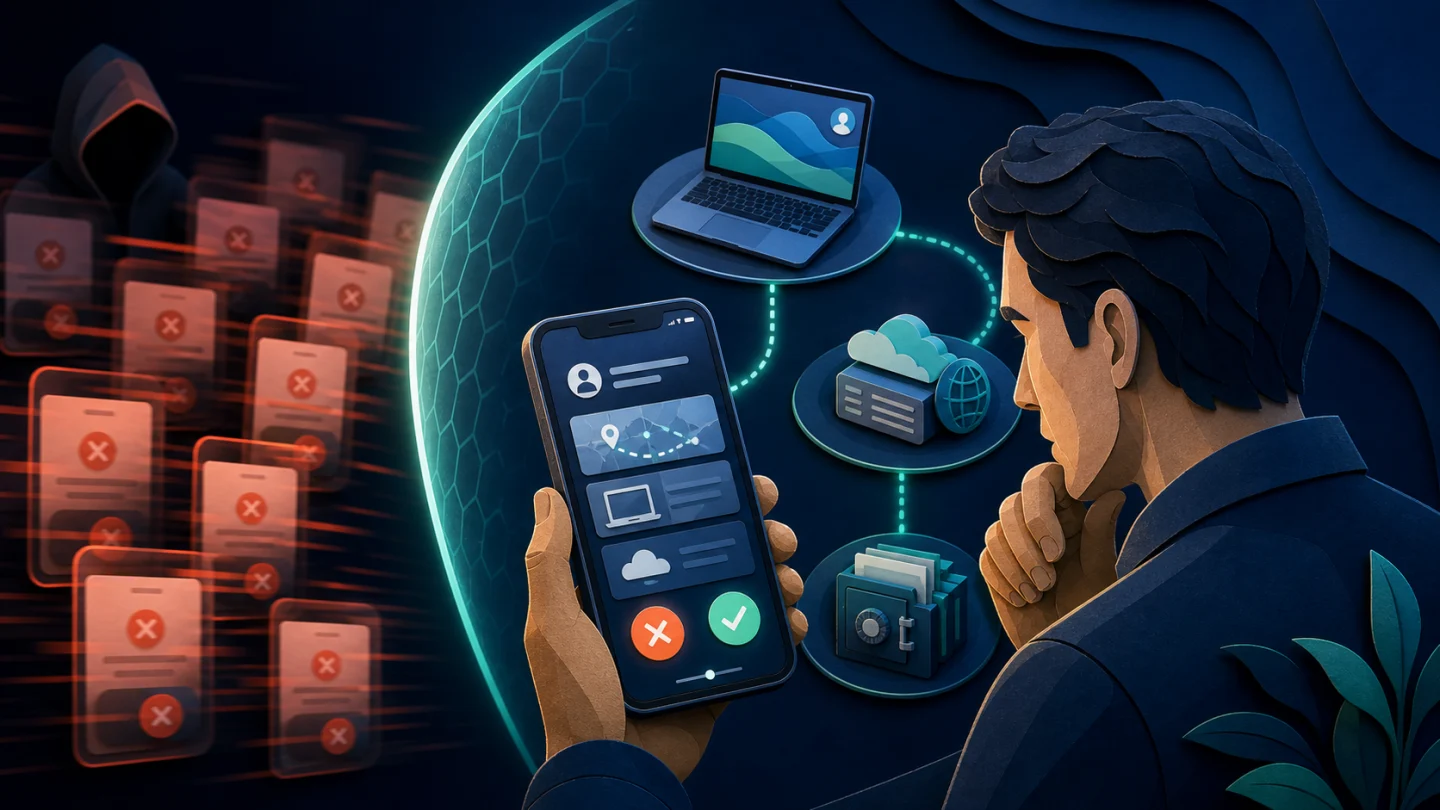
Os cibercriminosos descobriram que não precisam necessariamente derrotar a tecnologia de autenticação.
⁇ s vezes, eles podem simplesmente desgastar a pessoa que o usa.
Um invasor com uma senha roubada pode tentar repetidamente fazer login.
O seu telefone recebe:
Aprovar?
Tu negas.
Outro chega.
Aprovar?
Depois outra.
E outro.
Eventualmente, o atacante espera que você aprove um:
Acidental
Fora da frustração
Porque você está distraído
Porque você acha que é legítimo
Simplesmente para fazer as notificações pararem
Isso é conhecido como fadiga MFA, empurrar fadiga, ou push bomb.
A CISA adverte especificamente sobre esta técnica e recomenda o MFA resistente a phishing como a solução mais forte. Onde as organizações não podem implantar imediatamente o MFA resistente a phishing, a CISA recomenda a correspondência de números como uma defesa provisória contra os ataques de fadiga do MFA.
Essa é uma distinção importante.
MFA pode estar presente e um atacante ainda pode explorar a experiência de autenticação.
Número de correspondência faz empurrar MFA melhor
A autenticação push moderna pode melhorar o simples:
Aprovar / Negar
modelo.
Com número correspondente, o site ou aplicativo exibe um número.
Por exemplo:
42
O telefone recebe o pedido de autenticação, mas em vez de simplesmente tocar em Aprovar, o usuário deve entrar ou corresponder 42 na aplicação autenticadora.
O Microsoft agora usa correspondência numérica para notificações push do Authenticator e descreve-o como uma importante melhoria de segurança em relação às notificações tradicionais de segundo fator.
Por que isso ajuda?
Porque um atacante bombardeando aleatoriamente seu telefone com pedidos de aprovação não pode mais confiar tão facilmente em você simplesmente tocando:
Aprova.
Você precisa de informações associadas com a sessão de autenticação que você realmente iniciou.
Isso é melhor.
Mas há outro ponto importante que as organizações devem entender.
Melhor empurrar MFA não é necessariamente a mesma coisa que a autenticação resistente a phishing.
Push MFA ainda pode ser vulnerável ao phishing
Suponha que um invasor crie uma cópia extremamente convincente da página de login da sua empresa.
Você clica em um link em um email.
A página parece legítima.
Você insere seu nome de usuário e senha.
O atacante imediatamente envia essas credenciais para o site corporativo real.
O sistema de autenticação legítimo envia uma notificação push para o seu telefone.
Você pensa:
“Isso faz sentido. Estou fazendo login.”
Então você aprova.
O sistema MFA autenticou corretamente seu dispositivo registrado.
O problema é que Você começou o processo em um site impostor.
A atual orientação de identidade digital do NIST afirma que a autenticação fora da banda não é resistente a phishing, enquanto o CISA observa da mesma forma que os aplicativos de autenticador de notificação por push geralmente não protegem contra phishing.
Isso expõe uma das limitações fundamentais de muitos sistemas de autenticação convencionais:
Eles gastam um enorme esforço para determinar se o usuário é legítimo enquanto ainda dependem fortemente do usuário para determinar se o destino é legítimo.
Autenticação tem dois lados
Considere o que o MFA convencional é projetado principalmente para estabelecer:
“Você é realmente o usuário autorizado?”
Isso é obviamente importante.
Mas e sobre:
“Este é realmente o site ou aplicativo que você pretende acessar?”
Os cibercriminosos entendem muito bem esse desequilíbrio.
Eles criam:
domínios semelhantes
Portais corporativos clonados
Páginas de login falsas Microsoft 365
sites bancários fraudulentos
Portais VPN falsos
Imposter SaaS aplicações
Eles podem copiar:
Logos
Cores
Fontes
Gráficos
Telas de login
branding corporativo
Um usuário pode ter dificuldade em distinguir o falso do real.
É aí que a conversa de autenticação precisa ir além de simplesmente adicionar outro prompt de aprovação.
O que é o Full Duplex Authentication®?
Full Duplex Authentication® (FDA) é a tecnologia de autenticação patenteada da Identité e é projetada em torno de um princípio fundamentalmente diferente:
Ambos os lados da relação digital devem estabelecer confiança.
O usuário se autentica no aplicativo ou site legítimo, enquanto o aplicativo ou site também deve se autenticar como legítimo.
A autenticação tradicional pergunta principalmente:
“É este o usuário autorizado?”
Full Duplex Authentication® também estabelece:
“Este é o destino legítimo?”
Essa distinção se torna cada vez mais importante em um ambiente cheio de sites de phishing, domínios parecidos e personificação digital.
Por que a autenticação mútua importa
Imagine que um atacante cria uma cópia quase perfeita do site do seu banco.
Tudo parece correto.
O logotipo está correto.
As cores estão corretas.
A tela de login está correta.
Mesmo o domínio pode diferir do real por apenas um personagem.
Um processo de autenticação convencional pode ainda pedir-lhe para provar quem tu - Sim.
Full Duplex Authentication® aborda a outra metade do relacionamento.
O destino deve estabelecer sua identidade também.
Um site impostor pode copiar a aparência de um site legítimo.
Mas não pode executar com sucesso o lado legítimo do site do Full Duplex Authentication®.
Essa é uma grande diferença filosófica.
Em vez de colocar toda a carga sobre o usuário para identificar fraudes, a própria arquitetura de autenticação participa em estabelecer se o destino pode ser confiável.
MFA vs. Full Duplex Authentication®
A distinção pode ser resumida simplesmente:
Abordagem de Autenticação | Pergunta primária |
Senha | Você sabe o segredo? |
SMS MFA | Você conhece a senha e possui o número de telefone? |
Push convencional MFA | Você conhece a senha e possui o dispositivo registrado? |
Empurr + Número Correspondendo | Você pode correlacionar o dispositivo registrado com esta tentativa de autenticação? |
o usuário pode e o destino legítimo Estabelecer confiança uns com os outros? |
Push MFA melhora a verificação do usuário.
FDA muda a relação de confiança em si.
E quanto à biometria?
A autenticação push é frequentemente combinada com segurança biométrica.
Um telefone pode exigir:
Reconhecimento de impressão digital
Reconhecimento facial
PIN do dispositivo
antes que o pedido de autenticação possa ser aprovado.
Isso pode fortalecer o processo porque simplesmente possuir o telefone pode não ser suficiente.
A orientação do NIST reconhece autenticadores fora da banda multifatores que exigem um fator de ativação, como uma senha ou biométrica, antes que a autenticação possa ser concluída.
Mas a autenticação biométrica levanta outra questão:
Para onde vão os dados biométricos?
Isso é especialmente importante porque uma senha pode ser alterada.
Sua impressão digital não pode.
Identité usa uma arquitetura descentralizada
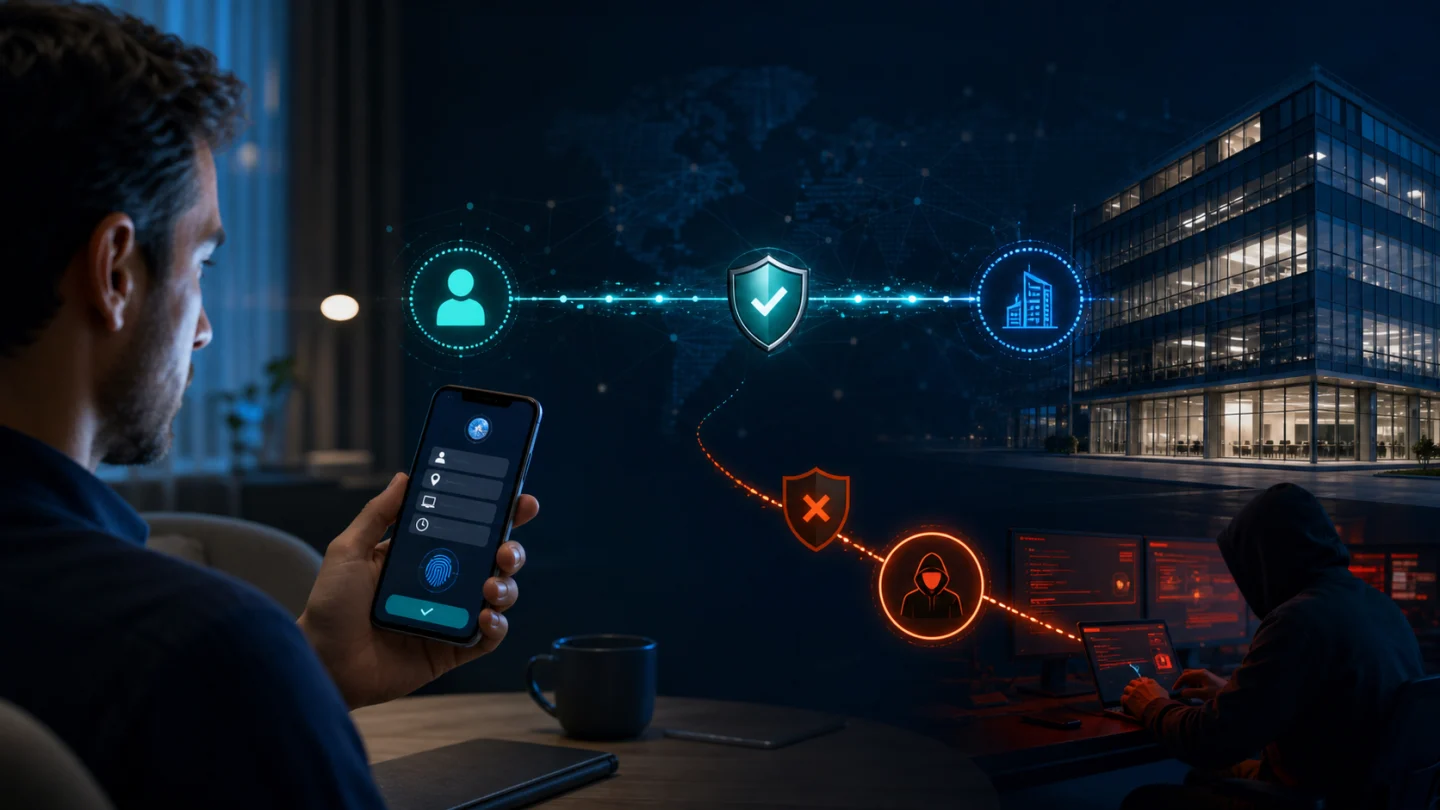
Identité utiliza a Arquitetura de autenticação descentralizada projetado para que os dados biométricos permaneçam no dispositivo confiável do usuário.
Quando a impressão digital ou o reconhecimento facial é usado, as informações biométricas não precisam ser enviadas para o Identité, o empregador ou um banco de dados biométrico centralizado para correspondência.
Seus dados biométricos permanecem no seu dispositivo.
A organização precisa do resultado da autenticação.
Ele não precisa de posse da impressão digital do usuário ou informações biométricas faciais.
Isso ajuda a reduzir os riscos de segurança e privacidade associados à concentração de informações biométricas sensíveis em um repositório centralizado.
As organizações devem parar de usar o Push MFA?
Não necessariamente.
A segurança nem sempre é uma escolha entre:
Perfeito Perfeito
e
Inútil.
O Push MFA pode fornecer significativamente mais proteção do que apenas senhas, particularmente quando é implementado corretamente.
As organizações que atualmente usam autenticação push devem considerar práticas como:
Número correspondente
Limitando solicitações repetidas
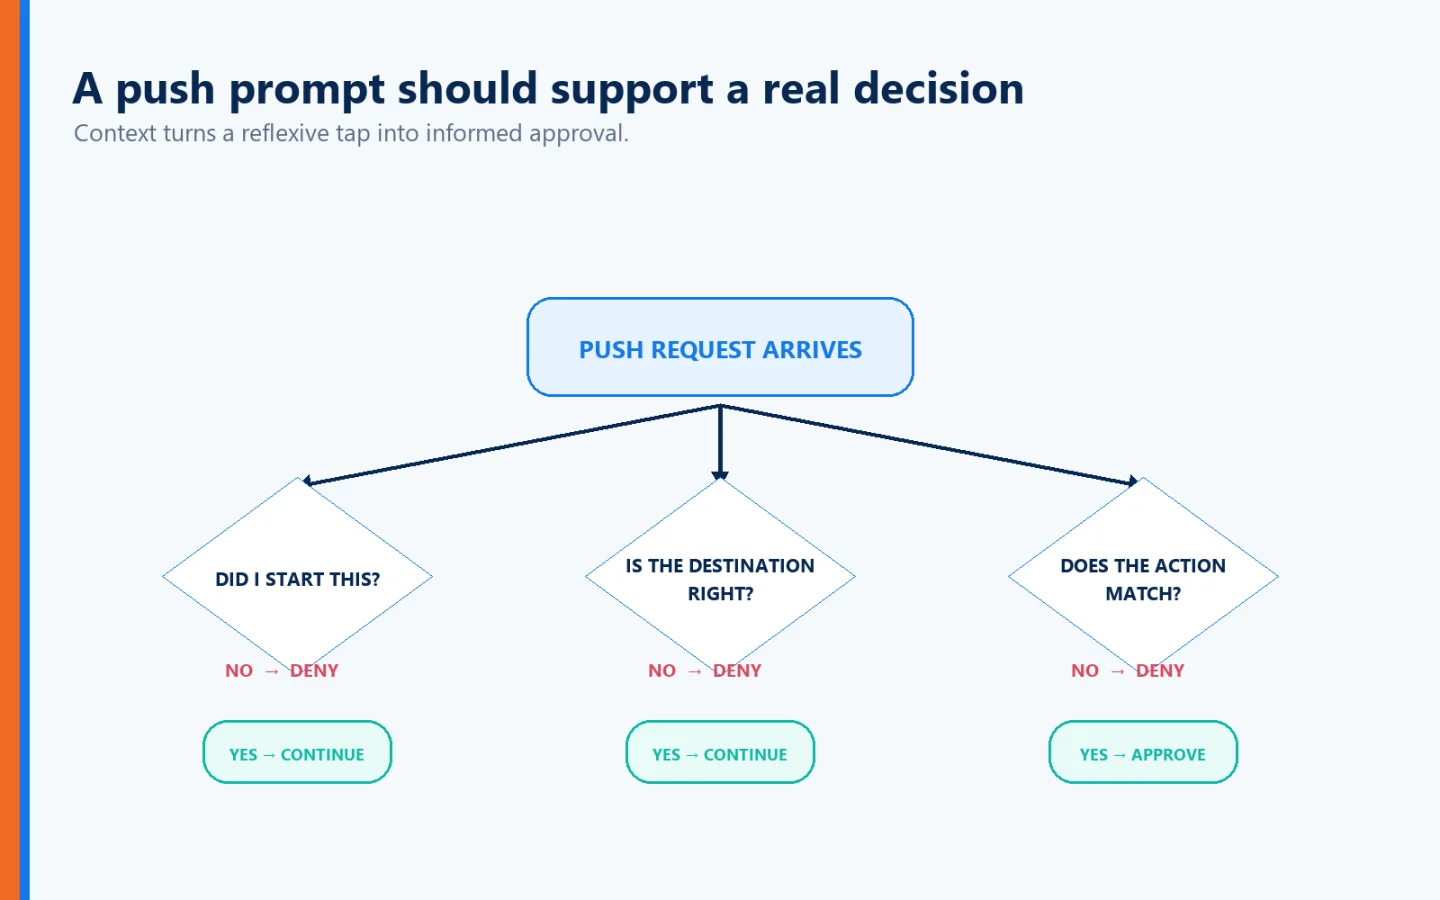
Fornecer aos usuários contexto sobre tentativas de autenticação
Treinamento de funcionários para nunca aprovar pedidos inesperados
Monitoramento de comportamento suspeito de autenticação
Movendo usuários de alto risco para métodos resistentes a phishing
Desenvolvimento de uma estratégia de longo prazo para autenticação sem senha e resistente a phishing
O NIST diz especificamente que os verificadores fora da banda que enviam notificações push devem impor limites razoáveis à taxa ou ao número total de push desde a última autenticação bem-sucedida.
E a hierarquia da CISA vale a pena lembrar: MFA resistente a phishing é o preferido, enquanto a autenticação push combinada com números é uma opção útil para organizações que não podem fazer imediatamente essa transição.
Nunca aprove um pedido de push que você não tenha iniciado
Para os funcionários, uma regra é importante acima de quase tudo o resto:
Se você não está tentando fazer login, não aprove o pedido de autenticação.
Uma notificação inesperada deve ser tratada como suspeita.
Se repetidos pedidos aparecerem, siga os procedimentos de segurança da sua organização em vez de simplesmente aprovar um para fazê-los desaparecer.
Um prompt MFA não é apenas um incômodo.
Pode ser uma prova de que alguém já possui sua senha.
Não treine os funcionários para clicar em “aprovar”
As organizações também devem pensar cuidadosamente sobre a fadiga de autenticação.
Se os funcionários receberem solicitações de autenticação constantemente ao longo do dia, eles podem se tornar condicionados a responder automaticamente.
Alterações na autenticação de:
“Deixe-me verificar se isso é legítimo.”
a:
“Toque no botão para que eu possa voltar ao trabalho.”
Não é isso que as equipes de segurança comportamental querem.
O objetivo não deve ser gerar o número máximo de prompts MFA.
Deve ser:
Confiança máxima de autenticação com mínimo atrito desnecessário.
PasswordFree® ⁇ Indo além da autenticação por push convencional
Para organizações que buscam uma solução de autenticação sem senha fornecida na nuvem, o Identité oferece PasswordFree®, nossa solução SaaS.
PasswordFree® é projetado em torno de:
Autenticação sem senha
Full Duplex Authentication® patenteado
Autenticação mútua
Verificação biométrica descentralizada
Proteção contra phishing e sites de impostores
Redução do atrito de autenticação
Autenticação de PIN de emergência
Backup e restauração seguros
Opções de autenticação de terceiros compatíveis
Em vez de simplesmente adicionar outra etapa de aprovação a uma senha, o objetivo é reduzir a dependência de senhas enquanto fortalece a relação de autenticação subjacente.
NoPass™ ⁇ Autenticação empresarial Com Maior controle
Empresas que exigem maior controle podem escolher NoPass™Solução PaaS da Identité alimentada por Full Duplex Authentication® patenteado.
NoPass™ pode ser implantado no local ou na nuvem é projetado para ambientes empresariais que exigem integração com tecnologias como:
Microsoft Active Directory
ID de entrada Microsoft
Microsoft 365 / Escritório 365
Microsoft Azure
Essa flexibilidade pode ser particularmente importante para bancos, organizações de saúde, agências governamentais e outras empresas regulamentadas com requisitos rigorosos em torno de infraestrutura e informações confidenciais.
Para instituições financeiras que preferem manter a infraestrutura de autenticação e dados sensíveis dentro de seu próprio ambiente controlado, NoPass™ pode ser implantado no local.
O que acontece se o telefone for perdido?
Qualquer estratégia de autenticação baseada em smartphone precisa responder a essa pergunta antes da implantação.
Os telefones recebem:
Perdido
Roubado
Quebrado
Substituído
Esquecido
Esquerda sem poder
Se a arquitetura de autenticação não tiver plano de recuperação, uma segurança mais forte pode rapidamente se tornar um problema de disponibilidade.
Identité aborda isso através de Autenticação de PIN de emergência e Backup e restauração seguros.
Quando permitido pela política organizacional, um PIN de emergência pode fornecer autenticação temporária controlada quando o dispositivo primário não está disponível.
Se o telefone precisar ser substituído, os usuários podem restaurar com segurança seu perfil de autenticação a partir de um backup aprovado na nuvem ou na rede corporativa.
O processo de restauração pode ser concluído em menos de dois minutos.
Isso ajuda a reduzir o tempo de inatividade, re-inscrição e intervenção no help desk.
A evolução da autenticação push
O MFA foi uma melhoria importante em relação às senhas.
Isso tornou o MFA mais fácil.
Ele removeu a necessidade de transferir manualmente códigos SMS.
Isso ajudou a acelerar a adoção generalizada do MFA.
Então os atacantes se adaptaram.
O bombardeio push demonstrou que um simples botão de aprovação poderia ser manipulado.
A correspondência de números melhorou o modelo.
Mas o phishing continua a expor o problema maior.
Autenticar o usuário é apenas metade de uma relação digital confiável.
É por isso que a autenticação continua a evoluir:
Senha ⁇ MFA ⁇ Empurrar MFA ⁇ Mais forte contextual MFA ⁇ Phishing-resistente/autenticação sem senha ⁇ Autenticação mútua
Cada estágio tenta resolver as fraquezas expostas pelo estágio anterior.
A perspectiva Identité
Quando alguém pergunta:
“Como funciona a notificação por push MFA?”
A resposta simples é:
Seu sistema de autenticação envia um pedido para um dispositivo registrado e você aprova esse pedido para ajudar a estabelecer que você é o usuário legítimo.
Mas a questão mais importante é:
“Está provando que eu sou o usuário legítimo o suficiente?”
No ambiente de ameaças de hoje, acreditamos que a autenticação precisa estabelecer mais.
A biometria pode ajudar a estabelecer:
“Eu sou o usuário autorizado.”
O dispositivo de confiança participa no estabelecimento de:
“Este é o dispositivo autorizado.”
Patenteado Full Duplex Authentication® estabelece:
“Este é o destino legítimo.”
E a arquitetura descentralizada do Identité garante:
“Meus dados biométricos permanecem no meu dispositivo.”
Através PasswordFree® e NoPass™, Identité combina autenticação sem senha, autenticação mútua, biometria descentralizada, chaves de segurança de hardware compatíveis, autenticação de PIN de emergência e backup e restauração seguros em uma arquitetura projetada em torno segurança, privacidade, produtividade e continuidade dos negócios.
O push MFA facilitou a autenticação.
O próximo desafio é tornar a autenticação mais inteligente.
Porque o relacionamento digital mais forte não deve exigir apenas uma parte para provar quem eles são.
A confiança deve funcionar nos dois sentidos.