




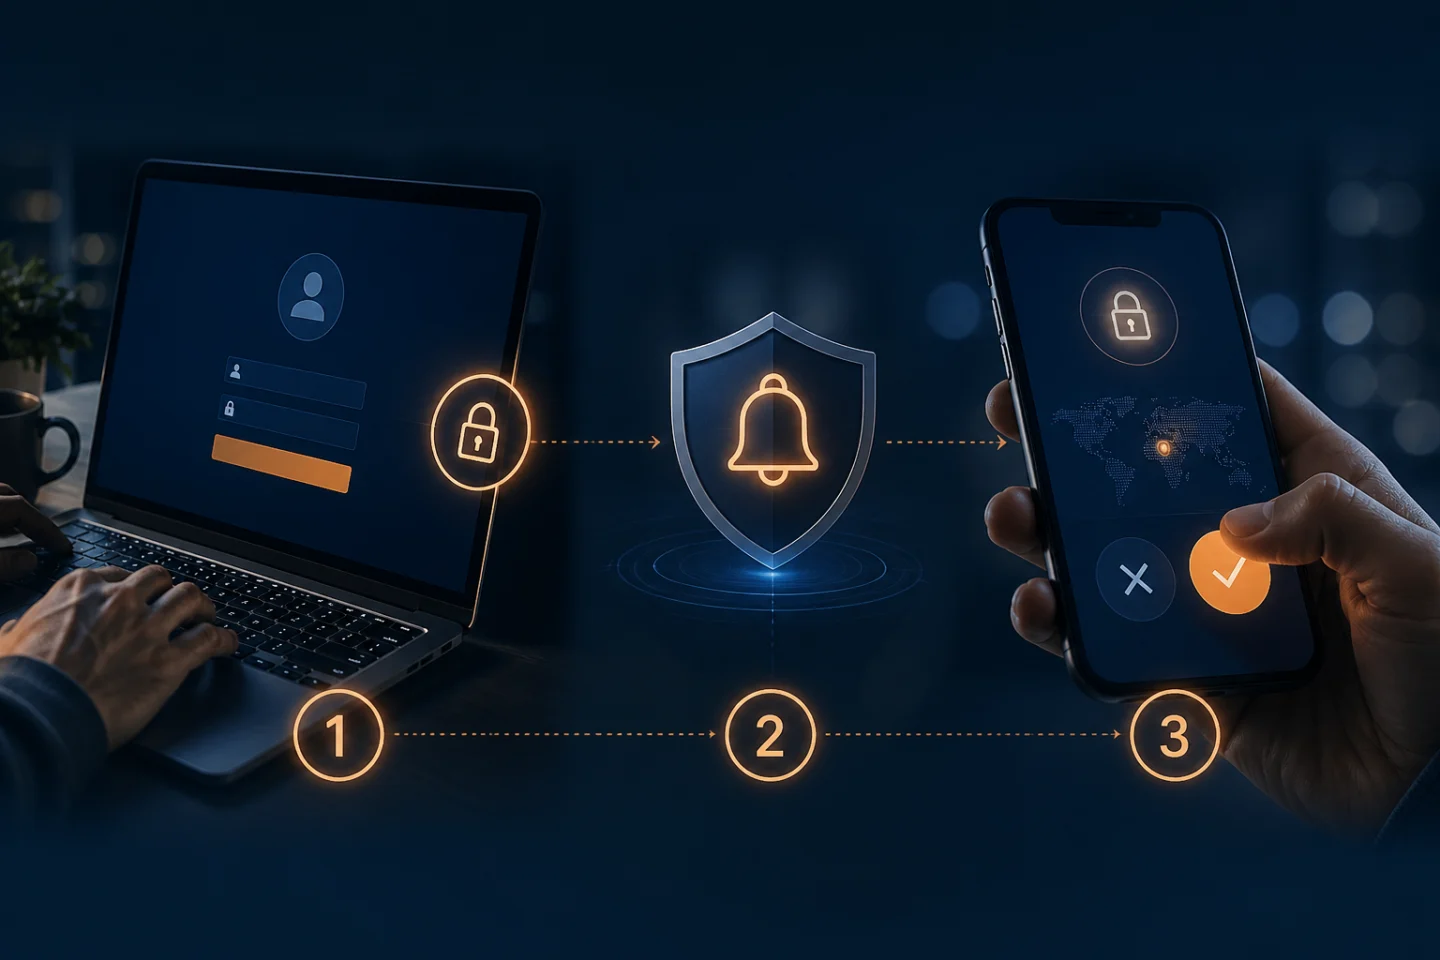
Introduce tu nombre de usuario y contraseña.
Casi inmediatamente, tu teléfono vibra.
Aparece una notificación:
¿Estás intentando iniciar sesión?
Tocas Aprobar.
Acceso concedido.
Esa es la notificación push Multi-Factor Autentication (MFA), y se ha convertido en una de las formas más familiares de autenticación en el lugar de trabajo.
Su popularidad no es difícil de entender. Push MFA elimina la necesidad de esperar un mensaje de texto, copiar un código de seis dígitos, o llevar un token separado. Un usuario a menudo puede aprobar un inicio de sesión en segundos.
Pero esa simplicidad plantea una pregunta importante:
¿Qué sucede exactamente cuando tocas “Aprobar”?
Y una pregunta de ciberseguridad aún más importante:
¿Qué sucede cuando la persona que genera la solicitud de autenticación no es usted?
Notificación push MFA puede proporcionar mejoras de seguridad significativas sobre contraseñas solamente. Pero la autenticación convencional basada en la aprobación también tiene debilidades, especialmente cuando los usuarios están condicionados a aprobar solicitudes sin considerar cuidadosamente dónde se originaron.
Comprender esas fortalezas y limitaciones puede ayudar a las organizaciones a tomar mejores decisiones sobre MFA y determinar cuándo es el momento de avanzar hacia formas más fuertes de autenticación.
¿Qué es la Notificación Push MFA?
Notificación push MFA es un método de autenticación basado en aplicaciones que utiliza un dispositivo registrado, generalmente un smartphone, como un factor de autenticación adicional.
Un login típico funciona algo como esto:
Introduce tu nombre de usuario y contraseña.
El sistema de autenticación verifica esas credenciales.
El sistema envía una solicitud de autenticación a una aplicación registrada en su smartphone.
Su teléfono muestra una notificación de presión.
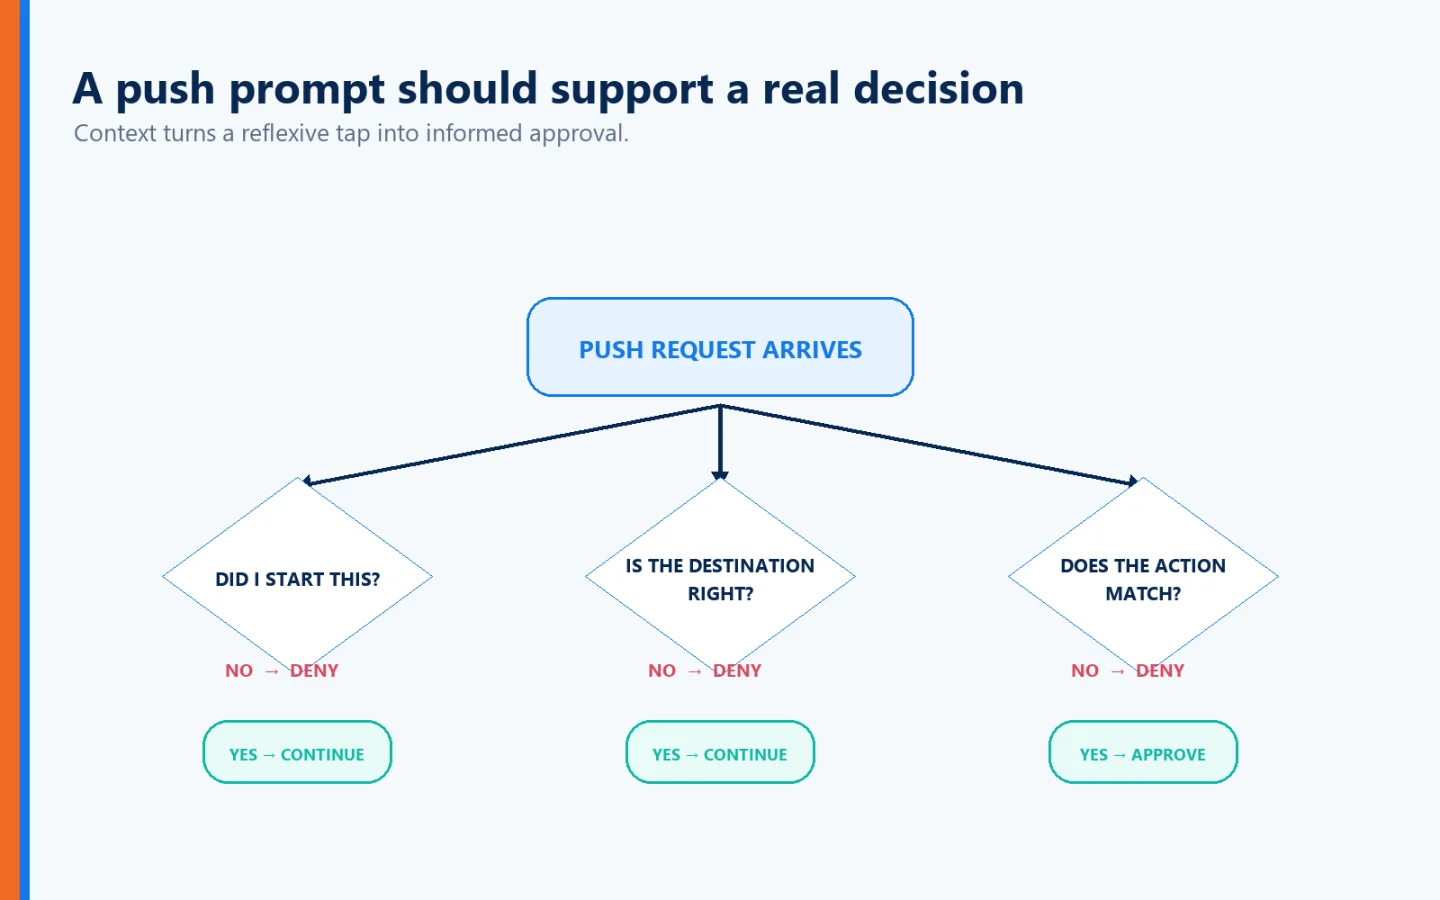
Repasa la solicitud.
Lo apruebas o lo niegas.
Si está aprobado, el sistema de autenticación permite que el inicio de sesión continúe.
CISA describe la notificación push-notification móvil MFA esencialmente de esta manera: el usuario autentica, la plataforma de identidad señala la aplicación móvil, y el usuario acepta el aviso resultante.
Por lo tanto, el teléfono se convierte en parte del proceso de autenticación.
En lugar de depender exclusivamente de:
Algo que usted sabe - su contraseña
el sistema añade:
Algo que usted tiene — su dispositivo registrado
Ese es el concepto básico detrás de empujar MFA.
¿Por qué se hizo tan popular el empuje MFA?
Conveniencia.
Compara dos experiencias.
Autenticación SMS
Introduzca la contraseña → Esperar el texto → Leer el código → Volver a la aplicación → Tipo de código → Continuar
Autenticación push
Introduzca la contraseña → Recibir notificación → Aprobar → Continuar
Eliminar esos pasos adicionales puede facilitar considerablemente la autenticación, especialmente para los empleados que autentican varias veces durante una jornada laboral.
La autenticación push también evita algunas de las vulnerabilidades relacionadas con las telecomunicaciones asociadas con SMS, como el intercambio de SIM y los ataques que involucran la red celular. CISA clasifica los métodos basados en aplicaciones por encima de SMS o voz MFA, aunque distingue los enfoques basados en aplicaciones más fuertes de la aprobación push simple.
Pero la conveniencia introduce otro problema.
Cuanto más fácil sea presionar “Aprobar”, más fácil será aprobar algo que no deberías.
La debilidad crítica: ¿Quién comenzó el inicio de sesión?
Imagínese que está sentado en su escritorio cuando su teléfono de repente muestra:
¿Aprobar el inicio de sesión?
No estás firmando en ningún lado.
¿Qué pasó?
Una posibilidad es que un atacante haya obtenido su nombre de usuario y contraseña.
El criminal intenta entrar.
El sistema de autenticación de su organización reconoce la contraseña y envía la solicitud MFA a su teléfono legítimo.
El sistema de seguridad pregunta efectivamente:
¿Eres realmente tú?
El problema es que el usuario puede no saber exactamente lo que generó la solicitud.
Si pulsa Negar, el atacante permanece fuera.
Si pulsa Aprobar, puede que hayas completado la autenticación del atacante para ellos.
Fatiga MFA: Cuando los atacantes arman el botón de aprobación
Los cibercriminales descubrieron que no necesariamente necesitan derrotar la tecnología de autenticación.
A veces simplemente pueden desgastar a la persona que lo usa.
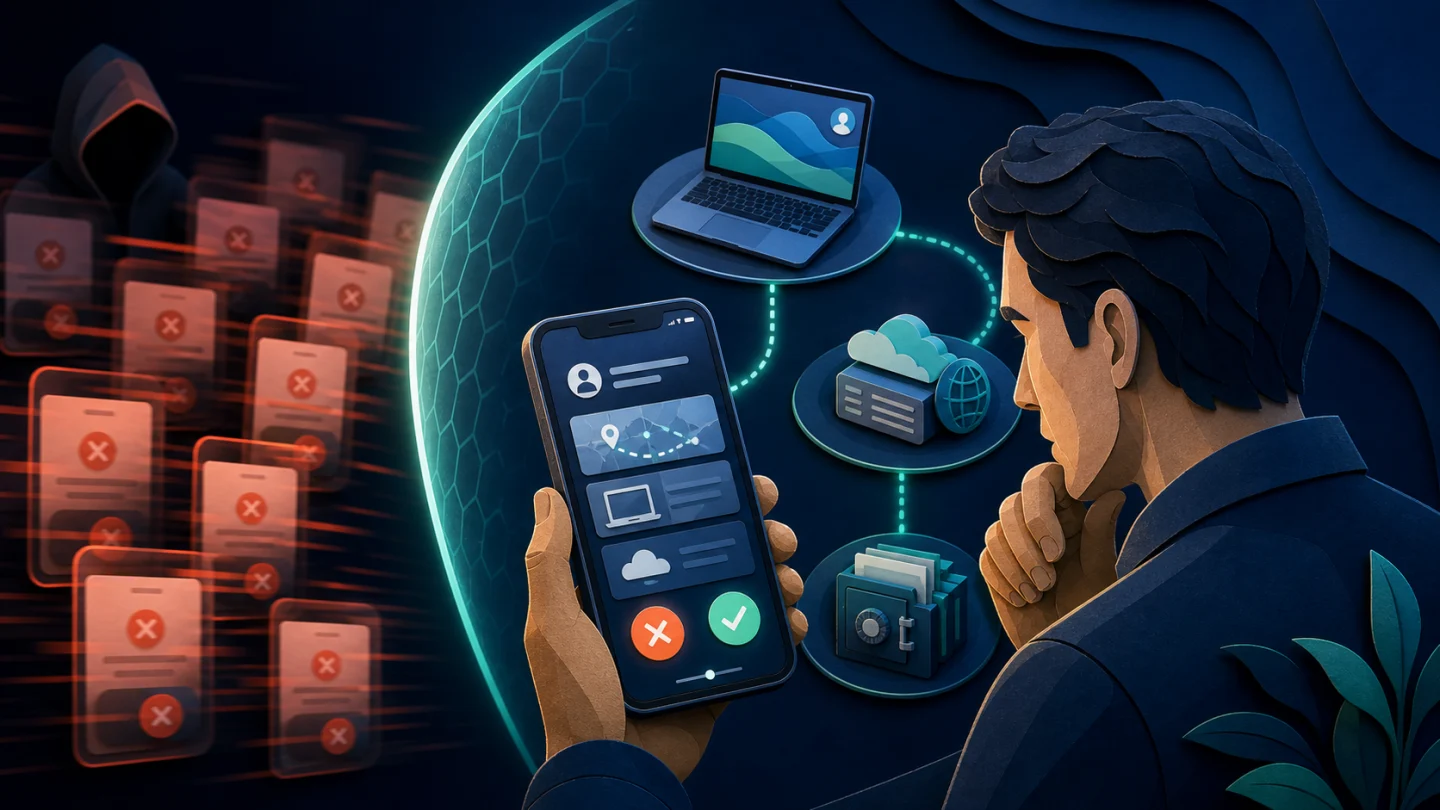
Un atacante con una contraseña robada puede intentar en repetidas ocasiones iniciar sesión.
Su teléfono recibe:
¿Aprobar?
Lo niegas.
Llega otro.
¿Aprobar?
Luego otra.
Y otro.
Eventualmente, el atacante espera que usted apruebe uno:
Accidentalmente
Por frustración.
Porque estás distraído.
Porque asumes que es legítimo.
Simplemente para hacer que las notificaciones se detengan
Esto se conoce como Cansancio MFA, fatiga de empujeo bien empuje bomba.
CISA advierte específicamente sobre esta técnica y recomienda MFA resistente al phishing como la solución más fuerte. Donde las organizaciones no pueden implementar de inmediato MFA, CISA recomienda la coincidencia de números como una defensa provisional contra ataques de fatiga MFA.
Esa es una distinción importante.
MFA puede estar presente y un atacante todavía puede explotar la experiencia de autenticación.
Coincidencia de números hace que MFA empuje mejor
La autenticación push moderna puede mejorar en lo simple:
Aprobar / Negar
modelo.
Con número correspondiente, el sitio web o la aplicación muestra un número.
Por ejemplo:
42
El teléfono recibe la solicitud de autenticación, pero en lugar de simplemente pulsar Approve, el usuario debe entrar o coincidir 42 en la aplicación de autenticador.
Microsoft utiliza ahora la correspondencia de números para las notificaciones push de Authenticator y la describe como una importante mejora de seguridad con respecto a las notificaciones tradicionales de segundo factor.
¿Por qué eso ayuda?
Debido a que un atacante bombardeando al azar su teléfono con solicitudes de aprobación ya no puede confiar tan fácilmente en usted simplemente tocando:
Aprobar.
Necesita información asociada con la sesión de autenticación que realmente inició.
Así está mejor.
Pero hay otro punto importante que las organizaciones deben entender.
Mejor empujar MFA no es necesariamente lo mismo que la autenticación resistente al phishing.
Empujar MFA puede ser vulnerable a phishing
Supongamos que un atacante crea una copia extremadamente convincente de la página de inicio de sesión de su empresa.
Usted hace clic en un enlace en un correo electrónico.
La página parece legítima.
Introduce tu nombre de usuario y contraseña.
El atacante envía inmediatamente esas credenciales al sitio web corporativo real.
El sistema de autenticación legítimo envía una notificación push a su teléfono.
Piensas:
“Eso tiene sentido. Estoy entrando”.
Así que lo apruebas.
El sistema MFA autentica correctamente su dispositivo registrado.
El problema es que Usted comenzó el proceso en un sitio web impostor.
La actual guía de identidad digital de NIST establece que la autenticación fuera de banda no es resistente al phishing, mientras que CISA observa de manera similar que las aplicaciones de autenticador de notificación push generalmente no protegen contra el phishing.
Esto expone una de las limitaciones fundamentales de muchos sistemas de autenticación convencionales:
Ellos gastan un enorme esfuerzo determinando si el usuario es legítimo, mientras que todavía confían en gran medida en el usuario para determinar si el destino es legítimo.
La autenticación tiene dos caras
Considere lo que MFA convencional está diseñado principalmente para establecer:
“¿Eres realmente el usuario autorizado?”
Eso es obviamente importante.
Pero qué hay de:
“¿Es este realmente el sitio web o la aplicación a la que pretendías acceder?”
Los cibercriminales entienden este desequilibrio extremadamente bien.
Crean:
Dominios parecidos
Portales corporativos clonados
Páginas falsas de acceso Microsoft 365
Sitios bancarios fraudulentos
Portales VPN falsos
Aplicaciones de impostor SaaS
Pueden copiar:
Logotipos
Colores
Fuentes
Gráficos
Pantallas de acceso
Marca corporativa
Un usuario puede tener dificultad para distinguir la falsificación de la cosa real.
Ahí es donde la conversación de autenticación necesita ir más allá de simplemente añadir otro aviso de aprobación.
¿Qué es Full Duplex Authentication®?
Full Duplex Authentication® (FDA) es la tecnología de autenticación patentada de Identité y está diseñada en torno a un principio fundamentalmente diferente:
Ambos lados de la relación digital deben establecer la confianza.
El usuario autentica la aplicación o sitio web legítimo, mientras que la aplicación o sitio web también debe autenticarse como legítimo.
La autenticación tradicional pregunta principalmente:
“¿Es éste el usuario autorizado?”
Full Duplex Authentication® establece además:
¿Es este el destino legítimo?
Esa distinción se vuelve cada vez más importante en un entorno lleno de sitios de phishing, dominios parecidos y suplantación digital.
Por qué es importante la autenticación mutua
Imagine que un atacante crea una copia casi perfecta del sitio web de su banco.
Todo parece correcto.
El logotipo es correcto.
Los colores son correctos.
La pantalla de inicio de sesión es correcta.
Incluso el dominio puede diferir del real por sólo un carácter.
Un proceso de autenticación convencional todavía puede pedirle que pruebe quién tú Sí.
Full Duplex Authentication® se dirige a la otra mitad de la relación.
El destino también debe establecer su identidad.
Un sitio web impostor puede copiar la aparición de un sitio web legítimo.
Pero no puede realizar con éxito el lado del sitio legítimo de Full Duplex Authentication®.
Esa es una gran diferencia filosófica.
En lugar de imponer toda la carga al usuario para identificar fraude, la propia arquitectura de autenticación participa en establecer si se puede confiar en el destino.
Empujar MFA vs. Full Duplex Authentication®
La distinción puede resumirse simplemente:
Método de autenticación | Pregunta principal |
Contraseña | ¿Conoces el secreto? |
SMS MFA | ¿Conoces la contraseña y tienes el número de teléfono? |
Empujar convencional MFA | ¿Conoce la contraseña y posee el dispositivo registrado? |
Empuje + número de coincidencia | ¿Puede correlacionar el dispositivo registrado con este intento de autenticación? |
¿Puede el usuario y el destino legítimo ¿Establecer confianza unos con otros? |
Push MFA mejora la verificación del usuario.
FDA cambia la la relación de confianza en sí misma.
¿ Qué hay de la biometría?
La autenticación push se combina con frecuencia con seguridad biométrica.
Un teléfono puede requerir:
Reconocimiento de huellas dactilares
Reconocimiento facial
PIN del dispositivo
antes de que la solicitud de autenticación pueda ser aprobada.
Esto puede fortalecer el proceso porque simplemente poseer el teléfono puede no ser suficiente.
La guía de NIST reconoce los autenticadores fuera de banda multifactorial que requieren un factor de activación como una contraseña o biométrica antes de que pueda completarse la autenticación.
Pero la autenticación biométrica plantea otra pregunta:
¿Dónde van los datos biométricos?
Eso es especialmente importante porque se puede cambiar una contraseña.
Tu huella no puede.
Identité utiliza una arquitectura descentralizada
Identité utiliza un arquitectura de autenticación descentralizada diseñado para que los datos biométricos permanezcan en el dispositivo de confianza del usuario.
Cuando se utiliza la huella dactilar o el reconocimiento facial, la información biométrica no necesita ser enviada a Identité, el empleador, o una base de datos biométrica centralizada para hacer la correspondencia.
Tus datos biométricos permanecen en tu dispositivo.
La organización necesita el resultado de la autenticación.
No necesita posesión de la huella digital del usuario o información biométrica facial.
Esto ayuda a reducir los riesgos de seguridad y privacidad asociados con la concentración de información biométrica sensible en un repositorio centralizado.
¿Deberían las organizaciones dejar de usar el empuje MFA?
No necesariamente.
La seguridad no siempre es una opción entre:
Perfecto
y
Inútil.
Push MFA puede proporcionar significativamente más protección que las contraseñas solas, especialmente cuando se implementa correctamente.
Las organizaciones que utilizan actualmente la autenticación push deben considerar prácticas como:
Coincidencia de números
Limitación de las solicitudes de presión repetidas
Proporcionar a los usuarios contexto sobre intentos de autenticación
Formación de los empleados para que nunca aprueben solicitudes inesperadas
Monitoreo del comportamiento de autenticación sospechoso
Movir a los usuarios de alto riesgo hacia métodos resistentes al phishing
Desarrollo de una estrategia a largo plazo para la autenticación sin contraseñas y resistente al phishing
NIST dice específicamente que los verificadores fuera de banda que envían notificaciones push deben imponer límites razonables a la tasa o número total de pujas desde la última autenticación exitosa.
Y la jerarquía de CISA vale la pena recordar: MFA resistente al phishing, mientras que la autenticación push número igualado es una opción útil para las organizaciones que no pueden hacer inmediatamente esa transición.
Nunca apruebes una petición de empuje que no iniciaste
Para los empleados, una regla importa por encima de casi todo lo demás:
Si no estás intentando iniciar sesión, no apruebes la solicitud de autenticación.
Una notificación de empuje inesperada debe ser tratada como sospechosa.
Si aparecen peticiones repetidas, siga los procedimientos de seguridad de su organización en lugar de simplemente aprobar una para que desaparezcan.
Un aviso MFA no es simplemente una molestia.
Podría ser evidencia de que alguien ya posee su contraseña.
No capacite a empleados para hacer clic en "Aprobar"
Las organizaciones también deben pensar cuidadosamente en la fatiga de autenticación.
Si los empleados reciben solicitudes de autenticación constantemente durante todo el día, pueden estar condicionados para responder automáticamente.
Cambios en la autenticación desde:
Déjenme verificar que esto es legítimo.
a:
“Toque el botón para que pueda volver al trabajo.”
Ese no es el comportamiento que quieren los equipos de seguridad.
El objetivo no debería ser generar el número máximo de indicaciones MFA.
Debería ser:
Máxima confianza de autenticación con mínima fricción innecesaria.
PasswordFree® — Más allá de la autenticación de empuje convencional
Para las organizaciones que buscan una solución de autenticación sin contraseña entregada en la nube, Identité ofrece PasswordFree®, nuestra solución SaaS.
PasswordFree® está diseñado alrededor de:
autenticación sin contraseña
Patente Full Duplex Authentication®
Autenticación mutua
Verificación biométrica descentralizada
Protección contra el phishing y los sitios web impostores
Reducción de la fricción de autenticación
Autenticación de PIN de emergencia
Respaldo seguro y restauración
Opciones de autenticación de terceros compatibles
En lugar de simplemente añadir otro paso de aprobación a una contraseña, el objetivo es reducir la dependencia de las contraseñas mientras se fortalece la relación de autenticación subyacente.
NoPass™ — Autenticación empresarial Con Mayor control
Las empresas que requieren un mayor control pueden elegir NoPass™, solución PaaS de Identité alimentada por Full Duplex Authentication® patentado.
NoPass™ se puede implementar en locales o en la nube y está diseñado para entornos empresariales que requieren integración con tecnologías tales como:
Directorio activo Microsoft
ID de entrada Microsoft
Microsoft 365 / Oficina 365
Microsoft Azure
Esta flexibilidad puede ser particularmente importante para los bancos, las organizaciones de salud, las agencias gubernamentales y otras empresas reguladas con requisitos estrictos en materia de infraestructura e información sensible.
En el caso de las instituciones financieras que prefieran mantener la infraestructura de autenticación y los datos sensibles dentro de su propio entorno controlado, NoPass™ puede ser desplegado en las instalaciones.
¿Qué sucede si se pierde el teléfono?
Cualquier estrategia de autenticación basada en teléfonos inteligentes necesita responder esta pregunta antes de su implementación.
Los teléfonos reciben:
Perdido
Robado
Roto
Reemplazado
Olvidado
Abandonado sin poder
Si la arquitectura de autenticación no tiene un plan de recuperación, una seguridad más fuerte puede convertirse rápidamente en un problema de disponibilidad.
Identité dirige esto a través de Autenticación de PIN de emergencia y Respaldo seguro y restauración.
Cuando la política organizacional lo permite, un PIN de emergencia puede proporcionar autenticación temporal controlada cuando el dispositivo primario no está disponible.
Si el teléfono debe ser reemplazado, los usuarios pueden restaurar de forma segura su perfil de autenticación desde una nube aprobada o respaldo de red corporativa.
El proceso de restauración se puede completar en menos de dos minutos.
Eso ayuda a reducir el tiempo de inactividad, la reinscripción y la intervención en el servicio de ayuda.
La evolución de la autenticación de empuje
Notificación push MFA fue una mejora importante sobre las contraseñas por sí solas.
Hizo MFA más fácil.
Se eliminó la necesidad de transferir manualmente los códigos SMS.
Ayudó a acelerar la adopción generalizada de MFA.
Luego los atacantes se adaptaron.
Push bomb demostró que un simple botón de aprobación podría ser manipulado.
El número de coincidencias mejoró el modelo.
Pero el phishing sigue desenmascarando el problema más amplio.
Autenticar al usuario es sólo la mitad de una relación digital de confianza.
Por eso la autenticación sigue evolucionando:
Contraseña → MFA → Push MFA → Contextual más fuerte MFA → Autenticación sin contraseña/Resistente al phishing → Autenticación mutua
Cada etapa intenta resolver las debilidades expuestas por la etapa anterior.
La perspectiva Identité
Cuando alguien pregunta:
“¿Cómo funciona la notificación push MFA?”
la respuesta simple es:
Su sistema de autenticación envía una solicitud a un dispositivo registrado, y usted aprueba esa solicitud para ayudar a establecer que usted es el usuario legítimo.
Pero la pregunta más importante es:
“¿Está demostrando que soy el usuario legítimo suficiente?”
En el entorno de amenazas de hoy, creemos que la autenticación necesita establecer más.
La biometría puede ayudar a establecer:
“Soy el usuario autorizado.”
El dispositivo de confianza participa en establecer:
“Este es el dispositivo autorizado.”
Patentados Full Duplex Authentication® establece:
Este es el destino legítimo.
Y la arquitectura descentralizada de Identité asegura:
“Mis datos biométricos permanecen en mi dispositivo”.
A través PasswordFree® y NoPass™, Identité combina autenticación sin contraseña, autenticación mutua, biometría descentralizada, claves de seguridad de hardware compatibles, autenticación PIN de emergencia y copia de seguridad segura y restauración en una arquitectura diseñada alrededor seguridad, privacidad, productividad y continuidad del negocio.
Push MFA hizo la autenticación más fácil.
El siguiente desafío es hacer la autenticación más inteligente.
Porque la relación digital más fuerte no debería requerir sólo una parte para probar quiénes son.
La confianza debe funcionar en ambos sentidos.