
Durante anos, muitas organizações trataram a segurança cibernética como uma responsabilidade especializada.
O CEO dirigiu o negócio.
O CFO gerencia a estratégia financeira.
Operações gerenciadas pelo COO.
O CIO gerenciou a tecnologia.
O CISO protegeu informações e sistemas.
Em um gráfico organizacional, essa divisão de responsabilidades faz sentido.
Na prática, os limites se tornaram cada vez mais difíceis de manter.
Um novo produto digital também é uma decisão de segurança cibernética.
A migração na nuvem também é uma decisão de identidade.
Uma fusão ou aquisição também é uma decisão de controle de acesso.
Uma iniciativa de IA também é uma decisão de segurança de dados.
Um aplicativo móvel do cliente também é uma decisão de autenticação e autorização.
Uma nova capacidade de transação financeira também é uma decisão de fraude e gerenciamento de risco.
A segurança cibernética não é mais algo que pode ser adicionado depois que a estratégia de negócios foi desenvolvida.
A segurança tornou-se parte da própria estratégia de negócios.
É aí que o conceito de a digital C-suite torna-se importante.
Um C-suite digital não significa simplesmente adicionar outro executivo de tecnologia à equipe de liderança. Representa um modelo operacional diferente onde negócios, tecnologia, segurança cibernética, dados, risco e experiência do cliente são integrados muito antes na tomada de decisões estratégicas.
Para as organizações que abraçam a transformação digital, isso pode fundamentalmente mudar a segurança de algo que retarda projetos em algo que ajuda a organização. Avançar com confiança.
O que é um C-Suite Digital?
Uma estrutura executiva tradicional divide a responsabilidade em grande parte de acordo com a função.
Um C-suite digital ainda requer responsabilidade, mas incentiva uma colaboração muito mais próxima entre funções cujas decisões se tornaram inseparáveis.
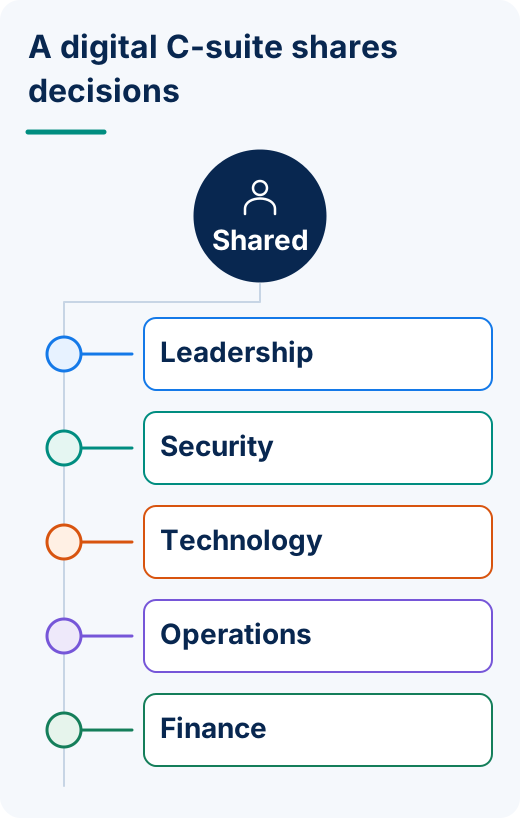
O CEO considera o crescimento.
O CFO considera o investimento e o risco financeiro.
O COO considera execução e eficiência.
O CIO considera a tecnologia e a infraestrutura.
O CISO considera segurança cibernética e resiliência.
Os líderes de dados e IA consideram informações, análises e automação.
Os líderes de clientes e de receita consideram a experiência e a oportunidade de mercado.
A mudança importante não é eliminar essas responsabilidades.
É reconhecer que decisões digitais exigem cada vez mais.
Considere algo tão simples como a introdução de um novo serviço financeiro móvel.
A equipe de negócios vê uma oportunidade de receita.
A tecnologia vê uma aplicação.
Marketing vê aquisição de clientes.
As operações veem um novo canal de serviço.
A conformidade vê obrigações regulatórias.
Cibersegurança vê potenciais superfícies de ataque.
Equipes de identidade ver os requisitos de autenticação e autorização.
O cliente não vê nenhum desses departamentos.
O cliente vê uma experiência.
Um C-suite digital tenta fazer com que a liderança opere com a mesma perspectiva.
A integração de segurança deve começar antes da revisão de segurança
Um dos maiores problemas com o modelo tradicional é o tempo.
Uma unidade de negócios desenvolve uma iniciativa.
A tecnologia o projeta.
Os desenvolvedores o constroem.
A organização se prepara para lançá-lo.
Então alguém pergunta:
"A segurança aprovou isso?"
É tarde demais.
Se a equipe de segurança descobre um problema fundamental nesse momento, a organização enfrenta várias más escolhas.
Atrase o lançamento.
Redesenhar a aplicação.
Aceitar riscos adicionais.
Gaste mais dinheiro.
Introduzir controles de segurança complicados no último minuto.
Ou cancelar a iniciativa.
A segurança então é responsabilizada por desacelerar o negócio.
Mas a segurança não era necessariamente o problema.
A integração tardia de segurança foi o problema.
Um C-suite digital altera a sequência.
A segurança torna-se parte da conversa quando a oportunidade está sendo definida, não simplesmente quando o produto acabado precisa de aprovação.
Em vez de perguntar:
"A segurança pode aprovar o que construímos?"
A organização pergunta:
"Como devemos construir isso para que possamos entregar o objetivo de negócios com segurança?"
Essa é uma relação profundamente diferente.
Segurança se torna um facilitador em vez de um Gatekeeper
Isso se conecta diretamente a algo que enfatizamos ao longo de nossas discussões sobre confiança digital.
A melhor segurança não deve forçar as pessoas legítimas a trabalhar em torno dele.
Isso deve ajudá-los a realizar o que vieram fazer.
Isso se aplica igualmente ao negócio.
Quando a segurança entra tarde demais, seu papel muitas vezes se torna restritivo.
Não, você não pode implantar isso.
Não, você não pode conectar esses sistemas.
Não, os clientes não podem realizar essa transação remotamente.
Não, os funcionários não podem acessar essas informações fora do escritório.
Não, a organização não pode usar essa nova plataforma.
Quando a segurança cibernética participa desde o início, a conversa pode mudar.
Sim, e aqui está como podemos fazer isso com segurança.
Essa é a diferença entre segurança como ponto de controle e segurança como catalisador para o crescimento.
Identidade deve ser uma conversa C-Suite
Uma das áreas onde essa integração mais importa é a identidade.
⁇ s vezes, a identidade é tratada como um problema de infraestrutura de TI.
Não devia ser.
Considere quantos resultados de negócios dependem de saber quem está solicitando acesso.
Um banco precisa saber quem está movimentando dinheiro.
Um hospital precisa saber quem está acessando um registro médico.
Uma empresa precisa saber quem está acessando a propriedade intelectual.
Uma empresa de comércio eletrônico precisa saber quem está conduzindo uma transação.
Um sistema de IA precisa saber quem autorizou um agente a realizar uma ação.
Um cliente precisa de confiança de que o site ou aplicativo que solicita autenticação é legítimo.
Cada uma dessas situações tem implicações técnicas.
Mas eles também têm implicações financeiras, operacionais, regulatórias e de experiência do cliente.
Identidade é uma questão de negócios.
E, portanto, a estratégia de identidade pertence à conversa digital C-suite.
Autenticação é apenas o começo
Um C-suite digital também ajuda as organizações a reconhecer que a autenticação por si só não resolve o problema de acesso.
Autenticação respostas:
"Quem é você, e você pode prová-lo?"
Mas uma vez que alguém tenha autenticado com sucesso, outra pergunta segue imediatamente:
"O que você está autorizado a fazer?"
Isso é autorização.
A distinção é crítica.
Um funcionário que autentica com sucesso não deve ter acesso automaticamente a todos os sistemas.
Um administrador não deve necessariamente ter autoridade irrestrita em todos os lugares.
Um cliente que se autentica em uma conta bancária não deve ser automaticamente autorizado a executar todas as transações financeiras concebíveis sem controles adicionais.
Autenticação estabelece identidade.
A autorização estabelece limites.
É aqui que a liderança integrada se torna especialmente valiosa porque esses limites não devem ser definidos apenas pela segurança cibernética.
A empresa entende a transação.
As finanças entendem a exposição financeira.
A conformidade compreende os requisitos regulamentares.
As operações entendem o fluxo de trabalho.
Cibersegurança entende a ameaça.
A tecnologia entende a implementação.
Juntos, eles podem determinar a política de autorização apropriada.
Bancos oferecem exemplo perfeito
Considere um banco desenvolvendo novas capacidades de transação móvel.
O objetivo do negócio é simples:
Permitir que os clientes realizem mais serviços bancários a partir de seus dispositivos móveis.
Pode ser uma oportunidade de crescimento.
Os clientes ganham conveniência.
O banco expande os serviços digitais.
A dependência do ramo pode diminuir.
As transações podem ocorrer a qualquer momento.
Mas a equipe de segurança tem preocupações legítimas.
Um cliente que autentica com sucesso deve ser capaz de enviar qualquer quantia de dinheiro sem autorização adicional?
Provavelmente não.
Um C-suite digital pode abordar o problema de forma diferente.
Em vez de escolher entre:
conveniência móvel
:
Segurança mais forte
A instituição pode projetar ambos na experiência.
Suponha que o banco estabeleça uma política que exija autorização adicional para transferências bancárias superiores a $1,000.
O limite exato é determinado pelo banco.
O cliente autentica e entra no aplicativo móvel.
Eles revisam os saldos.
Eles examinam as transações.
Eles realizam atividades comuns com o mínimo de atrito.
Em seguida, eles tentam um fio $5,000.
O risco muda.
A política do banco invoca automaticamente a autorização para essa transação específica.
O cliente é agora perguntado:
"Você autoriza essa transação?"
A segurança aparece precisamente quando o risco o justifica.
O banco mantém o controle.
O cliente mantém a conveniência.
E o serviço móvel torna-se mais capaz porque a segurança foi projetada na oportunidade de negócio, em vez de ser colocado na frente dela.
Isso é o pensamento digital C-suite.
Menos fricção deve ser um objetivo de segurança
Durante décadas, a segurança e a conveniência foram frequentemente tratadas como forças opostas.
Quer mais segurança?
Adicione outra senha.
Outro código.
Outro token.
Mais um passo de autenticação.
Outra aprovação.
Mas o atrito em si não é prova de segurança.
O atrito desnecessário tem um custo comercial mensurável.
Os funcionários perdem tempo produtivo.
Clientes abandonam transações.
Help desks process password resets.
Os médicos são interrompidos durante o tratamento de pacientes.
Os banqueiros gastam tempo autenticando em vez de servir os clientes.
Os usuários desenvolvem soluções alternativas.
A fadiga de segurança aumenta.
Um C-suite digital cria uma oportunidade de fazer Experiência do usuário parte da conversa de segurança.
Em vez de perguntar apenas:
"Esse controle é seguro?"
A liderança também pode perguntar:
"O que esse controle faz com a experiência do cliente ou do funcionário?"
E depois:
"Podemos alcançar maior segurança com menos atrito?"
Essa última pergunta é especialmente importante.
Maior confiança pode criar menos atrito
O objetivo não deve ser reduzir a segurança para que a experiência se torne mais fácil.
O objetivo deve ser estabelecer identidade e autorização mais eficazmente, permitindo que as interações de segurança desnecessárias desapareçam.
Esse é um princípio central por trás da nossa abordagem no Identité.
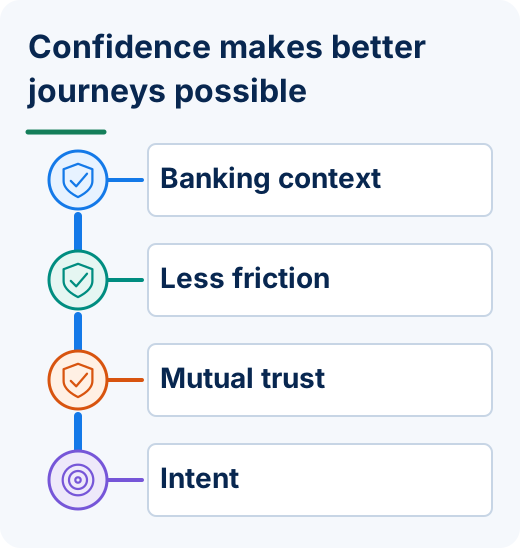
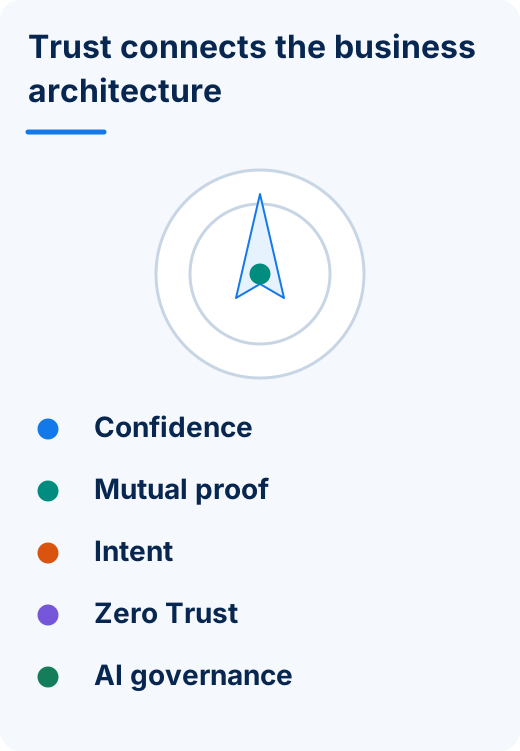
Quando uma organização tem maior confiança na identidade, no dispositivo confiável, na intenção de autenticação, na autorização e na legitimidade do destino, as decisões de segurança podem se tornar mais precisas.
A atividade legítima de rotina não requer necessariamente o máximo de atrito.
Atividade de maior risco pode desencadear controles mais fortes.
Isso cria um modelo mais inteligente:
Baixa incerteza pode significar baixo atrito.
Maior incerteza pode invocar verificação adicional.
Ações de maior risco podem invocar autorização adicional.
A segurança responde às circunstâncias em vez de tratar cada interação como igualmente perigosa.
Full Duplex Authentication® adiciona confiança mútua
Um C-suite digital também deve reconhecer que o risco de identidade moderno existe em ambos os lados da transação.
As organizações gastam enormes recursos perguntando:
"É realmente o nosso cliente ou empregado?"
Mas os usuários precisam cada vez mais de uma resposta para outra pergunta:
"Esta é realmente a organização com a qual eu pretendia me conectar?"
Isso é importante porque o phishing, domínios parecidos, sites fraudulentos e imitações assistidas por IA estão se tornando cada vez mais convincentes.
Um site falso pode reproduzir o logotipo.
As cores.
A língua.
A página de autenticação.
Até mesmo a experiência de atendimento ao cliente.
patenteado Identité Full Duplex Authentication® A autenticação é uma relação de confiança mútua.
O usuário participa no estabelecimento de legitimidade.
O destino legítimo participa no estabelecimento da legitimidade.
Ambos os lados importam.
Isso é particularmente relevante para um C-suite digital porque a confiança do cliente não é mais simplesmente uma questão de segurança cibernética.
É uma questão de marca, questão de experiência do cliente e questão de crescimento.
A intenção adiciona outra camada
Há também uma diferença entre provar a identidade de alguém e estabelecer o que eles pretendiam fazer.
Suponha que um funcionário receba um pedido de autenticação inesperado.
Ou um cliente bancário recebe uma solicitação associada a uma transação financeira.
Uma mensagem genérica dizendo:
"Aprovar?"
fornece informações limitadas.
Aprovar o quê?
A pessoa iniciou o pedido?
Era esperado?
O Identité pode fornecer informações contextuais durante a experiência de autenticação, incluindo uma mensagem perguntando:
"Você solicitou esta sessão de autenticação?"
Uma imagem e um número de três dígitos podem fornecer contexto adicional na mesma tela.
Isso afasta a decisão da aprovação reflexiva para a confirmação da intenção.
Para o C-suite digital, isso importa porque a intenção conecta a segurança cibernética com prevenção de fraudes, integridade das transações e experiência do cliente.
Novamente, as fronteiras entre as responsabilidades executivas começam a desaparecer.
Confiança Zero Torna-se uma Arquitetura de Negócios
O mesmo pensamento se aplica a Zero Trust.
A Zero Trust não deve significar fazer com que todos os funcionários e clientes se provem repetidamente ao longo do dia.
Isso significa eliminar suposições.
Não assuma que a autenticação bem-sucedida cria autoridade ilimitada.
Use autorização.
Não assuma que estar dentro da rede corporativa significa que alguém deve ser confiável.
Avalie a identidade e o contexto.
Não assuma que um funcionário precisa de acesso irrestrito.
Aplique o mínimo de privilégio.
Não assuma que um cliente autenticado pretendia cada transação.
Estabeleça intenção.
Não assuma que um site familiar é legítimo.
Estabelecer a confiança no destino.
Não assuma que uma decisão de confiança anterior se aplica indefinidamente.
Avaliar continuamente o risco.
Isso dá ao C-suite digital uma estrutura muito mais útil:
Identidade + Autenticação + Autenticação + Autorização + Inten + Contexto + Destino + Menor Privilégio + Verificação Contínua
Esta não é simplesmente uma arquitetura de segurança.
É uma arquitetura de confiança digital.
AI torna integração C-Suite ainda mais importante
A inteligência artificial torna este modelo integrado ainda mais necessário.
Os agentes de IA podem potencialmente acessar informações, se comunicar com aplicativos, iniciar fluxos de trabalho e executar transações.
Isso cria questões que não podem pertencer exclusivamente ao CIO ou ao CISO.
Quem é o dono do AI Agent?
Quem o autorizou?
Que informação pode acessar?
Com quais sistemas ele pode interagir?
Que transações podem ser iniciadas?
Quando deve parar e solicitar autorização humana?
Como autenticamos a pessoa que fornece essa autorização?
Qual limite financeiro requer aprovação adicional?
Quem é responsável quando algo dá errado?
Essas questões cruzam tecnologia, segurança, finanças, operações, conformidade, governança legal e executiva.
A IA antrópica, portanto, torna o caso do C-suite digital ainda mais forte.
A tecnologia é integrada. A liderança também precisa ser integrada.
PasswordFree®: Tornar a Segurança Parte da Experiência
Para ambientes SaaS, Identité PasswordFree® reflete essa filosofia.
PasswordFree® é a nossa solução de autenticação sem senha SaaS projetada em torno de recursos, incluindo autenticação sem senha, Full Duplex Authentication® patenteada, autenticação mútua, autenticação de dispositivo confiável, verificação biométrica descentralizada, intenção de autenticação, autenticação contextual, autenticação de PIN de emergência e backup e restauração seguros.
O objetivo é maior do que remover uma senha.
É estabelecer uma maior confiança, reduzindo o atrito desnecessário para usuários legítimos.
Isso traz benefícios de segurança cibernética.
Mas também pode criar benefícios comerciais.
Menos problemas de senha.
Menos resets.
Menos interrupção dos funcionários.
Menos frustração do cliente.
Menos oportunidades para phishing de credenciais convencionais.
Uma melhor experiência digital.
É por isso que a autenticação não deve ser avaliada apenas pela organização de segurança.
Seu impacto atinge todo o negócio.
NoPass™: Controle e Integração Empresarial
Para organizações que exigem integração de infraestrutura mais profunda e controle de implantação, a Identité oferece NoPass™, nossa solução PaaS alimentada por Full Duplex Authentication® patenteado.
NoPass™ pode ser implantado no local ou na nuvem e suporta ambientes empresariais envolvendo Microsoft Active Directory, Microsoft Entra ID, Microsoft 365 / Office 365 e Microsoft Azure.
Essa flexibilidade de implantação pode ser particularmente valiosa para instituições financeiras, organizações de saúde, agências governamentais e outras empresas altamente regulamentadas.
Os bancos, em particular, preferem frequentemente implantações no local devido à sua sensibilidade para colocar informações críticas ou de clientes em ambientes de nuvem.
Este é outro exemplo de por que a arquitetura de segurança precisa refletir os requisitos de negócios.
O CISO pode entender a ameaça.
O CIO pode entender a infraestrutura.
A conformidade pode entender as obrigações regulatórias.
A empresa entende os requisitos operacionais.
A arquitetura certa surge quando essas perspectivas se unem.
Biometria descentralizada protege a privacidade por design
O C-suite digital também deve fazer perguntas sobre a arquitetura sob as tecnologias de segurança.
Por exemplo:
Se a biometria é usada para autenticação, onde residem as informações biométricas?
O Identité usa um modelo descentralizado no qual a verificação biométrica ocorre no dispositivo confiável do usuário.
A biometria não precisa deixar o dispositivo ou residir em um repositório biométrico centralizado Identité para correspondência.
Essa decisão de design tem implicações além da segurança cibernética.
Isso afeta a privacidade.
Risco.
Conformidade.
Confiança do cliente.
Arquitetura.
Confiança da marca.
Mais uma vez, o que inicialmente parece ser uma decisão de segurança técnica torna-se uma questão de C-suite.
O C-Suite Digital Pode Eliminar o Debate sobre Segurança versus Crescimento
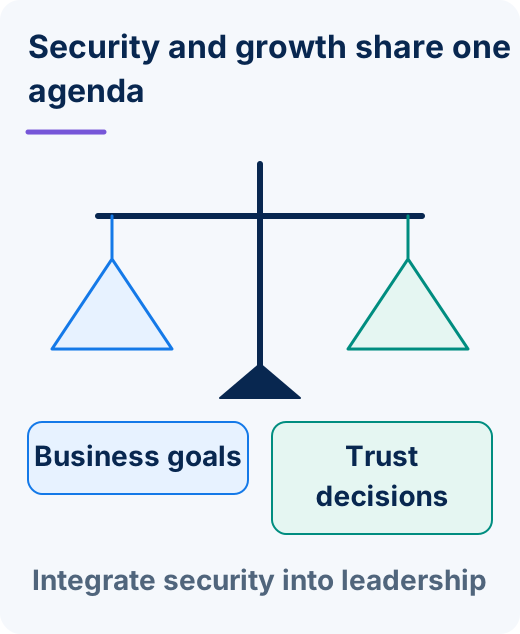
Talvez a maior vantagem do C-suite digital é que ele pode finalmente mover as organizações para além de um dos debates mais antigos em tecnologia:
A segurança quer o controlo.
Esse enquadramento é obsoleto.
O negócio precisa de ambos.
A melhor conversa é:
Como criar confiança de segurança suficiente para que o negócio possa se mover mais rápido?
A identidade forte pode permitir o trabalho remoto.
A autenticação sem senha pode reduzir o atrito.
A autorização pode permitir transações móveis de maior valor.
O menor privilégio pode tornar o acesso digital mais seguro.
A autenticação mútua pode fortalecer a confiança nas interações online.
A biometria descentralizada pode melhorar a autenticação sem criar um repositório centralizado desnecessário.
A Zero Trust pode permitir que a organização opere além do perímetro tradicional.
A segurança pode tornar essas capacidades possíveis.
Isso não é segurança competindo com o crescimento.
Isso é segurança criando as condições para o crescimento.
A integração de segurança muda as perguntas que a liderança faz
Um C-suite digital maduro começa a fazer perguntas diferentes.
Em vez de:
"A segurança aprovou isso?"
Perguntar:
"Como a segurança nos ajuda a tornar isso possível?"
Em vez de:
"Quantos controles de segurança podemos adicionar?"
Perguntar:
Quanta confiança precisamos, e qual é a maneira menos intrusiva de estabelecê-la?
Em vez de:
"O usuário se autenticou?"
Perguntar:
"O usuário está autorizado a realizar essa ação em particular?"
Em vez de:
"Os clientes podem fazer isso remotamente?"
Perguntar:
"Que controles de autenticação e autorização permitiriam que eles fizessem isso com segurança?"
Em vez de:
“Como podemos parar a AI?”
Perguntar:
“Como estabelecemos identidade, autoridade e responsabilidade para que possamos usar a IA com confiança?”
Essas não são simplesmente melhores questões de segurança cibernética.
São melhores questões de negócios.
A perspectiva Identité: Integrar confiança Into o Negócio
Um C-suite digital pode melhorar a integração de segurança porque remove a fronteira artificial entre segurança cibernética e estratégia de negócios.
A segurança não chega mais depois que as decisões importantes foram tomadas.
A identidade é considerada quando a experiência do cliente é projetada.
A autorização é considerada quando as capacidades de transação são criadas.
A privacidade é considerada quando a arquitetura de dados é selecionada.
A confiança zero é considerada quando os funcionários e parceiros precisam de acesso.
A segurança cibernética é considerada quando os agentes de IA recebem autoridade.
A confiança do cliente é considerada quando a autenticação é projetada.
E o atrito é considerado porque os usuários legítimos também fazem parte da arquitetura de segurança.
Isso produz uma relação muito diferente entre segurança e crescimento.
O objetivo não é:
Segurança máxima em todos os lugares.
É:
A segurança certa, para a pessoa certa, em torno da ação certa, no momento certo.
Isso significa autenticar a identidade com confiança.
Autorizar as ações de acordo com a política e o risco.
Estabelecer a intenção quando isso importa.
verificar a legitimidade do destino.
Aplicando o mínimo de privilégio.
Reavaliação contínua da confiança.
E remover atrito desnecessário em todos os outros lugares.
Quando a liderança se aproxima da transformação digital dessa maneira, a segurança cibernética deixa de ser o departamento que espera no final do processo com uma lista de verificação.
Ele se torna parte da equipe que projeta o que vem a seguir.
E essa pode ser a contribuição mais importante que um C-suite digital pode fazer.
Porque a integração de segurança mais forte faz mais do que proteger o que a empresa já tem.
Dá confiança à empresa para construir o que vem a seguir.