
Durante años, muchas organizaciones trataron la ciberseguridad como una responsabilidad especializada.
El director ejecutivo dirigía el negocio.
El CFO dirigió la estrategia financiera.
El Director de Operaciones dirigió las operaciones.
El CIO gestionaba la tecnología.
La información y los sistemas protegidos CISO.
En un organigrama, esa división de responsabilidades tiene sentido.
En la práctica, las fronteras se han vuelto cada vez más difíciles de mantener.
Un nuevo producto digital también es una decisión de ciberseguridad.
Una migración en la nube es también una decisión de identidad.
Una fusión o adquisición es también una decisión de control de acceso.
Una iniciativa de IA también es una decisión de seguridad de datos.
Una aplicación móvil del cliente es también una decisión de autenticación y autorización.
Una nueva capacidad de transacción financiera es también una decisión de fraude y gestión de riesgos.
La ciberseguridad ya no es algo que se puede añadir después de que se haya desarrollado la estrategia empresarial.
La seguridad se ha convertido en parte de la propia estrategia de negocio.
Es ahí donde el concepto de un C-suite digital se vuelve importante.
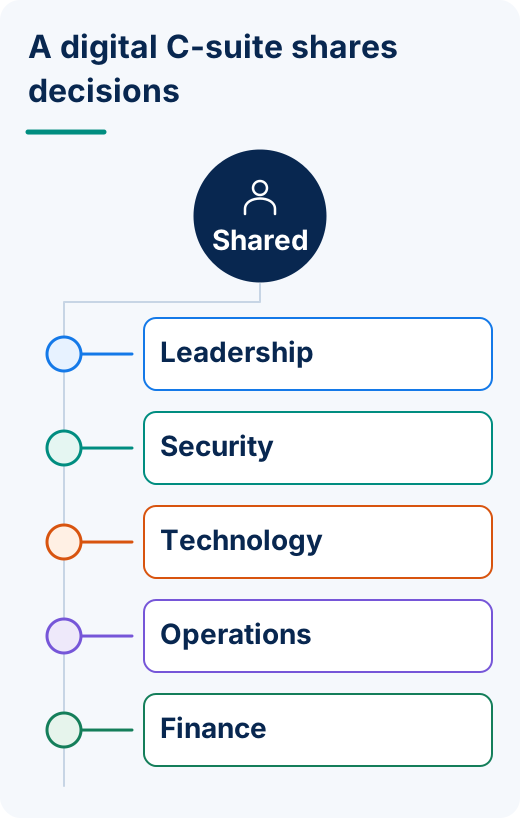
Un C-suite digital no significa simplemente añadir otro ejecutivo de tecnología al equipo de liderazgo. Representa un modelo operativo diferente donde negocios, tecnología, ciberseguridad, datos, riesgo y experiencia del cliente se integran mucho antes en la toma de decisiones estratégicas.
Para las organizaciones que adoptan la transformación digital, eso puede cambiar fundamentalmente la seguridad de algo que ralentiza los proyectos en algo que ayuda a la organización seguir adelante con confianza.
¿Qué es una C-Suite digital?
Una estructura ejecutiva tradicional divide la responsabilidad en gran medida según su función.
Una C-Suite digital todavía requiere rendición de cuentas, pero fomenta una colaboración mucho más estrecha entre las funciones cuyas decisiones se han vuelto inseparables.
El CEO considera el crecimiento.
El CFO considera el riesgo financiero y de inversión.
El COO considera la ejecución y la eficiencia.
El CIO considera la tecnología y la infraestructura.
El CISO considera la ciberseguridad y la resiliencia.
Los líderes de datos e IA consideran la información, el análisis y la automatización.
Los clientes y líderes de ingresos consideran la experiencia y las oportunidades de mercado.
El cambio importante no es eliminar esas responsabilidades.
Es reconocer que decisiones digitales requieren cada vez más todos ellos.
Considere algo tan sencillo como introducir un nuevo servicio financiero móvil.
El equipo de negocios ve una oportunidad de ingresos.
La tecnología ve una aplicación.
El marketing ve la adquisición del cliente.
Operaciones ve un nuevo canal de servicio.
El cumplimiento considera que las obligaciones reglamentarias.
La ciberseguridad ve posibles superficies de ataque.
Los equipos de identidad ven los requisitos de autenticación y autorización.
El cliente no ve ninguno de esos departamentos.
El cliente ve una experiencia.
Un C-suite digital intenta hacer que el liderazgo funcione con la misma perspectiva.
La integración de seguridad debe comenzar antes de la revisión de seguridad
Uno de los mayores problemas con el modelo tradicional es el tiempo.
Una unidad de negocio desarrolla una iniciativa.
La tecnología lo diseña.
Los desarrolladores lo construyen.
La organización se prepara para lanzarlo.
Entonces alguien pregunta:
"¿Ha aprobado esto la seguridad?"
Eso es demasiado tarde.
Si el equipo de seguridad descubre un problema fundamental en ese momento, la organización se enfrenta a varias malas opciones.
Retrasar el lanzamiento.
Rediseñar la aplicación.
Acepta riesgos adicionales.
Gasta más dinero.
Introducir controles de seguridad engorrosos en el último minuto.
O cancelar la iniciativa.
Entonces culpan a la seguridad por ralentizar el negocio.
Pero la seguridad no era necesariamente el problema.
El problema era la integración tardía en materia de seguridad.
Un C-suite digital cambia la secuencia.
La seguridad se convierte en parte de la conversación cuando la oportunidad está siendo definida, no simplemente cuando el producto terminado necesita aprobación.
En lugar de preguntar:
"¿Puede la seguridad aprobar lo que construimos?"
la organización pregunta:
"¿Cómo debemos construir esto para que podamos alcanzar el objetivo empresarial de forma segura?"
Esa es una relación profundamente diferente.
La seguridad se convierte en un facilitador en lugar de un portero
Esto conecta directamente con algo que hemos enfatizado a lo largo de nuestras discusiones sobre la confianza digital.
La mejor seguridad no debe obligar a las personas legítimas a trabajar en torno a ella.
Debería ayudarles a lograr lo que vinieron a hacer.
Esto se aplica igualmente al negocio.
Cuando la seguridad entra demasiado tarde, su papel se vuelve a menudo restrictivo.
No, no puedes desplegar eso.
No, no puedes conectar esos sistemas.
No, los clientes no pueden realizar esa transacción remotamente.
No, los empleados no pueden acceder a esa información fuera de la oficina.
No, la organización no puede usar esa nueva plataforma.
Cuando la ciberseguridad participa desde el principio, la conversación puede cambiar.
Sí, y así es como podemos hacerlo con seguridad.
Esa es la diferencia entre la seguridad como puesto de control y la seguridad como catalizador para el crecimiento.
Identidad debería ser una conversación C-Suite
Una de las áreas en las que más importa esta integración es la identidad.
La identidad se trata a veces como una cuestión de infraestructura de TI.
No debería serlo.
Considere cuántos resultados comerciales dependen de saber quién está solicitando acceso.
Un banco necesita saber quién mueve dinero.
Un hospital necesita saber quién está accediendo a un registro médico.
Una empresa necesita saber quién tiene acceso a la propiedad intelectual.
Un negocio de comercio electrónico necesita saber quién está llevando a cabo una transacción.
Un sistema de IA necesita saber quién autorizó a un agente a realizar una acción.
Un cliente necesita confianza en que el sitio web o la aplicación que solicita la autenticación es legítimo.
Cada una de esas situaciones tiene implicaciones técnicas.
Pero también tienen implicaciones financieras, operativas, regulatorias y de experiencia del cliente.
La identidad es un asunto de negocios.
Y por lo tanto, la estrategia de identidad pertenece a la conversación digital C-suite.
La autenticación es sólo el comienzo
Un C-suite digital también ayuda a las organizaciones a reconocer que la autenticación por sí sola no resuelve el problema de acceso.
Respuestas de autenticación:
"¿Quién eres tú, y puedes probarlo?"
Pero una vez que alguien ha autenticado con éxito, otra pregunta inmediatamente sigue:
"¿Qué estás autorizado a hacer?"
Eso es autorización.
La distinción es crítica.
Un empleado que autentica con éxito no debe tener acceso automático a cada sistema.
Un administrador no debe tener necesariamente autoridad ilimitada en todas partes.
Un cliente que autentica una cuenta bancaria no debe ser autorizado automáticamente a ejecutar cualquier transacción financiera concebible sin controles adicionales.
La autenticación establece la identidad.
La autorización establece límites.
Aquí es donde el liderazgo integrado se vuelve especialmente valioso porque esos límites no deben definirse únicamente por la ciberseguridad.
El negocio entiende la transacción.
Las finanzas entienden la exposición financiera.
El cumplimiento comprende los requisitos reglamentarios.
Operaciones entiende el flujo de trabajo.
La ciberseguridad entiende la amenaza.
La tecnología entiende la implementación.
Juntos, pueden determinar la política de autorización apropiada.
La banca es un ejemplo perfecto
Considere la posibilidad de que un banco desarrolle nuevas capacidades de transacción móvil.
El objetivo empresarial es sencillo:
Permite a los clientes realizar más operaciones bancarias desde sus dispositivos móviles.
Esa puede ser una oportunidad de crecimiento.
Los clientes obtienen comodidad.
El banco expande los servicios digitales.
La dependencia de las subdivisiones puede disminuir.
Las transacciones pueden realizarse en cualquier momento.
Pero el equipo de seguridad tiene preocupaciones legítimas.
¿Debería un cliente que autentica con éxito ser capaz de transferir cualquier cantidad de dinero sin autorización adicional?
Probablemente no.
Un C-suite digital puede abordar el problema de manera diferente.
En lugar de elegir entre:
Conveniencia móvil
o
Mayor seguridad
la institución puede diseñar ambos en la experiencia.
Supongamos que el banco establece una política que requiere autorización adicional para transferencias electrónicas superiores a $1,000.
El umbral exacto es determinado por el banco.
El cliente autentica e introduce la aplicación móvil.
Revisan los saldos.
Ellos examinan las transacciones.
Realizan actividades ordinarias con una fricción mínima.
Luego intentan un cable $5,000.
El riesgo cambia.
La política del banco invoca automáticamente la autorización para esa transacción específica.
El cliente se pregunta ahora:
"¿autoriza esta transacción?"
La seguridad aparece precisamente cuando el riesgo lo justifica.
El banco retiene el control.
El cliente conserva la comodidad.
Y el servicio móvil se vuelve más capaz porque la seguridad fue diseñada en la oportunidad de negocio en lugar de colocar frente a ella.
Eso es el pensamiento digital C-suite.
Menos fricción debería ser un objetivo de seguridad
Durante decenios, la seguridad y la conveniencia fueron tratadas con frecuencia como fuerzas opuestas.
¿Quieres más seguridad?
Añadir otra contraseña.
Otro código.
Otra señal.
Otro paso de autenticación.
Otra aprobación.
Pero la fricción en sí misma no es prueba de seguridad.
Y la fricción innecesaria tiene un costo de negocio mensurable.
Los empleados pierden tiempo productivo.
Los clientes abandonan las transacciones.
Los servicios de asistencia procesan los reinicios de contraseñas.
Los médicos son interrumpidos mientras tratan a los pacientes.
Los banqueros pasan tiempo autenticando en lugar de servir a los clientes.
Los usuarios desarrollan soluciones.
La fatiga de seguridad aumenta.
Un C-suite digital crea una oportunidad para hacer experiencia del usuario parte de la conversación de seguridad.
En lugar de preguntar sólo:
"¿Este control es seguro?"
El liderazgo también puede preguntar:
"¿Qué hace este control al cliente o a la experiencia del empleado?"
Y luego:
"¿Podemos lograr mayor seguridad con menos fricción?"
Esa última pregunta es especialmente importante.
Una mayor confianza puede crear menos fricción
El objetivo no debe ser reducir la seguridad para que la experiencia sea más fácil.
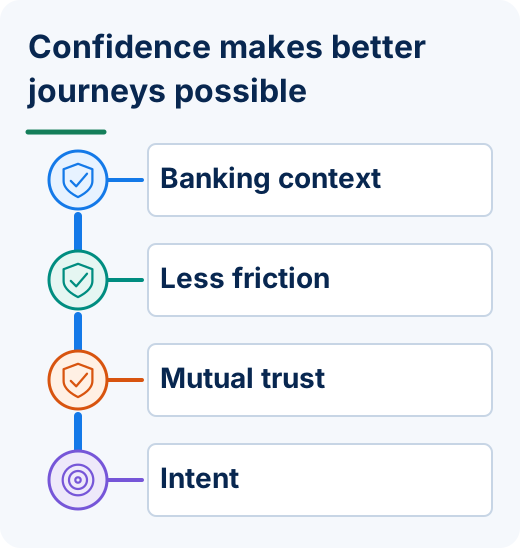
El objetivo debe ser establecer la identidad y la autorización más eficazmente, permitiendo que desaparezcan interacciones de seguridad innecesarias.
Este es un principio central detrás de nuestro enfoque en Identité.
Cuando una organización tiene mayor confianza en la identidad, el dispositivo de confianza, la intención de autenticación, la autorización y la legitimidad del destino, las decisiones de seguridad pueden ser más precisas.
La actividad legítima de rutina no requiere necesariamente la máxima fricción.
La actividad de mayor riesgo puede desencadenar controles más fuertes.
Esto crea un modelo más inteligente:
La baja incertidumbre puede significar una baja fricción.
Una mayor incertidumbre puede invocar una verificación adicional.
Las acciones de mayor riesgo pueden invocar una autorización adicional.
La seguridad responde a las circunstancias en lugar de tratar cada interacción como igual de peligrosa.
Full Duplex Authentication® añade confianza mutua
Una C-suite digital también debería reconocer que existe un riesgo de identidad moderno en ambos lados de la transacción.
Las organizaciones gastan enormes recursos preguntando:
"¿Es realmente nuestro cliente o empleado?"
Pero los usuarios necesitan cada vez más una respuesta a otra pregunta:
"¿Es esta la organización con la que quería conectarme?"
Eso importa porque el phishing, los dominios parecidos, los sitios web fraudulentos y la suplantación asistida por IA se están volviendo cada vez más convincentes.
Un sitio web falso puede reproducir el logotipo.
Los colores.
El lenguaje.
La página de autenticación.
Incluso la experiencia de servicio al cliente.
Identité está patentado Full Duplex Authentication® aborda la autenticación como una relación de confianza mutua.
El usuario participa en el establecimiento de la legitimidad.
El destino legítimo participa en el establecimiento de la legitimidad.
Ambas partes importan.
Esto es particularmente relevante para una C-suite digital porque la confianza del cliente ya no es simplemente un problema de ciberseguridad.
Es un problema de marca, el cliente-experiencia y el problema de crecimiento.
Intención añade otra capa
También hay una diferencia entre probar la identidad de alguien y establecer lo que pretendían hacer.
Supongamos que un empleado recibe una solicitud inesperada de autenticación.
O un cliente bancario recibe una solicitud asociada con una transacción financiera.
Un mensaje genérico diciendo:
"¿Aprobar?"
proporciona información limitada.
¿Aprobar qué?
¿La persona inició la solicitud?
¿Se esperaba?
Identité puede proporcionar información contextual durante la experiencia de autenticación, incluyendo un mensaje preguntando:
"¿Solicitaste esta sesión de autenticación?"
Una imagen y un número de tres dígitos pueden proporcionar un contexto adicional en la misma pantalla.
Esto aleja la decisión de la aprobación reflexiva hacia la confirmación de la intención.
Para el C-suite digital, esto importa porque la intención conecta la ciberseguridad con prevención del fraude, integridad de las transacciones y experiencia de los clientes.
Una vez más, los límites entre las responsabilidades ejecutivas comienzan a desaparecer.
Zero Trust se convierte en una arquitectura de negocios
El mismo pensamiento se aplica a Zero Trust.
Zero Trust no debe significar hacer que cada empleado y cliente se prueben repetidamente durante todo el día.
Significa eliminar las suposiciones.
No asuma que la autenticación exitosa crea autoridad ilimitada.
Usa la autorización.
No asuma que estar dentro de la red corporativa significa que alguien debe ser de confianza.
Evaluar identidad y contexto.
No asuma que un empleado necesita acceso sin restricciones.
Aplique menos privilegios.
No asuma que un cliente autenticado pretendía cada transacción.
Establecer la intención.
No asuma que un sitio web familiar es legítimo.
Establecer la confianza de destino.
No asuma que una decisión anterior de fideicomiso se aplica indefinidamente.
Evaluar continuamente el riesgo.
Eso le da a la C-suite digital un marco mucho más útil:
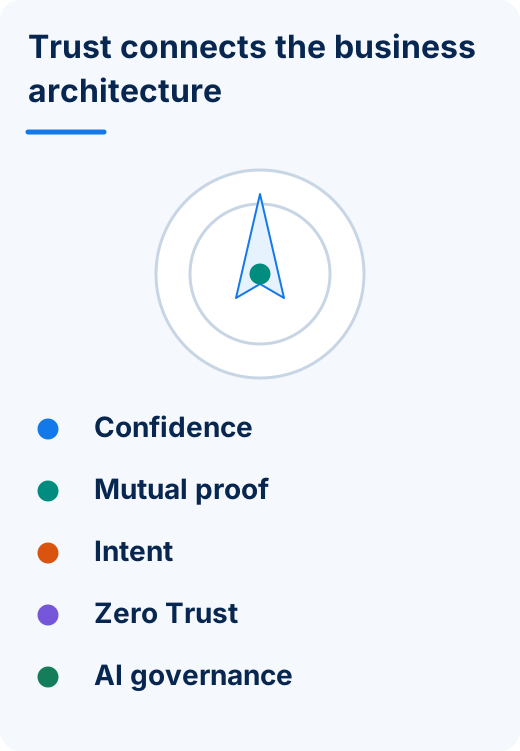
Identidad + Autenticación + Autorización + Intención + Contexto + Destino + Menor Privilegio + Verificación Continua
Esto no es simplemente una arquitectura de seguridad.
Es una arquitectura de confianza digital.
AI hace que la integración C-Suite sea aún más importante
La inteligencia artificial hace que este modelo integrado sea aún más necesario.
Los agentes de IA pueden acceder potencialmente a la información, comunicarse con aplicaciones, iniciar flujos de trabajo y ejecutar transacciones.
Esto crea preguntas que no pueden pertenecer exclusivamente al CIO o al CISO.
¿Quién es el dueño del agente de inteligencia artificial?
¿Quién lo autorizó?
¿A qué información puede acceder?
¿Con qué sistemas puede interactuar?
¿Qué transacciones puede iniciar?
¿Cuándo debe detenerse y solicitar autorización humana?
¿Cómo autenticamos a la persona que otorga esa autorización?
¿Qué umbral financiero requiere aprobación adicional?
¿Quién es responsable cuando algo sale mal?
Estas cuestiones abarcan la tecnología, la seguridad, las finanzas, las operaciones, el cumplimiento, la gobernanza jurídica y ejecutiva.
Por lo tanto, la IA agente hace que el caso de la C-suite digital sea aún más fuerte.
La tecnología está integrada y el liderazgo también necesita ser integrado.
PasswordFree®: Hacer que la seguridad sea parte de la experiencia
Para entornos SaaS, Identité's PasswordFree® refleja esta filosofía.
PasswordFree® es nuestra solución de autenticación sin contraseña SaaS diseñada en torno a capacidades como autenticación sin contraseña, autenticación mutua patentada Full Duplex Authentication®, autenticación de dispositivos de confianza, verificación biométrica descentralizada, intención de autenticación, autenticación contextual, autenticación PIN de emergencia y copia de seguridad segura y restauración.
El objetivo es mayor que eliminar una contraseña.
Se trata de establecer una mayor confianza al tiempo que se reduce la fricción innecesaria para los usuarios legítimos.
Eso tiene beneficios en ciberseguridad.
Pero también puede crear beneficios comerciales.
Menos problemas de contraseña.
Menos reinicios.
Menos interrupción de empleados.
Menos frustración de los clientes.
Menos oportunidades para el phishing convencional de credencial.
Una mejor experiencia digital.
Es por ello que la autenticación no debe ser evaluada únicamente por la organización de seguridad.
Su impacto se extiende a todo el negocio.
NoPass™: Control e integración empresarial
Para las organizaciones que requieren una mayor integración de la infraestructura y control de despliegue, Identité ofrece NoPass™, nuestra solución PaaS alimentada por Full Duplex Authentication® patentado.
NoPass™ se puede implementar en locales o en la nube y admite entornos empresariales que involucran Microsoft Active Directory, Microsoft Entra ID, Microsoft 365 / Office 365 y Microsoft Azure.
Esa flexibilidad de despliegue puede ser particularmente valiosa para las instituciones financieras, las organizaciones sanitarias, los organismos gubernamentales y otras empresas altamente reguladas.
Los bancos, en particular, suelen preferir las implementaciones locales debido a su sensibilidad a colocar información crítica o de clientes en entornos en la nube.
Este es otro ejemplo de por qué la arquitectura de seguridad necesita reflejar los requisitos de negocio.
El CISO puede entender la amenaza.
El CIO puede entender la infraestructura.
El cumplimiento puede comprender las obligaciones reglamentarias.
El negocio entiende los requisitos operativos.
La arquitectura correcta surge cuando esas perspectivas se unen.
Biometría descentralizada protege la privacidad por diseño
El C-suite digital también debería hacer preguntas sobre la arquitectura debajo de las tecnologías de seguridad.
Por ejemplo:
Si se utilizan datos biométricos para la autenticación, ¿dónde reside la información biométrica?
Identité utiliza un modelo descentralizado en el que se realiza la verificación biométrica en el dispositivo de confianza del usuario.
La biometría no necesita salir del dispositivo ni residir en un repositorio biométrico centralizado Identité para hacer la correspondencia.
Esa decisión de diseño tiene implicaciones más allá de la ciberseguridad.
Afecta a la privacidad.
Riesgo.
Cumplimiento.
Confianza del cliente.
Arquitectura.
Confianza en la marca.
Una vez más, lo que inicialmente parece ser una decisión de seguridad técnica se convierte en una cuestión C-suite.
La suite digital C puede eliminar el debate de seguridad frente al crecimiento
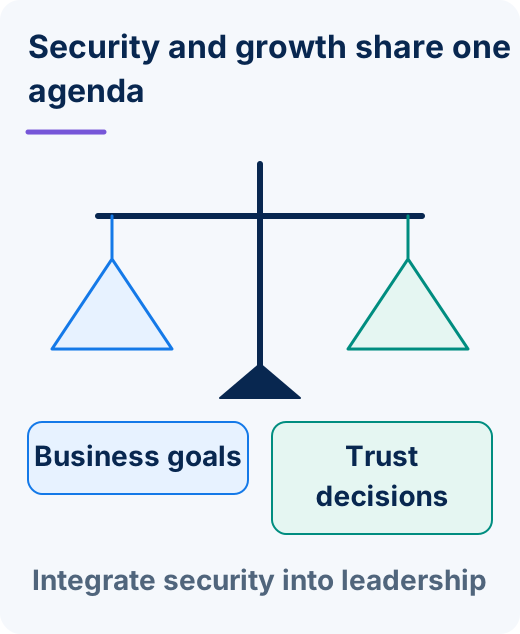
Tal vez la mayor ventaja de la C-suite digital es que finalmente puede mover a las organizaciones más allá de uno de los debates más antiguos en tecnología:
La seguridad quiere control.
Ese encuadre es obsoleto.
El negocio necesita ambas cosas.
La mejor conversación es:
¿Cómo creamos suficiente confianza en la seguridad para que el negocio pueda moverse más rápido?
Una identidad fuerte puede permitir el trabajo remoto.
La autenticación sin contraseña puede reducir la fricción.
La autorización puede permitir transacciones móviles de mayor valor.
El menor privilegio puede hacer más seguro el acceso digital.
La autenticación mutua puede fortalecer la confianza en las interacciones en línea.
La biometría descentralizada puede mejorar la autenticación sin crear un repositorio centralizado innecesario.
Zero Trust puede permitir que la organización opere más allá del perímetro tradicional.
La seguridad puede hacer que estas capacidades sean posibles.
Eso no es seguridad que compita con el crecimiento.
Eso es seguridad creando las condiciones para el crecimiento.
La integración de la seguridad cambia las preguntas que hace el liderazgo
Un C-suite digital maduro comienza a hacer diferentes preguntas.
En lugar de:
"¿Ha aprobado esto la seguridad?"
Preguntar:
"¿Cómo nos ayuda la seguridad a hacer esto posible?"
En lugar de:
"¿Cuántos controles de seguridad podemos añadir?"
Preguntar:
"¿Cuánta confianza necesitamos, y cuál es la forma menos intrusiva de establecerla?"
En lugar de:
"¿El usuario se autentificó?"
Preguntar:
"¿Está autorizado el usuario para realizar esta acción en particular?"
En lugar de:
"¿Pueden los clientes realizar esto remotamente?"
Preguntar:
"¿Qué controles de autenticación y autorización les permitirían hacerlo con seguridad?"
En lugar de:
"¿Cómo detenemos a IA?"
Preguntar:
"¿Cómo establecemos la identidad, la autoridad y la rendición de cuentas para que podamos utilizar IA con confianza?"
Esas no son simplemente mejores preguntas sobre ciberseguridad.
Son mejores preguntas de negocios.
La perspectiva Identité: Integrar la confianza En la Empresa
Un C-suite digital puede mejorar la integración de la seguridad porque elimina el límite artificial entre la ciberseguridad y la estrategia empresarial.
La seguridad ya no llega después de que se hayan tomado las decisiones importantes.
La identidad se considera cuando se diseña la experiencia del cliente.
La autorización se considera cuando se crean capacidades de transacción.
La privacidad se considera cuando se selecciona la arquitectura de datos.
Zero Trust se considera cuando los empleados y socios necesitan acceso.
La ciberseguridad se considera cuando los agentes de inteligencia artificial reciben autoridad.
La confianza del cliente se considera cuando se diseña la autenticación.
Y la fricción se considera porque los usuarios legítimos son parte de la arquitectura de seguridad también.
Esto produce una relación muy diferente entre la seguridad y el crecimiento.
El objetivo no es:
Máxima seguridad en todas partes.
Se trata de:
La garantía real, para la persona adecuada, en torno a la acción correcta, en el momento adecuado.
Eso significa autenticar la identidad con confianza.
Autorizar acciones de acuerdo a la política y el riesgo.
Establecer la intención cuando importa.
Verificar la legitimidad del destino.
Aplicando menos privilegios.
Continuamente reevaluando la confianza.
Y eliminar las fricciones innecesarias en todas partes.
Cuando el liderazgo se acerca a la transformación digital de esta manera, la ciberseguridad deja de ser el departamento que espera al final del proceso con una lista de verificación.
Se convierte en parte del equipo que diseña lo que viene a continuación.
Y esa puede ser la contribución más importante que una C-suite digital puede hacer.
Porque la integración de seguridad más fuerte hace más que proteger lo que la empresa ya tiene.
Le da a la empresa la confianza para construir lo que viene a continuación.