



Este artigo aborda opções de autenticação. A compatibilidade e a recuperação atuais dependem da versão e da integração; exemplos históricos não estabelecem garantias universais de suporte ou prazo.
⁇ medida que as organizações continuam se movendo em direção a uma autenticação mais forte, muitos usuários estão fazendo uma pergunta cada vez mais importante:
"Eu realmente preciso de um aplicativo autenticador, ou posso simplesmente usar uma chave de segurança de hardware?"
A resposta é:
Para muitas organizações, uma chave de segurança de hardware é uma das formas mais fortes de autenticação multifator (MFA) disponíveis.
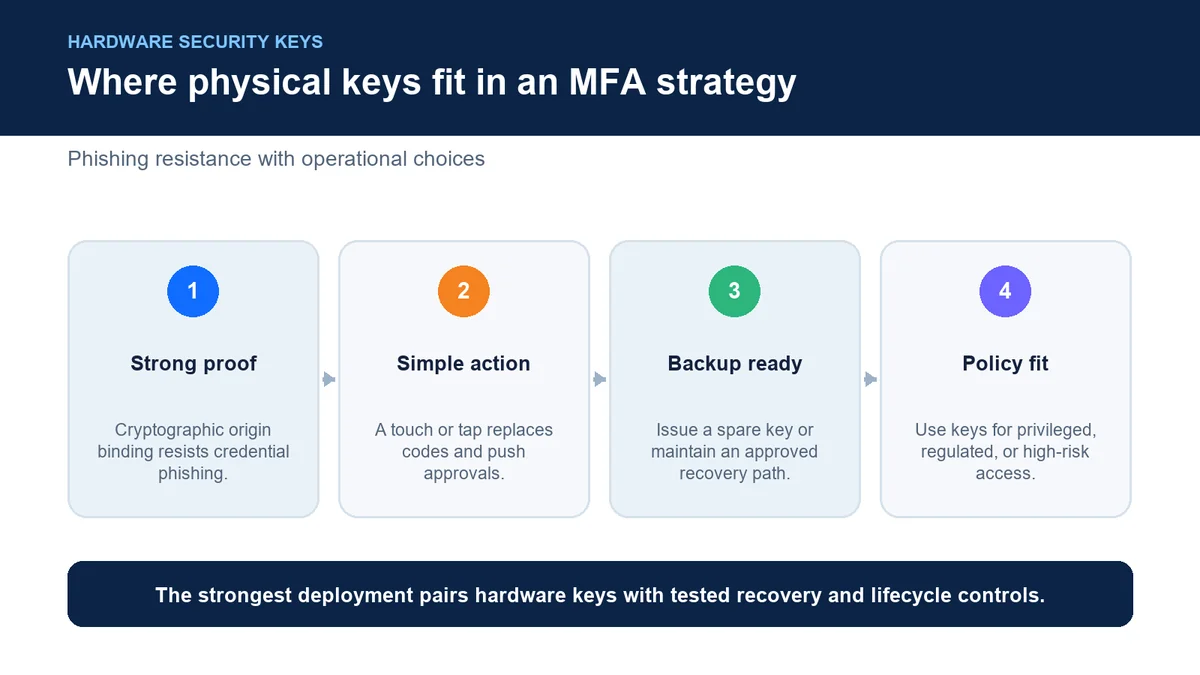
Chaves de segurança FIDO2/WebAuthn podem oferecer autenticação resistente a phishing quando implementadas corretamente. Avalie o protocolo, a configuração e a recuperação, sem presumir que todos os modos de uma chave física forneçam a mesma proteção.
Ainda melhor, as modernas plataformas de autenticação sem senha podem integrar chaves de segurança de hardware em uma estratégia de autenticação mais ampla que enfatiza a segurança, a continuidade dos negócios e a produtividade do usuário.
O que é Full Duplex Authentication® (FDA)?
A arquitetura FDA publicada descreve como o app cadastrado verifica sua relação configurada com o servidor de autenticação, enquanto a pessoa analisa a solicitação esperada. A autorização da aplicação e a segurança da sessão continuam sendo controles separados.
Confirme os procedimentos de recuperação e backup da versão instalada. Teste perda, substituição e revogação do dispositivo e tentativas de recuperação não autorizadas antes da implantação; não se estabelece aqui um prazo universal de recuperação.
Chaves de segurança FIDO2/WebAuthn podem ser avaliadas como uma opção de autenticação separada. A compatibilidade com uma implantação específica de PasswordFree ou NoPass exige evidências de integração da versão; citar um fabricante não comprova suporte.
O que é uma chave de segurança de hardware?
Uma chave de segurança de hardware é um pequeno dispositivo físico usado para verificar sua identidade durante a autenticação.
Em vez de inserir um código único de um aplicativo móvel, os usuários simplesmente:
Insira a chave em uma porta USB
Toque em uma chave de segurança habilitada para NFC contra um dispositivo móvel
Conecte-se via USB-C, Lightning ou outras interfaces suportadas
Verificar a autenticação com um toque ou PIN, dependendo da configuração
A chave prova com segurança a identidade do usuário sem exigir mensagens SMS ou aplicativos autenticadores.
Exemplos populares incluem:
YubiKey®
Chaves de segurança Feitian
Chave de segurança do Google Titan
Outros autenticadores compatíveis com FIDO2 e WebAuthn
Escolha os métodos de autenticação conforme a aplicação, o modelo de conta e a versão compatível do produto; depois verifique a integração em um piloto controlado.
Por que as chaves de hardware são mais seguras?
Chaves FIDO2/WebAuthn usam criptografia de chave pública com a parte que verifica a autenticação. Alguns autenticadores móveis também implementam métodos criptográficos resistentes a phishing; o protocolo e a configuração importam mais que o uso de uma chave ou de um app. WebAuthn
Isso fornece várias vantagens importantes de segurança.
resistência Phishing
O MFA tradicional geralmente pede aos usuários:
Digite senhas
Códigos únicos
Aprovar notificações push
⁇ s vezes, os atacantes podem enganar os usuários para que forneçam essas credenciais por meio de sites sofisticados de phishing.
As chaves de segurança de hardware reduzem drasticamente esse risco porque o processo de autenticação está criptograficamente vinculado ao site ou aplicativo legítimo.
Mesmo que os usuários visitem acidentalmente um site falso, a chave normalmente não se autenticará com o site fraudulento.
Não é necessária rede celular
Ao contrário da autenticação SMS, as chaves de hardware não dependem de:
Transportadoras móveis
Serviço celular
Mensagens de texto
Uma troca com uma chave que não usa SMS evita estas dependências específicas de SMS. Caminhos de recuperação ou contingência ainda podem reintroduzi-las:
SIM-swapping
interceptação SMS
Entrega de texto atrasada
Não é necessário nenhum aplicativo autenticador
Muitos funcionários preferem não instalar aplicativos de autenticador de negócios em smartphones pessoais.
As chaves de segurança de hardware eliminam completamente esse requisito.
Isso os torna particularmente atraentes para organizações que:
Edição de laptops corporativos
Restring o uso pessoal do telefone
Operar em ambientes seguros
Colaboradores de apoio sem smartphones
As chaves de hardware são melhores que os aplicativos autenticadores?
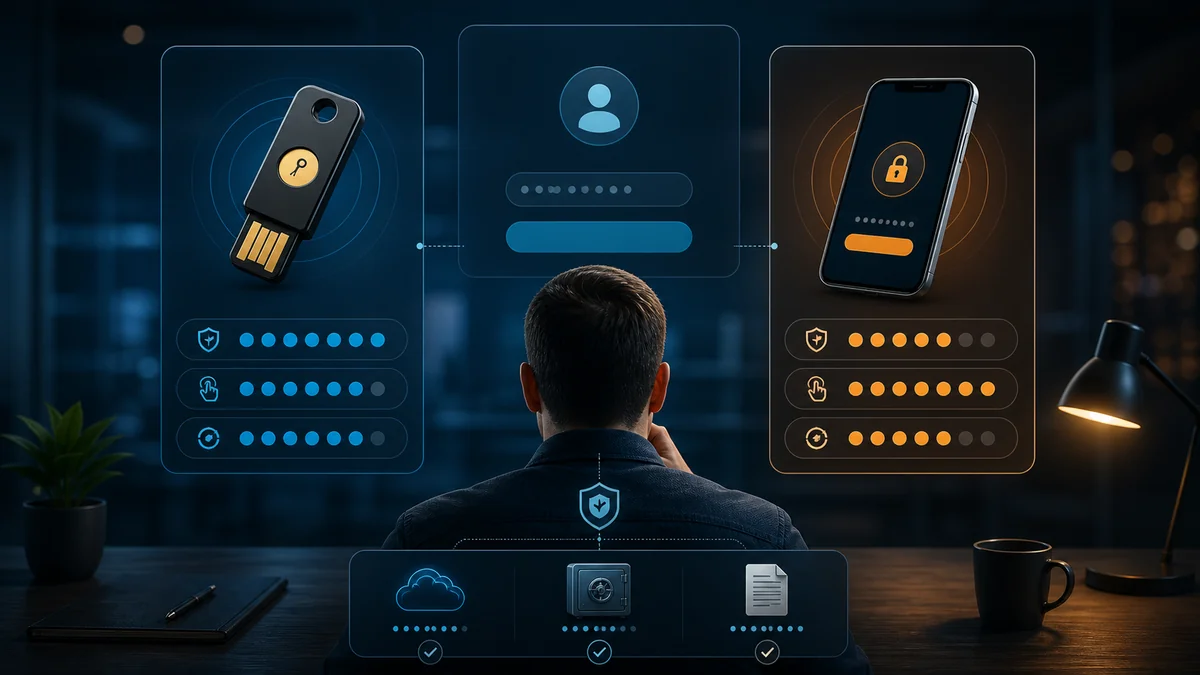
Em muitas situações, sim.
No entanto, cada método de autenticação envolve tradeoffs.
Método de autenticação | Segurança | Conveniência | resistência Phishing |
Códigos SMS | Moderado | Alto | Baixo |
Aplicativos autenticadores | Alto | Alto | Moderado |
Chaves de segurança de hardware | Muito Alta | Alto | Excelente Excelente |
Autenticação sem senha Powered by FDA | Excelente Excelente | Excelente Excelente | Excelente Excelente |
Em vez de ver chaves de hardware e autenticação sem senha como tecnologias concorrentes, as organizações as usam cada vez mais como parte de uma estratégia de identidade em camadas.
Quem deve considerar chaves de segurança de hardware?
As chaves de hardware são particularmente valiosas para:
Administradores do sistema
Executivos
instituições financeiras
Organizações de saúde
Agências governamentais
Desenvolvedores
Usuários privilegiados
Organizações com estratégias de segurança Zero Trust
Muitas estruturas de segurança cibernética recomendam autenticação resistente a phishing para contas privilegiadas, tornando as chaves de segurança de hardware uma opção atraente.
O Desafio Com Tokens físicos
Como qualquer dispositivo físico, as chaves de segurança de hardware podem ser:
Perdido
Esquecido
Danificado
Esquerda em casa
Substituído
As plataformas tradicionais de autenticação muitas vezes lutam quando isso acontece.
A autenticação moderna deve antecipar essas situações.
Construída para a Continuidade dos Negócios ⁇ Não Apenas Uma Autenticação Forte
A segurança nunca deve se tornar uma razão pela qual os funcionários não podem trabalhar.
Autenticação alimentada por Full Duplex Authentication® foi projetado em torno da resiliência operacional.
Eventos inesperados acontecem.
Os dispositivos falham.
O hardware é substituído.
Os funcionários viajam.
Autenticação deve continuar funcionando.
Autenticação de PIN de emergência
Avalie qualquer método documentado de acesso emergencial conforme a política de recuperação da organização; confirme disponibilidade, cadastro, expiração e auditoria da versão compatível.
Este mecanismo de recuperação controlada ajuda a manter a produtividade sem comprometer a segurança organizacional.
Backup e restauração seguros
Organizações que utilizam PasswordFree® : NoPass™ pode permitir Backup e restauração seguros, permitindo que os perfis de autenticação sejam protegidos com segurança até:
Armazenamento seguro na nuvem
infraestrutura de rede corporativa
Quando os usuários recebem um telefone de substituição ou configuram um novo dispositivo de autenticação, eles podem restaurar seu perfil de autenticação.
Teste a restauração em um dispositivo substituto autorizado e a revogação do anterior. Meça o tempo real de recuperação da implantação escolhida.
Em vez de reconstruir a autenticação do zero, eles simplesmente continuam trabalhando.
Escolhendo a Plataforma de Autenticação Certa
Cada organização tem requisitos operacionais únicos.
PasswordFree® ⁇ Autenticação SaaS flexível
Organizações que buscam implantação rápida de nuvem muitas vezes escolhem PasswordFree®, Identité's Software-as-a-Service autenticação plataforma.
PasswordFree® fornece:
Autenticação sem senha
Administração simplificada
Redução da carga de trabalho do help desk
Backup e restauração seguros
Melhor produtividade dos funcionários
NoPass™ ⁇ Autenticação empresarial sem compromisso
Organizações que exigem integração de identidade corporativa muitas vezes escolhem NoPass™, alimentado por Full Duplex Authentication®.
NoPass™ suporta:
Microsoft Active Directory
ID de entrada Microsoft
Microsoft 365 / Escritório 365
Microsoft Azure
Implantação no local
Ambientes de nuvem controlados pelo cliente
Muitos bancos, provedores de saúde, agências governamentais e outras organizações altamente regulamentadas preferem o NoPass™ porque combina flexibilidade de implantação, integração de identidade corporativa e autenticação resistente a phishing, permitindo-lhes manter o controle direto sobre a infraestrutura de autenticação.
Melhores práticas para usar chaves de segurança de hardware
As organizações devem:
Emissão de chaves de segurança de hardware para usuários privilegiados.
Registre métodos de autenticação de backup.
Configurar Backup e restauração seguros para perfis de autenticação.
Treine os usuários sobre o manuseio adequado das chaves de segurança.
Substitua chaves perdidas ou danificadas prontamente.
As chaves de hardware são mais fortes quando fazem parte de uma estratégia abrangente de autenticação.
A perspectiva Identité
A questão não é simplesmente:
"Posso usar uma chave de hardware em vez de um aplicativo autenticador?"
A melhor pergunta é:
"Qual método de autenticação fornece a segurança mais forte, permitindo que meus funcionários permaneçam produtivos?"
As chaves de segurança de hardware representam uma das tecnologias de autenticação mais fortes disponíveis hoje, particularmente para organizações que buscam verificação de identidade resistente a phishing.
Mas a estratégia de autenticação mais eficaz se estende além de qualquer dispositivo.
Avalie métodos sem senha, compatibilidade com chaves de hardware e recuperação como requisitos separados. Obtenha evidências da versão escolhida, incluindo falhas e perda de dispositivos, antes de depender desses recursos para a continuidade operacional.
Porque a autenticação moderna não é sobre escolher entre chaves de hardware e aplicativos autenticadores.
Trata-se de construir uma estratégia de autenticação que seja segura, resiliente, flexível e projetada para manter seu negócio em movimento.