



Este artículo trata opciones de autenticación. La compatibilidad y recuperación actuales dependen de la versión y la integración; los ejemplos históricos no establecen garantías universales de compatibilidad ni de tiempo.
A medida que las organizaciones siguen avanzando hacia una autenticación más fuerte, muchos usuarios están haciendo una pregunta cada vez más importante:
"¿Realmente necesito una aplicación de autenticación, o simplemente puedo usar una clave de seguridad de hardware?"
La respuesta es:
Sí, y para muchas organizaciones, una clave de seguridad de hardware es en realidad una de las formas más fuertes de autenticación multifactorial (MFA) disponibles.
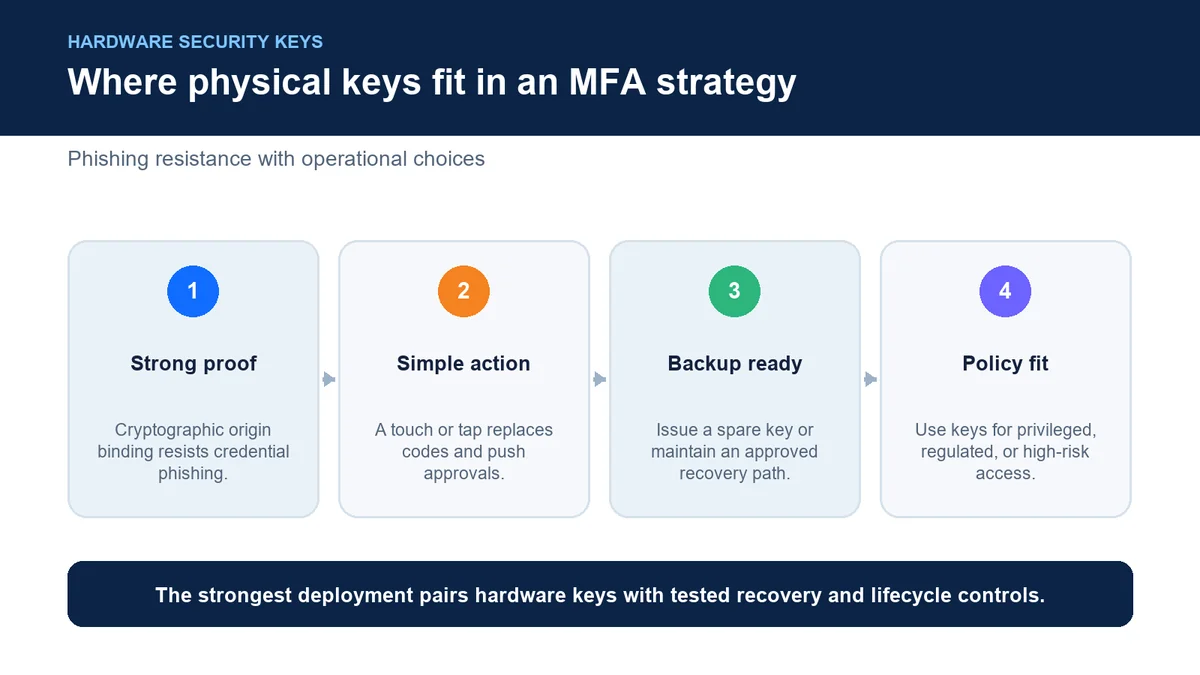
Las llaves de seguridad FIDO2/WebAuthn pueden ofrecer autenticación resistente al phishing cuando se implementan correctamente. Evalúa el protocolo, la configuración y la recuperación, sin asumir que todos los modos de una llave física proporcionan la misma protección.
Aún mejor, las modernas plataformas de autenticación sin contraseñas pueden integrar claves de seguridad de hardware en una estrategia de autenticación más amplia que hace hincapié en la seguridad, la continuidad del negocio y la productividad del usuario.
¿Qué es Full Duplex Authentication® (FDA)?
La arquitectura FDA publicada describe cómo la app inscrita comprueba su relación configurada con el servidor de autenticación, mientras la persona revisa la solicitud esperada. La autorización de la aplicación y la seguridad de la sesión siguen siendo controles separados.
Confirma los procedimientos de recuperación y respaldo para la versión instalada. Prueba la pérdida, sustitución y revocación del dispositivo y los intentos de recuperación no autorizados antes del despliegue; aquí no se establece un tiempo universal de recuperación.
Las llaves de seguridad FIDO2/WebAuthn pueden evaluarse como una opción de autenticación independiente. La compatibilidad con una instalación concreta de PasswordFree o NoPass requiere evidencia de integración para esa versión; nombrar un fabricante no demuestra compatibilidad.
¿Qué es una clave de seguridad de hardware?
Una clave de seguridad de hardware es un pequeño dispositivo físico utilizado para verificar su identidad durante la autenticación.
En lugar de introducir un código de una sola vez desde una aplicación móvil, los usuarios simplemente:
Insertar la llave en un puerto USB
Toque una tecla de seguridad habilitada para NFC contra un dispositivo móvil
Conéctese a través de USB-C, Lightning u otras interfaces compatibles
Verificar la autenticación con un toque o PIN, dependiendo de la configuración
La clave demuestra de forma segura la identidad del usuario sin requerir mensajes SMS o aplicaciones autenticadoras.
Algunos ejemplos populares son:
YubiKey®
Llaves de seguridad feitianas
Clave de seguridad de Google Titan
Otros autenticadores compatibles con FIDO2 y WebAuthn
Elige los métodos de autenticación según la aplicación, el modelo de cuenta y la versión admitida del producto; después verifica la integración en un piloto controlado.
¿Por qué las llaves de hardware son más seguras?
Las llaves FIDO2/WebAuthn usan criptografía de clave pública con la parte que verifica la autenticación. Algunos autenticadores móviles también implementan métodos criptográficos resistentes al phishing; el protocolo y la configuración importan más que usar una llave o una app. WebAuthn
Esto proporciona varias ventajas importantes en materia de seguridad.
Resistencia al phishing
MFA tradicional a menudo pide a los usuarios que:
Introduzca contraseñas
Tipo de código único
Aprobar notificaciones push
Los atacantes a veces pueden engañar a los usuarios para que proporcionen estas credenciales a través de sofisticados sitios web de phishing.
Las claves de seguridad de hardware reducen drásticamente este riesgo porque el proceso de autenticación está vinculado criptográficamente al sitio web o aplicación legítimo.
Incluso si los usuarios visitan accidentalmente un sitio web falso, la clave normalmente no se autenticará con el sitio fraudulento.
No se requiere red celular
A diferencia de la autenticación SMS, las claves de hardware no dependen de:
Transportistas móviles
Servicio celular
Mensajes de texto
Un intercambio con una llave que no usa SMS evita estas dependencias específicas de SMS. Las rutas de recuperación o respaldo pueden volver a introducirlas:
Cambio de SIM
Intercepción de SMS
Retraso en la entrega del texto
No se requiere aplicación de autenticación
Muchos empleados prefieren no instalar aplicaciones de autenticador de negocios en smartphones personales.
Las llaves de seguridad del hardware eliminan ese requisito por completo.
Esto las hace particularmente atractivas para las organizaciones que:
Emisión de computadoras portátiles corporativas
Restringir el uso del teléfono personal
Operar en entornos seguros
Apoyar a los empleados sin teléfonos inteligentes
¿Son las claves de hardware mejores que las aplicaciones de autenticación?
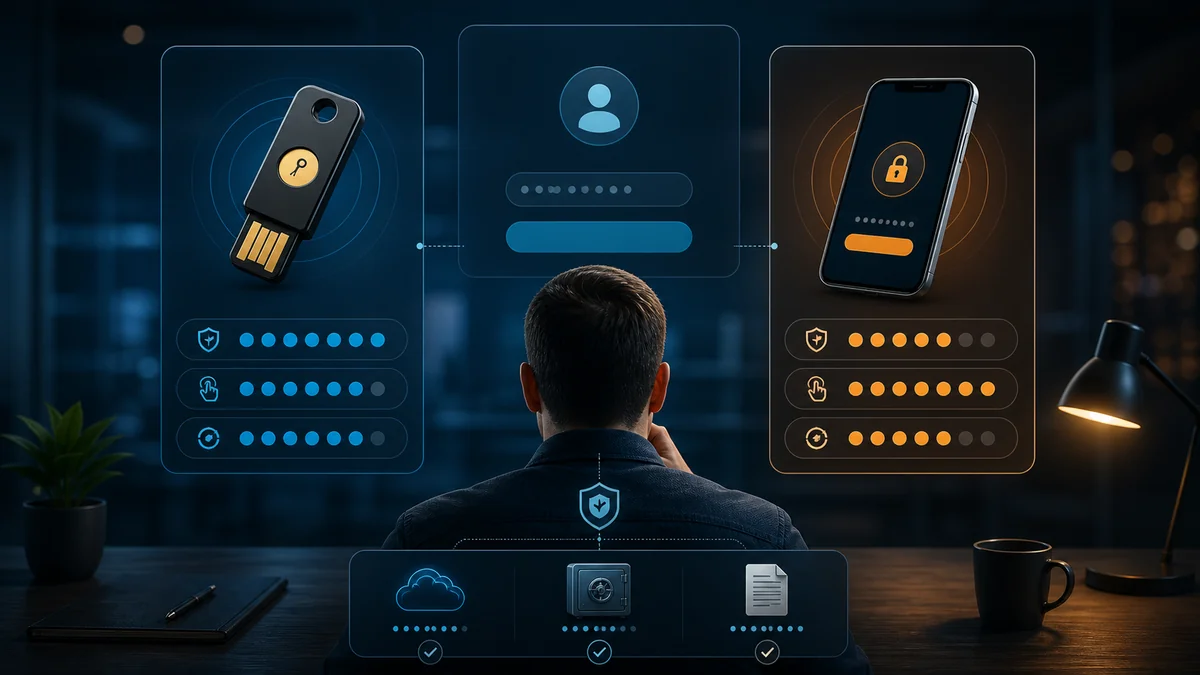
En muchas situaciones, sí.
Sin embargo, cada método de autenticación implica compensaciones.
Método de autenticación | Seguridad | Conveniencia | Resistencia al phishing |
Códigos SMS | Moderado | Alta | Baja |
Aplicaciones de autenticación | Alta | Alta | Moderado |
Llaves de seguridad de hardware | Muy alta | Alta | Excelente |
Autenticación sin contraseña con FDA | Excelente | Excelente | Excelente |
En lugar de ver las claves de hardware y la autenticación sin contraseña como tecnologías competidoras, las organizaciones las utilizan cada vez más juntas como parte de una estrategia de identidad en capas.
¿ Quién debe considerar las llaves de seguridad de hardware?
Las claves de hardware son particularmente valiosas para:
Administradores de sistemas
Ejecutivos
Instituciones financieras
Organizaciones sanitarias
Organismos gubernamentales
Desarrolladores
Usuarios privilegiados
Organizaciones con estrategias de seguridad Cero Trust
Muchos marcos de ciberseguridad recomiendan la autenticación resistente al phishing para cuentas privilegiadas, haciendo de las claves de seguridad de hardware una opción atractiva.
El desafío Con Tokens físicos
Como cualquier dispositivo físico, las claves de seguridad del hardware pueden ser:
Perdido
Olvidado
Daños
Dejada en casa.
Reemplazado
Las plataformas de autenticación tradicionales a menudo luchan cuando esto sucede.
La autenticación moderna debería anticipar estas situaciones.
Construida para la continuidad de las empresas, no solo para una fuerte autenticación
La seguridad nunca debe convertirse en una razón por la que los empleados no pueden trabajar.
Autenticación alimentada por Full Duplex Authentication® fue diseñado en torno a la resiliencia operativa.
Suceden acontecimientos inesperados.
Los dispositivos fallan.
El hardware es reemplazado.
Los empleados viajan.
La autenticación debe continuar funcionando.
Autenticación de PIN de emergencia
Evalúa cualquier método documentado de acceso de emergencia conforme a la política de recuperación de la organización; confirma disponibilidad, inscripción, caducidad y auditoría para la versión admitida.
Este mecanismo de recuperación controlada ayuda a mantener la productividad sin comprometer la seguridad de la organización.
Respaldo seguro y restauración
Organizaciones que utilizan PasswordFree® o NoPass™ puede activar Respaldo seguro y restauración, permitiendo que los perfiles de autenticación se respalden de forma segura hasta:
Almacenamiento en la nube seguro
Infraestructura de redes corporativas
Cuando los usuarios reciben un teléfono de reemplazo o configuran un nuevo dispositivo de autenticación, pueden restaurar su perfil de autenticación.
Prueba la restauración en un dispositivo de reemplazo autorizado y la revocación del anterior. Mide el tiempo real de recuperación de la instalación elegida.
En lugar de reconstruir la autenticación desde cero, simplemente vuelven a funcionar.
Elegir la plataforma de autenticación correcta
Cada organización tiene requisitos operativos únicos.
PasswordFree® — Autenticación SaaS flexible
Las organizaciones que buscan la implementación rápida de la nube a menudo eligen PasswordFree®, la plataforma de autenticación de Software como Servicio de Identité.
PasswordFree® proporciona:
autenticación sin contraseña
Administración simplificada
Reducción del volumen de trabajo del servicio de asistencia a los usuarios
Respaldo seguro y restauración
Mejora de la productividad de los empleados
NoPass™ — Autenticación empresarial sin compromiso
Las organizaciones que requieren la integración de la identidad empresarial suelen elegir NoPass™, impulsado por Full Duplex Authentication®.
NoPass™ admite:
Directorio activo Microsoft
ID de entrada Microsoft
Microsoft 365 / Oficina 365
Microsoft Azure
Despliegue local
Entornos en la nube controlados por el cliente
Muchos bancos, proveedores de atención médica, agencias gubernamentales y otras organizaciones altamente reguladas prefieren NoPass™ porque combina flexibilidad de implementación, integración de identidad empresarial y autenticación resistente al phishing mientras les permite mantener el control directo sobre la infraestructura de autenticación.
Mejores prácticas para usar llaves de seguridad de hardware
Las organizaciones deberían:
Emitir claves de seguridad de hardware a usuarios privilegiados.
Registrar métodos de autenticación de respaldo.
Configure Secure Backup & Restore para perfiles de autenticación.
Capacitar a los usuarios en el manejo adecuado de las claves de seguridad.
Reemplace las llaves perdidas o dañadas rápidamente.
Las claves de hardware son más fuertes cuando forman parte de una estrategia de autenticación integral.
La perspectiva Identité
La pregunta no es simplemente:
"¿Puedo usar una clave de hardware en lugar de una aplicación de autenticación?"
La mejor pregunta es:
"¿Qué método de autenticación proporciona la seguridad más fuerte mientras permite que mis empleados sigan siendo productivos?"
Las claves de seguridad de hardware representan una de las tecnologías de autenticación más fuertes disponibles hoy en día, especialmente para las organizaciones que buscan verificación de identidad resistente al phishing.
Pero la estrategia de autenticación más eficaz se extiende más allá de cualquier dispositivo.
Evalúa los métodos sin contraseña, la compatibilidad con llaves de hardware y la recuperación como requisitos separados. Obtén evidencia para la versión elegida, incluidos fallos y pérdida de dispositivos, antes de depender de ellos para la continuidad operativa.
Porque la autenticación moderna no se trata de elegir entre las claves de hardware y las aplicaciones autenticadoras.
Se trata de construir una estrategia de autenticación que sea segura, resistente, flexible y diseñada para mantener tu negocio en movimiento.