



Senhas dependem de um segredo compartilhado; na autenticação com criptografia de chave pública, o verificador não recebe a mesma chave privada do usuário. Senhas reutilizadas ou expostas continuam sujeitas a phishing e credential stuffing. A distinção relevante é a proteção da credencial e seu vínculo com o verificador esperado, e não supor que todo MFA usa um segredo compartilhado.
O usuário final tem a responsabilidade de salvaguardar as credenciais, apesar de quão perceptivo e cuidadoso elas são. Esta transferência de desafios de autenticação é uma maneira do usuário para o serviço, site ou rede. Isso abre a porta para Man-in-the-Middle, Man-in-the-Browser, phishing e impostor sites que estão surgindo a uma taxa fenomenal.
Exemplos recentes dessa fraqueza são os hacks dos fornecedores sem senha Microsoft e Okta, (BankInfoSecurity, March 22, 2022). Embora a autenticação sem senha e multifator (MFA) sejam metas que valem a pena, a transferência unidirecional que os métodos atuais usam os faz ficar aquém de fornecer às organizações segurança adequada, ao mesmo tempo em que oferece uma experiência de usuário simples e confiável.
Uma vez violada, sua organização deve navegar na série de divulgações para fins de relações públicas ou mandatos governamentais. Estes podem criar impactos sérios sobre você e sua organização, incluindo:
31% dos consumidores entrevistados dizem que interromperam seu relacionamento com a empresa que teve uma violação de dados
Dos consumidores afetados por uma ou mais violações, o 65% diz que perdeu a confiança na organização violada.
Os preços das ações caem uma média de 5% quando a violação de dados é revelada
Como a transferência de credenciais é unidirecional, um hacker pode facilmente instalar-se entre o usuário e o serviço para interceptar qualquer coisa que o usuário esteja enviando para o serviço e depois replicá-lo mais tarde para obter acesso. Isso aconteceu muitas vezes para continuar aceitando o risco de autenticação unidirecional.
Full Duplex Authentication® inclui a autenticação do serviço antes de a pessoa aprovar a solicitação pelo app cadastrado. O objetivo é reduzir a falsificação nessa relação de autenticação configurada. Isso não elimina todos os riscos de intermediários, navegador comprometido ou phishing: a proteção depende do protocolo, da integração e dos dispositivos envolvidos.
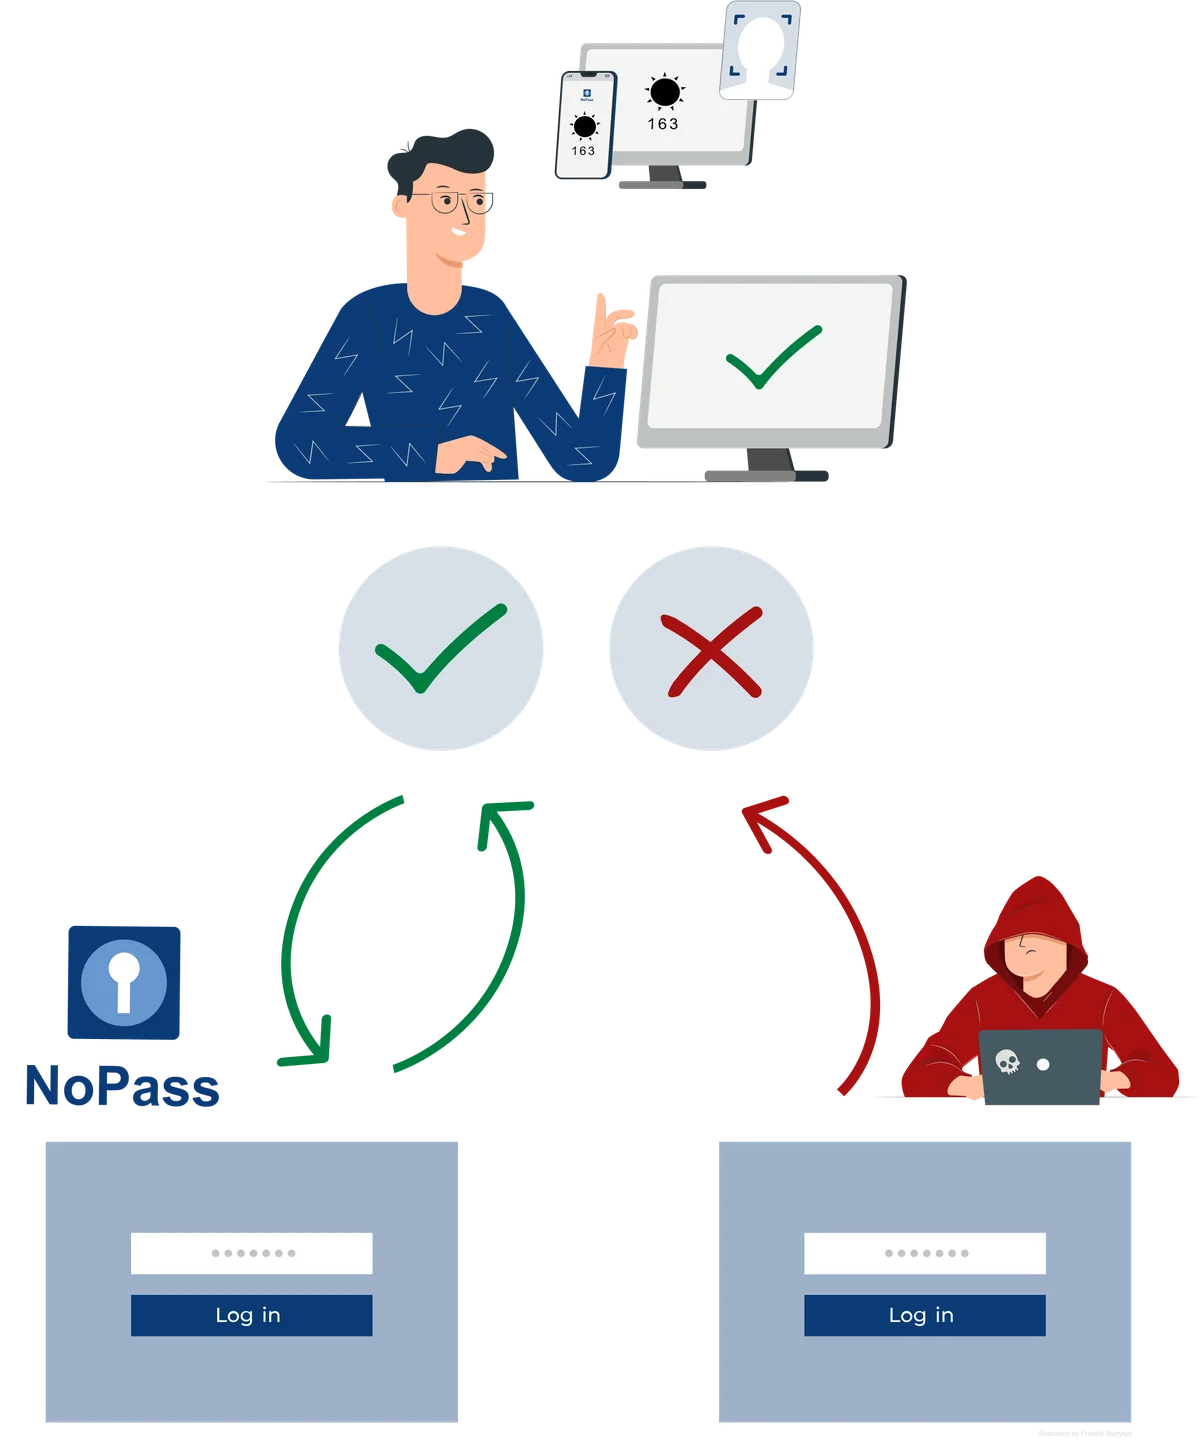
No fluxo ilustrado, a pessoa confere a combinação de imagem e número e aprova ou recusa a solicitação. Uma solicitação inesperada, que ela não iniciou, deve ser recusada. Retirar a senha reduz oportunidades de roubo dessa credencial, mas a decisão ainda depende do dispositivo cadastrado, da conexão correta com o serviço e do contexto apresentado.
O modelo Full Duplex Authentication® oferece alguns benefícios principais:
Os usuários sabem que estão em um site ou rede válido. A paz de espírito que isso traz permite que eles transajam mais confortavelmente e com mais frequência sabendo que não estão sendo comprometidos por sites impostores
A autenticação é mais natural, o que cria uma experiência de usuário mais agradável. Os usuários felizes se tornam clientes de longo prazo, permitindo que você ganhe participação de mercado de outros fornecedores que não empregam o Full Duplex Authentication® como parte de sua suíte de segurança
Nenhum dado do usuário é enviado até que o servidor seja autenticado
Verificação de usuário multifator, multicanal
Evita expor um SMS OTP digitado manualmente no fluxo de aprovação ilustrado; transmitir metadados, por si só, não prova que toda sessão ou token esteja protegido contra interceptação.
Verificar a biometria no dispositivo pode reduzir a exposição de dados biométricos centralizados. Registros de conta, informações de recuperação e outros dados pessoais ainda precisam de proteção e controles de retenção.
Eliminar a senha retira desse fluxo os caminhos de reutilização e roubo de senhas; autorização, recuperação, proteção do dispositivo e segurança da sessão continuam sendo responsabilidades próprias.
As auditorias são muito mais fáceis, já que você não precisa mais se preocupar sobre como sua empresa protege, concede acesso, criptografa e gerencia senhas
Full Duplex Authentication® é simples e seguro
A adoção de modernas tecnologias de autenticação multifator é um dos passos mais impactantes que podem reduzir significativamente o risco de uma empresa a identidades comprometidas. Mais organizações estão investigando e planejando migrar para tecnologias sem senha que incluem tecnologias como biometria e criptografia de chave pública em dispositivos amplamente acessíveis.
O processo Full Duplex Authentication® melhora a segurança com a autenticação bidirecional para tokens criptografados e biometria, reduzindo o atrito de um processo verdadeiramente sem senha. De serviços financeiros ao setor de saúde, grandes empresas estão adotando sistemas sem senha em um ritmo notável e estão buscando fazer a transição para uma arquitetura mais segura. A segurança aprimorada do NoPass™ finalmente protege tanto a empresa quanto o usuário, levando a níveis muito maiores de confiança.