



Las contraseñas se basan en un secreto compartido; en la autenticación con criptografía de clave pública, el verificador no recibe la misma clave privada que posee el usuario. Reutilizar o revelar contraseñas facilita el phishing y el relleno de credenciales. La diferencia relevante es cómo se protege la credencial y se vincula al verificador previsto, no afirmar que todo MFA comparte secretos.
El usuario final tiene la responsabilidad de salvaguardar las credenciales a pesar de lo perceptivas y cuidadosas que sean. Esta transferencia de desafíos de autenticación es una forma del usuario al servicio, sitio web o red. Esto abre la puerta a los sitios web de Man-in-the-Middle, Man-in-the-Browser, phishing e impostor que están surgiendo a un ritmo fenomenal.
Ejemplos recientes de esta debilidad son los hacks de los vendedores sin contraseña Microsoft y Okta, (BankInfoSecurity, Marzo 22, 2022). Si bien la autenticación sin contraseña y multifactor (MFA) son objetivos valiosos, la transferencia de un solo sentido que utilizan los métodos actuales les hace quedar cortos en proporcionar a las organizaciones una seguridad adecuada y, al mismo tiempo, ofrecer una experiencia de usuario simple y fiable.
Una vez infringida, su organización debe navegar por la serie de revelaciones con fines de relaciones públicas o mandatos gubernamentales. Estos pueden crear impactos serios en usted y su organización, incluyendo:
31% de los consumidores encuestados dicen que suspendieron su relación con la empresa que tenía una violación de datos
De los consumidores afectados por una o más infracciones, 65% dice que perdió la confianza en la organización violada
Los precios de las acciones bajan un promedio de 5 por ciento cuando la brecha de datos se divulga
Debido a que la transferencia de credenciales es de una sola dirección, un hacker puede instalarse fácilmente entre el usuario y el servicio para interceptar cualquier cosa que el usuario está enviando al servicio y luego replicarlo más tarde para obtener acceso. Esto ha sucedido demasiadas veces para seguir aceptando el riesgo de autenticación de un solo sentido.
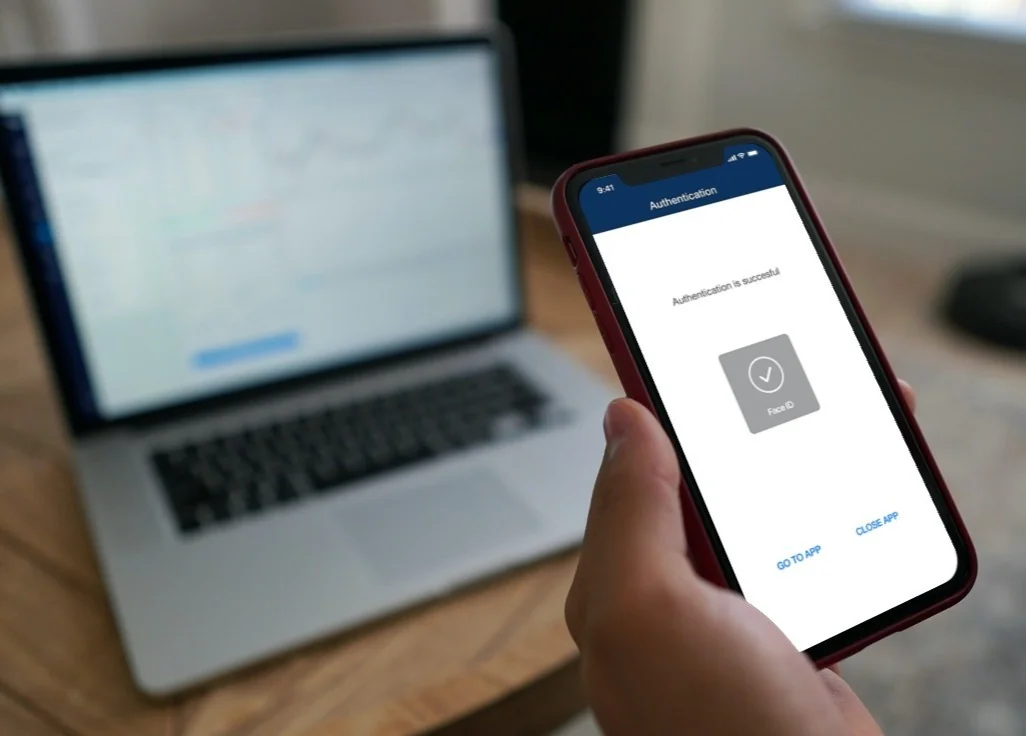
Full Duplex Authentication® incorpora la autenticación del servicio antes de que la persona apruebe la solicitud desde una app registrada. Busca reducir la suplantación dentro de esa relación de autenticación configurada. No elimina universalmente los riesgos de intermediarios, navegadores comprometidos o phishing: la protección depende del protocolo, la integración y los dispositivos participantes.
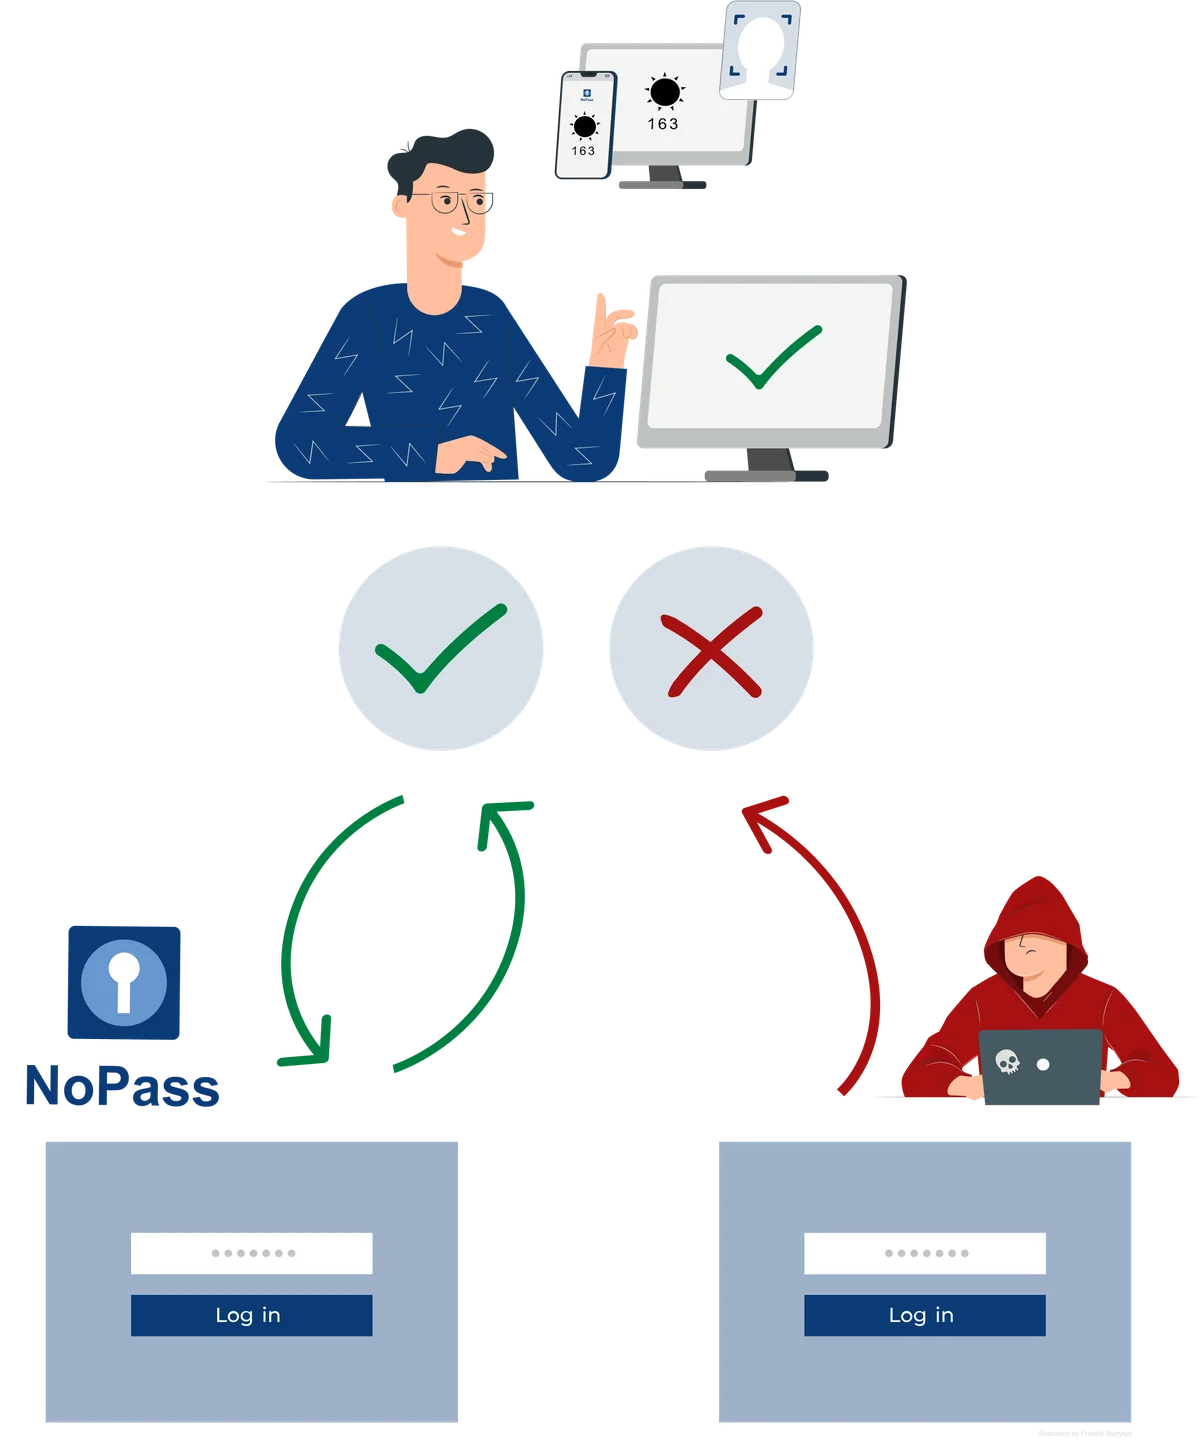
En el flujo ilustrado, la persona comprueba la combinación de imagen y número y aprueba o rechaza la solicitud. Debe rechazar una solicitud inesperada que no haya iniciado. Eliminar la contraseña reduce las oportunidades de robarla, pero la decisión sigue requiriendo un dispositivo registrado, un servicio correctamente conectado y atención al contexto.
El modelo Full Duplex Authentication® ofrece algunos beneficios clave:
Los usuarios saben que están en un sitio web o red válida. La tranquilidad que esto trae les permite realizar transacciones más cómodas y más a menudo sabiendo que no están siendo comprometidos por sitios web impostores
La autenticación es más natural, lo que crea una experiencia de usuario más agradable. Los usuarios felices se convierten en clientes a largo plazo que le permite ganar cuota de mercado de otros proveedores que no emplean Full Duplex Authentication® como parte de su suite de seguridad
No se envían datos de usuario hasta que el servidor esté autenticado
Verificación del usuario multifactor, multicanal
Evita exponer un SMS OTP introducido manualmente en el flujo de aprobación ilustrado; transmitir metadatos no demuestra por sí solo que toda sesión o token esté a salvo de interceptación.
Realizar la verificación biométrica en el dispositivo puede reducir la exposición de datos biométricos almacenados centralmente. Los registros de cuenta, la información de recuperación y otros datos personales siguen necesitando protección y controles de conservación.
Eliminar la contraseña retira de ese flujo las vías de reutilización y robo de contraseñas; la autorización, la recuperación y la seguridad de dispositivos y sesiones siguen siendo responsabilidades independientes.
Las auditorías son mucho más fáciles, ya que ya no tienes que preocuparte por cómo protege tu empresa, concede acceso, cifra y administra contraseñas
Full Duplex Authentication® es simple y seguro
La adopción de tecnologías modernas de autenticación multifactorial es uno de los pasos más impactantes que pueden reducir significativamente el riesgo de una empresa a identidades comprometidas. Más organizaciones están investigando y planeando pasar a tecnologías sin contraseña que incluyen tecnologías como la biometría y la criptografía de clave pública en dispositivos ampliamente accesibles.
El proceso Full Duplex Authentication® mejora la seguridad con la autenticación bidireccional para tokens cifrados y biométricos, al tiempo que reduce la fricción de un proceso verdaderamente sin contraseña. Desde los servicios financieros hasta el sector de la salud, las grandes empresas están adoptando sistemas sin contraseñas a un ritmo notable y están tratando de pasar a una arquitectura más segura. La seguridad mejorada NoPass™ finalmente protege tanto a la empresa como al usuario, lo que lleva a niveles de confianza mucho mayores.