



Andrew Fedkovich em 2024 Verizon Data Breach Report.
Relatório de investigações de violação de dados 2024 da Verizon Como exatamente essas violações ocorrem? Se você sabe o motivo, você está a meio caminho para vencer a raiz da causa e, portanto, garantir a segurança do seu negócio.
Olá, sou Andrew Fedkovich, desenvolvedor de segurança cibernética da Identité®, e hoje vou compartilhar com você minha compreensão do relatório da Verizon. Em inglês simples, para que você possa entender claramente as causas do problema e o que você pode fazer sobre isso.
A linha do tempo do Relatório de Violação de Dados e como usar este comentário
A mensagem da Verizon abre o relatório com os detalhes sobre o conjunto de dados de incidentes 2024 DBIR e as regras de citação.
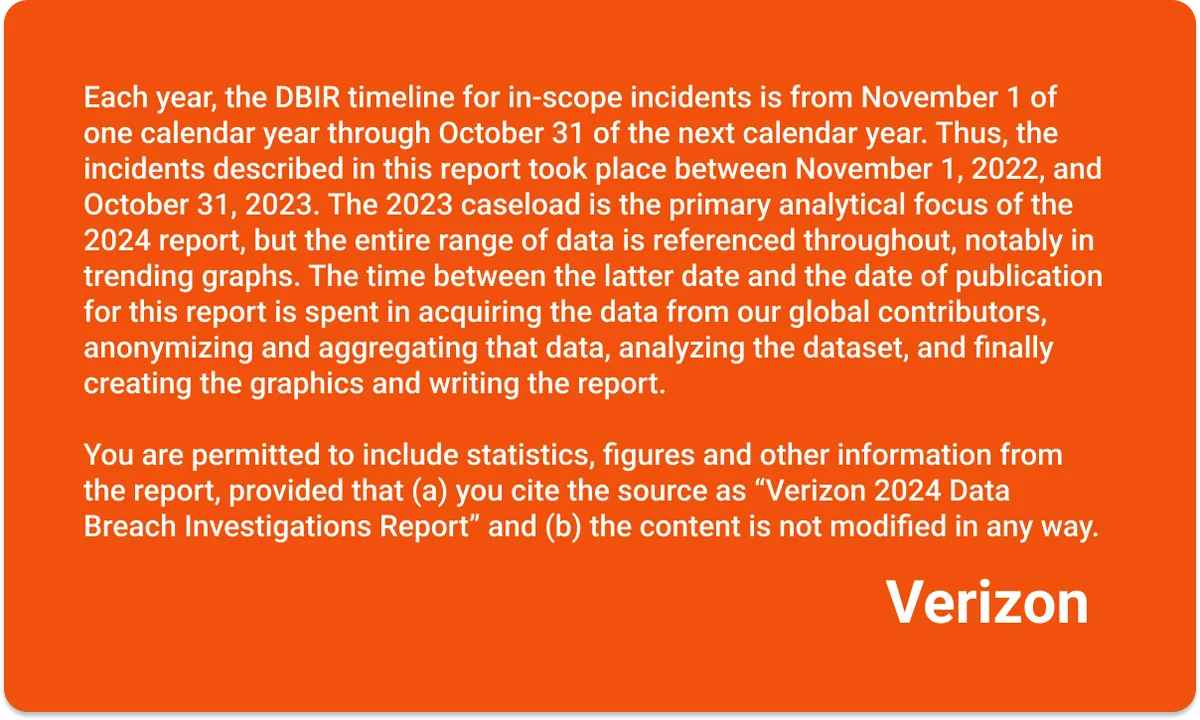
Assim, meu comentário não é de forma alguma parafraseando o conteúdo do Verizon Data Breach Report 2024. Em vez disso, é uma tentativa de torná-lo mais claro para pessoas não familiarizadas com a terminologia da indústria, mas ansiosas para entender o ambiente moderno de ameaças.
Violações envolvendo credenciais são o tipo mais comum de incidentes relatados.
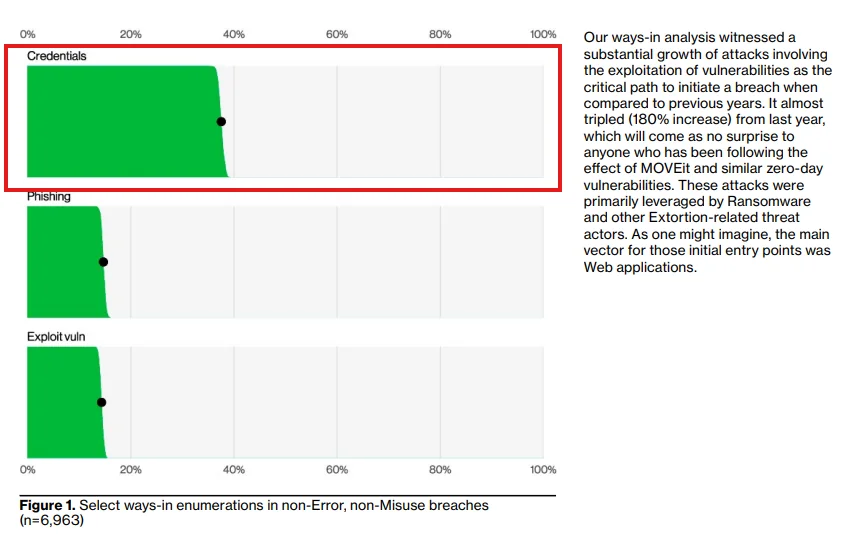
DBIR 2024, página 7 da Verizon
Breaches envolvendo credenciais abrem o Resumo dos Resultados (Página 7 do relatório). O que este gráfico significa para uma média estatística de usuários da Internet?
Para acessar a maioria dos recursos on-line ⁇ sejam aplicativos da Web ou aplicativos móveis ⁇ os usuários devem autenticar sua identidade, normalmente por meio de credenciais como nome de usuário e senha ou tokens de acesso. Quando essas credenciais são vazadas ou roubadas, usuários não autorizados podem explorá-las para violar sistemas. É aí que reside o risco real e como a maioria das violações ocorre.
Como resolver o problema da perda de credenciais ou acesso não autorizado?
Alerta Spoiler: Sem Senha MFA.
Pense desta maneira: Se não há nada para roubar, você não pode perdê-lo. O mesmo se aplica às credenciais. Se elas não existem, mas o sistema ainda permite que os usuários se autentiquem com segurança, o risco de credenciais roubadas é eliminado, reduzindo assim a probabilidade dessas questões.
A ideia por trás de soluções como NoPass™ ⁇ em que a nossa equipe está a trabalhar é simples: os funcionários já não precisam de se lembrar de uma variedade de senhas para diferentes sistemas, aumentando a segurança e a produtividade, removendo a possibilidade de roubo de senhas.
Para os consumidores, oferecemos PasswordFree®, que foi construído sobre a mesma base comum de Full Duplex Authentication®Esta é uma tecnologia patenteada projetada para lidar com as crescentes ameaças de phishing, navegador-in-browser e ataques de proxy desonestos.
Propomos usar um aplicativo móvel seguro em vez de um documento de texto simples, e-mail ou nota pegajosa.
Aqui estão as estatísticas rápidas sobre onde os usuários geralmente armazenam suas senhas, se não em um gerenciador de senhas ou em um aplicativo móvel seguro especial (de acordo com o Pesquisa pública sobre Spiceworks):
Lugares ridículos onde os usuários armazenam senhas? (Várias opções permitidas)
56% dos usuários mantém novas senhas no monitor
41% dos usuários mantém suas senhas sob o teclado
37% de usuários salvá-los em um arquivo de texto ou planilha em seu desktop.
Portanto, é seguro dizer que, longe de todos em sua empresa, armazena suas senhas em locais altamente seguros ou protegidos.
E- NoPass™ O usuário tem um aplicativo móvel que atua como uma chave para acessar vários aplicativos. Isso significa que eles não precisam armazenar várias senhas de maneira muitas vezes insegura.
Evite padrões comuns de senha – os hackers conhecem todos eles.
Estudos têm mostrado que as senhas comuns geralmente consistem em combinações de números simples ou incluem alguns tokens fáceis de lembrar – o nome de um clube de futebol favorito, o nome de um animal de estimação ou o número de telefone do seu cônjuge.
Inspirado por: Reddit
Os hackers que tentam violar contas estão cientes desses estudos e os usam para adivinhar senhas gerando combinações prováveis.
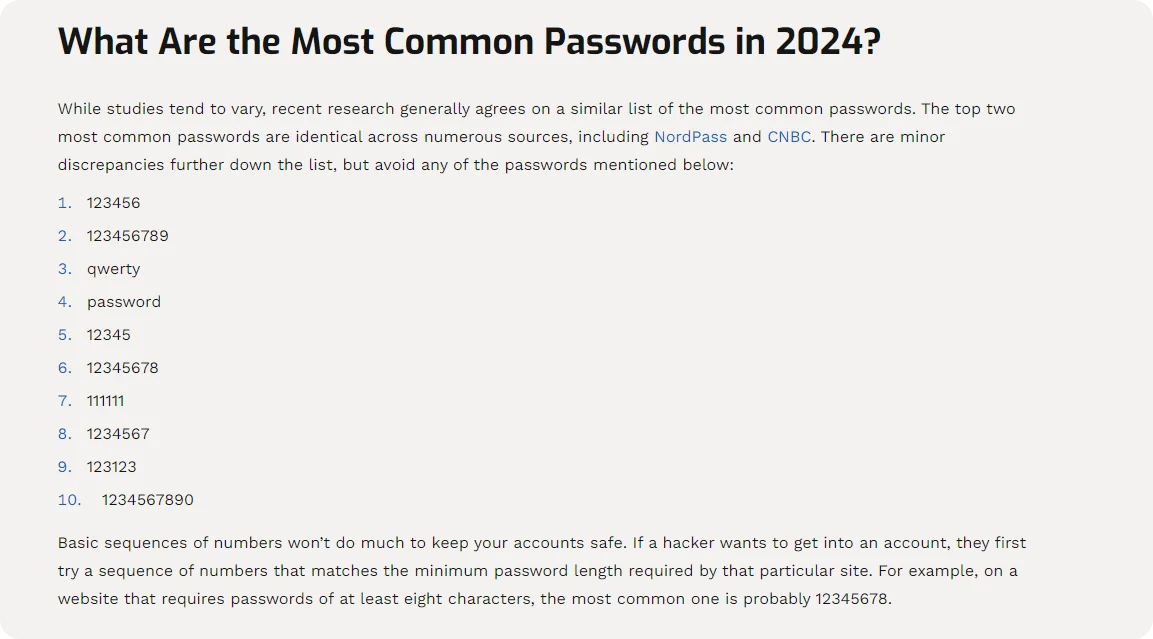
Fonte: Senhas Mais Comuns 2024
Se não houver senha, não pode ser adivinhada. NoPass™, PasswordFree®, As soluções MFA sem senha e semelhantes são projetadas especificamente para eliminar a necessidade de senhas. Em vez disso, você usa um app móvel sem senha MFA (aqui está um para usuários da Apple) para armazenar suas chaves de acesso.
Por exemplo, a solução de logon único do funcionário NoPass™ facilita o acesso dos funcionários aos aplicativos com procedimento de login seguro e fácil. Para autenticar, tudo o que eles precisam fazer é combinar duas imagens - uma imagem e um código de dígito 3 em seu aplicativo móvel e em seu desktop - e, em seguida, pressione o botão "Aprovar", se esses corresponderem.
O sistema também oferece segurança extra através de opções como tokens de hardware (como Yubikeys) ou verificação biométrica, incluindo reconhecimento facial ou impressões digitais. Esta tecnologia é patenteada e atende aos padrões NIST 800-63-B AAL3, garantindo o mais alto nível de segurança.
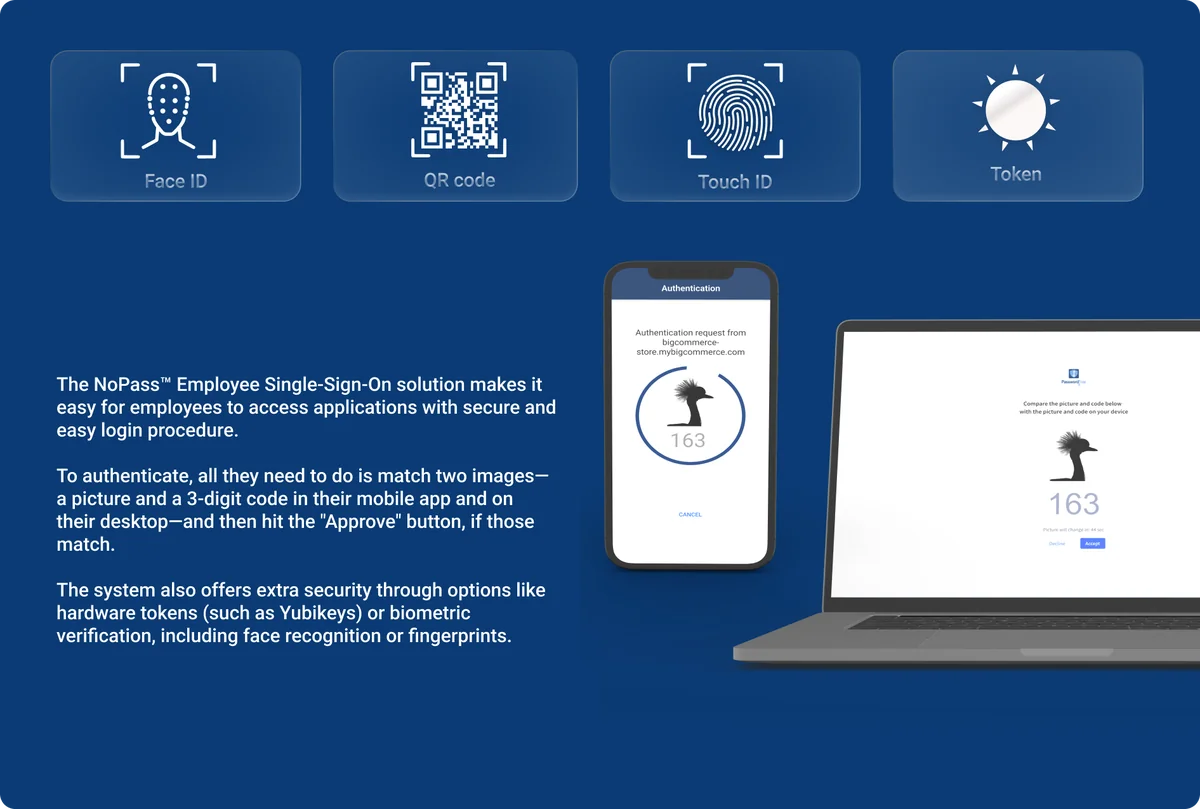
Como funciona a solução de logon único do funcionário NoPass™
Assista um curta YouTube vídeo para uma demonstração 2-min sobre autenticação segura sem senha.
Se os dados são enviados para um servidor, isso significa que os dados podem potencialmente ser interceptados.
Por último, mas não menos importante, qualquer comunicação entre um navegador em um computador e um servidor envolve a transferência de entrada do usuário do navegador para o servidor. Portanto, se uma senha for inserida em algum lugar, ela pode ser interceptada de várias maneiras durante sua jornada do navegador do usuário para o servidor de destino.
Esta é uma explicação básica de por que o Passwordless MFA é um caminho a percorrer no ambiente de segurança cibernética de hoje – elimina a necessidade de inserir senhas completamente.
O Passwordless MFA protege os usuários contra ataques de phishing?
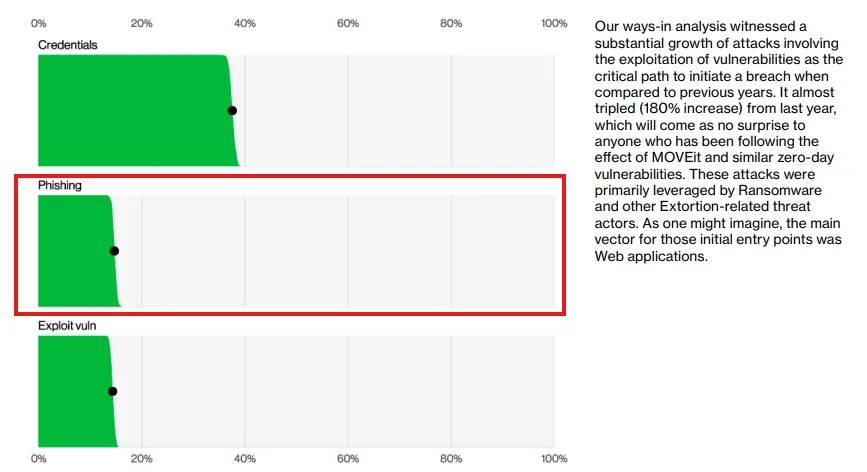
DBIR 2024, página 7 da Verizon
A resposta curta é: Parcialmente (Nem todos os métodos MFA irão protegê-lo contra phishing, a menos que você esteja usando um MFA resistente a phishing – aquele que fornecemos usando nosso Full Duplex Authentication®).
Embora a Verizon categorize o phishing separadamente (e aqueles responsáveis por quase 20% de todos os incidentes de segurança), esse tipo de ataque está intimamente relacionado a violações de credenciais.
A propósito, a Verizon também fornece dados sobre quantos usuários clicam em links de phishing e, mesmo em simulações, os números são bastante alarmantes.
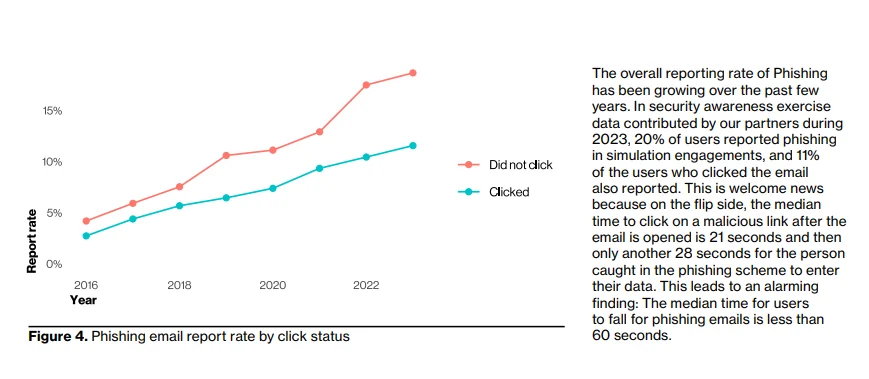
DBIR 2024, página 9 da Verizon
Como o NoPass™ ajuda no combate aos ataques de phishing?
Em termos simples, phishing refere-se à prática de enviar um e-mail fraudulento ou SMS que se pretende ser de uma organização respeitável para solicitar senhas, OTPs e outras informações pessoais. Centenas de milhões de e-mails ou textos SMS podem ser enviados e se isso resultar em tão poucos como 1 conta comprometida, a campanha é um sucesso. É por isso que e-mails e SMS phishing são muitas vezes no topo dos gráficos de exemplos de violação de dados.
Note que as senhas e SMS OTP, que é uma prática comum para MFA, podem ser facilmente pichadas. Leia mais sobre por que o SMS não deve ser usado para o MFA aqui.
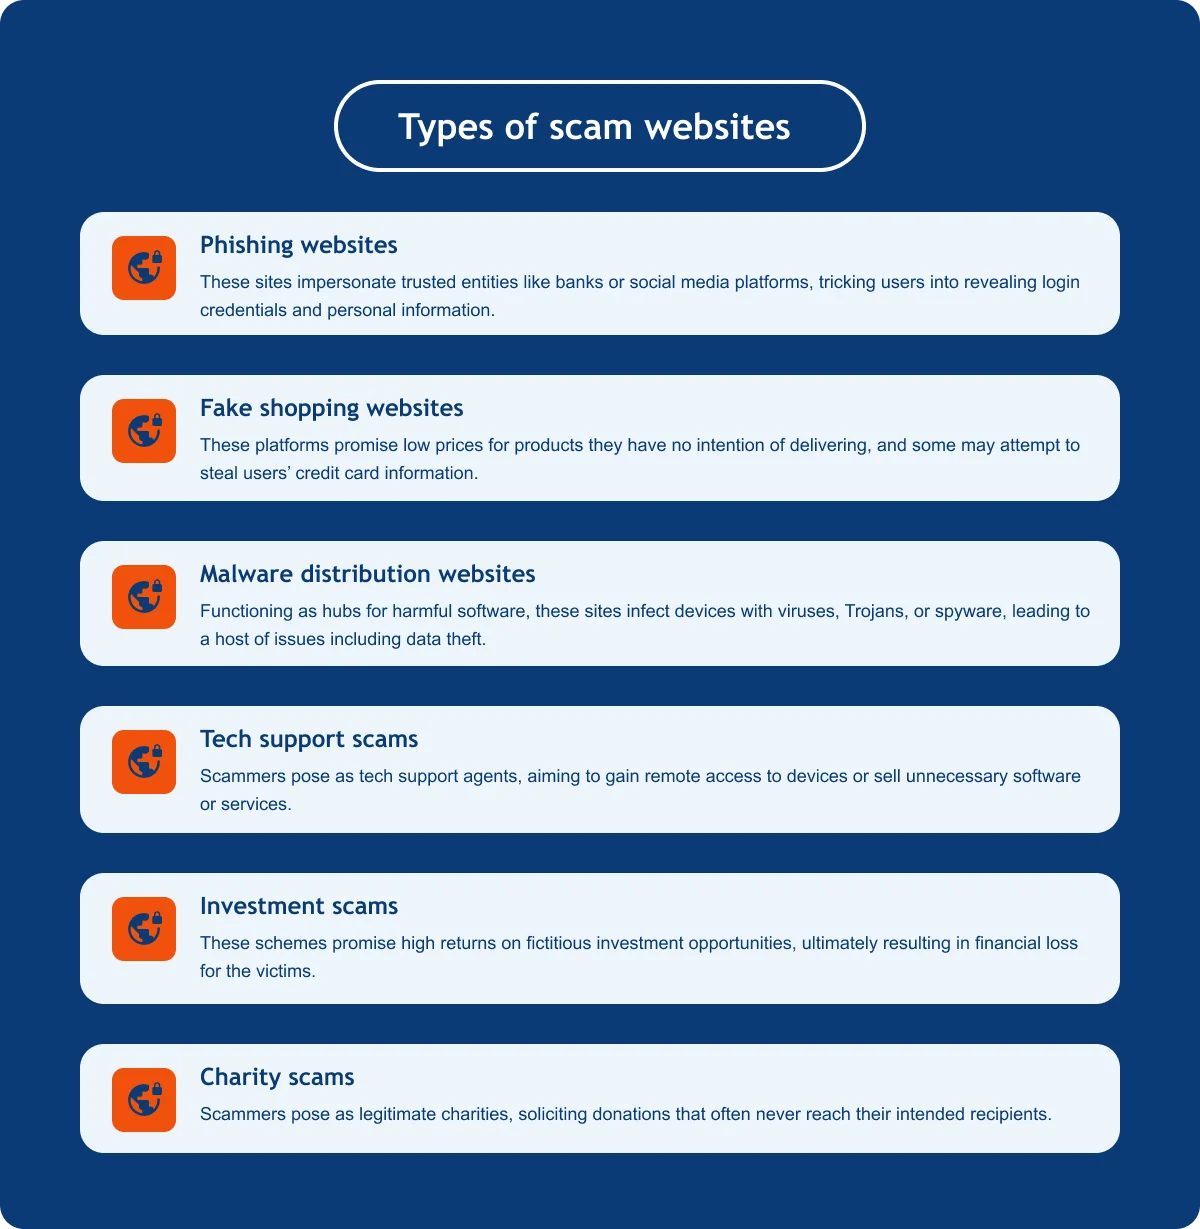
Se você verificar sua pasta de spam, você provavelmente encontrará inúmeras mensagens com links. Esses atacantes obtêm endereços de e-mail dos usuários e enviam mensagens com links prejudiciais. Ao clicar em um, o usuário pode acabar em um site fraudulento que parece legítimo, mas difere por um pequeno personagem, que um usuário comum pode não notar. Em tais sites (veja uma pequena lista de tipos de sites fraudulentos na imagem abaixo), o usuário é frequentemente solicitado a fazer um pagamento ou fazer login.
Quando esta mensagem de phishing é enviada para muitas pessoas, algumas serão mais cautelosas, configurarão filtros adequados e evitarão clicar no link.
Outros podem clicar no link, mas não inserir qualquer informação.
No entanto, há sempre uma porcentagem que irá prosseguir para inserir suas credenciais, como seu login e senha.
Se o usuário estivesse usando o NoPass™, não precisaria digitar seu login ou senha. O invasor, que configurou o link de phishing, digamos, para uma versão fraudulenta do Confluence e pediu essas credenciais, teria falhado porque não haveria necessidade de inserir nenhuma credencial. O usuário poderia simplesmente digitalizar um código QR para autenticar.
Uma vez que o phishing normalmente depende do roubo de credenciais por meio de tal entrada, a ausência de senhas com NoPass™ (para clientes corporativos) ou PasswordFree® para clientes torna esse método ineficaz.
Fique atento para mais detalhes sobre o 2024 DBIR da Verizon
No meu próximo artigo, continuarei com mais comentários sobre o Relatório de Investigações de Violação de Dados da Verizon e elaborarei sobre:
Violações de dados 2024 envolvendo um elemento humano (maior categoria!)
Violações envolvendo credenciais para aplicações web (sempre no topo do gráfico)
E por que você precisa de Desbloquear Desktop / PasswordFree® para proteger seu navegador.
P.S.
Até agora no artigo, mencionei como se livrar de senhas e SMS OTP irá protegê-lo contra phishing. Mas a autenticação requer pelo menos um dos três tipos de autenticação:
Algo que você sabe (credenciais)
Algo que você tem (seu dispositivo)
Algo que você é (biometria)
Aqui estou propondo acabar com o primeiro, algo que você sabe. O aplicativo NoPass™ e o PasswordFree® fornecem “algo que você tem” – que é seu telefone – mas o phishing também pode roubar isso.
Adicione um biométrico como seu outro método de autenticação com nosso aplicativo e aproveite o mais alto nível de autenticação, conforme definido no NIST 800-63-B, AAL3. Com nossa tecnologia, temos todos cobertos.
Em breve é a minha peça no Full Duplex Authentication® – como ele dá a você todos os três níveis de proteção de identidade e ajuda a lutar contra phishing, ataques de proxy man-in-middle e desonestos.
Siga-nos em LinkedIn para se manter atualizado em nossos posts recentes!