



Andrew Fedkovich's Take on 2024 Verizon Data Breach Report.
El informe de investigación de violación de datos 2024 de Verizon pone de relieve las tendencias significativas de las infracciones de ciberseguridad. ¿Cómo exactamente ocurren esas brechas? Si usted sabe la razón, usted está a mitad de camino para vencer la raíz de la causa y por lo tanto garantizar la seguridad de su negocio.
Hola, soy Andrew Fedkovich, desarrollador de seguridad cibernética en Identité®, y hoy compartiré con ustedes mi comprensión del informe de Verizon. En inglés sencillo, para que pudieras entender claramente las causas del problema y lo que puedes hacer al respecto.
La cronología del informe de violación de datos y cómo utilizar este comentario
El mensaje de Verizon abre el informe con los detalles sobre el conjunto de datos de incidentes de 2024 DBIR y las reglas de citación.
Por lo tanto, mi comentario no es de ninguna manera parafraseando el contenido de Verizon Data Breach Report 2024. Más bien, es un intento de hacerlo más claro para las personas que no están familiarizados con la terminología de la industria, pero deseosos de entender el entorno de amenaza moderna.
Las infracciones que implican credenciales son el tipo de incidentes más común denunciados.
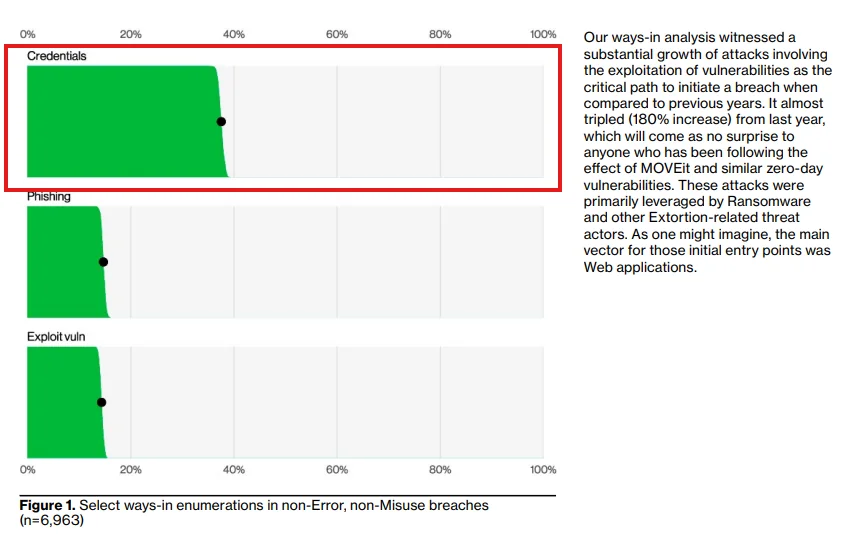
DBIR 2024 de Verizon, Página 7
Las infracciones que implican credenciales abren el Resumen de Conclusiones (Página 7 del informe). ¿Qué significa este gráfico para un promedio estadístico de usuarios de Internet?
Para acceder a la mayoría de los recursos en línea, ya sean aplicaciones web o aplicaciones móviles, los usuarios deben autenticar su identidad, normalmente a través de credenciales como un nombre de usuario y contraseña o tokens de acceso. Cuando estas credenciales se filtran o se roban, los usuarios no autorizados pueden explotarlas para violar sistemas. Aquí es donde reside el riesgo real y cómo ocurren la mayoría de las infracciones.
¿Cómo abordar el problema de la pérdida de credenciales o el acceso no autorizado?
Alerta de spoiler: MFA sin contraseña.
Piense en ello de esta manera: Si no hay nada que robar, no se puede perder. Lo mismo se aplica a las credenciales. Si no existen, pero el sistema aún permite a los usuarios autenticarse de forma segura, se elimina el riesgo de robo de credenciales, reduciendo así la probabilidad de estos problemas.
La idea detrás de soluciones como NoPass™ — que nuestro equipo está trabajando es simple: los empleados ya no necesitan recordar una variedad de contraseñas para diferentes sistemas, mejorando la seguridad y la productividad al eliminar la posibilidad de robo de contraseñas.
Para los consumidores, ofrecemos PasswordFree®, que se construyó sobre la misma base común de Full Duplex Authentication®. Se trata de una tecnología patentada diseñada para hacer frente a las crecientes amenazas de phishing, navegador-en-navegador y ataques proxy pícaro.
Proponemos utilizar una aplicación móvil segura en lugar de un documento de texto plano, correo electrónico o nota adhesiva.
Aquí están las estadísticas rápidas en donde los usuarios generalmente almacenan sus contraseñas, si no en un administrador de contraseñas o una aplicación móvil segura especial (de acuerdo con el Encuesta Pública sobre Espiceworks):
¿Lugares ridículos que los usuarios almacenan contraseñas? (Se permiten varias opciones)
56% de los usuarios mantienen nuevas contraseñas en el monitor
41% de los usuarios mantienen sus contraseñas bajo el teclado
37% de los usuarios los guarda en un archivo de texto o hoja de cálculo en su escritorio.
Por lo tanto, es seguro decir que lejos de todos en su empresa almacena sus contraseñas en lugares altamente seguros o protegidos.
A NoPass™ el usuario tiene una aplicación móvil que actúa como clave para acceder a múltiples aplicaciones. Esto significa que no necesitan almacenar varias contraseñas de manera insegura a menudo.
Evite los patrones de contraseña comunes – los hackers los conocen todos.
Los estudios han demostrado que las contraseñas comunes a menudo consisten en combinaciones simples de números o incluyen algunos tokens fáciles de recordar – el nombre de un club de fútbol favorito, el nombre de una mascota, o el número de teléfono de su cónyuge.
Inspirado por: Rojo
Los hackers que intentan romper cuentas son conscientes de estos estudios y los utilizan para adivinar contraseñas generando combinaciones probables.
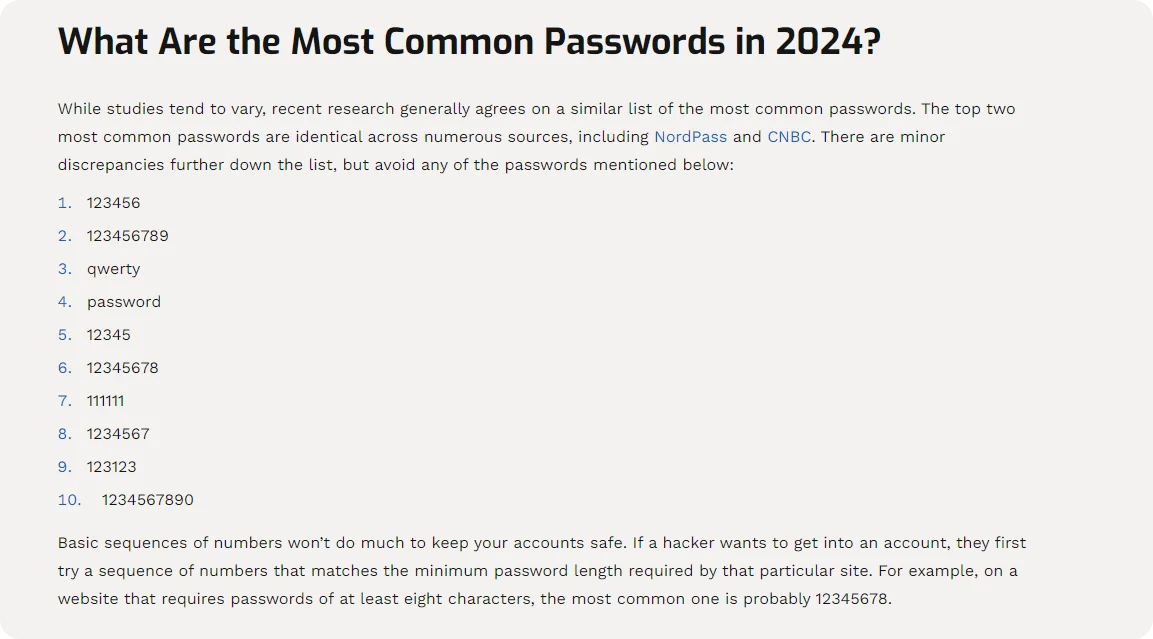
Fuente: Contraseñas más comunes 2024
Si no hay contraseña, no se puede adivinar. NoPass™, PasswordFree®, y similares Las soluciones MFA sin contraseña están diseñadas específicamente para eliminar la necesidad de contraseñas. En su lugar, se utiliza un Aplicación móvil MFA sin contraseña (aquí está uno para los usuarios de Apple) para guardar sus llaves de acceso.
Por ejemplo, la solución NoPass™ Employee Single-Sign-On facilita el acceso de los empleados a las aplicaciones con un procedimiento de acceso seguro y fácil. Para autenticar, todo lo que necesitan hacer es coincidir con dos imágenes —una imagen y un código de 3-digital en su aplicación móvil y en su escritorio— y luego pulsar el botón "Aprobar", si esa coincidencia.
El sistema también ofrece seguridad adicional a través de opciones como fichas de hardware (como Yubikeys) o verificación biométrica, incluyendo reconocimiento facial o huellas dactilares. Esta tecnología está patentada y cumple con los estándares NIST 800-63-B AAL3, garantizando el más alto nivel de seguridad.
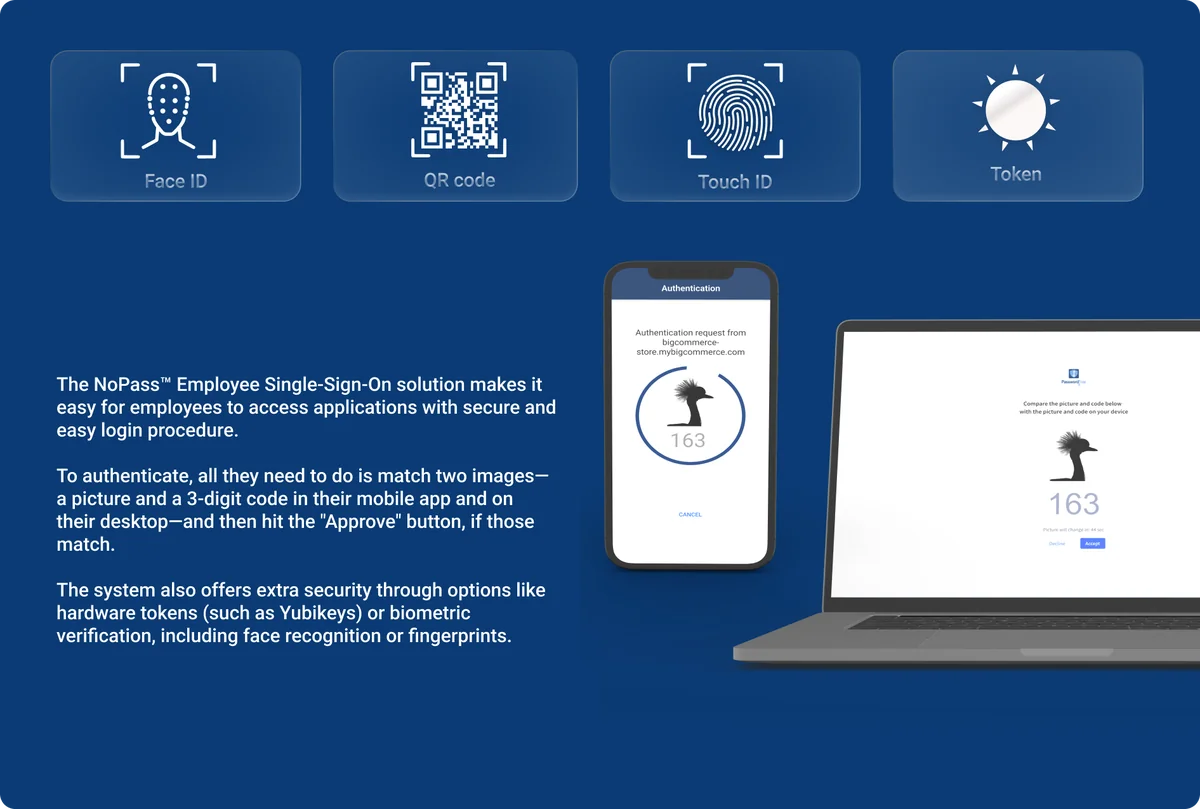
Cómo funciona la solución de inicio de sesión único del empleado NoPass™
Mira un poco Vídeo de YouTube para una demostración de 2-min sobre autenticación segura sin contraseña.
Si los datos se envían a un servidor, significa que los datos pueden ser interceptados.
Por último, pero no menos importante, cualquier comunicación entre un navegador en un computadora y un servidor implica la transferencia de la entrada de usuario desde el navegador al servidor. Por lo tanto, si se introduce una contraseña en algún lugar, puede ser interceptada de varias maneras durante su viaje desde el navegador del usuario al servidor de destino.
Esta es una explicación básica de por qué Passwordless MFA es una manera de ir en el entorno de ciberseguridad de hoy en día, que elimina la necesidad de introducir contraseñas por completo.
¿Protege a los usuarios de ataques de phishing MFA sin contraseña?
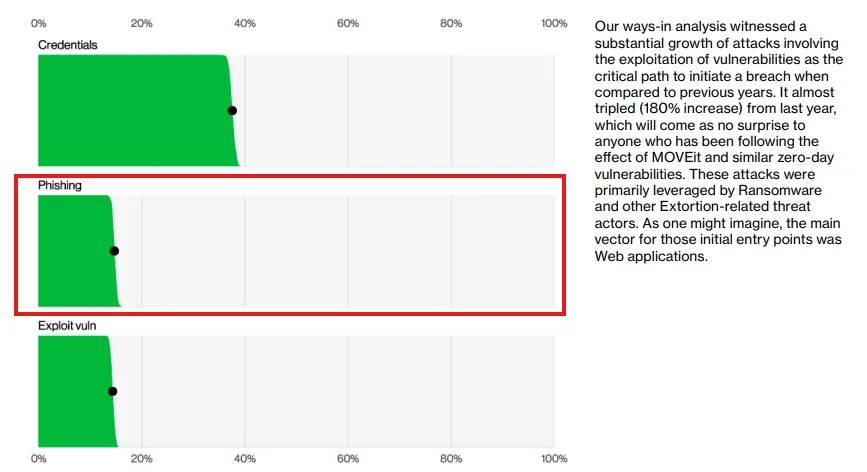
DBIR 2024 de Verizon, Página 7
La respuesta corta es: Parcialmente. (No todos los métodos de MFA le protegerán contra el phishing, a menos que esté usando un MFA resistente al phishing – el que proporcionamos usando nuestro Full Duplex Authentication®).
Aunque Verizon categoriza el phishing por separado (y los que representan casi 20% de todos los incidentes de seguridad), este tipo de ataque está estrechamente relacionado con las infracciones de credencial.
Por cierto, Verizon también proporciona datos sobre cuántos usuarios hacen clic en enlaces de phishing, e incluso en simulaciones, los números son bastante alarmantes.
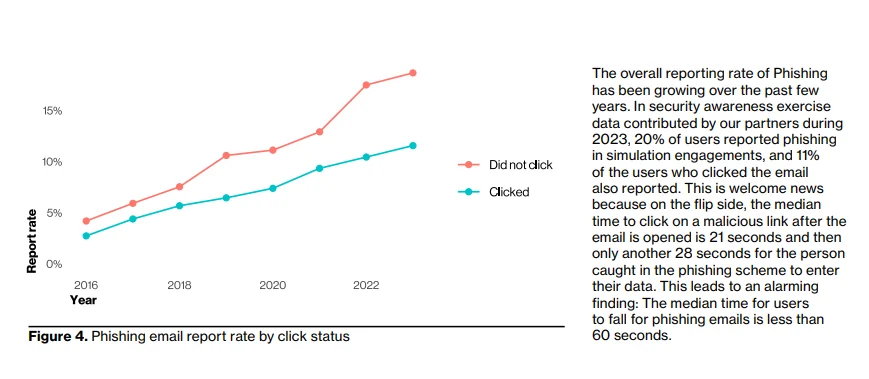
DBIR 2024 de Verizon, Página 9
¿Cómo ayuda NoPass™ en la lucha contra los ataques de phishing?
En términos simples, phishing se refiere a la práctica de enviar un correo electrónico o SMS fraudulentos que pretende ser de una organización de buena reputación para solicitar contraseñas, OTPs y otra información personal. Se pueden enviar cientos de millones de correos electrónicos o mensajes SMS y si esto resulta en una cuenta tan pequeña como 1 comprometida, la campaña es un éxito. Es por eso que los correos electrónicos y el phishing SMS a menudo están en la cima de los gráficos de ejemplos de violación de datos.
Tenga en cuenta que las contraseñas y SMS OTP, que es una práctica común para MFA, se puede pulir fácilmente. Lea más sobre por qué SMS no debe ser utilizado para MFA aquí.
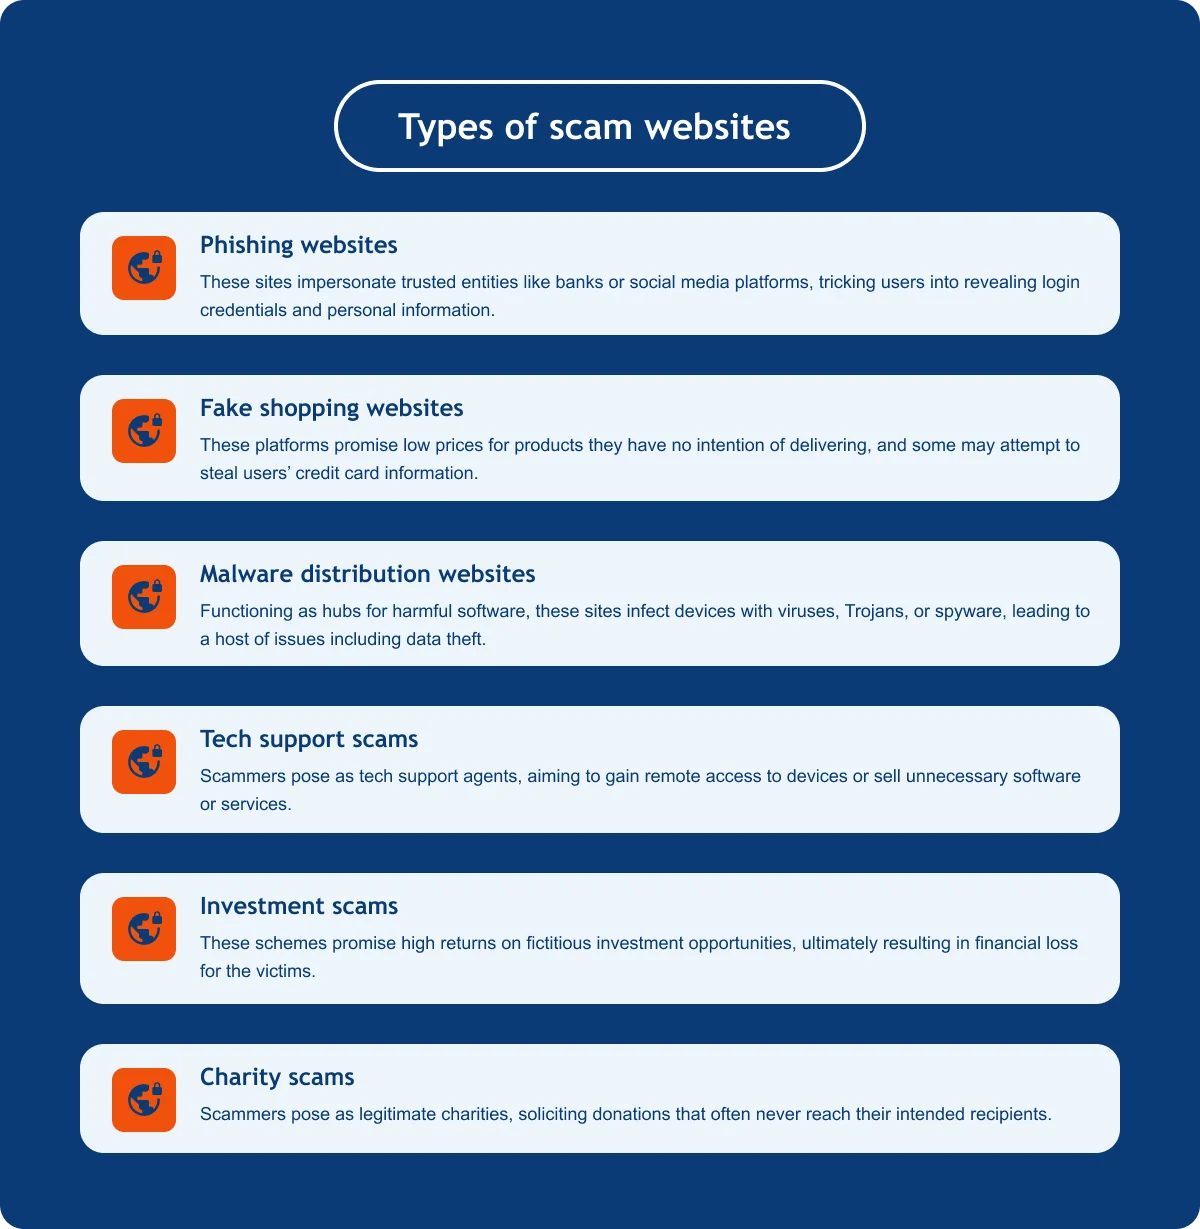
Si revisa su carpeta de spam, es probable que encuentre numerosos mensajes con enlaces. Estos atacantes obtienen direcciones de correo electrónico de los usuarios y envían mensajes con enlaces dañinos. Al hacer clic en uno, el usuario puede terminar en un sitio de estafa que se parece a un legítimo, pero difiere por un pequeño carácter, que un usuario regular puede no notar. En estos sitios (ver una lista corta de tipos de sitios web de estafa en la imagen de abajo), al usuario se le pide a menudo que haga un pago o iniciar sesión introduciendo sus credenciales.
Cuando este mensaje de phishing se envía a muchas personas, algunos serán más cautelosos, configurarán filtros adecuados y evitarán hacer clic en el enlace.
Otros pueden hacer clic en el enlace pero no introducir ninguna información.
Sin embargo, siempre hay un porcentaje que procederá a introducir sus credenciales, como su inicio de sesión y contraseña.
Si el usuario hubiera estado usando NoPass™, no necesitarían introducir su login o contraseña en absoluto. El atacante, que estableció el enlace de phishing, digamos, a una versión de estafa de Confluence y pidió esas credenciales, habría fallado porque no habría necesidad de introducir ninguna credenciales. El usuario podría simplemente escanear un código QR para autenticar.
Dado que el phishing generalmente depende de robar credenciales a través de dicha entrada, la ausencia de contraseñas con NoPass™ (para clientes empresariales) o PasswordFree® para clientes hace que este método sea ineficaz.
Manténgase atento para obtener más detalles sobre 2024 DBIR de Verizon
En mi próximo artículo, voy a continuar con más comentarios sobre el Informe de investigación de Data Breach de Verizon, y voy a detallar:
Infracciones de datos 2024 que involucran un elemento humano (¡la categoría más grande!)
Infracciones que implican credenciales para aplicaciones web (siempre en la parte superior del gráfico)
Y por qué necesita Desktop Unlock/ PasswordFree® para proteger su navegador.
P.D.
Hasta ahora en el artículo, mencioné cómo deshacerse de las contraseñas y SMS OTP le protegerá contra el phishing. Pero la autenticación requiere al menos uno de tres tipos de autenticación:
Algo que sabes (credenciales)
Algo que tienes (tu dispositivo)
Algo que eres (biometría)
Aquí estoy proponiendo acabar con el primero, algo que ya sabes. La aplicación NoPass™ y PasswordFree® proporcionan “algo que tienes” —que es tu teléfono—, pero el phishing también puede robarlo.
Añada un método biométrico como su otro método de autenticación con nuestra aplicación y disfrute del nivel más alto de autenticación definido en NIST 800-63-B, AAL3. Con nuestra tecnología, los tenemos a todos cubiertos.
Pronto es mi artículo sobre Full Duplex Authentication® — cómo te da los tres niveles de protección de la identidad y ayuda a luchar contra los ataques de phishing, hombre en medio y pícaro.
Síguenos en LinkedIn para mantenerse actualizado ¡En nuestros últimos posts!