



Com as transações digitais se tornando comuns e os ataques cibernéticos aumentando, a importância de métodos de autenticação fortes nunca foi maior. Um método de autenticação de dois fatores amplamente utilizado é o SMS One-Time Password (OTP).
O que é o SMS OTP?
O OTP SMS envia um código alfanumérico ou numérico exclusivo para um número móvel para autenticação de dois fatores. Os destinatários usam esse código ao fazer login em um serviço, site ou aplicativo. No entanto, esse método tem vulnerabilidades. Neste blog, explicaremos por que a verificação do OTP SMS não é segura e mostraremos em detalhes um dos ataques que podem acontecer ao usar o OTP SMS.
Tipos de ataques de phishing SMS OTP
Uma fraqueza grave de SMS OTP é a sua suscetibilidade a ataques de phishing e táticas de engenharia social. Phishing engana os usuários em dar informações sensíveis, personificando fontes legítimas. Os atacantes podem fazer sites ou aplicativos falsos para roubar credenciais e OTPs. A engenharia social, como a personificação, também pode fazer com que os usuários compartilhem OTPs por telefone. Uma vez que os atacantes têm OTPs, eles podem violar contas e acessar dados sensíveis.
Aqui estão os tipos 3 de ataques de phishing SMS OTP
Interceptação e Troca de SIM: Os OTPs de SMS podem ser interceptados através de troca de SIM ou vulnerabilidades de rede. Os atacantes ganham o controle dos números de vítimas, interceptam OTPs e contas de violação.
Phishing & Engenharia Social: OTPs SMS são suscetíveis a ataques de phishing. Os atacantes enganam os usuários para revelar OTPs através de sites falsos ou táticas de engenharia social, comprometendo contas.
Riscos de dispositivo e rede: roubo de dispositivos móveis ou vulnerabilidades de rede expõem OTPs. Mesmo dispositivos seguros são vulneráveis a ataques baseados em rede, comprometendo a integridade da autenticação.
Exemplo de ataque de phishing OTP SMS
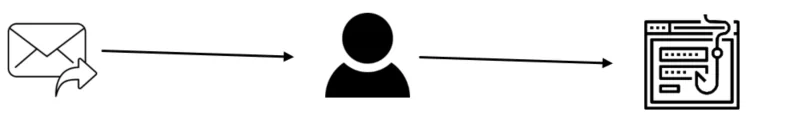
O ataque começa com um e-mail enviado para um usuário pedindo para redefinir a credencial ou pedindo ao usuário para fazer login em sua conta para verificar alguma atividade. O link no e-mail direcionará o usuário para um site de phishing que é configurado para se assemelhar ao site legítimo real.
O usuário insere suas credenciais no site de phishing. As credenciais são registradas pelo hacker e, posteriormente, inseridas no site legítimo pelo hacker.
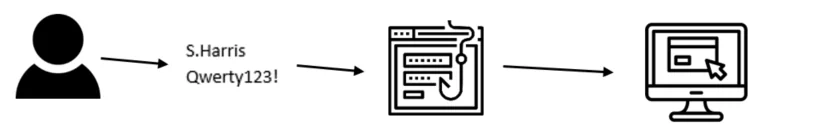
O site legítimo gera uma senha única SMS (OTP), e envia-o para o usuário - geralmente na forma de uma série de caracteres alfabéticos ou um código numérico de seis ou oito dígitos.
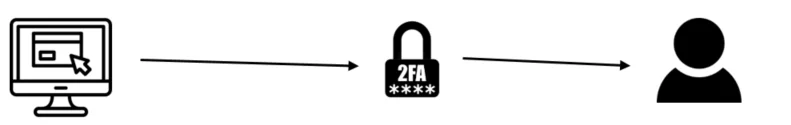
O usuário digita manualmente o OTP no site de phishing, e o atacante digita o OTP no site legítimo, ganhando acesso.
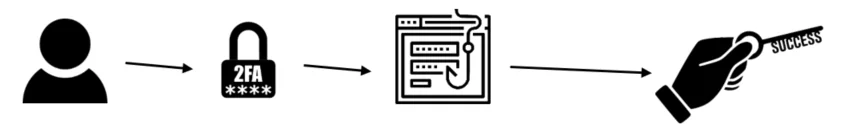
O hacker tem facilmente ignorado as proteções adicionais de SMS essencialmente da mesma maneira que o nome de usuário original e senha foram comprometidos. Eles pediram ao usuário por seus segredos. Há variações muito mais sofisticadas deste ataque, mas porque o hacker pode simplesmente pedir ao usuário para a sofisticação da informação não é necessário.
Como proteger contra ataques de phishing?
Para evitar ataques de phishing e proteger os usuários contra ataques de phishing, é crucial fortalecer o processo de autenticação, permitindo a autenticação multifator sem senha (MFA) like PasswordFree® E-mail Identite. PasswordFree executa 3FA com dois toques em uma tela. Os usuários podem fazer login em contas em 5 segundos e esteja totalmente protegido contra ataques cibernéticos. Quer saber mais sobre PasswordFree® MFA? Descubra aqui.
Além disso, o Identité® possui um método de autenticação bidirecional patenteado premiado Full Duplex Authentication® (FDA). O FDA executa uma sequência de autenticação única e altamente segura pela qual o servidor envia metadados para o dispositivo do usuário, para que o servidor possa concluir a validação do pedido de autenticação.
No entanto, a chave privada do usuário ainda não é invocada. O servidor valida-se para o usuário enviando contexto estático e dinâmico necessário para provar sua identidade para o aplicativo móvel. Só então o aplicativo móvel invoca a chave privada do usuário para autenticar.