




Durante décadas, a segurança cibernética tem operado em torno de uma suposição relativamente simples:
Autenticar o usuário e, em seguida, conceder acesso.
Digite o nome de usuário correto.
Insira a senha correta.
Completa MFA.
Autenticação bem sucedida.
Bem-vindo.
Mas e se a pessoa que completou com sucesso esse login não for realmente a pessoa que pensamos que eles são?
E se um evento de autenticação que era legítimo há cinco minutos não representa mais uma sessão confiável?
Essa é a questão central levantada em um artigo recente do TechRadar Pro, A crise de identidade da Cibersegurança: por que a confiança não pode mais começar e terminar no login.
O artigo argumenta que a imagem tradicional de atacantes "quebrem" redes está cada vez mais desatualizada. Os atacantes de hoje podem entrar pela porta da frente usando credenciais legítimas e, em seguida, operar dentro de um ambiente enquanto parecem ser funcionários legítimos.
É uma mudança profunda.
A segurança cibernética está se movendo de um mundo onde perguntamos principalmente:
“Alguém invadiu?”
para um em que cada vez mais temos que perguntar:
“A pessoa já está realmente dentro de quem nós pensamos que ela é?”
E isso muda consideravelmente a conversa sobre segurança de identidade.
O novo atacante nem sempre invade
Quando a maioria das pessoas imagina um ataque cibernético, imagina alguém explorando uma vulnerabilidade, ignorando um firewall ou implantando malware sofisticado.
Esses ataques certamente ainda acontecem.
Mas os criminosos descobriram outro método.
Por que quebrar a porta quando você pode obter a chave?
As senhas e credenciais são roubadas através de:
Phishing
Infostealer malware
Colheita credencial
Engenharia social
Violações de dados anteriores
Session seq ⁇ estro
Mercados de credenciais Dark-web
TechRadar aponta para phishing, infostealers, seq ⁇ estro de sessão e coleta de credenciais como contribuintes para um ambiente em que o acesso legítimo à conta tornou-se cada vez mais disponível para os invasores. O artigo cita a Pesquisa de Violações de Segurança Cibernética do Reino Unido 2025, que descobriu que o phishing era a ameaça cibernética mais comum entre as empresas que relataram uma violação ou ataque.
Uma vez que um atacante possui credenciais legítimas – ou em alguns casos uma sessão autenticada – o problema de segurança muda.
O atacante pode não parecer mais um atacante.
Parecem um empregado.
Autenticação é um momento no tempo
Uma das observações mais fortes no artigo do TechRadar é que a autenticação fornece uma instantâneo no tempo.
Uma pessoa autentica com sucesso em 9: 02 a.m.
O que exatamente estabelecemos?
Nós estabelecemos que os requisitos de autenticação foram satisfeitos em aproximadamente 9: 02.
Mas o que acontece depois?
No 9:17, a conta acessa um banco de dados sensível.
No 9:24, ele baixa informações que nunca acessou antes.
No 9:31, ele tenta entrar em um sistema administrativo.
No 9:38, ele acessa um novo aplicativo.
O evento de autenticação original deve continuar a estabelecer confiança ilimitada?
Esse é o problema.
Como o artigo TechRadar coloca, a questão importante é cada vez mais não simplesmente se alguém autenticado corretamente, mas se a atividade que se segue continua a fazer sentido.
Essa é uma excelente maneira de pensar sobre a segurança de identidade moderna.
Era suposto que a confiança zero era para lidar com isso
O conceito não é inteiramente novo.
A Zero Trust tem dito às organizações há anos:
Nunca confie. Verifique sempre.
O princípio básico reconhece que a confiança não deve ser concedida automaticamente apenas porque um usuário ou dispositivo está dentro de uma rede corporativa.
Mas o mesmo princípio precisa se estender à identidade.
Uma autenticação bem-sucedida não deve significar:
Confiável para sempre.
Isso deve significar:
Confiança estabelecida para esta interação nestas circunstâncias.
E quando as circunstâncias mudam, os controles de segurança devem ser capazes de reavaliar essa confiança.
Da autenticação à confiança contínua
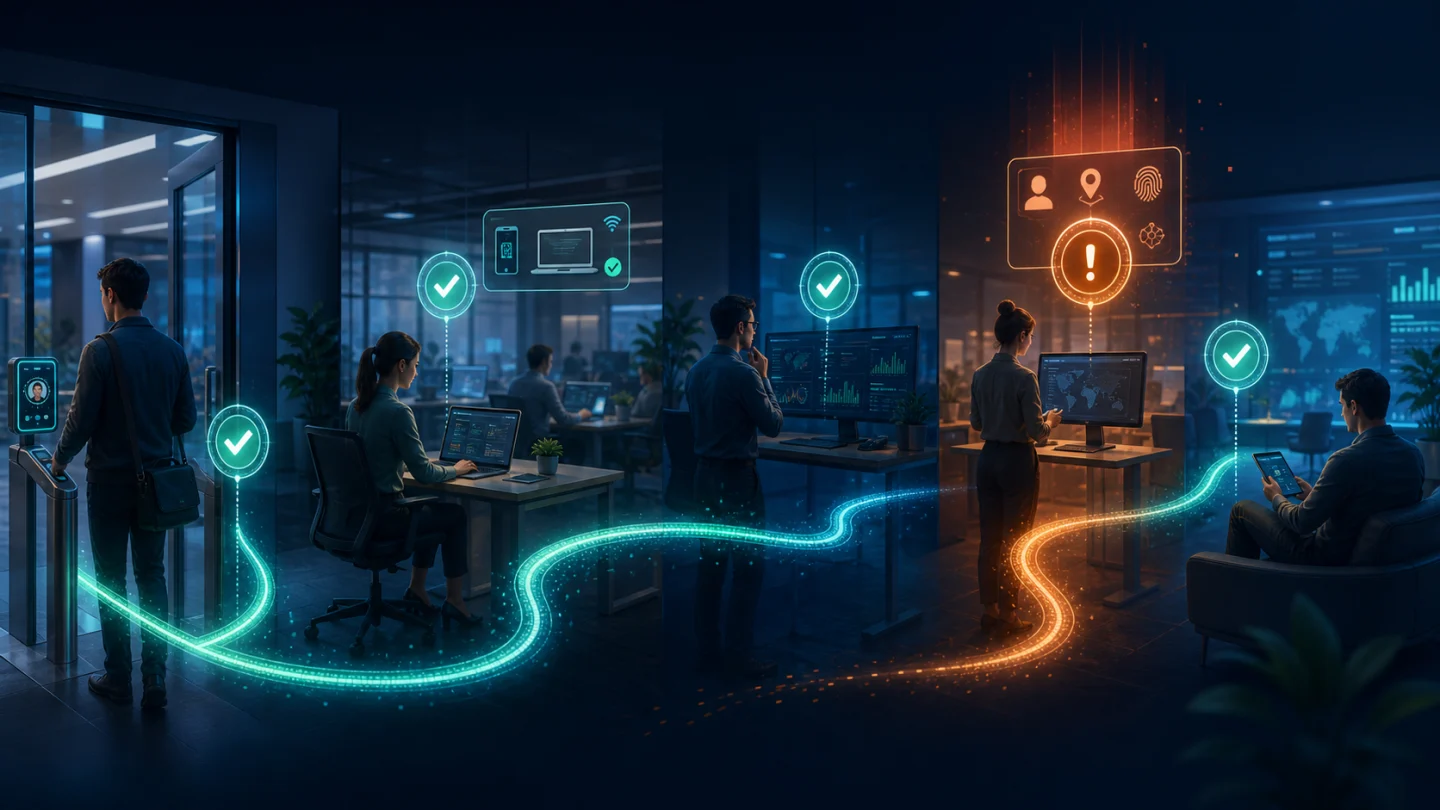
O artigo do TechRadar descreve a ascensão de confiança contínua modelos.
Em vez de tomar uma única decisão de segurança no login, essas abordagens avaliam continuamente o contexto e o comportamento.
Por exemplo, suponha que um funcionário normalmente:
Obras de Miami
Logs entre 8:00 am e 6:00 p.m.
Utiliza três aplicações específicas
Acesso a conjuntos de dados específicos
Realiza funções de negócios previsíveis
Agora a conta de repente:
Conecta-se a um ambiente incomum
Acessa uma aplicação desconhecida
Solicita informações sensíveis
Alterações nas configurações de segurança
Tentativa de operações privilegiadas
Cada ação individualmente pode ser tecnicamente permissível.
Juntos, no entanto, eles podem contar uma história diferente.
O artigo do TechRadar descreve como a análise comportamental e o aprendizado de máquina podem ajudar a identificar desvios de padrões estabelecidos e reconhecer situações em que a atividade não se alinha mais com a identidade esperada.
Esta é uma camada de segurança importante.
Mas há outra parte do problema de identidade que merece igual atenção.
Não devemos esperar até depois do login para questionar a identidade
O monitoramento contínuo ajuda a responder:
“Essa identidade autenticada continua a se comportar como o usuário legítimo?”
Isso é importante.
Mas também devemos melhorar o que acontece durante a autenticação em si.
Porque quanto mais forte for a nossa confiança no início do relacionamento, melhor será o nosso ponto de partida.
Isso significa ir além:
Nome de usuário + Senha ⁇ Identidade
e até mesmo além de implementações que equivalem a:
Nome de usuário + Senha + Aprovar botão ⁇ Identidade
A autenticação moderna deve estabelecer uma maior confiança em:
A pessoa
O dispositivo
O evento de autenticação
A intenção do usuário
e, mais importante:
O destino.
Por que as senhas estão se tornando um sinal de identidade cada vez mais fraco
Uma senha não prova identidade.
Isso prova o conhecimento de um segredo.
Não são a mesma coisa.
Se eu sei a sua senha, um sistema de autenticação convencional pode me tratar como você.
É precisamente por isso que as credenciais roubadas são tão valiosas.
E a adição do MFA melhora significativamente a segurança, mas a força depende muito do método que está sendo usado.
Os atacantes desenvolveram técnicas que incluem:
fadiga MFA
Push bombardeio
Engenharia social
SIM swap
phishing Adversary-in-the-middle
Roubo de sessão-token
Portais de autenticação falsos
A indústria de autenticação, portanto, precisa fazer uma pergunta mais fundamental:
Como podemos estabelecer a identidade sem depender tão fortemente de segredos reutilizáveis?
Autenticação sem senha faz parte da resposta
A autenticação sem senha altera a equação removendo a senha convencional do processo de autenticação.
Em vez de provar a identidade através de algo que o usuário lembra e tipos, a autenticação pode envolver:
Algo que o usuário tem
como um dispositivo confiável,
combinado com:
Algo que o usuário é
como uma impressão digital ou biométrica facial.
Isso significa que a autenticação sem senha ainda pode fornecer vários fatores de autenticação.
Ele simplesmente elimina a senha reutilizável.
Para os atacantes, isso é importante.
Você não pode roubar uma senha que não existe.
Mas eliminar a senha por si só não resolve todos os problemas de identidade.
A intenção é diferente Da Homologação
Considere outro problema cada vez mais comum: a fadiga MFA.
Um atacante já tem credenciais de usuário e gera repetidamente solicitações de autenticação.
O telefone do funcionário exibe:
Aprovar?
Mais uma vez.
E outra vez.
E outra vez.
Eventualmente, o atacante espera que o funcionário aprove um por meio de confusão, distração ou frustração.
Isso demonstra uma distinção importante:
A aprovação não é necessariamente intenção.
Identité aborda isso de forma diferente.
Em vez de confiar apenas em um prompt de aprovação / negação inexplicável, uma experiência de autenticação pode explicitamente perguntar:
“Você solicitou esta sessão de autenticação?”
Na mesma tela, o Identité também pode apresentar um imagem e número de três dígitos Contexto de autenticação adicional.
O objetivo é afastar o usuário de:
Ver prompt ⁇ Toque em aprovar
para:
⁇ Confirmar intenção ⁇ Autenticar
Isso é importante porque o usuário não está simplesmente sendo perguntado:
“Você vai aprovar isso?”
Eles estão sendo perguntados:
“Você iniciou esse evento de autenticação?”
Mas há outra identidade em cada transação de autenticação
É aqui que a conversa de identidade se torna particularmente interessante.
Nós gastamos enormes quantidades de tempo perguntando:
“É realmente o usuário?”
Mas há outro participante na relação de autenticação.
O site.
A aplicação.
O serviço.
O destino.
Por que não estamos igualmente preocupados em estabelecer sua identidade?
Os atacantes não apenas personificam funcionários.
Eles personificam:
Bancos
Portais de saúde
Microsoft 365
aplicações corporativas
Plataformas SaaS
Serviços governamentais
Portais VPN
sites de comércio eletrônico
Um site fraudulento pode reproduzir quase tudo o que os usuários dependem visualmente para determinar a legitimidade.
O logotipo.
As fontes.
As cores.
A tela de login.
O nome da empresa.
Mesmo o domínio pode ser enganosamente semelhante.
O usuário pode se autenticar com sucesso porque acredita genuinamente que está se comunicando com a organização legítima.
O problema não é que o usuário falhou na autenticação.
O problema é que o destino nunca foi necessário para autenticar-se.
Full Duplex Authentication®: Autenticação deve funcionar das duas maneiras
Este é o princípio por trás do Identité patenteado Full Duplex Authentication® (FDA).
A autenticação tradicional pergunta principalmente:
“Você é o usuário legítimo?”
Full Duplex Authentication® adiciona:
“Este é o destino legítimo?”
Ambos os lados participam do estabelecimento da confiança.
O usuário autentica.
O destino legítimo autentica.
Isso é autenticação mútua.
Um site impostor pode ser capaz de duplicar a aparência de uma organização legítima.
Mas copiar a aparência não torna o impostor criptograficamente ou autenticamente equivalente ao destino legítimo.
Isso cria uma relação de confiança fundamentalmente diferente.
Da verificação de identidade à verificação de relacionamento
Esta distinção torna-se ainda mais poderosa quando combinada com o argumento central no artigo TechRadar.
O futuro da segurança de identidade não é apenas:
Autenticar mais.
É...
Estabeleça uma confiança mais significativa.
Considere as perguntas que uma arquitetura de autenticação moderna deve abordar:
Este é o usuário autorizado?
Este é o dispositivo autorizado?
O usuário realmente iniciou essa sessão de autenticação?
É este o destino legítimo?
E depois que o acesso foi concedido:
A atividade subsequente continua a fazer sentido?
Agora estamos nos movendo de um único evento de autenticação para algo muito mais amplo:
Uma relação de confiança.
Comportamentos após a autenticação
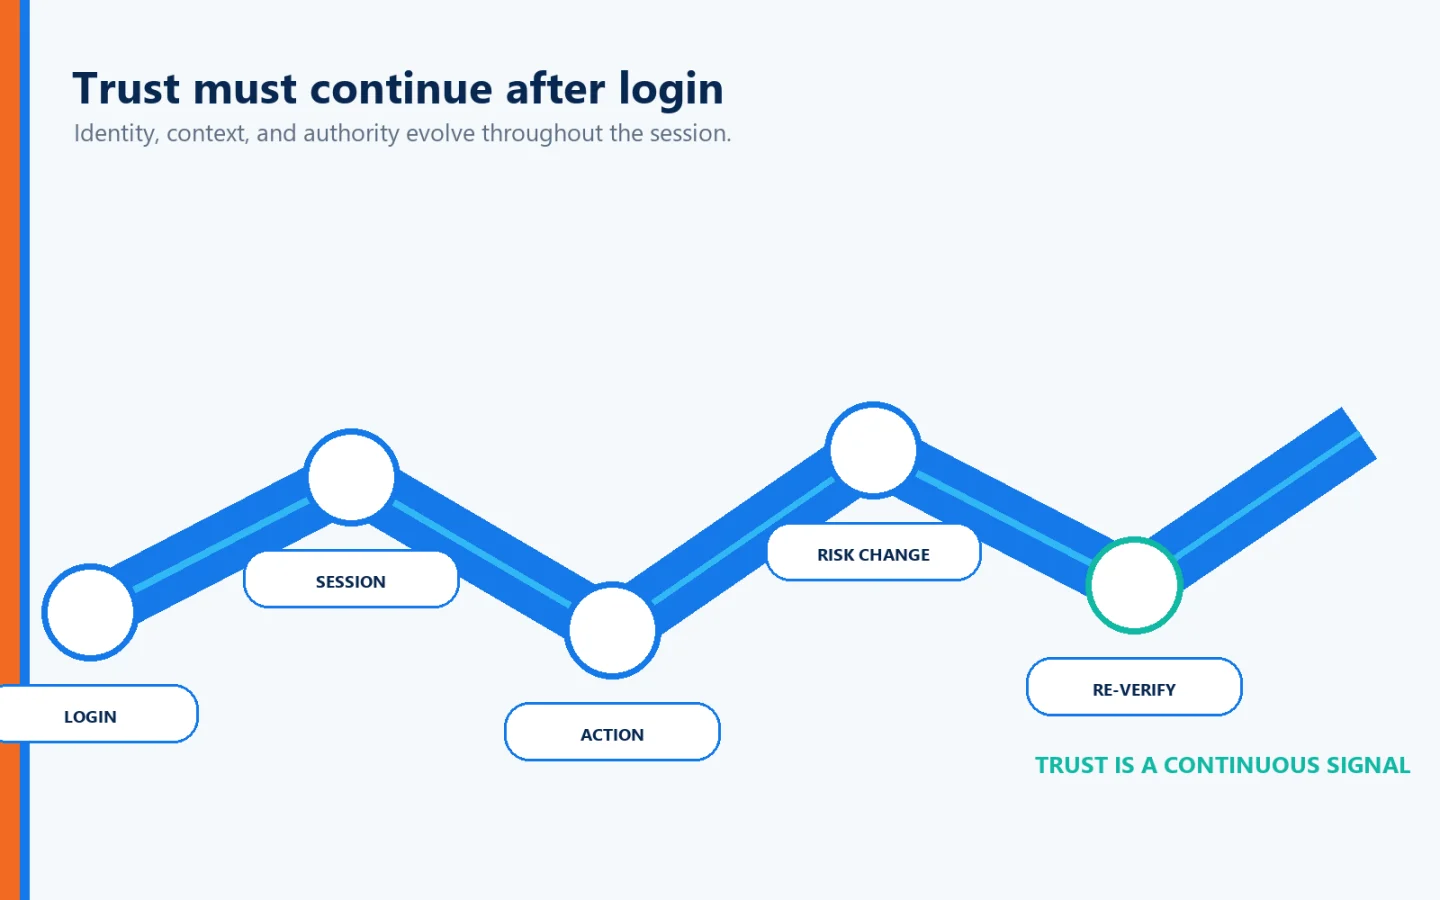
É aqui que a ênfase do artigo do TechRadar na inteligência comportamental se torna especialmente importante.
Mesmo uma autenticação forte não pode garantir que todas as ações subsequentes permaneçam legítimas.
As contas mudam.
Dispositivos podem ser comprometidos.
As sessões podem ser potencialmente sequestradas.
Privilégios mudam.
Os funcionários mudam de função.
Mudanças de risco.
O artigo argumenta que a identidade deve ser entendida como a sistema de vida em vez de um banco de dados de credenciais estáticas.
É um conceito particularmente útil.
Identidade não é simplesmente:
Nome de usuário: Jane Smith
**Senha: **********
MFA: Passou
A identidade existe dentro do contexto.
O que Jane normalmente acessa?
O que Jane está autorizada a fazer?
Qual dispositivo ela normalmente usa?
Qual aplicativo ela está acessando?
Que ação ela está tentando fazer?
A atividade corresponde ao seu papel?
A transação faz sentido?
A segurança de identidade moderna precisa cada vez mais combinar autenticação forte na entrada com avaliação inteligente depois.
Biometria descentralizada pode fortalecer a identidade sem criar outro alvo centralizado
A biometria pode melhorar significativamente a conveniência e a confiança da autenticação.
Mas a biometria introduz uma importante questão de privacidade:
Onde estão armazenados os dados biométricos?
Identité utiliza a Arquitetura descentralizada projetado para que as informações biométricas permaneçam no dispositivo confiável do usuário.
A biometria não precisa ser enviada para o Identité ou armazenada em um repositório biométrico centralizado do Identité para correspondência.
A biometria do usuário permanece no dispositivo do usuário.
Isso é importante porque a informação biométrica é fundamentalmente diferente de uma senha.
Se uma senha for comprometida, você pode alterá-la.
Você não pode emitir uma nova impressão digital.
Evitar repositórios biométricos centralizados desnecessários pode, portanto, fornecer uma importante vantagem de segurança e privacidade.
PasswordFree®: Autenticação sem senha SaaS
Identité PasswordFree® é a nossa solução de autenticação sem senha SaaS.
PasswordFree® é projetado em torno de capacidades, incluindo:
Autenticação sem senha
Full Duplex Authentication® patenteado
Autenticação mútua
Autenticação de dispositivo confiável
Verificação biométrica descentralizada
Intenção de autenticação
Autenticação contextual
Autenticação de PIN de emergência
Backup e restauração seguros
Opções de autenticação de terceiros compatíveis
O objetivo não é simplesmente remover a senha.
É aumentar a confiança na relação de autenticação, reduzindo o atrito desnecessário para usuários legítimos.
NoPass™: Autenticação Empresarial Com Controle de Implantação
Para empresas que exigem integração e controle mais profundos, a Identité oferece NoPass™, nossa solução PaaS alimentada por Full Duplex Authentication® patenteado.
NoPass™ pode ser implantado no local ou na nuvem e apoia ambientes empresariais que envolvam:
Microsoft Active Directory
ID de entrada Microsoft
Microsoft 365 / Escritório 365
Microsoft Azure
Essa flexibilidade pode ser particularmente valiosa para:
instituições financeiras
Organizações de saúde
Agências governamentais
Empresas regulamentadas
Organizações com requisitos rigorosos de controle de dados
Para organizações como bancos que preferem manter a infraestrutura de autenticação dentro de seu próprio ambiente controlado, NoPass™ pode ser implantado no local.
O que acontece quando o dispositivo confiável é perdido?
Uma arquitetura de identidade moderna também tem que lidar com a recuperação.
Os telefones se perdem.
Os telefones quebram.
Os telefones são substituídos.
Os funcionários os esquecem.
Um sistema de autenticação forte não pode simplesmente ser seguro quando tudo funciona perfeitamente.
Identité fornece Autenticação de PIN de emergência, sujeito à política organizacional, como uma alternativa quando o dispositivo primário do usuário não está disponível.
Identité também oferece Backup e restauração seguros, permitindo que o perfil de autenticação seja copiado para a infraestrutura de nuvem ou rede corporativa aprovada de acordo com a configuração organizacional.
Se o telefone precisar ser substituído, o ambiente de autenticação do usuário pode ser restaurado para o novo dispositivo em menos de dois minutos.
A segurança de identidade precisa de uma forte recuperação de identidade.
Identidade está se tornando o novo perímetro de segurança
O perímetro de rede tradicional vem desaparecendo há anos.
Os funcionários trabalham remotamente.
As aplicações vivem na nuvem.
Os dados existem em vários ambientes.
Os contratantes se conectam de fora da rede corporativa.
Os clientes acessam serviços globalmente.
As aplicações SaaS interagem com outras aplicações SaaS.
Os agentes de IA estão começando a realizar atividades realizadas anteriormente apenas por pessoas.
Onde fica o perímetro?
Cada vez mais:
A identidade é o perímetro.
E se a identidade é o perímetro, a autenticação não pode ser tratada como uma função de login de rotina.
Torna-se parte da arquitetura de segurança cibernética da organização.
Autenticação deve ser o começo da confiança, não o fim da segurança
Talvez a declaração mais importante no artigo TechRadar chegue à conclusão:
A autenticação deve ser vista como O início da conversa de segurança, não a sua conclusão.
Isso mesmo.
Mas podemos levar a ideia um passo adiante.
A confiança não deve ser simplesmente contínua.
Também deve ser mútuo.
Na autenticação:
Verifique o usuário.
Verifique o dispositivo.
Estabeleça intenção.
Verifique o destino.
Após autenticação:
Avalie o comportamento.
Monitorar o risco.
Privilégio limite.
Reavaliar a confiança quando as circunstâncias mudam.
Esse é um modelo de segurança de identidade muito mais completo.
Cinco perguntas que toda organização deveria fazer
⁇ medida que a identidade se torna cada vez mais central para a segurança cibernética, as organizações devem reconsiderar o que “autenticado” realmente significa.
Estamos autenticando uma pessoa – ou apenas verificando se alguém possui as credenciais corretas?
Senhas, tokens ou sessões roubadas podem permitir que atacantes se façam passar por usuários legítimos?
Os usuários estabelecem conscientemente a intenção ao autenticar ou estão condicionados a pressionar Aprovar?
Estamos autenticando o destino, bem como o usuário?
Após a autenticação, continuamos a avaliar se a atividade ainda faz sentido?
Se toda a estratégia de identidade de uma organização terminar com:
Login com sucesso
então seu modelo de segurança pode estar terminando precisamente onde o problema moderno de segurança de identidade começa.
A perspectiva Identité
O artigo do TechRadar faz um argumento importante:
A confiança não pode mais começar e terminar no login.
Concordo.
Mas a evolução da autenticação deve abordar ambos O que acontece durante a autenticação e O que acontece depois.
No Identité, nossa abordagem começa tentando estabelecer uma confiança mais forte no próprio evento de autenticação.
A biometria pode ajudar a estabelecer:
“Eu sou o usuário autorizado.”
O dispositivo de confiança participa no estabelecimento de:
“Este é o dispositivo autorizado.”
A autenticação contextual pode perguntar:
“Eu iniciei essa sessão de autenticação?”
A imagem e o número de três dígitos fornecem contexto adicional.
Patenteado Full Duplex Authentication® Endereços:
“Este é o destino legítimo?”
E após a autenticação, as organizações podem complementar esse ponto de partida mais forte com princípios de Zero Trust, menos privilégio, análise comportamental, monitoramento contínuo e controles baseados em risco.
O futuro da segurança cibernética não é simplesmente sobre a construção de paredes mais altas.
Os atacantes não precisam cada vez mais passar por cima deles.
Eles entram pela porta da frente fingindo ser alguém em quem já confiamos.
É por isso que a segurança de identidade precisa evoluir de:
Credenciais ⁇ Identidade
a:
Identidade ⁇ Intenção ⁇ Contexto ⁇ Confiança Mútua ⁇ Confiança Contínua
Porque no ambiente de ameaças de hoje, o atacante mais perigoso pode não parecer um intruso.
Eles podem parecer exatamente como um usuário autenticado.