




Durante décadas, la ciberseguridad ha operado en torno a una hipótesis relativamente simple:
Autenticar al usuario, luego conceder acceso.
Introduzca el nombre de usuario correcto.
Introduzca la contraseña correcta.
Completa MFA.
Autenticación exitosa.
Bienvenido.
Pero, ¿y si la persona que completó con éxito ese login no es realmente la persona que creemos que es?
¿Y si un evento de autenticación que era legítimo hace cinco minutos ya no representa una sesión confiable?
Esa es la cuestión central planteada en un reciente artículo de TechRadar Pro, “La crisis de identidad de Cybersecurity: ¿por qué la confianza ya no puede comenzar y terminar en el inicio de sesión?”
El artículo argumenta que la imagen tradicional de los atacantes "introducir" redes es cada vez más obsoleta.Los atacantes de hoy en día pueden entrar por la puerta principal utilizando credenciales legítimas y luego operar dentro de un entorno mientras parecen ser empleados legítimos.
Eso es un cambio profundo.
La ciberseguridad se está moviendo de un mundo donde preguntamos principalmente:
¿Alguien entró?
a una en la que cada vez tenemos que preguntar más:
“¿Es la persona que ya está dentro de verdad quien creemos que es?”
Y eso cambia considerablemente la conversación sobre seguridad de identidad.
El nuevo atacante no siempre entra
Cuando la mayoría de la gente imagina un ciberataque, imaginan a alguien explotando una vulnerabilidad, evitando un cortafuegos o implementando malware sofisticado.
Esos ataques ciertamente siguen ocurriendo.
Pero los criminales han descubierto otro método.
¿Por qué derribar la puerta cuando se puede obtener la llave?
Las contraseñas y credenciales son robadas a través de:
Phishing
malware Infostealer
Cosecha de credenciales
Ingeniería social
Infracciones de datos anteriores
Secuestro de sesiones
Mercados de credenciales en la red oscura
TechRadar señala que el phishing, los informantes, el secuestro de sesiones y la recolección de credenciales contribuyen a un entorno en el que el acceso legítimo a las cuentas se ha vuelto cada vez más accesible a los atacantes.El artículo cita la encuesta de ciberseguridad del Reino Unido 2025, que encontró que el phishing era la amenaza cibernética más común entre las empresas que informan de una violación o ataque.
Una vez que un atacante posee credenciales legítimas —o en algunos casos una sesión autenticada— el problema de seguridad cambia.
El atacante puede que ya no parezca un atacante.
Parecen un empleado.
La autenticación es un momento en el tiempo
Una de las observaciones más fuertes en el artículo de TechRadar es que la autenticación proporciona un instantánea en el tiempo.
Una persona autentica con éxito en 9:02 a.m.
¿Qué es exactamente lo que hemos establecido?
Hemos establecido que los requisitos de autenticación fueron satisfechos en aproximadamente 9:02.
Pero, ¿qué pasará después?
En 9:17, la cuenta accede a una base de datos sensible.
En 9:24, descarga información a la que nunca había accedido.
En 9:31, intenta entrar en un sistema administrativo.
En 9:38, accede a una nueva aplicación.
¿Debería el evento de autenticación original continuar estableciendo una confianza ilimitada?
Ese es el problema.
Como dice el artículo de TechRadar, la cuestión importante no es simplemente si alguien ha autenticado correctamente, sino si la actividad que sigue sigue teniendo sentido.
Es una excelente manera de pensar en la seguridad de la identidad moderna.
Se suponía que Zero Trust abordaría esto
El concepto no es completamente nuevo.
Zero Trust ha estado diciendo a las organizaciones durante años:
Nunca confíes, siempre verifica.
El principio básico reconoce que la confianza no debe concederse automáticamente simplemente porque un usuario o dispositivo está dentro de una red corporativa.
Pero el mismo principio tiene que extenderse a la identidad.
Una autenticación exitosa no debería significar:
Confiaba para siempre.
Esto debería significar:
En estas circunstancias, se ha establecido una confianza para esta interacción.
Y cuando las circunstancias cambian, los controles de seguridad deben ser capaces de reevaluar esa confianza.
De la autenticación a la confianza continua
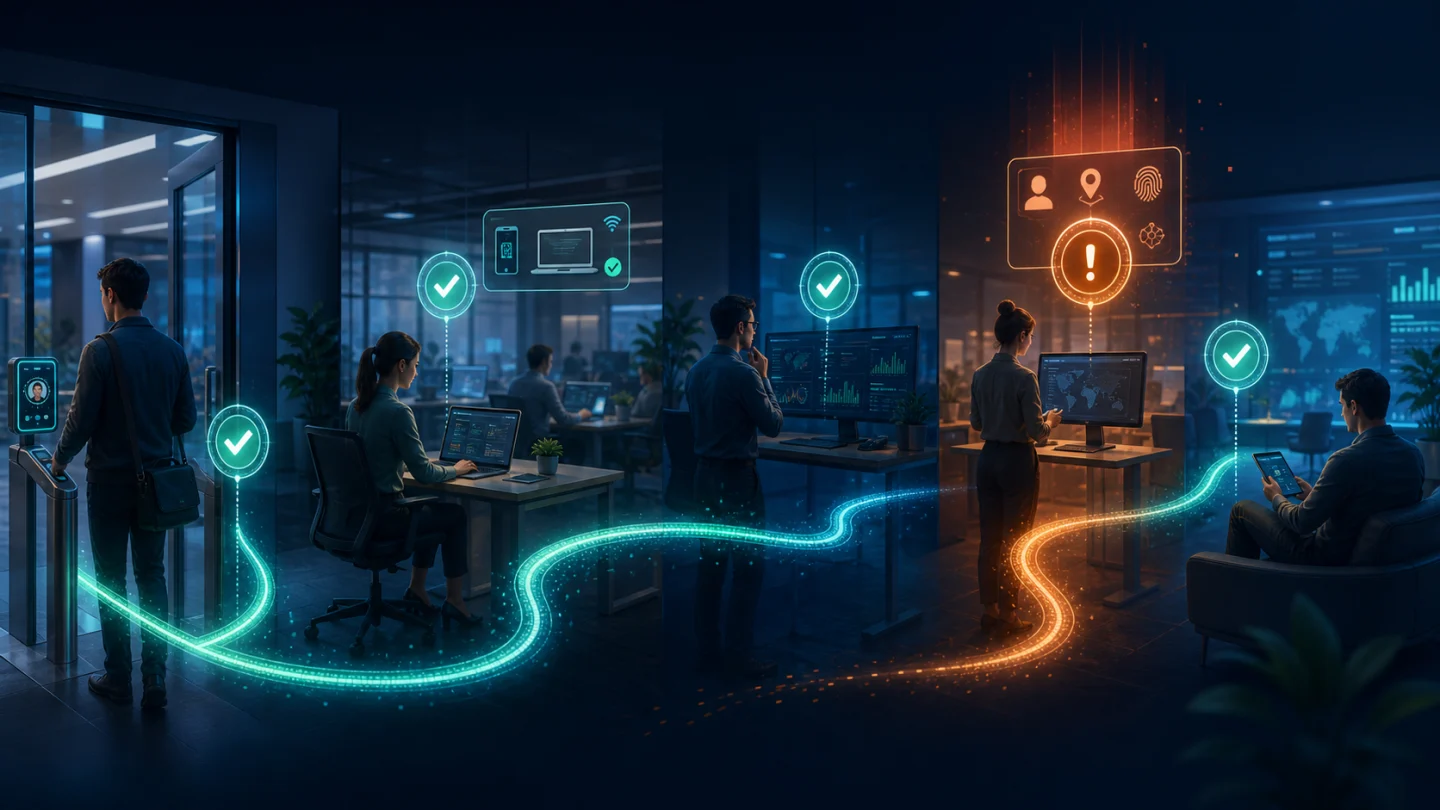
El artículo de TechRadar describe el aumento de confianza continua modelos.
En lugar de tomar una sola decisión de seguridad al iniciar sesión, estos enfoques evalúan continuamente el contexto y el comportamiento.
Por ejemplo, supongamos que un empleado normalmente:
Obras desde Miami
Inicia sesión entre 8:00 a.m. y 6:00 p.m.
Utiliza tres aplicaciones específicas
Acceso a conjuntos de datos particulares
Desempeña funciones empresariales previsibles
Ahora la cuenta de repente:
Se conecta desde un entorno inusual
Accede a una aplicación desconocida
Pide información confidencial
Cambia la configuración de seguridad
Intentos de operaciones privilegiadas
Cada acción individualmente podría ser técnicamente permisible.
Juntos, sin embargo, pueden contar una historia diferente.
El artículo de TechRadar describe cómo el análisis de comportamiento y el aprendizaje automático pueden ayudar a identificar desviaciones de patrones establecidos y reconocer situaciones en las que la actividad ya no se alinea con la identidad esperada.
Esta es una importante capa de seguridad.
Pero hay otra parte del problema de identidad que merece igual atención.
No deberíamos esperar hasta después de iniciar sesión para cuestionar la identidad
El monitoreo continuo ayuda a responder:
“¿Esta identidad autenticada continúa comportándose como el usuario legítimo?”
Eso es importante.
Pero también deberíamos mejorar lo que sucede. durante la autenticación misma.
Porque cuanto más fuerte es nuestra confianza al comienzo de la relación, mejor es nuestro punto de partida.
Esto significa ir más allá de:
Nombre de usuario + Contraseña = Identidad
e incluso más allá de las implementaciones que equivalen a:
Nombre de usuario + Contraseña + Botón de aprobación = Identidad
La autenticación moderna debería establecer una mayor confianza en:
La persona
El dispositivo
El evento de autenticación
La intención del usuario
y, lo que es más importante:
El destino.
Por qué las contraseñas se están convirtiendo en una señal de identidad cada vez más débil
Una contraseña no prueba la identidad.
Prueba el conocimiento de un secreto.
No son lo mismo.
Si conozco tu contraseña, un sistema de autenticación convencional puede tratarme como tú.
Es precisamente por eso que las credenciales robadas son tan valiosas.
Y agregar MFA mejora significativamente la seguridad, pero la fuerza depende en gran medida del método que se utilice.
Los atacantes han desarrollado técnicas que incluyen:
Cansancio MFA
Empuje el bombardeo
Ingeniería social
Intercambio de SIM
phishing contradictorio en el medio
Robo de sesión
Portales falsos de autenticación
Por lo tanto, el sector de la autenticación debe formular una pregunta más fundamental:
¿Cómo establecemos la identidad sin depender tanto de secretos reutilizables?
La autenticación sin contraseña es parte de la respuesta
La autenticación sin contraseña cambia la ecuación al eliminar la contraseña convencional del proceso de autenticación.
En lugar de probar la identidad a través de algo que el usuario recuerda y tipos, la autenticación puede implicar:
Algo que el usuario tiene
como un dispositivo de confianza,
combinado con:
Algo que el usuario es
como una huella digital o biométrica facial.
Eso significa que la autenticación sin contraseña todavía puede proporcionar múltiples factores de autenticación.
Simplemente elimina la contraseña reutilizable.
Para los atacantes, eso es importante.
No puedes robar una contraseña que no existe.
Pero eliminar la contraseña por sí solo no resuelve todos los problemas de identidad.
La intención es diferente Desde Homologación
Considere otro problema cada vez más común: la fatiga MFA.
Un atacante ya tiene las credenciales de un usuario y genera repetidamente solicitudes de autenticación.
El teléfono del empleado muestra:
¿Aprobar?
Otra vez.
Y otra vez.
Y otra vez.
Eventualmente, el atacante espera que el empleado apruebe uno a través de confusión, distracción o frustración.
Esto demuestra una distinción importante:
La aprobación no es necesariamente intención.
Identité se dirige a esto de manera diferente.
En lugar de depender únicamente de un prompt Approve/Deny no explicado, una experiencia de autenticación puede preguntar explícitamente:
“¿Solicitaste esta sesión de autenticación?”
En esa misma pantalla, Identité también puede presentar un imagen y número de tres dígitos proporcionar un contexto de autenticación adicional.
El objetivo es alejar al usuario de:
Ver el prompt → Tap approved
hacia:
Ver → Confirmar intent → Autenticar
Eso importa porque al usuario no se le está preguntando simplemente:
¿Aprobarás esto?
Se les está preguntando:
“¿Iniciaste este evento de autenticación?”
Pero hay otra identidad en cada transacción de autenticación
Aquí es donde la conversación de identidad se vuelve particularmente interesante.
Pasamos enormes cantidades de tiempo preguntando:
“¿Es este realmente el usuario?”
Pero hay otro participante en la relación de autenticación.
El sitio web.
La solicitud.
El servicio.
El destino.
¿Por qué no estamos igualmente preocupados por establecer su identidad?
Los atacantes no sólo se hacen pasar por empleados.
Se hacen pasar por:
Bancos
Portales sanitarios
Microsoft 365
Aplicaciones institucionales
Plataformas SaaS
Servicios gubernamentales
Portales VPN
Sitios de comercio electrónico
Un sitio web fraudulento puede reproducir casi todo lo que los usuarios dependen visualmente para determinar la legitimidad.
El logotipo.
Las fuentes.
Los colores.
La pantalla de acceso.
El nombre de la compañía.
Incluso el dominio puede ser engañosamente similar.
El usuario puede autenticarse con éxito porque realmente cree que se está comunicando con la organización legítima.
El problema no es que el usuario falló la autenticación.
El problema es que el destino nunca fue requerido para autenticarse.
Full Duplex Authentication®: La autenticación debe funcionar de ambas maneras
Este es el principio detrás de la patente de Identité Full Duplex Authentication® (FDA).
La autenticación tradicional pregunta principalmente:
“¿Eres el usuario legítimo?”
Full Duplex Authentication® añade:
¿Es este el destino legítimo?
Ambas partes participan en el establecimiento de la confianza.
El usuario autentica.
El destino legítimo autentica.
Eso es autenticación mutua.
Un sitio web impostor puede ser capaz de duplicar la apariencia de una organización legítima.
Pero copiar la apariencia no hace que el impostor criptográfica o auténticamente equivalente al destino legítimo.
Esto crea una relación de confianza fundamentalmente diferente.
De la verificación de identidad a la verificación de relaciones
Esta distinción se hace aún más poderosa cuando se combina con el argumento central en el artículo de TechRadar.
El futuro de la seguridad de la identidad no es simplemente:
Autentica más fuerte.
Es:
Establecer una confianza más significativa.
Considere las preguntas que una arquitectura de autenticación moderna debe abordar:
¿Es este el usuario autorizado?
¿Este es el dispositivo autorizado?
¿El usuario realmente inició esta sesión de autenticación?
¿Es este el destino legítimo?
Y después de que se haya concedido el acceso:
¿Continúa teniendo sentido la actividad posterior?
Ahora estamos pasando de un solo evento de autenticación a algo mucho más amplio:
Una relación de confianza.
El comportamiento importa después de la autenticación
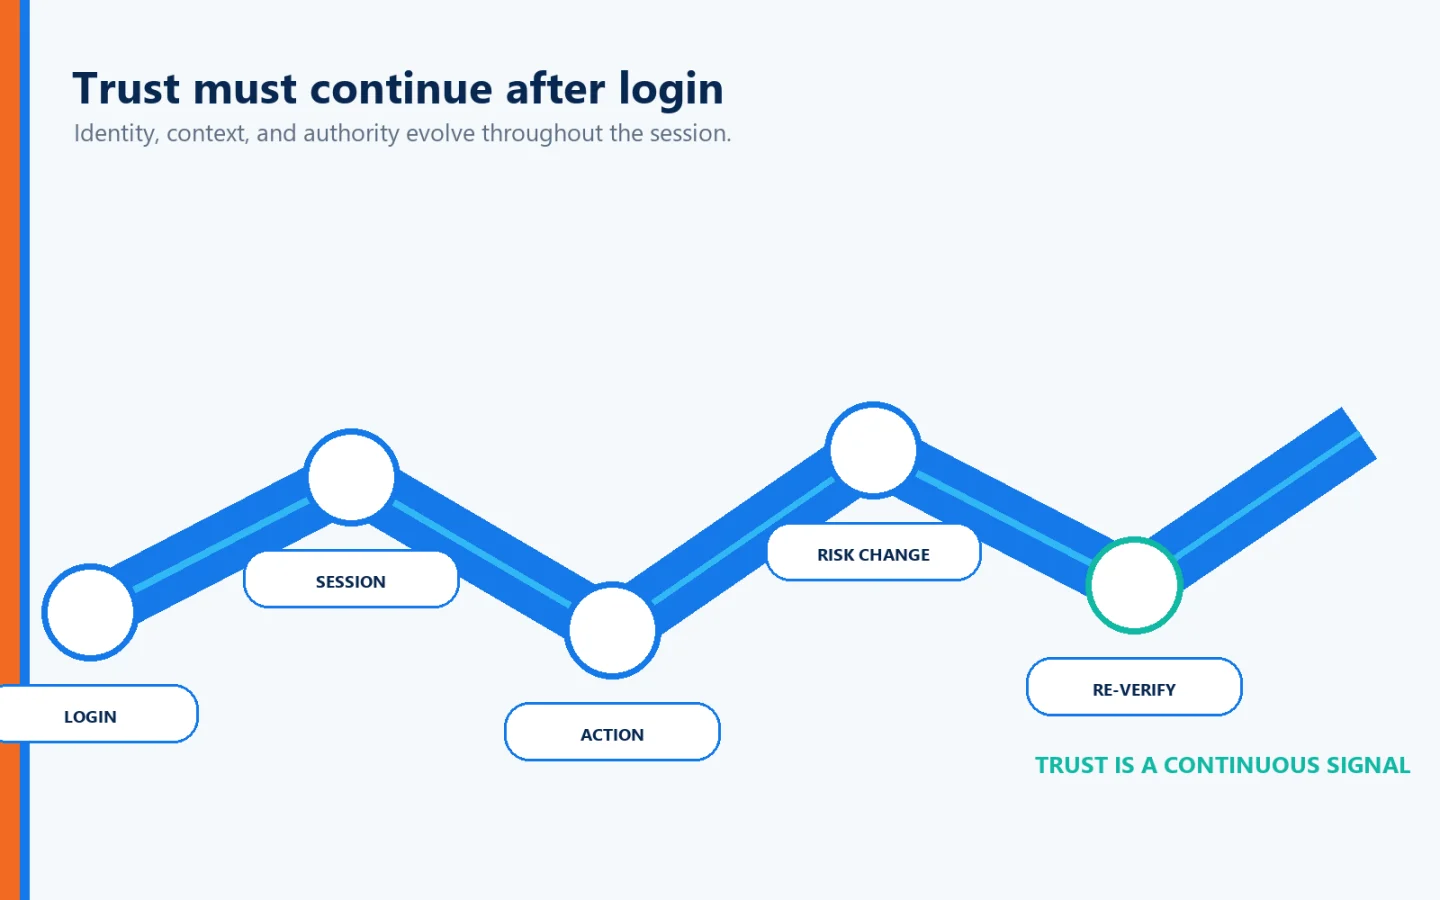
Aquí es donde el énfasis del artículo de TechRadar en la inteligencia del comportamiento se vuelve especialmente importante.
Incluso una autenticación fuerte no puede garantizar que cada acción posterior siga siendo legítima.
Cambio de cuentas.
Los dispositivos pueden verse comprometidos.
Las sesiones pueden ser secuestradas.
Los privilegios cambian.
Los empleados cambian de roles.
Cambios en el riesgo.
En el artículo se afirma que la identidad debe entenderse como sistema vivo en lugar de una base de datos de credenciales estáticas.
Ese es un concepto particularmente útil.
La identidad no es simplemente:
Nombre de usuario: Jane Smith
#Password: ***********
MFA: Pasado
La identidad existe en el contexto.
¿A qué accede normalmente Jane?
¿Qué está autorizado a hacer Jane?
¿Qué dispositivo usa normalmente?
¿A qué solicitud accede?
¿Qué acción está intentando?
¿La actividad se corresponde con su papel?
¿Tiene sentido la transacción?
La seguridad de la identidad moderna debe combinarse cada vez más autenticación fuerte en la entrada con evaluación inteligente después.
La biometría descentralizada puede fortalecer la identidad sin crear otro objetivo centralizado
La biometría puede mejorar significativamente la comodidad y la confianza en la autenticación.
Pero la biometría introduce una importante cuestión de privacidad:
¿Dónde se almacenan los datos biométricos?
Identité utiliza un arquitectura descentralizada diseñado para que la información biométrica permanezca en el dispositivo de confianza del usuario.
El biométrico no necesita ser enviado a Identité o almacenado en un repositorio biométrico centralizado de Identité para que coincida.
La biometría del usuario permanece en el dispositivo del usuario.
Eso es importante porque la información biométrica es fundamentalmente diferente de una contraseña.
Si una contraseña está comprometida, puede cambiarla.
No puedes darte una nueva huella digital.
Por lo tanto, evitar los repositorios biométricos centralizados innecesarios puede proporcionar una importante ventaja en materia de seguridad y privacidad.
PasswordFree®: Autenticación sin contraseña SaaS
Identité PasswordFree® es nuestra solución de autenticación sin contraseña SaaS.
PasswordFree® está diseñado alrededor de capacidades que incluyen:
autenticación sin contraseña
Patente Full Duplex Authentication®
Autenticación mutua
Autenticación de dispositivos de confianza
Verificación biométrica descentralizada
Intención de autenticación
Autenticación contextual
Autenticación de PIN de emergencia
Respaldo seguro y restauración
Opciones de autenticación de terceros compatibles
El objetivo no es simplemente eliminar la contraseña.
Es para aumentar la confianza en la relación de autenticación mientras se reduce la fricción innecesaria para los usuarios legítimos.
NoPass™: Autenticación empresarial Con Control de despliegue
Para las empresas que requieren una mayor integración y control, Identité ofrece NoPass™, nuestra solución PaaS alimentada por Full Duplex Authentication® patentado.
NoPass™ se puede implementar en locales o en la nube y apoya entornos empresariales que impliquen:
Directorio activo Microsoft
ID de entrada Microsoft
Microsoft 365 / Oficina 365
Microsoft Azure
Esta flexibilidad puede ser particularmente valiosa para:
Instituciones financieras
Organizaciones sanitarias
Organismos gubernamentales
Empresas reguladas
Organizaciones con requisitos estrictos de control de datos
Para organizaciones como bancos que prefieren conservar la infraestructura de autenticación dentro de su propio entorno controlado, NoPass™ puede ser desplegado en las instalaciones.
¿Qué sucede cuando se pierde el dispositivo de confianza?
Una arquitectura de identidad moderna también tiene que abordar la recuperación.
Los teléfonos se pierden.
Los teléfonos se rompen.
Los teléfonos son reemplazados.
Los empleados los olvidan.
Un sistema de autenticación fuerte no puede ser simplemente seguro cuando todo funciona perfectamente.
Identité proporciona Autenticación de PIN de emergencia, sujeto a la política de organización, como alternativa cuando el dispositivo principal del usuario no está disponible.
Identité también proporciona Respaldo seguro y restauración, permitiendo que el perfil de autenticación se respalde en la nube aprobada o infraestructura de red corporativa de acuerdo con la configuración organizacional.
Si el teléfono necesita ser reemplazado, el entorno de autenticación del usuario puede ser restaurado al nuevo dispositivo en menos de dos minutos.
La seguridad de la identidad necesita una fuerte recuperación de la identidad.
La identidad se está convirtiendo en el nuevo perímetro de seguridad
El perímetro de la red tradicional ha estado desapareciendo durante años.
Los empleados trabajan remotamente.
Las aplicaciones viven en la nube.
Los datos existen en múltiples entornos.
Los contratistas se conectan desde fuera de la red corporativa.
Los clientes acceden a los servicios en todo el mundo.
Las aplicaciones SaaS interactúan con otras aplicaciones SaaS.
Los agentes de IA están comenzando a realizar actividades realizadas anteriormente sólo por personas.
¿Dónde está el perímetro?
Cada vez más:
La identidad es el perímetro.
Y si la identidad es el perímetro, la autenticación no puede ser tratada como una función de inicio de sesión de rutina.
Se convierte en parte de la arquitectura básica de ciberseguridad de la organización.
La autenticación debe ser el comienzo de la confianza, no el fin de la seguridad
Tal vez la declaración más importante en el artículo de TechRadar llega a su conclusión:
La autenticación debe ser vista como el comienzo de la conversación de seguridad, no su conclusión.
Eso es exactamente correcto.
Pero podemos llevar la idea un paso más allá.
La confianza no debería ser simplemente continua.
También debe ser mutuo.
En la autenticación:
Verifique al usuario.
Verifica el dispositivo.
Establecer la intención.
Verifique el destino.
Después de la autenticación:
Evaluar el comportamiento.
Monitoree el riesgo.
Limitar el privilegio.
Reevaluar la confianza cuando las circunstancias cambien.
Ese es un modelo de seguridad de identidad mucho más completo.
Cinco preguntas que cada organización debería estar haciendo
A medida que la identidad se vuelve cada vez más central para la ciberseguridad, las organizaciones deberían reconsiderar lo que realmente significa "autenticado".
¿Estamos autenticando a una persona o simplemente verificando que alguien posee las credenciales correctas?
¿Pueden las contraseñas, tokens o sesiones robadas permitir a los atacantes hacerse pasar por usuarios legítimos?
¿Los usuarios establecen conscientemente la intención al autenticar, o están condicionados a presionar Approve?
¿Estamos autenticando tanto el destino como el usuario?
Después de la autenticación, ¿continuamos evaluando si la actividad todavía tiene sentido?
Si toda la estrategia de identidad de una organización termina con:
Iniciar sesión con éxito
entonces su modelo de seguridad puede estar terminando precisamente donde comienza el problema moderno de la identidad-seguridad.
La perspectiva Identité
El artículo de TechRadar hace un argumento importante:
La confianza ya no puede comenzar y terminar en el inicio de sesión.
Estamos de acuerdo.
Pero la evolución de la autenticación debe abordar ambos aspectos. qué sucede durante la autenticación y lo que pasa después.
En Identité, nuestro enfoque comienza tratando de establecer una mayor confianza en el propio evento de autenticación.
La biometría puede ayudar a establecer:
“Soy el usuario autorizado.”
El dispositivo de confianza participa en establecer:
“Este es el dispositivo autorizado.”
La autenticación contextual puede preguntar:
“¿Inicié esta sesión de autenticación?”
La imagen y el número de tres dígitos proporcionan un contexto adicional.
Patentados Full Duplex Authentication® direcciones:
¿Es este el destino legítimo?
Y después de la autenticación, las organizaciones pueden complementar ese punto de partida más fuerte con principios de Zero Trust, menos privilegios, análisis de comportamiento, monitoreo continuo y controles basados en el riesgo.
El futuro de la ciberseguridad no se trata simplemente de construir muros más altos.
Los atacantes cada vez más no necesitan escalar sobre ellos.
Entran por la puerta principal fingiendo ser alguien en quien ya confiamos.
Es por eso que la seguridad de la identidad necesita evolucionar desde:
Credenciales → Identidad
a:
Identidad → Intención → Contexto → Confianza Mutua → Confianza Continua
Porque en el ambiente de amenaza de hoy, el atacante más peligroso puede no parecer un intruso en absoluto.
Pueden parecer exactamente un usuario autenticado.