
Por todos os nossos extraordinários avanços em tecnologia, às vezes me pergunto se a segurança cibernética avançou tanto quanto pensamos que avançou.
Temos inteligência artificial.
Computação em nuvem.
Biometria.
Confiança Zero.
redes globais massivas.
criptografia sofisticada.
Detecção de endpoint.
Firewalls capazes de analisar enormes quantidades de tráfego.
Centros de operações de segurança que monitoram organizações o tempo todo.
No entanto, quando olho para quantos ataques cibernéticos bem-sucedidos realmente ocorrem, lembro-me de algo consideravelmente menos sofisticado:
Um castelo medieval.
Pensa nisso.
Há centenas de anos, proteger algo valioso significava rodeá-lo com paredes.
Faça as paredes mais altas.
Faça-os mais grossos.
Cavar um fosso.
Construa torres.
Guardas da estação.
Levante a ponte levadiça.
Controle quem vem através do portão.
A suposição básica de segurança era simples:
Os bons estão lá dentro.
Os bandidos estão lá fora.
Soa familiar?
Durante décadas, essa foi essencialmente a nossa arquitetura de segurança cibernética.
Nós construímos o equivalente digital do castelo medieval.
O firewall tornou-se a parede do castelo.
A segmentação de rede tornou-se o fosso.
A detecção de intrusão tornou-se a torre de vigia.
As operações de segurança tornaram-se os guardas.
Credenciais tornaram-se as chaves.
Autenticação tornou-se o guardião.
E nossa estratégia de segurança permaneceu notavelmente semelhante:
Mantenha o inimigo fora das paredes.
Havia apenas um problema com o castelo medieval.
Existe exatamente o mesmo problema hoje.
O que acontece quando alguém abre o portão?
O inimigo não precisa escalar a parede
Imagine o castelo mais forte da Europa medieval.
Muros de pedra de vinte pés de altura.
Um fosso profundo.
Guardas armados.
A Sentinela.
Um enorme portão da frente.
Uma ponte levadiça.
Talvez o inimigo passe meses tentando encontrar uma maneira de entrar.
Então alguém percebe alguma coisa.
Por que atacar o muro?
Por que atravessar o fosso?
Por que lutar contra os guardas?
Por que quebrar o portão?
Encontre alguém que tenha a chave.
Melhor ainda, convença alguém lá dentro a baixar a ponte levadiça.
Talvez a pessoa o faça deliberadamente.
Talvez sejam subornados.
Talvez estejam ameaçados.
Talvez estejam enganados.
Talvez eles realmente acreditem que a pessoa que está do lado de fora pertence ao interior.
O resultado é o mesmo.
As defesas do castelo permanecem completamente intactas.
As paredes não foram quebradas.
O portão não foi destruído.
Os guardas não foram derrotados.
Alguém simplesmente abriu a porta.
Bem-vindo à segurança cibernética no 2026.
Atacantes cada vez mais registram Em Em vez de entrar
Os atacantes de hoje descobriram o mesmo princípio.
Por que gastar um enorme esforço atacando uma infraestrutura sofisticada se você pode obter as credenciais de um funcionário?
Roubar uma senha.
Capture uma sessão.
Phish um empregado.
Acionar repetidos pedidos MFA.
Faça a representação do help desk.
Convença alguém a redefinir uma conta.
Roube um token de autenticação.
Faça um usuário se autenticar através de um site fraudulento.
O atacante não derrotou necessariamente o castelo.
Alguém baixou a ponte digital.
E uma vez que o atacante apresenta credenciais ou uma sessão que a organização aceita, algo perigoso acontece.
O atacante pode começar a se parecer com um dos caras bons.
Isso muda o problema de segurança fundamentalmente.
Nós continuamos construindo muros mais altos
A resposta da cibersegurança a este problema tem sido muitas vezes previsível.
A parede não era alta o suficiente. Construa-o mais alto.
A senha não era forte o suficiente. Torna-o mais complicado.
As senhas foram roubadas. Adicione outro fator.
A autenticação de dois fatores foi derrotada. Adicione fatores adicionais.
MFA tornou-se vulnerável a phishing, ataques de fadiga, roubo de sessão e engenharia social.
Acrescente outro desafio.
Outro controle de segurança.
Outro passo de verificação.
Outra política.
Outra camada.
Há um valor absoluto na defesa em profundidade.
MFA permanece muito melhor do que depender apenas de senhas.
Mas, eventualmente, temos que perguntar:
Quão alto vamos construir as muralhas do castelo antes de reconhecer que o inimigo não está cada vez mais escalando-as?
Estão a convencer alguém a abrir o portão.
A Guarda se tornou o alvo
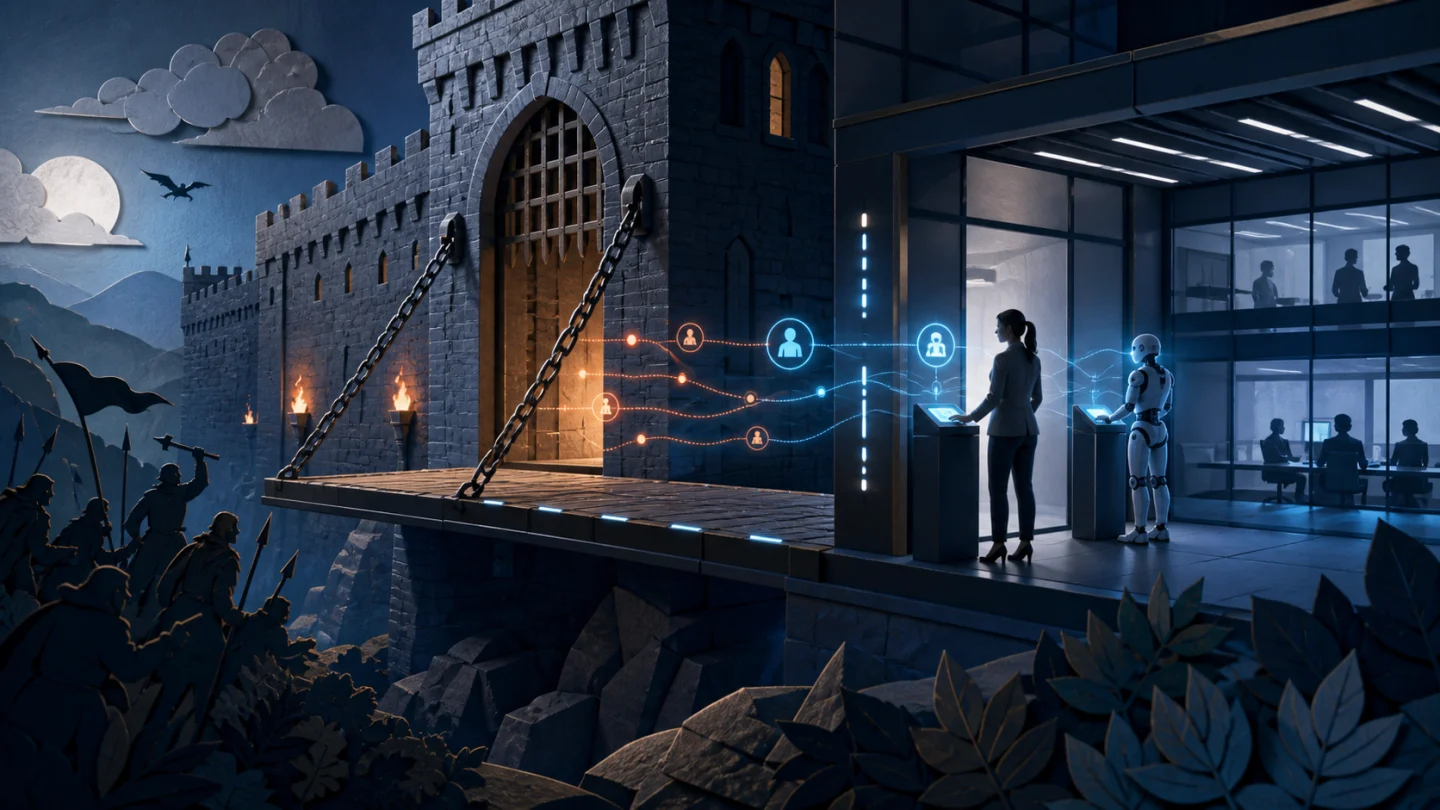
Na Idade Média, um inimigo inteligente não necessariamente atacava a parte mais forte do castelo.
Eles procuraram o ponto mais fraco.
Uma entrada mal defendida.
Um insider simpático.
Um guarda corrupto.
Alguém com acesso.
Alguém que pode ser enganado.
Alguém que possa ser persuadido.
O mesmo princípio se aplica hoje.
Excepto que o atacante de hoje tem uma arma que o Rei Arthur nunca imaginou:
Inteligência Artificial.
A IA pode ajudar os invasores a criar e-mails de phishing convincentes.
Mensagens personalizadas.
Comunicação empresarial realista.
Tentativas de personificação.
Sites fraudulentos.
Campanhas de engenharia social.
E essas técnicas podem ser cada vez mais criadas em enorme velocidade e escala.
A IA não eliminou o problema de segurança medieval.
Tornou o inimigo muito melhor em convencer o guarda a baixar a ponte levadiça.
Essa é uma distinção importante.
O atacante pode não precisar derrotar nossa tecnologia.
Eles precisam derrotar a nossa confiança.
A Muralha do Castelo não é mais onde o Castelo termina
Há outra razão pela qual o modelo medieval está se tornando cada vez mais inadequado.
Imagine se as muralhas do castelo do Rei Arthur de repente se estendessem por todo o reino.
Alguns cavaleiros trabalhavam em casa.
Parte do tesouro foi armazenado em outro reino.
O arsenal era operado por terceiros.
Os registros do castelo foram mantidos em outro lugar.
Comerciantes conectados diretamente às operações internas do castelo.
Os cidadãos entraram através de milhares de portas diferentes.
E atividades importantes foram conduzidas por servos automatizados que nunca dormiram.
Nesse ponto, onde exatamente está o castelo?
Isso é essencialmente o que aconteceu com a empresa moderna.
Os funcionários trabalham remotamente.
As aplicações residem na nuvem.
Os clientes se conectam a partir de dispositivos móveis.
Parceiros acessam sistemas corporativos.
APIs conectam aplicativos.
As plataformas SaaS contêm informações críticas.
A infraestrutura pode abranger vários provedores de nuvem.
Os agentes de IA estão começando a agir em nome de funcionários e organizações.
As muralhas do castelo não se expandiram.
Em muitos ambientes, eles efetivamente desapareceram.
Então, o que se torna o novo ponto de controle?
Identidade.
Quando a localização não nos diz mais se alguém deve ser confiável, a identidade se torna cada vez mais importante.
Quem és tu?
Pode provar?
O que você tem permissão para acessar?
O que você está tentando fazer?
Você realmente pediu essa ação?
Essa atividade faz sentido?
E cada vez mais:
Você está realmente se comunicando com o castelo que você pretendia alcançar?
E se o próprio castelo for falso?
Agora nossa analogia medieval se torna ainda mais interessante.
Imagine que um mensageiro está viajando para o castelo do Rei Arthur carregando informações valiosas.
Ao longe, ele vê os banners familiares.
Os guardas estão vestidos corretamente.
O portão parece certo.
A pessoa que o saúda afirma representar o rei.
Então o mensageiro entrega a informação.
Só há um problema.
Não era o castelo do Rei Arthur.
Hoje chamamos isso de phishing.
Um site fraudulento pode reproduzir o logotipo de uma empresa.
suas cores.
sua língua.
Sua página de autenticação.
A sua marca.
sua experiência de atendimento ao cliente.
Um domínio semelhante pode diferir do domínio legítimo por apenas um personagem.
E a IA está tornando a personificação digital cada vez mais convincente.
No entanto, a autenticação tradicional concentra-se esmagadoramente em provar uma parte:
O usuário.
A senha pergunta:
"Você realmente é você?"
2FA pede ao usuário para provar isso novamente.
O MFA pede ao usuário que forneça várias provas.
Mas quem prova que o castelo é realmente o castelo?
Esse é o problema Com Autenticação One-way
Imagine o nosso guarda medieval dizendo:
"Prove que você é realmente o mensageiro do rei."
O mensageiro apresenta suas credenciais.
O guarda está satisfeito.
Mas o mensageiro nunca pergunta:
"Você pode provar que você realmente representa o rei?"
Essa é essencialmente a fraqueza da autenticação unidirecional.
O usuário continua a provar-se para o destino.
Mas a legitimidade do destino pode ser amplamente assumida.
Essa suposição torna-se cada vez mais perigosa em uma era de phishing, domínios parecidos e imitações assistidas por IA.
Na Identité, acreditamos que essa relação de confiança precisa mudar.
Full Duplex Authentication® faz com que ambos os lados provem quem são
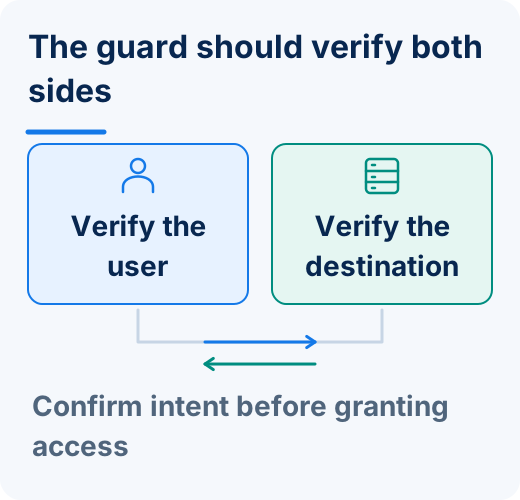
patenteado Identité Full Duplex Authentication® É baseado na autenticação mútua.
Em vez de:
Usuário ⁇ Destino
Estabelecemos confiança em ambas as direções:
Usuário ⁇ Destino legítimo
O usuário participa no estabelecimento de legitimidade.
O destino legítimo participa no estabelecimento da legitimidade.
Ambos os lados importam.
Voltemos ao nosso castelo.
O guarda estabelece:
"Você é realmente o mensageiro autorizado."
Mas o mensageiro também estabelece:
"Você realmente representa o rei."
Agora temos algo muito mais poderoso do que uma decisão de confiança unilateral.
nós temos confiança mútua.
Essa distinção se torna cada vez mais importante à medida que os atacantes se tornam melhores em se passar por destinos legítimos.
Um site fraudulento pode roubar o brasão de armas da organização.
Pode voar com a mesma bandeira.
Pode construir um portão de aparência idêntica.
Mas a aparência não estabelece identidade.
A Guarda também deveria perguntar: "Você pediu isso?"
Há outra fraqueza no modelo de autenticação de hoje que a analogia do nosso castelo ajuda a explicar.
Imagine alguém repetidamente se aproximando do guarda dizendo:
"O rei disse-lhe para abrir o portão."
O guarda diz que não.
Dez minutos depois:
"O rei disse-lhe para abrir o portão."
Não.
Mais uma vez. Mais uma vez. Mais uma vez.
Eventualmente, o guarda fica frustrado, distraído ou confuso.
Então alguém que afirma representar o rei diz:
"Sim, isto é legítimo. Basta abrir o portão para que estes pedidos parem."
O guarda abre.
Isso é notavelmente semelhante à fadiga MFA.
O problema não é necessariamente que a tecnologia de segurança falhou.
A pessoa foi manipulada.
É por isso que a autenticação deve estabelecer intenção.
No Identité, em vez de simplesmente apresentar um genérico:
"Aprovar?"
A experiência de autenticação pode perguntar explicitamente:
"Você solicitou esta sessão de autenticação?"
Uma imagem e um número de três dígitos podem fornecer contexto adicional na mesma tela.
O objetivo não é outro obstáculo de segurança.
É fazer o guarda pensar antes de baixar a ponte levadiça.
Atravessar o Portão Não Deve Dar-lhe as Chaves do Castelo
Agora chegamos talvez à extensão mais importante da nossa analogia medieval.
Suponha que um visitante entre legitimamente no castelo.
Sua identidade foi verificada.
Eles pertencem lá.
Se o guarda lhes entregar imediatamente as chaves para:
O tesouro?
O arsenal?
Os aposentos do rei?
A masmorra?
As lojas de alimentos?
Cada quarto privado no castelo?
Claro que não.
No entanto, isso é essencialmente o que as organizações correm o risco de fazer quando se concentram na autenticação enquanto negligenciam a autorização.
Autenticação respostas:
"Você tem permissão para entrar no castelo?"
Respostas de autorização:
"Agora que você está dentro, que portas você tem permissão para abrir?"
Essa distinção é crítica.
Autenticação é apenas o começo
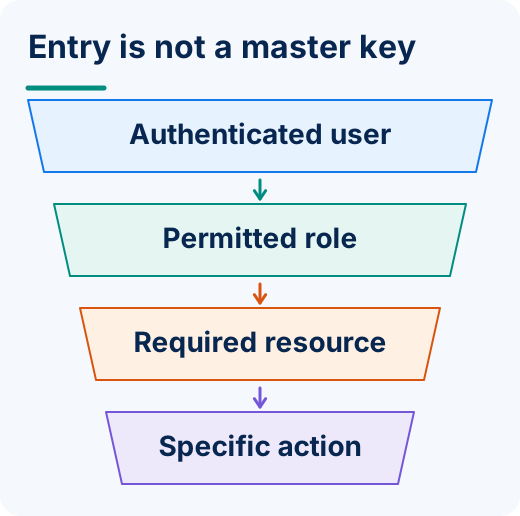
Considere um funcionário.
O funcionário autentica com sucesso.
Isso não significa que o funcionário deve ter acesso a todos os sistemas corporativos.
Um funcionário de finanças pode precisar de acesso a informações financeiras.
Isso não significa que eles devem ter acesso a registros médicos ou pessoais não relacionados.
Um administrador pode exigir privilégios significativos.
Isso não significa necessariamente autoridade ilimitada em todos os lugares.
Um contratante pode legitimamente precisar de acesso a uma aplicação.
Isso não significa que o contratante deve receber as chaves de todo o reino.
Autenticação estabelece identidade.
A autorização estabelece limites.
Isso é o que impede que uma identidade comprometida se torne o equivalente a alguém abrindo todas as portas do castelo.
Banca faz a diferença óbvia
Imagine que o tesouro do castelo é a conta bancária de hoje.
O cliente autentica. O portão abre.
Eles verificam o seu equilíbrio. Não há segurança adicional desnecessária.
Eles revisam as transações.
Mais uma vez, permita que a experiência permaneça simples.
Eles transferem uma pequena quantidade entre suas próprias contas.
Se a política permitir, não há razão para criar atrito desnecessário.
Em seguida, o cliente tenta enviar $10,000 para um novo destinatário.
A pessoa não necessariamente mudou.
Mas a ação tem.
Suponha que o banco estabeleça uma política que exija autorização adicional para transferências bancárias superiores a $1,000.
O processo de autorização pode ser invocado automaticamente.
O banco já não pergunta:
"Você é realmente o cliente?"
Isso foi autenticação.
Agora ele pergunta:
"Você autoriza essa transação específica?"
Isso é autorização.
Em termos medievais:
Você pode entrar no castelo, mas abrir o tesouro requer autoridade adicional.
De repente, a autenticação e a autorização se tornam muito fáceis de distinguir.
Confiança zero é realmente sobre não entregar a todos todas as chaves
É aqui que a Zero Trust se torna mais fácil de entender também.
⁇ s vezes, a confiança zero parece complicada.
Não tem de ser.
Imagine dizer ao guarda do castelo:
Não assuma que alguém deve ter acesso simplesmente porque já está dentro das paredes.
Verifique quem eles são.
Determine o que eles precisam.
Dê-lhes apenas as chaves necessárias para o seu papel.
Se eles de repente tentarem entrar em algum lugar incomum, reavalie.
Se eles solicitarem acesso ao tesouro, aplique controles mais fortes.
Se as circunstâncias mudarem, reconsidere a decisão de confiança.
Isso é, essencialmente, Zero Trust.
Ou colocar de outra maneira:
Estar dentro do castelo não faz de você o rei.
Esse princípio é tão relevante para a segurança cibernética hoje como teria sido há centenas de anos.
Menor privilégio significa parar de distribuir chaves mestras
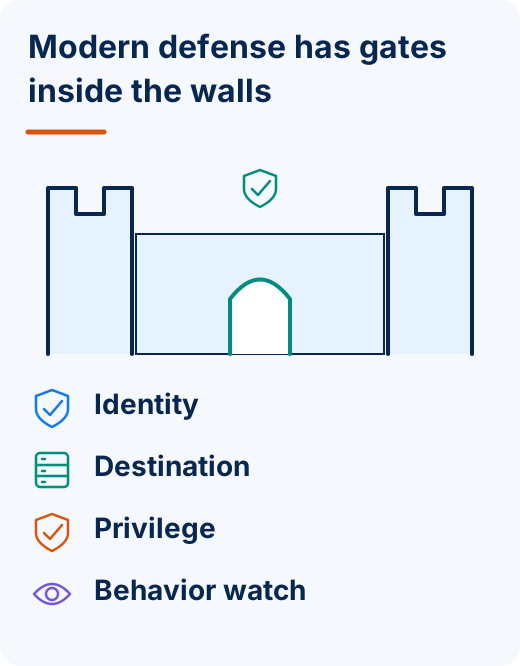
O mínimo privilégio torna-se igualmente fácil de entender através da analogia do castelo.
Um cozinheiro precisa de acesso à cozinha.
Dê ao cozinheiro a chave da cozinha.
Um guarda precisa de acesso ao arsenal.
Dê ao guarda acesso adequado.
O tesoureiro precisa ter acesso a registros financeiros.
Dê ao tesoureiro o que é necessário.
Mas não dê a todos uma chave mestra simplesmente porque criar permissões individuais é inconveniente.
As empresas modernas às vezes acumulam privilégios ao longo dos anos.
Os funcionários mudam de função.
Os contratantes recebem acesso temporário que não é removido.
As contas de serviço recebem permissões amplas.
As aplicações herdam privilégios.
Credenciais administrativas espalhadas.
Eventualmente, a organização tem um castelo cheio de pessoas carregando muito mais chaves do que elas precisam.
Então uma identidade fica comprometida.
E o atacante herda as chaves.
É por isso que a autorização e o mínimo privilégio se tornam tão importantes quando a identidade é a superfície principal do ataque.
SMBs têm castelos menores, não problemas menores
Esta questão é particularmente importante para as pequenas e médias empresas.
Um castelo menor não significa que o inimigo não está interessado.
Isso pode significar que há menos guardas.
Grandes empresas podem manter sofisticados centros de operações de segurança, equipes de identidade, caçadores de ameaças e capacidades de resposta a incidentes.
As PMEs muitas vezes não podem.
No entanto, eles possuem ativos valiosos.
Informações do cliente.
Informações financeiras.
Informações médicas.
Propriedade intelectual.
Identidades de funcionários.
Sistemas de negócios.
Acesso a parceiros maiores.
Uma empresa menor também pode se tornar a entrada lateral do atacante em uma empresa muito maior.
Isso torna a segurança da identidade particularmente importante para o mercado intermediário.
O atacante não se importa que seu castelo seja menor.
Eles se importam se alguém dentro pode abrir uma porta que eles querem entrar.
Segurança não é mais uma melhoria opcional do castelo
As organizações já trataram alguns gastos com segurança cibernética quase como melhorar o castelo no próximo ano.
Conserte a parede leste quando o orçamento permitir.
Contrate outro guarda no ano que vem.
Atualize o portão eventualmente.
Essa mentalidade torna-se perigosa quando a identidade é o caminho do ataque.
A segurança de identidade não é mais um projeto discricionário que as organizações devem abordar depois que todas as outras prioridades tecnológicas forem financiadas.
Porque a identidade determina quem entra.
E cada vez mais, a identidade determina o que eles podem fazer quando chegarem lá.
A identidade faz parte da infraestrutura operacional do negócio.
O orçamento deve refletir essa realidade.
Agora estamos dando chaves às máquinas
E justamente quando pensamos que gerenciar identidades humanas era difícil o suficiente, introduzimos algo que o Rei Arthur definitivamente não precisava se preocupar.
Identidades de máquinas.
As aplicações têm identidades.
Os serviços têm identidades.
APIs têm identidades.
As cargas de trabalho têm identidades.
Processos automatizados têm identidades.
E cada vez mais: Os agentes da IA têm identidades.
Imagine o nosso castelo de repente empregando milhares de servos mecânicos.
Eles nunca dormem.
Eles podem se mover a uma velocidade extraordinária.
Alguns podem entrar no Tesouro.
Alguns podem acessar registros.
Alguns se comunicam com outros castelos.
Alguns compram suprimentos.
Alguns executam transações.
Alguns podem instruir outros servos mecânicos.
Agora pergunte:
Quem lhes deu as chaves?
Quais portas eles podem abrir?
Quanto tempo eles guardam essas chaves?
Que ações podem realizar?
Eles podem dar sua autoridade a outra máquina?
O que acontece se alguém estiver comprometido?
Quem autorizou a máquina a agir em primeiro lugar?
Bem-vindo ao problema emergente de identidade de máquina.
Os agentes de IA não devem receber a chave mestra
Imagine um agente de IA trabalhando em contas a pagar.
O agente analisa as faturas.
Verifica a informação.
Prepara pagamentos.
Isso pode gerar uma produtividade enorme.
Mas esse agente de IA deve ter autoridade permanente para transferir quantias ilimitadas de dinheiro?
Absolutamente não.
Talvez o agente de IA possa processar transações de rotina dentro de limites predefinidos.
Talvez possa preparar um pagamento de $50,000.
Mas a execução desse pagamento requer autorização de um ser humano responsável.
Talvez o agente receba acesso a um aplicativo apenas durante a execução de uma tarefa aprovada específica.
Quando a tarefa termina, o acesso expira.
Isso nos dá outro princípio extremamente simples:
Autenticar a máquina. Autorizar a ação. Limitar as chaves.
As mesmas regras que deveríamos ter aplicado aos habitantes do castelo agora precisam ser aplicadas às máquinas.
Velocidade da máquina torna a chave roubada mais perigosa
Há outra diferença importante.
Uma identidade humana comprometida pode causar enormes danos.
Uma identidade de máquina comprometida pode causar danos à velocidade da máquina.
Um agente de IA não precisa dormir.
Não leva o almoço.
Pode potencialmente fazer milhares de pedidos.
Ele pode interagir com vários sistemas.
Pode comunicar com outros agentes.
Se o agente possui privilégio excessivo, as conseq ⁇ ências do compromisso podem escalar extremamente rapidamente.
Assim, o antigo princípio de segurança medieval torna-se ainda mais importante:
Não dê a ninguém mais chaves do que elas precisam.
E quando possível:
Pegue a chave de volta quando o trabalho estiver concluído.
PasswordFree®: Pare de depender das chaves que os atacantes podem roubar
É também por isso que acreditamos que as organizações precisam reduzir sua dependência de credenciais reutilizáveis tradicionais.
Identité PasswordFree® é a nossa solução de autenticação sem senha SaaS.
O objetivo não é simplesmente eliminar uma senha irritante.
Ele está indo além da dependência de credenciais que podem ser roubadas, compartilhadas, reutilizadas ou phishing.
O PasswordFree® incorpora recursos, incluindo autenticação patenteada Full Duplex Authentication®, autenticação de dispositivo confiável, verificação biométrica descentralizada, intenção de autenticação, autenticação contextual, autenticação de PIN de emergência e backup e restauração seguros.
A verificação biométrica ocorre no dispositivo confiável do usuário.
A biometria não precisa deixar esse dispositivo ou residir em um repositório biométrico centralizado Identité para correspondência.
Pense desta maneira:
Em vez de dar a todos uma chave que possa potencialmente ser copiada, estabelecemos uma maior confiança na A pessoa que está de pé no portão.
NoPass™: Fortalecendo o castelo que você já tem
As empresas não precisam necessariamente demolir seu castelo existente para melhorar a segurança.
Identité NoPass™ é a nossa solução PaaS alimentada por Full Duplex Authentication® patenteado.
NoPass™ pode ser implantado no local ou na nuvem e pode suportar ambientes empresariais envolvendo Microsoft Active Directory, Microsoft Entra ID, Microsoft 365 / Office 365 e Microsoft Azure.
Isso significa que as organizações podem fortalecer a arquitetura de identidade e autenticação em torno da infraestrutura em que já investiram.
Para organizações e empresas regulamentadas que preferem manter a infraestrutura de autenticação dentro de seu próprio ambiente, o NoPass™ também pode ser implantado no local.
O objetivo não é substituir todas as paredes.
Está mudando a forma como a confiança é estabelecida no portão e que autoridade existe depois que alguém entra.
O castelo moderno precisa de um modelo de segurança diferente
Ainda precisamos de muros.
Ainda precisamos de fossos.
Ainda precisamos de guardas.
Em termos modernos, as organizações ainda precisam:
Firewalls.
Segurança de endpoint.
Segmentação de rede.
Detecção de ameaças.
Monitorização.
Patching.
Criptografia.
Resposta a incidentes.
Nada disso desaparece.
Mas nada disso responde à pergunta mais importante quando a pessoa que se aproxima do portão possui credenciais que o sistema acredita serem legítimas.
É aí que a identidade assume.
A segurança moderna deve estabelecer:
Identidade: Quem está de pé no portão?
Autenticação Eles podem provar quem são?
Destino: O castelo pode provar que é o castelo legítimo?
Intenção: A pessoa realmente pediu entrada?
Autorização: Que portas podem abrir uma vez lá dentro?
Menor Privilégio: Eles possuem apenas as chaves de que precisam?
Contexto: O que eles estão fazendo faz sentido?
Verificação Contínua: Alguma coisa mudou que deveria nos levar a reconsiderar seu acesso?
E agora:
Identidade da máquina: Qual entidade automatizada está solicitando acesso, quem autorizou, o que pode fazer e por quanto tempo?
Junte esses elementos e temos algo muito mais forte do que outra camada de autenticação.
Identidade + Autenticação + Autenticação + Autorização + Inten + Destino + Menor Privilégio + Contexto + Verificação Contínua
temos a arquitetura digital de confiança.
A ironia da cibersegurança moderna
Há algo quase notável em tudo isso.
A humanidade progrediu dos castelos medievais para a computação em nuvem.
De cavalos a naves espaciais.
De mensagens manuscritas transportadas por pilotos a comunicações que viajam pelo mundo instantaneamente.
Temos computadores capazes de realizar trilhões de cálculos.
A inteligência artificial pode raciocinar através de enormes quantidades de informação.
Nossas organizações operam globalmente em tempo real.
No entanto, uma das nossas vulnerabilidades de segurança mais importantes permanece notavelmente familiar.
Há centenas de anos:
O inimigo queria alguém para baixar a ponte levadiça.
Hoje:
O atacante quer que alguém entregue uma identidade, aprove um pedido ou forneça acesso.
A tecnologia mudou.
O problema fundamental da confiança não.
A perspectiva Identité: proteger a identidade segurando a chave
Talvez tenhamos passado muito tempo a perguntar:
“Como construir um castelo mais forte?”
A melhor pergunta pode ser:
"Como podemos ter certeza absoluta de quem está segurando as chaves?"
E depois:
"Quais chaves eles deveriam ter?"
Esse é o desafio de identidade que a cibersegurança moderna enfrenta.
Proteja a rede. Com certeza.
Proteja os terminais.
Proteja as aplicações.
Proteja a nuvem.
Construa paredes fortes.
Cavar fossos profundos.
Cuidado com o perímetro.
Mas entenda algo que nossos ancestrais aprenderam séculos atrás:
O muro mais forte do mundo não pode protegê-lo quando a pessoa errada tem permissão para abrir o portão.
É por isso que a identidade se tornou a nova superfície de controle de segurança.
E por que a autenticação por si só não é suficiente.
Estabeleça a identidade.
Autenticar ambos os lados.
Confirmar intenção.
Autorize a ação.
Aplique o mínimo de privilégio.
Identidades de máquinas de controle.
Reavaliar continuamente a confiança.
E quando o risco mudar, mude a resposta de segurança.
Porque o futuro da segurança cibernética não deve ser simplesmente sobre a construção de paredes mais altas.
Deve ser sobre certificar-se de que o inimigo nunca pode convencer a pessoa errada, ou máquina, a baixar a ponte levadiça.