
A pesar de todos nuestros extraordinarios avances en tecnología, a veces me pregunto si la ciberseguridad ha avanzado tanto como creemos que ha avanzado.
Tenemos inteligencia artificial.
Computación en la nube.
Biometría.
Cero Confianza.
Redes globales masivas.
Encriptación sofisticada.
Detección de puntos finales.
Cortafuegos capaces de analizar enormes cantidades de tráfico.
Centros de operaciones de seguridad que monitorean a las organizaciones de forma continua.
Sin embargo, cuando miro cuántos ciberataques exitosos ocurren en realidad, se me recuerda algo considerablemente menos sofisticado:
Un castillo medieval.
Piénsalo.
Hace cientos de años, proteger algo valioso significaba rodearlo con paredes.
Haz que las paredes sean más altas.
Hazlo más grueso.
Cavar un foso.
Construye torres.
Guardias de la estación.
Levante el puente levadizo.
Controla quién entra por la puerta.
El supuesto básico de seguridad era simple:
Los buenos están dentro.
Los malos están afuera.
¿Te suena familiar?
Durante décadas, esa fue esencialmente nuestra arquitectura de ciberseguridad.
Construimos el equivalente digital del castillo medieval.
El cortafuegos se convirtió en el muro del castillo.
La segmentación de la red se convirtió en el foso.
La detección de intrusos se convirtió en la torre de vigilancia.
Las operaciones de seguridad se convirtieron en los guardias.
Las credenciales se convirtieron en las llaves.
La autenticación se convirtió en el guardián de la puerta.
Y nuestra estrategia de seguridad se mantuvo notablemente similar:
Mantén al enemigo fuera de las paredes.
Sólo había un problema con el castillo medieval.
Hay exactamente el mismo problema hoy en día.
¿Qué pasa cuando alguien abre la puerta?
El enemigo no necesita escalar el muro
Imagina el castillo más fuerte de la Europa medieval.
Muros de piedra de veinte pies de altura.
Un foso profundo.
Guardias armados.
Watchtowers.
Una enorme puerta de entrada.
Un puente levadizo.
Tal vez el enemigo pasa meses tratando de encontrar una manera de entrar.
Entonces alguien se da cuenta de algo.
¿Por qué atacar la pared?
¿Por qué cruzar el foso?
¿Por qué luchar contra los guardias?
¿Por qué derribar la puerta?
Encuentra a alguien que tenga la llave.
Mejor aún, convencer a alguien dentro de bajar el puente levadizo.
Tal vez la persona lo hace deliberadamente.
Tal vez son sobornados.
Tal vez están amenazados.
Tal vez son engañados.
Tal vez ellos realmente creen que la persona que está afuera pertenece a su interior.
El resultado es el mismo.
Las defensas del castillo permanecen completamente intactas.
Las paredes no se rompieron.
La puerta no fue destruida.
Los guardias no fueron derrotados.
Alguien simplemente abrió la puerta.
Bienvenidos a la ciberseguridad en 2026.
Los atacantes registran cada vez más In En lugar de entrar
Los atacantes de hoy han descubierto el mismo principio.
¿Por qué gastar un enorme esfuerzo atacando infraestructuras sofisticadas si puedes obtener las credenciales de un empleado?
Robar una contraseña.
Captura una sesión.
Phish un empleado.
Solicitudes MFA repetidas de activación.
Imita el servicio de ayuda.
Convencer a alguien para restablecer una cuenta.
Robar un token de autenticación.
Engañar a un usuario para que se autentifique a través de un sitio web fraudulento.
El atacante no necesariamente ha derrotado el castillo.
Alguien bajó el puente levadizo digital.
Y una vez que el atacante presenta credenciales o una sesión que la organización acepta, algo peligroso sucede.
El atacante puede empezar a parecerse a uno de los buenos.
Esto cambia fundamentalmente el problema de seguridad.
Seguimos construyendo muros más altos
La respuesta de la ciberseguridad a este problema ha sido a menudo predecible.
El muro no era lo suficientemente alto. Constrúyelo más alto.
La contraseña no era lo suficientemente fuerte. Hazlo más complicado.
Las contraseñas fueron robadas. Añadir otro factor.
La autenticación de dos factores fue derrotada. Añádanse factores adicionales.
MFA se volvió vulnerable al phishing, los ataques de fatiga, el robo de sesiones y la ingeniería social.
Añada otro reto.
Otro control de seguridad.
Otro paso de verificación.
Otra política.
Otra capa.
Hay un valor absoluto en la defensa en profundidad.
MFA sigue siendo mucho mejor que confiar solo en contraseñas.
Pero eventualmente tenemos que preguntar:
¿Qué tan alto vamos a construir las murallas del castillo antes de reconocer que el enemigo cada vez más no está subiendo?
Convencen a alguien de que abra la puerta.
La Guardia se ha convertido en el objetivo
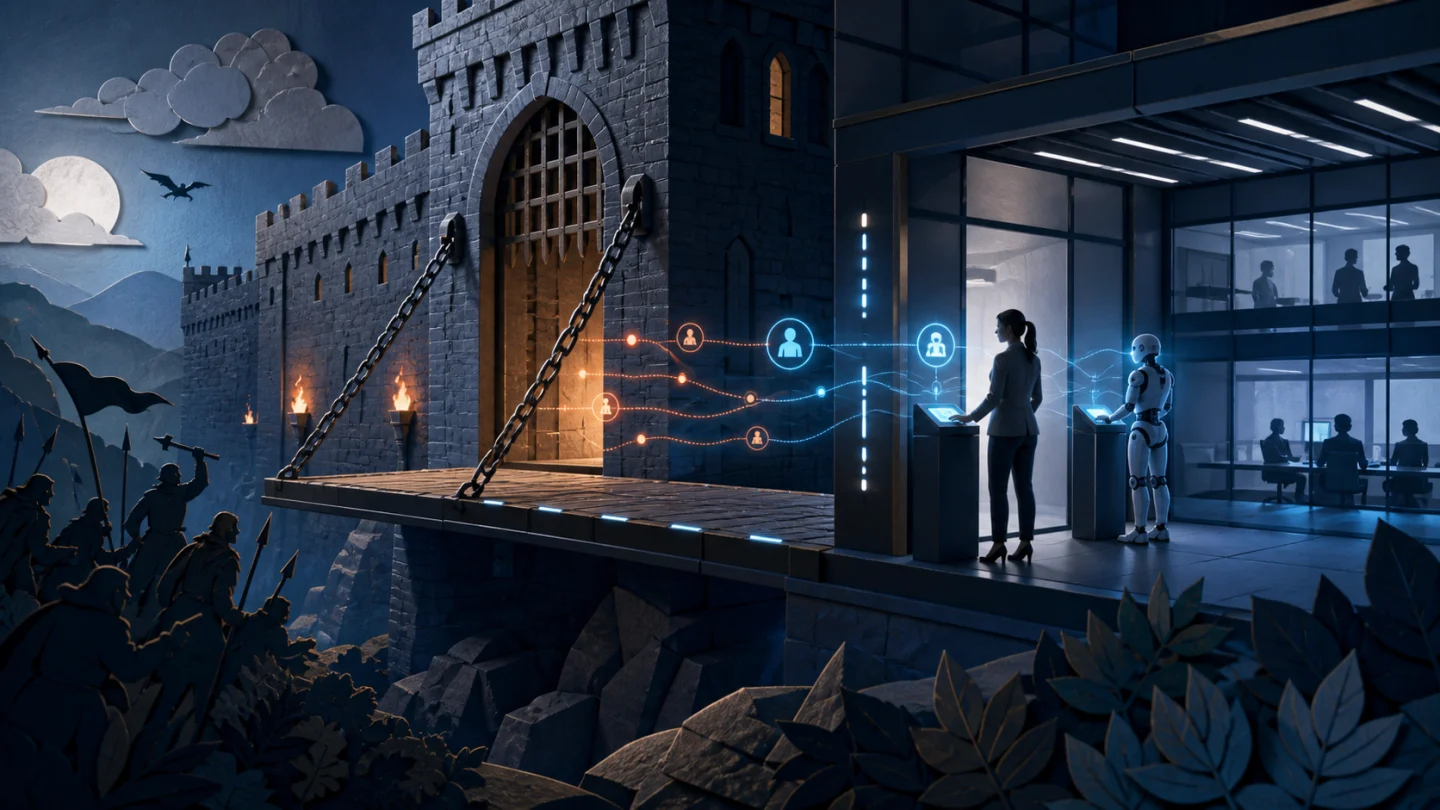
En la Edad Media, un enemigo inteligente no necesariamente atacó la parte más fuerte del castillo.
Buscaban el punto más débil.
Una entrada mal defendida.
Un íntimo simpático.
Un guardia corrupto.
Alguien con acceso.
Alguien que podría ser engañado.
Alguien que podría ser persuadido.
El mismo principio se aplica hoy en día.
Excepto que el atacante de hoy tiene un arma que el rey Arturo nunca imaginó:
Inteligencia artificial.
La IA puede ayudar a los atacantes a crear mensajes de phishing convincentes.
Mensajes personalizados.
Comunicaciones de negocios realistas.
Intentos de imitación.
Sitios web fraudulentos.
Campañas de ingeniería social.
Y estas técnicas se pueden crear cada vez más a una velocidad y escala enormes.
AI no ha eliminado el problema de seguridad medieval.
Ha hecho que el enemigo sea mucho mejor para convencer al guardia de que baje el puente levadizo.
Esa es una distinción importante.
El atacante puede que no necesite derrotar nuestra tecnología.
Tienen que derrotar a nuestro confianza.
El muro del castillo ya no es donde termina el castillo
Hay otra razón por la que el modelo medieval se está volviendo cada vez más inadecuado.
Imagínese si las murallas del castillo del rey Arturo se extendieran de repente por todo el reino.
Algunos caballeros trabajaban desde casa.
Parte del tesoro estaba almacenado en otro reino.
La armería fue operada por un tercero.
Los registros del castillo se mantuvieron en otro lugar.
Mercancías conectadas directamente a las operaciones internas del castillo.
Los ciudadanos entraron a través de miles de puertas diferentes.
Y las actividades importantes fueron llevadas a cabo por sirvientes automatizados que nunca dormían.
En ese punto, ¿dónde está exactamente el castillo?
Eso es esencialmente lo que le ha sucedido a la empresa moderna.
Los empleados trabajan remotamente.
Las aplicaciones residen en la nube.
Los clientes se conectan desde dispositivos móviles.
Los socios acceden a los sistemas corporativos.
Las API conectan aplicaciones.
Las plataformas SaaS contienen información crítica.
La infraestructura puede abarcar múltiples proveedores de nube.
Los agentes de IA están empezando a actuar en nombre de empleados y organizaciones.
Las paredes del castillo no se han expandido.
En muchos entornos, han desaparecido efectivamente.
Entonces, ¿qué se convierte en el nuevo punto de control?
Identidad.
Cuando la ubicación ya no nos dice si alguien debe ser confiado, la identidad se vuelve cada vez más importante.
¿Quién eres?
¿Puedes probarlo?
¿A qué se le permite acceder?
¿Qué intentas hacer?
¿Realmente solicitó esta acción?
¿Tiene sentido esta actividad?
Y cada vez más:
¿En realidad se está comunicando con el castillo que pretendía alcanzar?
¿Qué pasa si el castillo mismo es falso?
Ahora nuestra analogía medieval se vuelve aún más interesante.
Imagina que un mensajero está viajando al castillo del rey Arturo llevando información valiosa.
En la distancia, ve las pancartas familiares.
Los guardias están vestidos correctamente.
La puerta se ve bien.
La persona que lo saluda dice representar al rey.
Así que el mensajero entrega la información.
Sólo hay un problema.
No era el castillo del rey Arturo.
Hoy lo llamamos phishing.
Un sitio web fraudulento puede reproducir el logotipo de una empresa.
Sus colores.
Su lenguaje.
Su página de autenticación.
Su marca.
Su experiencia de servicio al cliente.
Un dominio similar puede diferir del dominio legítimo sólo por un carácter.
Y la IA está haciendo que la imitación digital sea cada vez más convincente.
Sin embargo, la autenticación tradicional se concentra abrumadoramente en probar una parte:
El usuario.
La contraseña pregunta:
"¿De verdad eres tú?"
2FA pide al usuario que lo demuestre de nuevo.
MFA pide al usuario que proporcione múltiples pruebas.
¿Pero quién prueba que el castillo es en realidad el castillo?
Este es el problema Con Autenticación de un solo camino
Imagina a nuestra guardia medieval diciendo:
"Demuéstrame que eres realmente el mensajero del rey."
El mensajero presenta sus credenciales.
El guardia está satisfecho.
Pero el mensajero nunca pregunta:
"¿Puedes probar que realmente representas al rey?"
Esa es esencialmente la debilidad de la autenticación unidireccional.
El usuario sigue demostrando a sí mismo al destino.
Sin embargo, la legitimidad del destino puede asumirse en gran medida.
Esa suposición se vuelve cada vez más peligrosa en una era de phishing, dominios parecidos y suplantación asistida por IA.
En Identité, creemos que esta relación de confianza necesita cambiar.
Full Duplex Authentication® hace que ambos lados prueben quiénes son
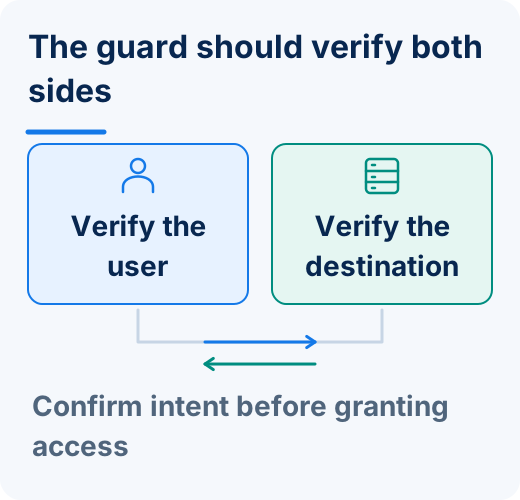
Identité está patentado Full Duplex Authentication® se basa en la autenticación mutua.
En lugar de:
Usuario → Destino
establecemos confianza en ambas direcciones:
Usuario ↔ Destino legítimo
El usuario participa en el establecimiento de la legitimidad.
El destino legítimo participa en el establecimiento de la legitimidad.
Ambas partes importan.
Regresa a nuestro castillo.
El guardia establece:
"Eres realmente el mensajero autorizado."
Pero el mensajero también establece:
"Realmente representas al rey."
Ahora tenemos algo mucho más poderoso que una decisión de confianza unilateral.
Tenemos confianza mutua.
Esa distinción cobra cada vez más importancia a medida que los atacantes se hacen mejores para hacerse pasar por destinos legítimos.
Un sitio web fraudulento puede robar el escudo de armas de la organización.
Puede volar la misma bandera.
Puede construir una puerta de aspecto idéntico.
Pero la apariencia no establece la identidad.
La Guardia también debería preguntar: "¿Solicitaste esto?"
Hay otra debilidad en el modelo de autenticación de hoy que nuestra analogía del castillo ayuda a explicar.
Imagínese que alguien se acerca repetidamente al guardia diciendo:
"El rey te dijo que abrieras la puerta."
El guardia dice que no.
Diez minutos después:
"El rey te dijo que abrieras la puerta."
No.
Otra vez. Otra vez. Otra vez.
Eventualmente el guardia se frustra, distrae o confunde.
Entonces alguien que dice representar al rey dice:
"Sí, esto es legítimo, sólo abre la puerta para que estas peticiones se detengan."
El guardia lo abre.
Eso es notablemente similar a la fatiga MFA.
El problema no es necesariamente que la tecnología de seguridad falló.
La persona fue manipulada.
Por esta razón, la autenticación debe establecer intención.
En Identité, en lugar de simplemente presentar un genérico:
"¿Aprobar?"
la experiencia de autenticación puede preguntar explícitamente:
"¿Solicitaste esta sesión de autenticación?"
Una imagen y un número de tres dígitos pueden proporcionar un contexto adicional en la misma pantalla.
El objetivo no es otro obstáculo de seguridad.
Es para hacer pensar al guardia antes de bajar el puente levadizo.
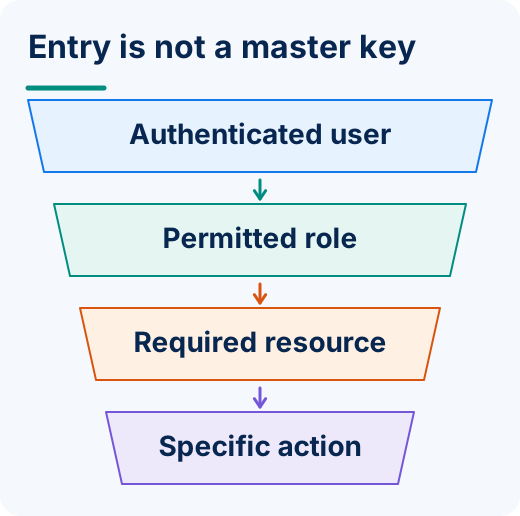
Entrar por la puerta no debería darte las llaves del castillo
Ahora tal vez alcancemos la extensión más importante de nuestra analogía medieval.
Supongamos que un visitante entra legítimamente en el castillo.
Su identidad ha sido verificada.
Pertenecen allí.
Si el guardia les entrega inmediatamente las llaves para:
¿El tesoro?
¿La armería?
¿Las cámaras del rey?
¿La mazmorra?
¿Las tiendas de comida?
¿Todas las habitaciones privadas del castillo?
Claro que no.
Sin embargo, esto es esencialmente lo que las organizaciones corren el riesgo de hacer cuando se concentran en la autenticación mientras descuidan la autorización.
Respuestas de autenticación:
"¿Se le permite entrar en el castillo?"
Respuestas de autorización:
"Ahora que estás dentro, ¿qué puertas tienes permitido abrir?"
Esa distinción es crítica.
La autenticación es sólo el comienzo
Considere a un empleado.
El empleado autentica con éxito.
Esto no significa que el empleado deba tener acceso a todos los sistemas corporativos.
Un empleado de finanzas puede necesitar acceso a información financiera.
Eso no significa que deban tener acceso a registros médicos o personales no relacionados.
Un administrador puede requerir privilegios significativos.
Eso no significa necesariamente autoridad ilimitada en todas partes.
Un contratista puede necesitar legítimamente acceso a una solicitud.
Eso no significa que el contratista deba recibir las llaves de todo el reino.
La autenticación establece la identidad.
La autorización establece límites.
Eso es lo que impide que una identidad comprometida se convierta en el equivalente de alguien abriendo cada puerta en el castillo.
La banca hace la diferencia obvia
Imagina que el tesoro del castillo es la cuenta bancaria de hoy.
El cliente autentica. La puerta se abre.
Ellos comprueban su equilibrio. No hay seguridad adicional innecesaria.
Revisan las transacciones.
Una vez más, permita que la experiencia siga siendo simple.
Transfieren una pequeña cantidad entre sus propias cuentas.
Si la política lo permite, no hay razón para crear fricción innecesaria.
Entonces el cliente intenta conectar $10,000 a un nuevo destinatario.
La persona no ha cambiado necesariamente.
Pero la acción sí.
Supongamos que el banco establece una política que requiere autorización adicional para transferencias electrónicas superiores a $1,000.
El proceso de autorización puede ser invocado automáticamente.
El banco ya no pregunta:
"¿Eres realmente el cliente?"
Eso fue autenticación.
Ahora se pregunta:
"¿Autoriza usted esta transacción específica?"
Eso es autorización.
En términos medievales:
Puedes entrar en el castillo, pero abrir el tesoro requiere autoridad adicional.
De repente, la autenticación y la autorización se vuelven muy fáciles de distinguir.
Cero confianza es realmente acerca de no dar a todos cada llave
Aquí es donde Zero Trust se hace más fácil de entender también.
Zero Trust a veces suena complicado.
No tiene por qué serlo.
Imagínate diciéndole al guardia del castillo:
No asumas que alguien debería tener acceso simplemente porque ya están dentro de las paredes.
Verifique quiénes son.
Determinen lo que necesitan.
Dales sólo las claves necesarias para su papel.
Si de repente intentan entrar en algún lugar inusual, reevalua.
Si solicitan acceso a la tesorería, apliquen controles más estrictos.
Si las circunstancias cambian, reconsidere la decisión de confianza.
Eso es esencialmente Cero Confianza.
O dicho de otra manera:
Estar dentro del castillo no te convierte en el rey.
Ese principio es tan relevante para la ciberseguridad hoy como lo habría sido hace cientos de años.
Menos privilegios significa dejar de repartir llaves maestras
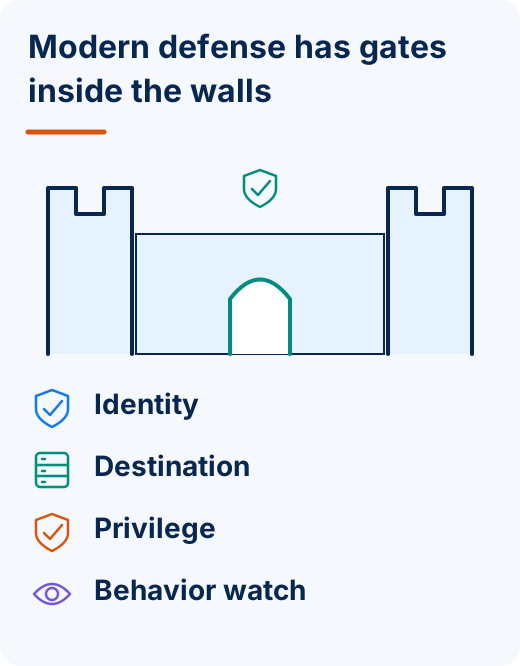
El menos privilegio se vuelve igualmente fácil de entender a través de la analogía del castillo.
Un cocinero necesita acceso a la cocina.
Dale al cocinero la llave de la cocina.
Un guardia necesita acceso a la armería.
Dale al guardia el acceso adecuado.
El tesorero necesita acceso a los registros financieros.
Dale al tesorero lo que sea necesario.
Pero no les des a todos una llave maestra simplemente porque crear permisos individuales es inconveniente.
Las empresas modernas a veces acumulan privilegios durante años.
Los empleados cambian de roles.
Los contratistas reciben acceso temporal que no se elimina.
Las cuentas de servicio reciben amplios permisos.
Las solicitudes heredan privilegios.
Se difunden las credenciales administrativas.
Eventualmente la organización tiene un castillo lleno de gente que lleva más llaves de las que necesitan.
Entonces una identidad se vuelve comprometida.
Y el atacante hereda las llaves.
Es por eso que la autorización y el menor privilegio se vuelven tan importantes cuando la identidad es la superficie de ataque principal.
Las pymes tienen castillos más pequeños, no problemas más pequeños
Esta cuestión es particularmente importante para las pequeñas y medianas empresas.
Un castillo más pequeño no significa que el enemigo no esté interesado.
Puede significar que hay menos guardias.
Las grandes empresas pueden mantener sofisticados centros de operaciones de seguridad, equipos de identidad, cazadores de amenazas y capacidades de respuesta a incidentes.
Las pymes a menudo no pueden.
Sin embargo, poseen activos valiosos.
Información al cliente.
Información financiera.
Información médica.
Propiedad intelectual.
Identidades de los empleados.
Sistemas de negocio.
Acceso a socios más grandes.
Una compañía más pequeña también puede convertirse en la entrada lateral del atacante en una empresa mucho más grande.
Esto hace que la seguridad de la identidad sea particularmente importante para el mercado medio.
Al atacante no le importa que tu castillo sea más pequeño.
Les importa si alguien dentro puede abrir una puerta en la que quieran entrar.
La seguridad ya no es una mejora opcional del castillo
Las organizaciones una vez trataron algunos gastos de ciberseguridad casi como mejorar el castillo el próximo año.
Arregla el muro este cuando el presupuesto lo permita.
Contrata a otro guardia el año que viene.
Actualice la puerta eventualmente.
Esa mentalidad se vuelve peligrosa cuando la identidad es el camino de ataque.
La seguridad de la identidad ya no es un proyecto discrecional que las organizaciones deberían abordar después de que se hayan financiado todas las demás prioridades tecnológicas.
Porque la identidad determina quién entra.
Y cada vez más, la identidad determina lo que pueden hacer una vez que llegan allí.
La identidad forma parte de la infraestructura operativa del negocio.
El presupuesto debe reflejar esa realidad.
Ahora estamos dando llaves a las máquinas
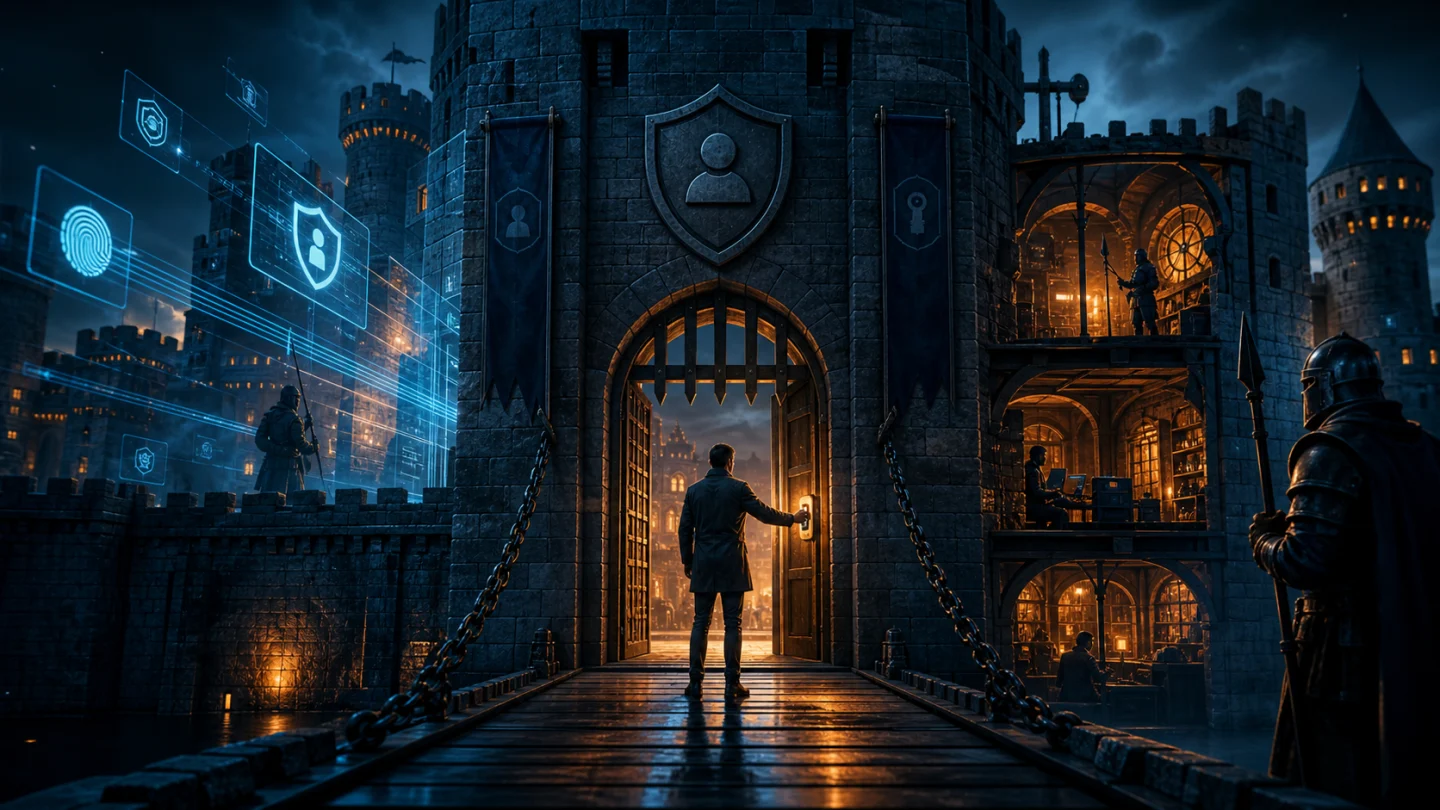
Y justo cuando pensábamos que manejar identidades humanas era lo suficientemente difícil, introdujimos algo que el rey Arturo definitivamente no tenía que preocuparse.
Identidades de máquinas.
Las aplicaciones tienen identidades.
Los servicios tienen identidades.
Las API tienen identidades.
Los trabajadores tienen identidades.
Los procesos automatizados tienen identidades.
Y cada vez más: Los agentes de inteligencia artificial tienen identidades.
Imagina que nuestro castillo de repente emplea a miles de sirvientes mecánicos.
Nunca duermen.
Pueden moverse a una velocidad extraordinaria.
Algunos pueden entrar en el tesoro.
Algunos pueden acceder a los registros.
Algunos se comunican con otros castillos.
Algunos suministros de compra.
Algunos ejecutan transacciones.
Algunos pueden instruir a otros sirvientes mecánicos.
Ahora pregunte:
¿Quién les dio las llaves?
¿Qué puertas pueden abrir?
¿Cuánto tiempo guardan esas llaves?
¿Qué acciones pueden realizar?
¿Pueden dar su autoridad a otra máquina?
¿Qué pasa si uno está comprometido?
¿Quién autorizó a la máquina a actuar en primer lugar?
Bienvenido al problema de la identidad emergente de la máquina.
Los agentes de IA no deben recibir la clave maestra
Imagínese un agente de inteligencia artificial que trabaja en cuentas por pagar.
El agente analiza las facturas.
Verifica la información.
Prepara los pagos.
Eso podría crear una enorme productividad.
Pero, ¿debería ese agente de IA tener autoridad permanente para transferir cantidades ilimitadas de dinero?
Por supuesto que no.
Tal vez el agente de IA pueda procesar transacciones rutinarias dentro de límites predefinidos.
Tal vez pueda preparar un pago de $50,000.
Pero la ejecución de ese pago requiere la autorización de un humano responsable.
Tal vez el agente recibe acceso a una aplicación sólo mientras realiza una tarea aprobada específica.
Cuando la tarea termina, el acceso expira.
Eso nos da otro principio extremadamente simple:
Autenticar la máquina. Autorizar la acción. Limitar las teclas.
Las mismas reglas que deberíamos haber aplicado a los habitantes del castillo ahora tienen que aplicarse a las máquinas.
La velocidad de la máquina hace que una llave robada sea más peligrosa
Hay otra diferencia importante.
Una identidad humana comprometida puede causar un daño enorme.
Una identidad de máquina comprometida puede causar daños a la velocidad de la máquina.
Un agente de inteligencia artificial no necesita dormir.
No se necesita almuerzo.
Puede potencialmente hacer miles de peticiones.
Puede interactuar con múltiples sistemas.
Puede comunicarse con otros agentes.
Si el agente posee privilegios excesivos, las consecuencias del compromiso pueden escalar extremadamente rápidamente.
Así que el antiguo principio de seguridad medieval se vuelve aún más importante:
No le des a nadie más llaves de las que necesita.
Y cuando sea posible:
Retira la llave cuando termine el trabajo.
PasswordFree®: Dejar de depender de las llaves Los atacantes pueden robar
Por eso también creemos que las organizaciones necesitan reducir su dependencia de las credenciales reutilizables tradicionales.
Identité PasswordFree® es nuestra solución de autenticación sin contraseña SaaS.
El objetivo no es simplemente eliminar una contraseña molesta.
Está más allá de la dependencia de las credenciales que pueden ser robadas, compartidas, reutilizadas o pulidas.
PasswordFree® incorpora capacidades como autenticación patentada Full Duplex Authentication®, autenticación de dispositivos de confianza, verificación biométrica descentralizada, intent de autenticación, autenticación contextual, autenticación PIN de emergencia y copia de seguridad segura y restauración.
La verificación biométrica se produce en el dispositivo de confianza del usuario.
El biométrico no necesita dejar ese dispositivo ni residir en un repositorio biométrico Identité centralizado para hacer la correspondencia.
Piénsenlo de esta manera:
En lugar de dar a todos una clave que potencialmente puede ser copiada, establecemos una mayor confianza en la persona que realmente está de pie en la puerta.
NoPass™: Fortalecimiento del Castillo que ya tienes
Las empresas no necesitan necesariamente demoler su castillo existente para mejorar la seguridad.
Identité NoPass™ es nuestra solución PaaS alimentada por Full Duplex Authentication® patentado.
NoPass™ se puede implementar en las instalaciones o en la nube y puede soportar entornos empresariales que involucran Microsoft Active Directory, Microsoft Entra ID, Microsoft 365 / Office 365 y Microsoft Azure.
Eso significa que las organizaciones pueden fortalecer la arquitectura de identidad y autenticación que rodea la infraestructura en la que ya han invertido.
Para las organizaciones y empresas reguladas que prefieren mantener la infraestructura de autenticación dentro de su propio entorno, NoPass™ también se puede desplegar en locales.
El objetivo no es reemplazar cada muro.
Está cambiando cómo se establece la confianza en la puerta y qué autoridad existe después de que alguien entra.
El castillo moderno necesita un modelo de seguridad diferente
Todavía necesitamos paredes.
Todavía necesitamos foso.
Todavía necesitamos guardias.
En términos modernos, las organizaciones todavía necesitan:
Cortafuegos.
Seguridad en el punto final.
Segmentación de la red.
Detección de amenazas.
Seguimiento.
Parcheando.
Cifrado.
Respuesta a incidentes.
Nada de eso desaparece.
Pero nada responde a la pregunta más importante cuando la persona que se acerca a la puerta posee credenciales que el sistema cree que son legítimas.
Ahí es donde la identidad se apodera.
La seguridad moderna debe establecer:
Identidad: ¿Quién está de pie en la puerta?
Autenticación: ¿Pueden probar quiénes son?
Destino: ¿Puede el castillo probar que es el castillo legítimo?
Intención: ¿La persona realmente solicitó la entrada?
Autorización: ¿Qué puertas pueden abrir una vez dentro?
Privilegio menor: ¿Poseen sólo las llaves que necesitan?
Contexto: ¿Tiene sentido lo que están haciendo?
Verificación continua: ¿Ha cambiado algo que debería hacer que reconsideremos su acceso?
Y ahora:
Identidad de la máquina: ¿Qué entidad automatizada está solicitando acceso, quién lo autorizó, qué puede hacer, y por cuánto tiempo?
Junta esos elementos y tenemos algo mucho más fuerte que otra capa de autenticación.
Identidad + Autenticación + Autorización + Intención + Destino + Menor Privilegio + Contexto + Verificación Continua
Tenemos un Arquitectura de confianza digital.
La ironía de la ciberseguridad moderna
Hay algo casi notable en todo esto.
La humanidad ha pasado de los castillos medievales a la computación en nube.
De caballos a naves espaciales.
Desde mensajes escritos a mano por los jinetes hasta comunicaciones que viajan por todo el mundo instantáneamente.
Tenemos computadoras capaces de realizar billones de cálculos.
La inteligencia artificial puede razonar a través de enormes cantidades de información.
Nuestras organizaciones operan globalmente en tiempo real.
Sin embargo, una de nuestras vulnerabilidades de seguridad más importantes sigue siendo notablemente familiar.
Hace cientos de años:
El enemigo quería que alguien bajara el puente levadizo.
Hoy:
El atacante quiere que alguien entregue una identidad, apruebe una solicitud o proporcione acceso.
La tecnología cambió.
El problema fundamental de la confianza no lo hizo.
La perspectiva Identité: Proteger la identidad que sostiene la clave
Tal vez hemos pasado demasiado tiempo preguntando:
"¿Cómo construimos un castillo más fuerte?"
La mejor pregunta puede ser:
"¿Cómo podemos estar absolutamente seguros de quién tiene las llaves?"
Y luego:
"¿Qué llaves deberían tener?"
Ese es el desafío de identidad que enfrenta la ciberseguridad moderna.
Proteja la red. Por supuesto.
Proteja los puntos finales.
Proteja las aplicaciones.
Protege la nube.
Construye muros fuertes.
Excava hondo foso.
Vigila el perímetro.
Pero entiendan algo que nuestros antepasados aprendieron hace siglos:
La pared más fuerte del mundo no puede protegerte cuando la persona equivocada puede abrir la puerta.
Por eso la identidad se ha convertido en la nueva superficie de control de seguridad.
Y por qué la autenticación por sí sola no es suficiente.
Establecer la identidad.
Autenticar ambos lados.
Confirme la intención.
Autorizar la acción.
Aplique menos privilegios.
Identidades de la máquina de control.
Reevaluar continuamente la confianza.
Y cuando el riesgo cambia, cambia la respuesta de seguridad.
Porque el futuro de la ciberseguridad no debería limitarse a construir muros más altos.
Debería tratarse de asegurarse de que el enemigo nunca pueda convencer a la persona equivocada, o a la máquina, de que baje el puente levadizo.