Diretrizes NIST atualizadas para autenticação
O NIST lançou uma versão totalmente atualizada da publicação 800-63-B em junho de 2017. Isso definiu ainda mais os diferentes níveis de autenticação em termos de força. Uma revisão em março de 2020 adicionou uma melhor explicação para “resistência à personificação do verificador”. Esta é uma defesa fundamental contra todas as formas de engenharia social, MitM, Browser-n-Browser, personificação do site e ataques de phishing.
Quão forte é a sua autenticação?
O NIST define três níveis de garantia de autenticação. AAL1 permite um fator e recomenda a opção de MFA; o nível da aplicação é escolhido pela avaliação de risco. Uma senha e um autenticador de posse permitido podem representar dois fatores distintos. Digitar um OTP não o transforma em fator de conhecimento, embora um atacante possa retransmitir esse código por uma página falsa. Publicação do NIST 800-63-B
AAL2 exige dois fatores distintos e pelo menos um autenticador resistente à repetição. SP 800-63B-4 também exige que aplicações AAL2 ofereçam uma opção resistente a phishing. E-mail não é permitido na autenticação fora de banda; SMS pela rede telefônica pública é restrito e exige verificações adicionais. Assim, SMS não é apenas uma segunda senha, nem equivale a autenticação resistente a phishing.
AAL3 exige dois fatores distintos e autenticação de chave pública resistente a phishing, com chave de autenticação não exportável. Reconhecer um site falso ajuda, mas a conscientização não fornece essas proteções de protocolo. A resistência à falsificação do verificador precisa ser demonstrada pelo autenticador e pela implantação, sem depender de a pessoa perceber todo engano.
A autenticação deve ser simples e segura
Não há debate sobre por que a autenticação precisa ser simples. A autenticação é a fonte número um de atrito para usuários novos e recorrentes a um aplicativo do site. Agora estamos vendo técnicas de registro de sites e aplicativos que eliminam senhas simplesmente clicando em um ícone social. Os usuários que retornam não são solicitados para um login, o que o torna muito conveniente para o usuário que autentica.
Isso geralmente é feito através de um protocolo comum chamado OAuth, que dispensa um token digital que essencialmente permite a autorização de certas ações sem exigir autenticação completa. Infelizmente, os usuários ainda são autenticados com pelo menos um nome de usuário tradicional e senha antes que o token possa ser concedido. Esses diálogos de login de serviço social são facilmente personificados. Assim, os usuários ainda podem ser facilmente enganados para autorizar um token para o mau ator também.
Passkeys com WebAuthn vinculam as credenciais à parte confiadora e à origem validada, resistindo ao uso em um site de phishing distinto. Não comprovam a confiabilidade da empresa nem autorizam toda ação posterior. AAL3 não é uma exigência universal para sites: o nível depende do risco, e cada implantação de passkeys deve ser avaliada conforme seus requisitos.
Isso não significa que um usuário precise executar etapas adicionais para garantir níveis mais altos de segurança. Na verdade, quanto mais ações feitas por um humano que podemos substituir com tecnologia durante o processo de autenticação, mais segura a autenticação se torna. Isso ocorre porque, como diz o ditado, “somos apenas humanos”.
Full Duplex Authentication®
Full Duplex Authentication® da Identité autentica o serviço antes da aprovação pelo app cadastrado. Esse objetivo é relevante para resistir à falsificação do verificador, mas uma patente ou descrição do produto não equivale a uma avaliação AAL3. A implantação precisa demonstrar separadamente proteção das chaves, fatores distintos, propriedades criptográficas e controles do ciclo de vida.
Resumo
Na Identite®, integramos o Full Duplex Authentication® e outros fatores, como biometria e tokens de hardware em nossas soluções tanto para a força de trabalho quanto para clientes on-line. Oferecemos nossas soluções PasswordFree Authentication® por meio de uma Plataforma como Serviço (on-premise), bem como por meio de Software como Serviço para clientes on-line.
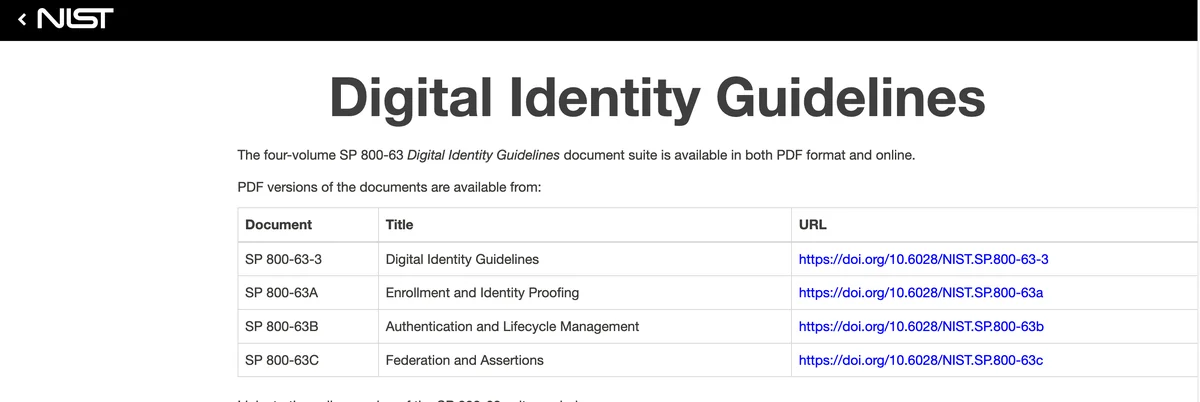
Para saber mais sobre como o Full Duplex Authentication® pode melhorar muito a experiência do usuário para clientes on-line durante a autenticação e oferecer o mais alto nível de proteção para usuários contra phishing, visite-nos em www.passwordfree.us. Mais informações sobre nossas ofertas de PaaS podem ser encontradas em www.identite.us. Para mais detalhes sobre a atualização NIST https://pages.nist.gov/800-63-3/
Blog Postagem por Joe Skocich ⁇ Identite.us