Directrices NIST actualizadas para la autenticación
NIST lanzó una versión completamente actualizada de la publicación 800-63-B en junio 2017. Esto definía los diferentes niveles de autenticación en términos de fuerza. Una revisión en marzo 2020 agregó una mejor explicación para la “resistencia a la suplantación de verificadores”. Esta es una defensa clave contra todas las formas de ingeniería social, MitM, Browser-n-Browser, suplantación del sitio web, y ataques de Phishing.
¿Qué tan fuerte es tu autenticación?
In Publicación NIST 800-63-B, hay niveles 3 de autenticación. AAL1 es la calificación más baja en términos de fuerza y cumplimiento para este nivel se aplica a la mayoría de los sitios web, portales de salud, portales financieros y aplicaciones, y portales gubernamentales para los ciudadanos. AAL1 puede ser autenticación multifactor. Esto es sorprendente para un montón de gente porque cuando escuchas el término autenticación multifactor, la suposición es que esto es más seguro que el uso de un solo factor como nombre de usuario y contraseña. Sin embargo, cuando el nombre de usuario y la contraseña se combinan con otro factor, como un OTP que se envía a través de SMS o correo electrónico, entonces técnicamente hablando esto está utilizando más de un factor y se considera “multifactor”. La realidad es que estos dos factores son dos del mismo tipo – “algo que un usuario sabe”. Esto se puede obtener fácilmente de un mal actor suplantando el diálogo y pidiendo a un usuario que los introduzca.
AAL2 es el siguiente nivel de resistencia definido en NIST 800-63-B. Este nivel añade que el usuario autenticante debe estar en posesión de “dos factores de autenticación diferentes”. El uso de OTP por correo electrónico o SMS junto con una contraseña no cumplirá con este nivel. Además, al menos uno de los factores debe ser “resistente a la repetición”.
AAL3 es el nivel más alto de resistencia definido en NIST 800-63-B. Al igual que AAL2, el usuario que autentica debe estar en control de dos factores de autenticación distintos. Sin embargo, un requisito clave para cumplir con este nivel es que el “auténtico proporciona resistencia a la suplantación de verificadores”. Esta es una defensa clave contra la suplantación y el phishing. Educar a los usuarios sobre cómo reconocer sitios web falsos y técnicas de suplantación es importante, pero incluso los expertos en ciberseguridad más expertos pueden ser engañados para que renuncien a sus credenciales.
La autenticación debe ser sencilla y segura
No hay debate sobre por qué la autenticación debe ser simple. La autenticación es la fuente número uno de fricción para los usuarios nuevos y devueltos a una aplicación web. Ahora estamos viendo el sitio web y las técnicas de registro de aplicaciones que eliminan contraseñas simplemente haciendo clic en un icono social. No se solicita a los usuarios que devuelven un inicio de sesión, lo que hace que sea muy conveniente para el usuario autenticante.
Esto se hace generalmente a través de un protocolo común llamado OAuth, que dispensa un token digital que esencialmente permite la autorización de ciertas acciones sin requerir autenticación completa. Desafortunadamente, los usuarios todavía son autenticados con al menos un nombre de usuario y contraseña tradicionales antes de que el token pueda ser concedido. Estos diálogos de acceso de servicios sociales son fácilmente suplantados. Por lo tanto, los usuarios todavía pueden ser engañados fácilmente en la autorización de un token para el actor malo también.
Incluso mientras las principales empresas tecnológicas y servicios sociales como Apple lanzan “PassKey” y otros tokens sin contraseña, los usuarios pueden ser engañados para autorizar y emitir este tipo de tokens a los malos actores también. Para que la autenticación sea lo más segura posible, NIST 800-63-B AAL3 debe ser la barra para cada sitio web y aplicación que registra y autentica a los usuarios.
Esto no significa que un usuario necesite realizar pasos adicionales para garantizar niveles más altos de seguridad. De hecho, cuantas más acciones realice un ser humano que podamos reemplazar con tecnología durante el proceso de autenticación, más segura será la autenticación. Esto es porque, como dice el refrán, «somos sólo humanos».
Full Duplex Authentication®
Identité® desarrolló y patentó Full Duplex Authentication® para cumplir con NIST 800-63-B AAL3. Como su nombre lo indica, la “resistencia a la suplantación de verificador” se logra haciendo que el “verificador” se autentifique al usuario antes de que el usuario permita la verificación de las credenciales de autenticación. Full Duplex Authentication® se añade al factor de “algo que un usuario tiene” para proteger a los usuarios contra ataques de phishing y suplantación. Full Duplex Authentication® es ejecutado sin ninguna acción adicional por un usuario. El resultado es una autenticación más segura con menos fricción porque la verificación de la suplantación de verificadores se realiza mediante tecnología a velocidad de la luz.
Resumen
En Identite®, hemos integrado Full Duplex Authentication® y otros factores como la biometría y los tokens de hardware en nuestras soluciones tanto para la fuerza laboral como para los clientes en línea. Ofrecemos tanto nuestras soluciones PasswordFree Authentication® a través de una plataforma como servicio (en funcionamiento) como a través de Software como servicio para clientes en línea.
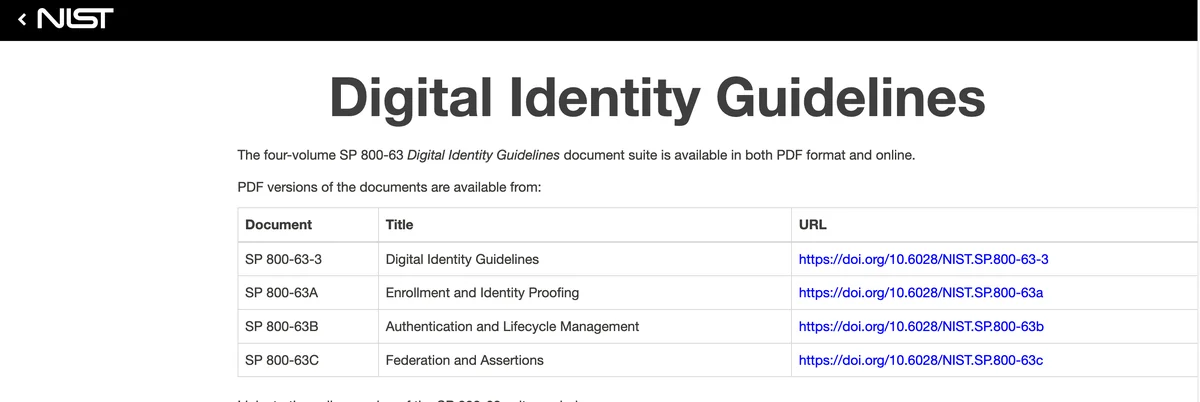
Para obtener más información sobre cómo Full Duplex Authentication® puede mejorar en gran medida la experiencia de usuario para los clientes en línea durante la autenticación y ofrecer el más alto nivel de protección para los usuarios contra el phishing, por favor, visite www.passwordfree.us. Encontrará más información sobre nuestras ofertas de PaaS en www.identite.us. Para más detalles sobre la actualización NIST https://pages.nist.gov/800-63-3/
Publicación del blog por Joe Skocich @Identite.us