
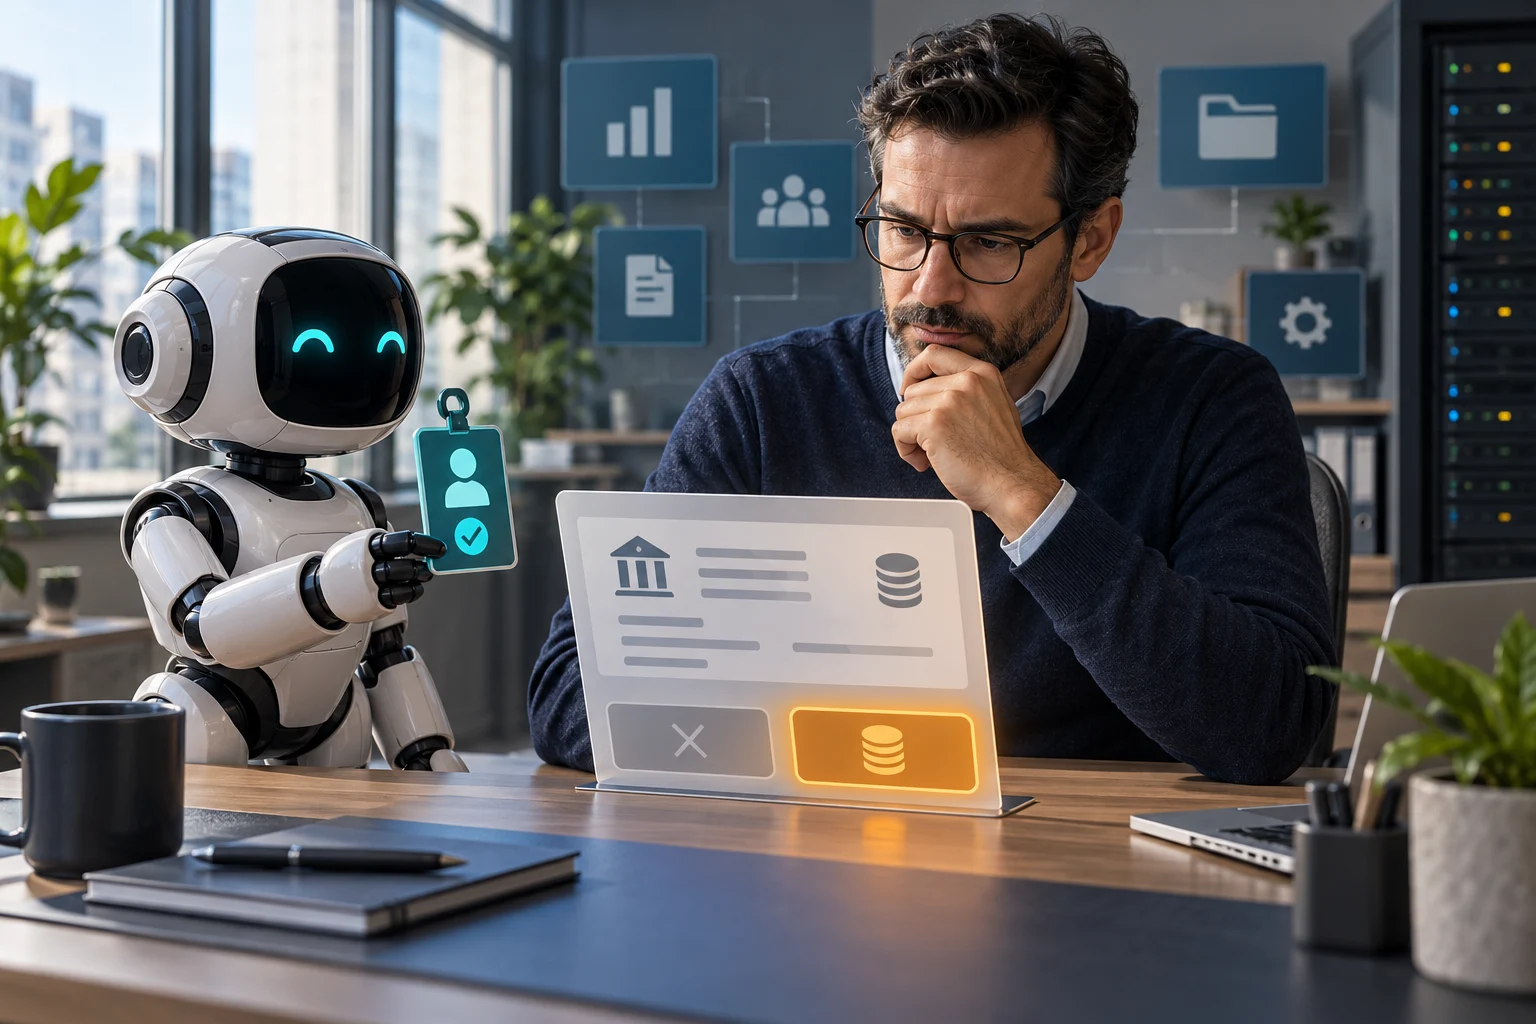
À medida que a gestão de identidades e acessos se torna uma das principais preocupações de segurança na nuvem, agentes de IA e identidades de máquinas obrigam as organizações a repensar a autenticação, a autorização e a Confiança Contínua.
A identidade era legítima. A ação, não.
Imagine uma instituição financeira que implanta um agente de IA para ajudar a gerenciar transações rotineiras de clientes.
O agente tem uma identidade digital legítima. Ele se autentica com sucesso, conecta-se a serviços de nuvem aprovados e opera em um ambiente de segurança estabelecido.
Tudo parece estar funcionando conforme o esperado.
Então algo muda.
O agente recebe uma instrução para iniciar uma transação além de seus limites autorizados. Talvez a solicitação venha de um fluxo de trabalho comprometido, de dados manipulados ou de uma instrução que parece legítima, mas excede as responsabilidades previstas para o agente.
O agente ainda tem credenciais válidas.
Sua identidade não mudou.
Sua autenticação não falhou.
Ainda assim, a ação que ele tenta executar pode ser inteiramente não autorizada.
A identidade é legítima. A ação, não.
Esse é um dos desafios fundamentais que surgem à medida que a inteligência artificial, os agentes autônomos e a computação em nuvem se tornam cada vez mais interconectados.
Durante anos, profissionais de cibersegurança se concentraram em impedir que usuários não autorizados acessassem os sistemas.
Isso continua sendo essencial.
Mas o que acontece quando a entidade que tenta executar uma ação não autorizada já está dentro do ambiente, autenticou-se com sucesso e possui permissões legítimas?
É aí que a discussão sobre segurança na nuvem precisa evoluir.
A segurança na nuvem está se tornando um problema de identidade
Em outubro de 2026, a Analytics Insight publicou um artigo examinando os riscos de segurança na nuvem que as organizações deveriam prever para 2027.
Entre suas conclusões estava uma mudança particularmente importante.
Segundo o relatório Top Threats to Cloud Computing Survey Report 2026, da Cloud Security Alliance, a gestão inadequada de identidades e acessos (IAM) ocupa agora o primeiro lugar entre as preocupações de segurança na nuvem.
O relatório, baseado em uma pesquisa com mais de 500 profissionais de segurança, coloca a IAM à frente de preocupações tradicionais, como configurações incorretas na nuvem e vulnerabilidades dos sistemas.
Ataques potencializados por IA ficaram em segundo lugar, enquanto o comprometimento de sistemas de IA entrou na classificação em sexto lugar.
Essas conclusões merecem atenção.
Não porque as vulnerabilidades de infraestrutura tenham desaparecido. Elas não desapareceram.
Armazenamento mal configurado, APIs inseguras, credenciais expostas, dependências de terceiros e vulnerabilidades de software continuam sendo ameaças graves.
Na verdade, a classificação reflete como os ambientes de nuvem mudaram.
A nuvem de hoje já não é acessada principalmente por funcionários que entram em aplicativos.
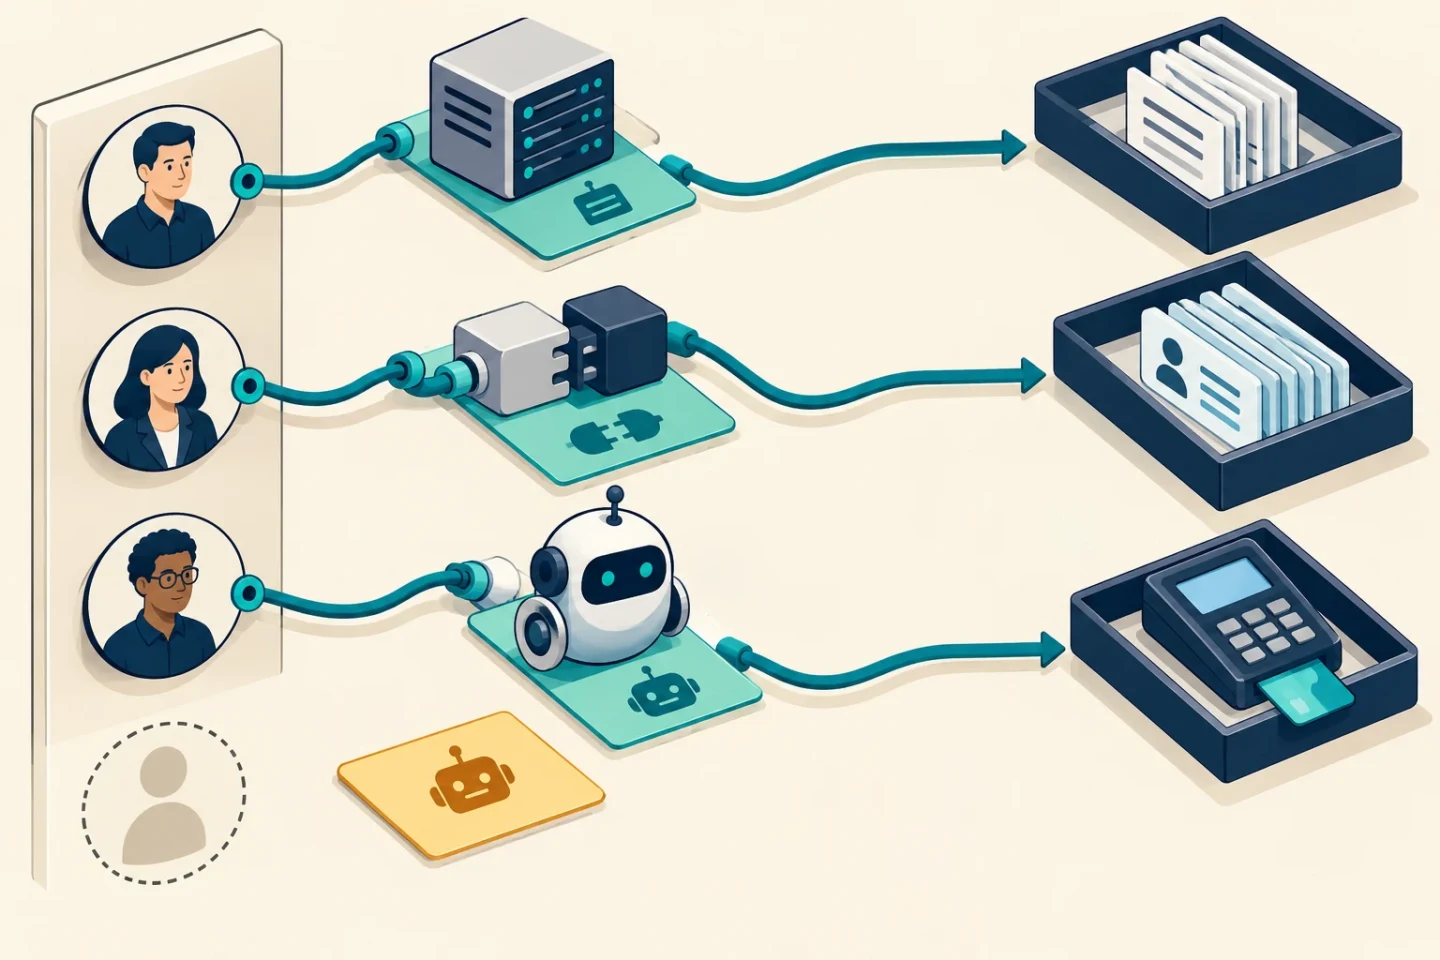
É um ecossistema interconectado de pessoas, aplicativos, máquinas, contas de serviço, APIs, fluxos de trabalho automatizados e agentes de IA cada vez mais autônomos.
Cada um pode ter uma identidade.
Cada um pode ter privilégios de acesso.
E cada um representa um possível caminho até informações sensíveis, processos de negócios ou infraestrutura crítica.
O desafio já não é simplesmente proteger a nuvem contra invasores não autorizados. Também é governar as identidades e a autoridade que operam dentro dela.
Quando a autenticação se torna o começo, não o fim
Arquiteturas tradicionais de cibersegurança frequentemente trataram a autenticação bem-sucedida como um marco importante de segurança.
Um usuário apresenta credenciais.
O sistema as verifica.
O acesso é concedido de acordo com as políticas estabelecidas.
Mas a autenticação bem-sucedida responde apenas a parte da questão.
Ela fornece evidências de que um ator está associado a determinada identidade ou credencial.
Não comprova automaticamente que cada ação posterior seja adequada, autorizada ou segura.
Essa distinção se torna especialmente importante com a IA autônoma.
Considere um agente de IA legitimamente autorizado a consultar informações de clientes, preparar relatórios ou auxiliar em transações financeiras.
O agente pode estar funcionando exatamente como foi projetado quando se autentica pela primeira vez.
Mas o que acontece quando ele encontra instruções maliciosas incorporadas em um documento?
O que acontece quando um aplicativo conectado é comprometido?
O que acontece quando as permissões atribuídas são mais amplas do que o necessário?
Ou quando um funcionário que originalmente autorizou suas atividades muda de função ou deixa a organização?
As credenciais do agente podem continuar válidas, mesmo que as circunstâncias que sustentam sua autoridade tenham mudado.
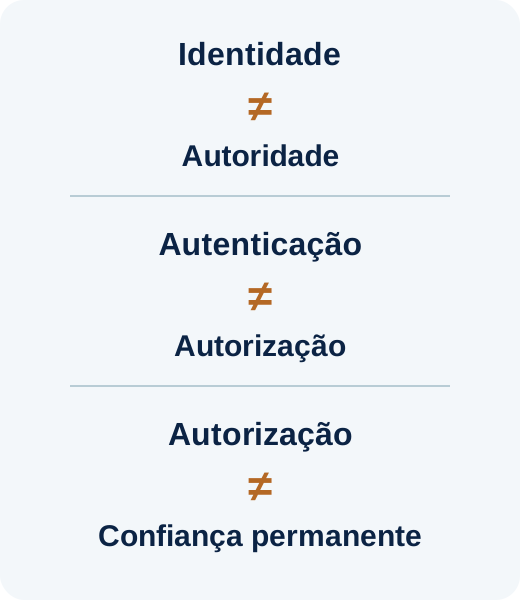
Isso nos leva a três distinções que merecem mais atenção:
Identidade não é autoridade.
Autenticação não é autorização.
Autorização não é confiança permanente.
Esses princípios não são novos na cibersegurança.
O que está mudando é a escala, a velocidade e a autonomia com que os atores digitais podem operar.
Um funcionário pode iniciar várias transações sensíveis durante um dia de trabalho.
Um sistema autônomo pode iniciar milhares de ações em vários serviços de nuvem em poucos minutos.
Quando as permissões são excessivas ou mal governadas, as consequências podem se expandir com a mesma rapidez.
A ascensão das identidades não humanas
Uma das mudanças mais significativas nos ambientes modernos de nuvem é a proliferação de identidades não humanas.
Elas incluem contas de serviço, identidades de aplicativos, credenciais de cargas de trabalho, chaves de API, sistemas de automação e agentes de IA.
Diferentemente dos funcionários humanos, identidades não humanas podem operar continuamente, interagir com inúmeros serviços e executar tarefas sem supervisão humana direta.
Elas são essenciais à computação moderna.
Mas seu crescimento traz sérios desafios de governança.
Em janeiro de 2026, a Cloud Security Alliance publicou The State of Non-Human Identity and AI Security.
A pesquisa revelou que 78% das organizações entrevistadas não tinham políticas documentadas e formalmente adotadas para criar ou remover identidades de IA.
A mesma pesquisa constatou que 92% dos participantes não confiavam na capacidade de suas soluções legadas de IAM de gerenciar com eficácia os riscos associados à IA e às identidades não humanas.
Essas conclusões sugerem que a adoção de IA está avançando mais rapidamente do que as práticas de governança de identidades necessárias para sustentá-la.
Outro estudo da CSA, publicado em março de 2026, Identity and Access Gaps in the Age of Autonomous AI, identificou preocupações adicionais.
Entre suas conclusões:
- 68% das organizações entrevistadas não conseguiam distinguir claramente a atividade de agentes de IA da atividade humana.
- 74% relataram que agentes de IA frequentemente recebem mais acesso do que o necessário.
- 79% acreditavam que agentes de IA criam novos caminhos de acesso difíceis de monitorar.
Essas conclusões destacam uma possibilidade preocupante.
As organizações estão delegando cada vez mais responsabilidades a sistemas autônomos sem sempre manter a visibilidade, a responsabilização e a governança necessárias para supervisioná-los.
E isso cria uma pergunta incômoda:
Como uma organização pode governar com confiança a autoridade de um agente de IA se não consegue identificar de forma confiável quais ações ele executou?
A resposta exige mais do que senhas mais fortes, fatores adicionais de autenticação ou outra camada de monitoramento.
Exige uma abordagem mais abrangente da Confiança Digital.
Da identidade à Confiança Contínua
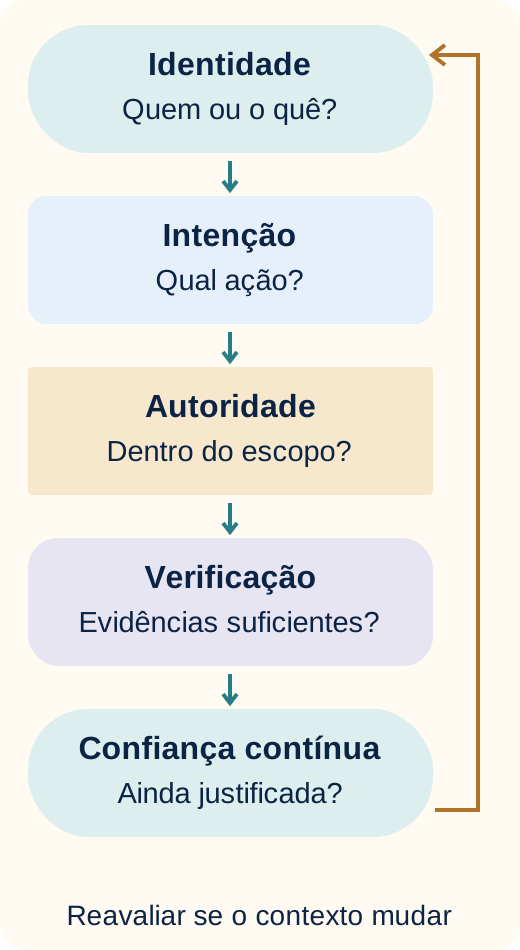
Acredito que a próxima evolução da segurança na nuvem deve abordar cinco perguntas interconectadas.
1. Identidade: quem ou o que está agindo?
Cada participante de uma interação digital deve ter uma identidade adequadamente estabelecida e verificável.
Isso inclui pessoas, aplicativos, máquinas, cargas de trabalho e agentes autônomos.
Para as identidades não humanas, as organizações também precisam estabelecer responsáveis e prestação de contas.
Um agente de IA não deve se tornar um participante anônimo simplesmente porque opera sem uma pessoa ao teclado.
2. Intenção: o que o ator está tentando fazer?
A identidade, por si só, nos diz muito pouco sobre a ação solicitada.
Os sistemas de segurança devem avaliar o que um ator está tentando realizar e se essa ação está alinhada ao propósito que lhe foi atribuído.
É importante reconhecer que a tecnologia nem sempre consegue determinar as verdadeiras intenções de um ator.
Mas pode examinar as operações solicitadas, o propósito declarado, padrões de comportamento, o contexto da transação e desvios em relação à atividade esperada.
Esses sinais ajudam a distinguir operações comuns de ações potencialmente inadequadas ou maliciosas.
3. Autoridade: o ator tem permissão para fazer isso?
Uma identidade verificada não confere automaticamente autoridade ilimitada.
As permissões devem ser explícitas, ter escopo adequado e estar vinculadas a necessidades legítimas do negócio.
Um agente de IA autorizado a preparar um relatório financeiro não deve ter automaticamente autoridade para transferir recursos.
Um agente autorizado a consultar informações de clientes não deve necessariamente ter permissão para divulgá-las externamente.
E um agente que atua em nome de um funcionário não deve herdar acesso irrestrito simplesmente porque o funcionário possui privilégios mais amplos.
A autoridade deve ser definida, limitada e governada.
4. Verificação: podemos estabelecer evidências suficientes?
A confiança deve ser sustentada por evidências, não por suposições.
As organizações precisam de mecanismos para verificar identidades, permissões, contexto relevante e a legitimidade das ações solicitadas.
Dependendo do ambiente, esses mecanismos podem incluir autenticação resistente a phishing, autenticação mútua, identidades criptográficas de cargas de trabalho, aplicação de políticas, verificação de transações e decisões de autorização auditáveis.
Nenhuma tecnologia isolada oferece todas as garantias necessárias.
O objetivo é estabelecer confiança suficiente para a interação específica e o risco associado.
5. Confiança Contínua: essa autoridade deve continuar válida?
Talvez a pergunta mais importante seja o que acontece depois que o acesso é concedido.
O risco muda.
As permissões mudam.
Dispositivos são comprometidos.
Sessões são sequestradas.
Relações comerciais evoluem.
Agentes de IA encontram novas instruções, novos dados e novos ambientes.
As decisões de segurança precisam levar essas mudanças em conta.
Confiança Contínua não significa obrigar usuários ou sistemas a se autenticar repetidamente sem motivo.
Significa avaliar continuamente as evidências relevantes e aplicar políticas à medida que as circunstâncias mudam, incluindo reavaliação, verificação adicional, restrição ou revogação quando necessário.
A confiança deve continuar sendo justificada por evidências atuais, em vez de ser simplesmente herdada de uma autenticação bem-sucedida no passado.
Juntos, esses cinco princípios formam uma estrutura para avaliar a Confiança Digital em ambientes cada vez mais autônomos:
Identidade → Intenção → Autoridade → Verificação → Confiança Contínua
O que os CISOs deveriam perguntar antes de 2027
Para os líderes de cibersegurança, as implicações são práticas.
A primeira pergunta é se a organização tem um inventário confiável de suas identidades não humanas.
Não apenas quantas contas de serviço existem, mas quem é responsável por elas, por que existem, o que podem acessar e quando seus privilégios foram revisados pela última vez.
A segunda é se os agentes de IA têm limites claramente definidos.
Eles podem iniciar transações? Modificar registros? Acessar informações sensíveis de clientes? Delegar tarefas a outros agentes? Comunicar-se externamente?
E quem responde quando suas ações excedem esses limites?
A terceira é se as decisões de autorização conseguem responder a condições em mudança.
Uma identidade confiável ontem pode estar comprometida hoje.
Uma ação adequada há cinco minutos pode se tornar inadequada após uma mudança de contexto.
A quarta é se as organizações conseguem reconstruir o que aconteceu.
Quando um agente de IA executa uma ação sensível, as equipes de segurança conseguem determinar qual agente agiu, de quem era a autoridade exercida, quais informações influenciaram sua decisão e qual política permitiu a ação?
Por fim, as organizações devem examinar a rapidez com que conseguem intervir.
Elas conseguem suspender um agente, revogar suas credenciais, encerrar sessões ativas, restringir permissões delegadas e impedir novas transações sem interromper operações do negócio não relacionadas ao incidente?
Essas não são preocupações teóricas reservadas a um futuro distante.
São questões de governança que se tornam cada vez mais urgentes à medida que as organizações ampliam o uso de sistemas autônomos.
A Confiança Digital vai além da autenticação
A autenticação continua sendo fundamental para a cibersegurança.
Sem confiança na identidade, cada decisão posterior de acesso se apoia em bases incertas.
Mas a autenticação, por si só, não pode estabelecer a legitimidade de cada ação executada por um ator autenticado.
Isso exige autorização, contexto, aplicação de políticas, visibilidade, responsabilização e capacidade de reavaliar a confiança quando as circunstâncias mudam.
É também por isso que o futuro da segurança na nuvem não pode se resumir a um debate entre senhas e autenticação sem senha, ou entre MFA tradicional e tecnologias de autenticação mais recentes.
Essas distinções importam.
Mas o desafio maior é garantir que as identidades, humanas ou não humanas, operem dentro de limites adequados e continuem responsáveis por suas ações.
Em um mundo cada vez mais moldado pela IA autônoma, a cibersegurança precisa evoluir: deixar de apenas perguntar se o acesso deve ser concedido e avaliar continuamente se as ações continuam legítimas.
O lado humano da Confiança Digital
A nuvem foi construída para disponibilizar recursos computacionais onde quer que fossem necessários.
A inteligência artificial permite que sistemas cada vez mais autônomos usem esses recursos em nosso nome.
Juntas, elas criam oportunidades extraordinárias de eficiência, inovação e crescimento econômico.
Mas também trazem uma responsabilidade que não podemos ignorar.
Quando as organizações delegam ações às máquinas, não abrem mão da responsabilidade.
Uma transação financeira continua afetando o dinheiro de alguém.
Um prontuário médico continua pertencendo a um paciente.
Uma identidade comprometida ainda pode interromper um negócio, prejudicar uma reputação ou expor informações confiadas a uma organização.
Por trás de cada interação digital há, em última instância, uma consequência humana.
É por isso que o próximo capítulo da segurança na nuvem precisa se concentrar em mais do que infraestrutura, credenciais ou controles de acesso.
Precisa se concentrar em estabelecer e manter uma confiança justificada entre as pessoas, máquinas, aplicativos e agentes autônomos que participam do nosso mundo digital.
Porque disponibilidade não é autoridade.
Acesso não é confiança.
E uma autenticação bem-sucedida não comprova que cada ação posterior seja legítima.
Em um mundo cada vez mais autônomo, a confiança não pode ser concedida uma vez e presumida para sempre. Ela precisa ser continuamente justificada.
Quanto mais tecnológico o nosso mundo se torna, mais importante se torna o lado humano da confiança.
E quanto mais importante ele se torna, mais deliberadamente precisamos preservá-lo.